Neue Sophos XGS: Mehr Leistung, aber zu welchem Preis?
Sophos Security NetworkInhaltsverzeichnis
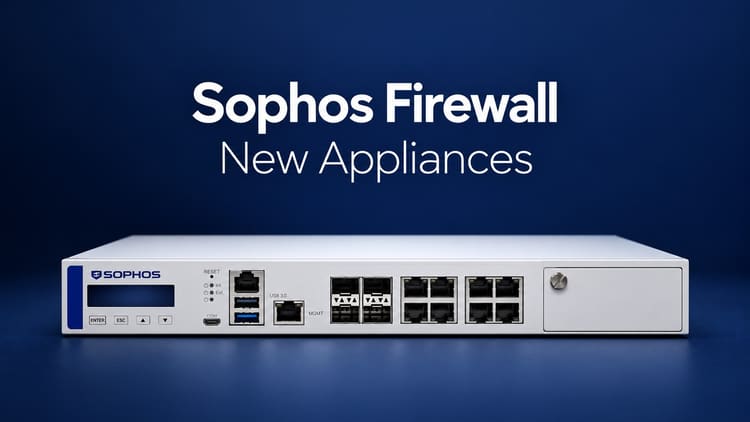
Für Mittwoch, den 4. November 2026, ist der Bestellstart von vier neuen Sophos-Firewalls vorgesehen: XGS 2380, XGS 3380, XGS 4580 und XGS 5580. Auf dem Papier bringen sie erheblich mehr Leistung mit. Dazu kommt mit Xstream Protection Plus, kurz Xstream Plus, ein weiteres Lizenzbundle.
Mich interessieren dabei vor allem drei Dinge: Was kosten die Appliances? Was kosten die laufenden Lizenzen? Und sind die Anschlüsse endlich so ausgestattet, wie ich es 2026 bei einer neuen Rack-Firewall erwarte?
Sophos ist in den vergangenen Jahren immer teurer geworden. Aus meinem Arbeitsumfeld kenne ich kleinere Unternehmen, die sich deshalb nach Alternativen umgesehen oder bereits für eine andere Lösung entschieden haben. Angesichts von insgesamt 21 Prozent Preissteigerung bei betroffenen XGS-Listenpreisen allein in diesem Jahr kann ich das sehr gut verstehen.
Vorab-Einordnung, Stand 1. November 2026: Ich habe die neuen Appliances nicht getestet. Der angekündigte Bestellstart ist kein bestätigter Liefertermin. Die unten wiedergegebenen Leistungswerte stammen aus dem bereitgestellten Sophos-Deskaid und sind vorläufig. Es ist als internes Partnerdokument gekennzeichnet und trägt das spätere Datum 28. November 2026; eine öffentliche Bestätigung dieser Tabellenwerte steht noch aus.
Vier neue Modelle mit deutlichen Leistungssprüngen
Die neuen Geräte verteilen sich über mehrere Leistungsklassen. Auffällig ist vor allem die XGS 2380: Mit 23,3 Gbit/s Threat Protection und 8 Gbit/s TLS-Inspection liegt sie in der vorliegenden Übersicht deutlich oberhalb der bisherigen XGS 2300 und XGS 3300.
Die XGS 3380 erreicht dort 32 Gbit/s Threat Protection, die XGS 4580 kommt auf 45 und die XGS 5580 auf 58 Gbit/s. Alle vier neuen Modelle werden als 1U-Rack-Appliances aufgeführt. Gerade bei der XGS 5580 ist das interessant: Die ältere XGS 5500 benötigt zwei Höheneinheiten.
Wie gut sich das im Alltag auswirkt, muss sich erst zeigen. Eine Datenblattzahl sagt wenig darüber aus, wie viele Reserven bei meinen konkreten Regeln, verschlüsselten Verbindungen, VPNs und aktivierten Schutzfunktionen übrig bleiben.
Die Performancetabelle im Überblick
Hier ist die Rackmount-Tabelle aus der bereitgestellten Unterlage als lesbare Tabelle nachgebildet. Fett markiert sind die neuen Modelle. Alle Durchsatzwerte sind in Gbit/s angegeben.
| Modell | Bauform | Feste Ports / Erweiterungsslots | Max. Ports inkl. Module | Firewall | Threat Protection | Xstream SSL/TLS |
|---|---|---|---|---|---|---|
| XGS 2100 | 1U | 10 / 1 | 18 | 30 | 5,6 | 2,0 |
| XGS 2300 | 1U | 10 / 1 | 18 | 39 | 5,9 | 2,1 |
| XGS 3100 | 1U | 12 / 1 | 20 | 47 | 8,3 | 3,2 |
| XGS 3300 | 1U | 12 / 1 | 20 | 58 | 12 | 3,7 |
| XGS 2380 | 1U | 12 / 1 | 20 | 59,8 | 23,3 | 8,0 |
| XGS 4300 | 1U | 12 / 2 | 28 | 75 | 28 | 9,0 |
| XGS 3380 | 1U | 12 / 1 | 20 | 80 | 32 | 9,5 |
| XGS 4500 | 1U | 12 / 2 | 28 | 80 | 34,75 | 10,6 |
| XGS 4580 | 1U | 12 / 2 | 28 | 105 | 45 | 12 |
| XGS 5580 | 1U | 12 / 2 | 28 | 112,5 | 58 | 16,0 |
| XGS 5500 | 2U | 16 / 3 | 48 | 110 | 46 | 13,5 |
| XGS 6500 | 2U | 20 / 4 | 68 | 120 | 60 | 18,1 |
| XGS 7500 | 2U | 22 / 4 | 70 | 160 | 70 | 19,5 |
| XGS 8500 | 2U | 22 / 4 | 70 | 190 | 92,5 | 24 |
Die Werte der bestehenden Modelle weichen teilweise von älteren öffentlichen Datenblättern ab. Ich habe bewusst die Tabelle dieser einen Unterlage übernommen und keine Werte verschiedener Dokumentstände gemischt. Softwareversion, genaue Messbedingungen und ein reproduzierbarer gemeinsamer Test sind darin nicht ausgewiesen. Daraus leite ich weder garantierten Praxisdurchsatz noch belastbare Vergleichsfaktoren ab.
Für die Auswahl würde ich vor allem Threat Protection und TLS-Inspection betrachten. 105 Gbit/s reiner Firewall-Durchsatz helfen mir wenig, wenn mein tatsächlicher Engpass bei verschlüsseltem, geprüftem Verkehr liegt. Die maximale Portanzahl wiederum sagt noch nichts über deren Geschwindigkeit aus.
10 Gigabit sollte endlich dazugehören
Die genaue Anschlussbestückung der neuen Geräte ist für mich noch offen. Zwölf Ports sind keine Antwort auf die Frage, ob davon zwei, vier oder gar keine 10 Gigabit unterstützen.
Meine Erwartung ist klar: 10GbE gehört bei allen vier neuen Rack-Modellen direkt an Bord. Die kleinere XGS 138 hat bereits zwei eingebaute 10-GE-SFP+-Ports.
Bei der XGS 2100 und XGS 2300 musste 10GbE dagegen über ein optionales Flexi-Port-Modul nachgerüstet werden. Nach den Preisen, die ich dafür kenne, kann das mehr als 1.200 US-Dollar zusätzlich bedeuten. Das ist meine bisherige Preiserfahrung, kein aktuell verifiziertes Angebot für eine bestimmte Artikelnummer, Region oder Steuerbasis. Bei neuer Hardware würde ich eine Wiederholung trotzdem schwer nachvollziehbar finden.
Dass es anders geht, zeigt beispielsweise die FortiGate 90G: Sie bringt zwei 10GbE-Anschlussgruppen als RJ45/SFP+-Shared-Media-Ports mit. Pro Gruppe lässt sich jeweils nur eine der beiden Buchsen nutzen; es sind also keine vier unabhängig nutzbaren 10G-Ports. Für diesen Vergleich geht es mir um die eingebaute Konnektivität, nicht um identische Schutzleistung oder einen vollständigen Preisvergleich.
Ergänzung des Portfolios oder schleichende Ablösung?
Nach der bisher kommunizierten Position von Sophos ergänzen die neuen Modelle das Portfolio. Sie seien keine direkten Nachfolger einzelner bisheriger Appliances; bestehende Modelle sollen verfügbar bleiben, ohne dass die Ankündigung deren Lifecycle-Termine ändert.
Formal nehme ich das so zur Kenntnis. Meine Erwartung für die nächsten Schritte ist trotzdem eine andere.
Die XGS 2100 gehört zu den 2xxx-Modellen, die Sophos am 21. April 2021 verfügbar gemacht hat. Zum angekündigten Bestellstart am 4. November 2026 ist sie damit gut fünfeinhalb Jahre alt. Wenn deutlich leistungsfähigere Geräte danebenstehen, wird der bisherige Bestand irgendwann schwieriger zu verkaufen sein.
Meine Vermutung: Zunächst laufen beide Reihen parallel, die vorhandenen Lagerbestände werden abgebaut und später folgt für einzelne ältere Modelle das End of Sale. Das würde zu dem Muster passen, das ich aus früheren Sophos-Generationswechseln kenne. Es ist meine Einschätzung, keine bestätigte Roadmap und kein angekündigtes Verkaufsende der XGS 2100. Ein End of Sale wäre außerdem nicht mit einem sofortigen Ende des Supports gleichzusetzen.
Entscheidend werden Hardware- und Lizenzpreise
Mehr Leistung ist willkommen. Ob die neuen Modelle ein gutes Angebot sind, entscheidet aber die Gesamtrechnung aus Appliance, benötigten Modulen, Schutzbundle und späteren Verlängerungen.
Für die betroffenen XGS-Positionen wurden 2026 zwei Erhöhungen um jeweils zehn Prozent berichtet: die erste zum 1. Juli, die zweite bei den betreffenden Term-Angeboten zum 1. November. Zusammengerechnet ergibt das 1,10 × 1,10 = 1,21, also 21 Prozent. Eine Listenpreisposition von zuvor 1.000 kostet auf derselben Basis danach 1.210. Rabatte, Währungen und konkrete Vertragsbedingungen können die tatsächliche Rechnung verändern; die Anpassung betrifft auch nicht pauschal jedes Sophos-Produkt oder jedes Abrechnungsmodell.
Besonders kritisch sehe ich die wiederkehrenden Kosten: Eine bereits bezahlte Firewall wird durch die nächste Lizenzverlängerung nicht plötzlich zu einem anderen Gerät.
Bei kleineren Unternehmen ist das Budget begrenzt. Wenn die Verlängerung immer mehr kostet, ist die Frage nach einer Alternative vernünftig. Ein schnelleres neues Modell allein wird dieses Problem kaum lösen, wenn die Lizenzkosten ebenfalls weiter nach oben gehen.
Xstream Protection und Xstream Plus im Vergleich
Parallel zur Hardware kommt Xstream Protection Plus. Die Idee: Das bestehende Xstream-Paket wird um Workspace Protection, längere Reporting-Aufbewahrung und Enhanced Plus Support erweitert. Sophos führt das Bundle in den öffentlichen Lizenzrichtlinien mit Gültigkeit ab 16. Oktober 2026 auf.
Die folgende Tabelle bildet den Umfang der bereitgestellten Lizenzübersicht ab. Die Base License ist die technische Grundlage und bei Hardware enthalten; sie ersetzt kein vollständiges Schutzbundle.
| Bestandteil | Base License | Xstream Protection | Xstream Protection Plus |
|---|---|---|---|
| Netzwerkfunktionen, Site-to-Site- und Remote-Access-VPN | Enthalten | Enthalten | Enthalten |
| Network Protection: IPS, TLS/DPI, Heartbeat, SD-RED | Nicht enthalten | Enthalten | Enthalten |
| Web Protection und Application Control | Nicht enthalten | Enthalten | Enthalten |
| Zero-Day Protection mit Dateianalyse und Sandboxing | Nicht enthalten | Enthalten | Enthalten |
| Central Orchestration | Nicht enthalten | Enthalten | Enthalten |
| DNS Protection als Cloud-Dienst | Nicht enthalten | Enthalten | Enthalten |
| MDR/XDR- und Drittanbieter-Threat-Feeds, NDR Essentials | Nicht enthalten | Enthalten | Enthalten |
| Zentrales Firewall-Reporting | Mit zusätzlicher qualifizierender Lizenz bis 7 Tage | Bis 30 Tage | Bis 1 Jahr |
| Workspace Protection | Nicht enthalten | Nicht enthalten | Modell- bzw. lizenzabhängiges Nutzerkontingent |
| Enhanced Support | Separat erforderlich | Enthalten | Enthalten, mit Enhanced-Plus-Upgrade |
| Enhanced Plus Support | Separat | Optionales Upgrade | Enthalten |
| Email Protection auf der Firewall | Zusatzmodul | Zusatzmodul | Zusatzmodul |
| Web Server Protection / WAF | Zusatzmodul | Zusatzmodul | Zusatzmodul |
Die Reporting-Dauer hängt vom verfügbaren Speicher und dem Datenvolumen ab. „Bis zu einem Jahr“ ist keine Garantie, dass jedes Verkehrsaufkommen ein volles Jahr gespeichert wird. Die genaue Anzahl der Workspace-Nutzer für die neuen Modelle muss im Angebot bestätigt werden.
Workspace Protection umfasst Protected Browser, ZTNA, DNS Protection für Endpoints und Email Monitoring System. Das Monitoring-System ist dabei nicht mit Email Protection auf der Firewall gleichzusetzen. Ebenso ist die Unterstützung von MDR-Threat-Feeds kein mitgekaufter MDR-Service.
Wie viele Workspace-Lizenzen sind enthalten?
Die öffentlichen Richtlinien nennen für die bisherigen XGS-Modelle folgende Kontingente. Die letzte Spalte zählt CFR-Speicherlizenzen, keine Gigabyte.
| XGS-Modell | Workspace-Nutzer | CFR-Speicherlizenzen |
|---|---|---|
| 88(w), 108(w) | 5 | 5 |
| 118(w) | 5 | 10 |
| 128(w), 138 | 10 | 10 |
| 2100, 2300, 3100 | 25 | 10 |
| 3300, 4300, 4500 | 100 | 25 |
| 5500, 6500 | 300 | 50 |
| 7500, 8500 | 500 | 100 |
Die neuen 2380, 3380, 4580 und 5580 fehlen dort noch. Ihre Kontingente lassen sich daraus nicht ableiten.
Bei Workspace zählt der höchste Wert aus authentifizierten Browser-Nutzern, authentifizierten ZTNA-Nutzern und DNS-Agent-Installationen. Für den DNS-Agent nennt Sophos 15.000 Abfragen pro Nutzer und Tag; für den ZTNA-Cloud-Gateway-Modus durchschnittlich 15 GB Datentransfer pro Nutzer und Monat. Eine größere Firewall bedeutet also keine unbegrenzte Workspace-Nutzung.
Für mich sieht Plus vor allem nach Workspace-Vertrieb aus
Mein Eindruck ist, dass Sophos Workspace Protection über die Firewall-Lizenz mitverkaufen möchte. Aus meiner Erfahrung ist die eigenständige Nachfrage nach diesem Paket gering. Das ist eine Beobachtung aus meinem Umfeld, keine Aussage über die weltweiten Verkaufszahlen von Sophos.
Ein geschützter Browser kann für bestimmte Anwendungen, externe Mitarbeitende oder kontrollierte Zugriffe sinnvoll sein. Als zusätzlicher Kaufgrund für eine Firewall-Lizenz finde ich ihn persönlich wenig spannend. Wer bereits eine funktionierende Browser- und Geräteverwaltung hat, braucht einen konkreten Nutzen, der die Umstellung rechtfertigt.
Bei DNS-Schutz würde ich DNSFilter als eigenständige Alternative prüfen. Netzwerkweiter DNS-Schutz und Richtlinien für unterwegs genutzte Endgeräte sind dort explizite Einsatzfälle. Für ein Unternehmen, das genau diese Aufgabe lösen will, halte ich einen solchen spezialisierten Ansatz oft für die passendere Wahl. Eine pauschal bessere Erkennungsrate behaupte ich damit nicht.
Bei Zero-Trust-Zugriff würde ich je nach Aufgabe Tailscale, Twingate oder Cloudflare Access vorziehen. Tailscale ist für mich besonders für die Vernetzung von Unternehmensstandorten, Servern und mobilen Teams mit identitätsbasierten Zugriffsregeln interessant. Twingate richtet den Zugriff auf private Ressourcen aus. Cloudflare Access bietet anwendungsbezogene Zugriffsrichtlinien innerhalb von Cloudflare One. Die Architekturen unterscheiden sich; ein Mesh-Netz und ein Anwendungsproxy sind keine austauschbaren Bausteine.
Bei UniFi wurde meiner Ansicht nach ebenfalls lange unterschätzt, wie gut es in Unternehmen passen kann. Deshalb schaue ich bei solchen Lösungen auf Funktionen, Betrieb und die konkreten Anforderungen. Eine einfache Bedienung oder Beliebtheit bei Privatanwendern sagt für mich wenig darüber aus, wie geeignet ein Produkt für ein Unternehmen ist.
Meine Präferenz bezieht sich auf die passende Architektur und den Betrieb. Sie beruht hier auf der dokumentierten Funktionsweise und meiner redaktionellen Einordnung, nicht auf einem neuen gemeinsamen Vergleichstest dieser Produkte.
Das Problem eines Bundles ist deshalb für mich einfach: Wenn ein Unternehmen bereits zufriedenstellenden DNS-Schutz und eine funktionierende Zugriffslösung hat, schaffen zusätzliche Workspace-Lizenzen zunächst Überschneidungen. Außerdem bestimmt die Firewallgröße das enthaltene Nutzerkontingent, obwohl Durchsatzbedarf und Mitarbeiterzahl zwei unterschiedliche Größen sind.
Längeres Reporting und Enhanced Plus Support können trotzdem einen echten Wert haben. Ich möchte nur wissen, welchen Aufpreis ich dafür zahle und ob ich die enthaltenen Nutzerlizenzen tatsächlich benötige.
Worauf ich am Mittwoch achten werde
Die Leistungswerte machen die neuen XGS interessant. Besonders die Kombination aus höherer Schutzleistung und einer Höheneinheit kann für neue Projekte attraktiv werden.
Für ein belastbares Urteil fehlen mir aber die konkreten Hardwarepreise, die Lizenzpreise für Neukauf und Verlängerung, die genaue Portbestückung sowie die Workspace-Kontingente der neuen Modelle. Dazu gehört auch die tatsächliche Lieferbarkeit nach dem Bestellstart.
Meine Erwartung an Sophos ist überschaubar: zeitgemäße Anschlüsse ohne teure Pflichtmodule, nachvollziehbare Lizenzkosten und ein Schutzbundle, das sich am Bedarf des Unternehmens orientiert. Nach den Preiserhöhungen dieses Jahres muss die neue Generation ihren wirtschaftlichen Nutzen erst zeigen. Mehr Durchsatz allein reicht mir dafür nicht.
Bis zum nächsten Mal,
Euer Joe