नए Sophos XGS: अधिक प्रदर्शन, लेकिन किस कीमत पर?
Sophos Security Networkविषय सूची
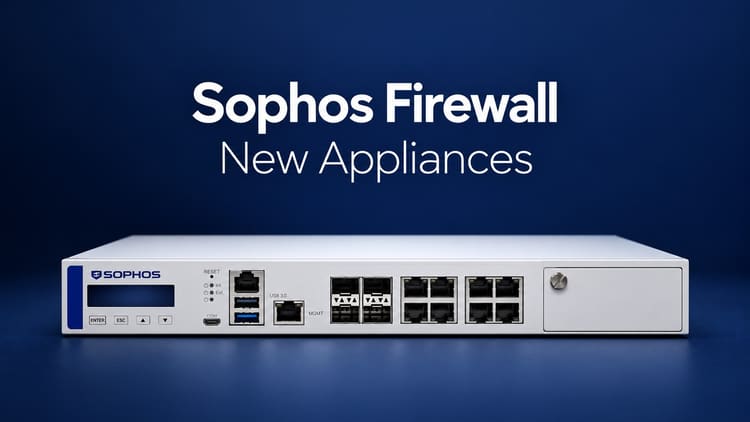
चार नए Sophos फ़ायरवॉल के ऑर्डर बुधवार, 4 नवंबर 2026 से खुलने की योजना है: XGS 2380, XGS 3380, XGS 4580 और XGS 5580। कागज़ पर इनका प्रदर्शन काफ़ी बेहतर है। साथ में एक और लाइसेंस बंडल आ रहा है: Xstream Protection Plus, जिसे Xstream Plus भी कहा जाता है।
मेरे लिए तीन सवाल सबसे अहम हैं: उपकरणों की कीमत क्या होगी? सब्सक्रिप्शन कितना महँगा होगा? और क्या बिल्ट-इन कनेक्टिविटी आखिरकार 2026 के नए रैक फ़ायरवॉल से मेरी अपेक्षाओं पर खरी उतरेगी?
पिछले कुछ वर्षों में Sophos लगातार महँगा हुआ है। अपने कार्यक्षेत्र में मैंने छोटी कंपनियों को विकल्प ढूँढ़ते या दूसरा समाधान चुनते देखा है। केवल इस वर्ष प्रभावित XGS सूची मूल्यों में कुल 21 प्रतिशत बढ़ोतरी को देखते हुए मैं उनका निर्णय अच्छी तरह समझता हूँ।
1 नवंबर 2026 की शुरुआती समीक्षा: मैंने इन उपकरणों का परीक्षण नहीं किया है। प्रस्तावित ऑर्डर तिथि डिलीवरी की पुष्टि नहीं है। नीचे के आँकड़े दिए गए Sophos दस्तावेज़ से हैं और अभी प्रारंभिक हैं। दस्तावेज़ आंतरिक तथा पार्टनर उपयोग के लिए चिह्नित है और उस पर बाद की तारीख, 28 नवंबर 2026, दी गई है; तालिका के आँकड़ों की सार्वजनिक पुष्टि बाकी है।
प्रदर्शन में बड़ी छलाँग वाले चार नए मॉडल
नए उपकरण कई प्रदर्शन श्रेणियों में हैं। XGS 2380 विशेष रूप से ध्यान खींचता है: दिए गए विवरण में Threat Protection 23.3 Gbps और TLS निरीक्षण 8 Gbps है, जो मौजूदा XGS 2300 और XGS 3300 से काफ़ी अधिक है।
XGS 3380 के लिए Threat Protection 32 Gbps, XGS 4580 के लिए 45 और XGS 5580 के लिए 58 Gbps बताया गया है। चारों नए मॉडल 1U रैक उपकरण हैं। XGS 5580 के मामले में यह खास है: पुराना XGS 5500 दो रैक यूनिट लेता है।
रोज़मर्रा के संचालन में इसका क्या लाभ मिलेगा, यह देखना बाकी है। डेटाशीट का एक आँकड़ा नहीं बताता कि मेरे वास्तविक नियमों, एन्क्रिप्टेड कनेक्शन, VPN और चालू सुरक्षा सुविधाओं के साथ कितनी क्षमता बचेगी।
प्रदर्शन तालिका
दिए गए दस्तावेज़ की रैक मॉडल तालिका यहाँ पढ़ने योग्य रूप में दी गई है। नए मॉडल बोल्ड हैं। सभी थ्रूपुट आँकड़े Gbps में हैं।
| मॉडल | आकार | स्थायी पोर्ट / विस्तार स्लॉट | मॉड्यूल सहित अधिकतम पोर्ट | फ़ायरवॉल | Threat Protection | Xstream SSL/TLS |
|---|---|---|---|---|---|---|
| XGS 2100 | 1U | 10 / 1 | 18 | 30 | 5.6 | 2.0 |
| XGS 2300 | 1U | 10 / 1 | 18 | 39 | 5.9 | 2.1 |
| XGS 3100 | 1U | 12 / 1 | 20 | 47 | 8.3 | 3.2 |
| XGS 3300 | 1U | 12 / 1 | 20 | 58 | 12 | 3.7 |
| XGS 2380 | 1U | 12 / 1 | 20 | 59.8 | 23.3 | 8.0 |
| XGS 4300 | 1U | 12 / 2 | 28 | 75 | 28 | 9.0 |
| XGS 3380 | 1U | 12 / 1 | 20 | 80 | 32 | 9.5 |
| XGS 4500 | 1U | 12 / 2 | 28 | 80 | 34.75 | 10.6 |
| XGS 4580 | 1U | 12 / 2 | 28 | 105 | 45 | 12 |
| XGS 5580 | 1U | 12 / 2 | 28 | 112.5 | 58 | 16.0 |
| XGS 5500 | 2U | 16 / 3 | 48 | 110 | 46 | 13.5 |
| XGS 6500 | 2U | 20 / 4 | 68 | 120 | 60 | 18.1 |
| XGS 7500 | 2U | 22 / 4 | 70 | 160 | 70 | 19.5 |
| XGS 8500 | 2U | 22 / 4 | 70 | 190 | 92.5 | 24 |
मौजूदा मॉडलों के कुछ आँकड़े पुरानी सार्वजनिक डेटाशीट से अलग हैं। मैंने जानबूझकर एक ही दस्तावेज़ की तालिका ली है, अलग संस्करणों के आँकड़े नहीं मिलाए। इसमें सॉफ़्टवेयर संस्करण, विस्तृत मापन स्थितियाँ या दोहराया जा सकने वाला साझा परीक्षण नहीं दिया गया है। इसलिए इनसे वास्तविक थ्रूपुट की गारंटी या विश्वसनीय तुलनात्मक अनुपात नहीं निकाले जा सकते।
साइज़िंग में मैं मुख्यतः Threat Protection और TLS निरीक्षण देखूँगा। यदि असली अड़चन जाँचा जाने वाला एन्क्रिप्टेड ट्रैफ़िक है, तो 105 Gbps का फ़ायरवॉल थ्रूपुट बहुत मदद नहीं करता। अधिकतम पोर्ट संख्या उनकी गति भी नहीं बताती।
10 Gigabit बिल्ट-इन होना चाहिए
नए उपकरणों का सटीक इंटरफ़ेस विन्यास मेरे लिए अभी खुला सवाल है। बारह पोर्ट होने से यह नहीं पता चलता कि दो, चार या कोई भी 10 Gigabit समर्थित है या नहीं।
मेरी अपेक्षा स्पष्ट है: चारों नए रैक मॉडलों में 10GbE बिल्ट-इन होना चाहिए। छोटा XGS 138 पहले से दो बिल्ट-इन 10 GE SFP+ पोर्ट देता है।
इसके विपरीत XGS 2100 और XGS 2300 में 10GbE के लिए वैकल्पिक Flexi-Port मॉड्यूल चाहिए। जो कीमतें मैंने देखी हैं, उनके अनुसार इसमें US$1,200 से अधिक अतिरिक्त खर्च हो सकता है। यह मेरा पुराना मूल्य अनुभव है, किसी खास SKU, क्षेत्र या कर आधार के लिए सत्यापित वर्तमान कोटेशन नहीं। फिर भी नए हार्डवेयर में यही तरीका दोहराना मुझे उचित ठहराना मुश्किल लगेगा।
उदाहरण के लिए FortiGate 90G में RJ45/SFP+ साझा-मीडिया वाले दो 10GbE इंटरफ़ेस समूह हैं। हर समूह का एक ही सॉकेट एक समय पर इस्तेमाल होता है; ये चार स्वतंत्र 10G पोर्ट नहीं हैं। यहाँ तुलना बिल्ट-इन कनेक्टिविटी की है, समान सुरक्षा प्रदर्शन या पूरी लागत की नहीं।
पोर्टफोलियो का विस्तार या धीरे-धीरे प्रतिस्थापन?
Sophos की अब तक बताई स्थिति के अनुसार नए मॉडल पोर्टफोलियो बढ़ाते हैं। वे किसी खास उपकरण के सीधे उत्तराधिकारी नहीं हैं; मौजूदा मॉडल उपलब्ध रहेंगे और इस घोषणा से उनके जीवनचक्र की तारीखें नहीं बदलतीं।
मैं इस बयान को जैसा है स्वीकार करता हूँ। लेकिन आगे क्या होगा, इसे लेकर मेरा अनुमान अलग है।
XGS 2100 उन 2xxx मॉडलों में है जो 21 अप्रैल 2021 को उपलब्ध हुए थे। प्रस्तावित 4 नवंबर 2026 के ऑर्डर आरंभ तक इसकी उम्र साढ़े पाँच साल से कुछ अधिक होगी। साथ में बहुत तेज़ उपकरण हों तो पुराना स्टॉक बेचना समय के साथ कठिन होगा।
मेरा अनुमान है कि पहले दोनों श्रृंखलाएँ साथ चलेंगी, मौजूदा स्टॉक घटेगा और फिर कुछ पुराने मॉडल बिक्री से हटेंगे। यह Sophos के पिछले पीढ़ीगत बदलावों में मेरे देखे पैटर्न जैसा होगा। यह मेरा आकलन है, पुष्टि की गई रोडमैप या XGS 2100 की घोषित बिक्री-समाप्ति नहीं। बिक्री समाप्त होने का अर्थ तत्काल सपोर्ट समाप्त होना भी नहीं है।
हार्डवेयर और सब्सक्रिप्शन की कीमतें मूल्य तय करेंगी
बेहतर प्रदर्शन स्वागतयोग्य है। लेकिन उपयोगिता उपकरण, आवश्यक मॉड्यूल, सुरक्षा बंडल और बाद के नवीनीकरण की कुल लागत पर निर्भर है।
2026 में प्रभावित XGS मदों के लिए दो बार दस-दस प्रतिशत बढ़ोतरी की सूचना आई: पहली 1 जुलाई से, दूसरी संबंधित निश्चित अवधि वाले ऑफ़र के लिए 1 नवंबर से। कुल 1.10 × 1.10 = 1.21, यानी 21 प्रतिशत होता है। समान आधार पर पहले 1,000 की सूची मद 1,210 हो जाती है। छूट, मुद्रा और अनुबंध वास्तविक बिल बदल सकते हैं; यह हर Sophos उत्पाद या बिलिंग मॉडल पर समान रूप से लागू नहीं होता।
मुझे आवर्ती लागत खास तौर पर चिंतित करती है: पहले से खरीदा गया फ़ायरवॉल सब्सक्रिप्शन नवीनीकरण पर कोई दूसरा उपकरण नहीं बन जाता।
छोटी कंपनियों के बजट सीमित हैं। नवीनीकरण लगातार महँगा हो तो विकल्प देखना उचित है। लाइसेंस लागत भी बढ़ती रहे तो केवल तेज़ उपकरण समस्या हल नहीं करेगा।
Xstream Protection और Xstream Plus की तुलना
हार्डवेयर के साथ Xstream Protection Plus आता है। मौजूदा Xstream पैकेज में Workspace Protection, अधिक समय तक रिपोर्ट रखना और Enhanced Plus Support जुड़ते हैं। Sophos इसे 16 अक्टूबर 2026 से प्रभावी सार्वजनिक लाइसेंस दिशानिर्देशों में सूचीबद्ध करता है।
तालिका दिए गए लाइसेंस विवरण का दायरा दिखाती है। Base License तकनीकी आधार है और हार्डवेयर में शामिल है; यह पूरे सुरक्षा बंडल का विकल्प नहीं है।
| घटक | Base License | Xstream Protection | Xstream Protection Plus |
|---|---|---|---|
| नेटवर्क, साइट-टू-साइट और रिमोट-एक्सेस VPN | शामिल | शामिल | शामिल |
| Network Protection: IPS, TLS/DPI, Heartbeat, SD-RED | शामिल नहीं | शामिल | शामिल |
| Web Protection और Application Control | शामिल नहीं | शामिल | शामिल |
| फ़ाइल विश्लेषण और सैंडबॉक्सिंग वाला Zero-Day Protection | शामिल नहीं | शामिल | शामिल |
| Central Orchestration | शामिल नहीं | शामिल | शामिल |
| क्लाउड आधारित DNS Protection | शामिल नहीं | शामिल | शामिल |
| MDR/XDR और तृतीय-पक्ष थ्रेट फ़ीड, NDR Essentials | शामिल नहीं | शामिल | शामिल |
| केंद्रीकृत फ़ायरवॉल रिपोर्टिंग | अतिरिक्त योग्य लाइसेंस के साथ 7 दिन तक | 30 दिन तक | 1 वर्ष तक |
| Workspace Protection | शामिल नहीं | शामिल नहीं | मॉडल या लाइसेंस के अनुसार उपयोगकर्ता सीमा |
| Enhanced Support | अलग से आवश्यक | शामिल | Enhanced Plus अपग्रेड सहित |
| Enhanced Plus Support | अलग | वैकल्पिक अपग्रेड | शामिल |
| फ़ायरवॉल पर Email Protection | अतिरिक्त मॉड्यूल | अतिरिक्त मॉड्यूल | अतिरिक्त मॉड्यूल |
| Web Server Protection / WAF | अतिरिक्त मॉड्यूल | अतिरिक्त मॉड्यूल | अतिरिक्त मॉड्यूल |
रिपोर्ट रखने की अवधि उपलब्ध स्टोरेज और डेटा मात्रा पर निर्भर है। “एक वर्ष तक” हर ट्रैफ़िक मात्रा के लिए पूरे वर्ष की गारंटी नहीं है। नए मॉडल की Workspace उपयोगकर्ता संख्या कोटेशन में पुष्ट होनी चाहिए।
Workspace Protection में Protected Browser, ZTNA, एंडपॉइंट के लिए DNS Protection और Email Monitoring System हैं। यह मॉनिटरिंग सिस्टम फ़ायरवॉल के Email Protection से अलग है। MDR थ्रेट फ़ीड का समर्थन भी प्रबंधित MDR सेवा शामिल होने का अर्थ नहीं है।
कितने Workspace लाइसेंस शामिल हैं?
सार्वजनिक दिशानिर्देश मौजूदा XGS मॉडलों के लिए ये सीमाएँ बताते हैं। आखिरी कॉलम CFR स्टोरेज लाइसेंस गिनता है, गीगाबाइट नहीं।
| XGS मॉडल | Workspace उपयोगकर्ता | CFR स्टोरेज लाइसेंस |
|---|---|---|
| 88(w), 108(w) | 5 | 5 |
| 118(w) | 5 | 10 |
| 128(w), 138 | 10 | 10 |
| 2100, 2300, 3100 | 25 | 10 |
| 3300, 4300, 4500 | 100 | 25 |
| 5500, 6500 | 300 | 50 |
| 7500, 8500 | 500 | 100 |
नए 2380, 3380, 4580 और 5580 अभी सूची में नहीं हैं। इन श्रेणियों से उनकी सीमाएँ नहीं निकाली जा सकतीं।
Workspace प्रमाणित ब्राउज़र उपयोगकर्ता, प्रमाणित ZTNA उपयोगकर्ता और DNS एजेंट इंस्टॉलेशन में सबसे बड़ी संख्या लेता है। Sophos DNS एजेंट के लिए प्रति उपयोगकर्ता प्रतिदिन 15,000 क्वेरी और ZTNA क्लाउड गेटवे मोड के लिए औसतन प्रति उपयोगकर्ता प्रति माह 15 GB डेटा ट्रांसफ़र बताता है। बड़ा फ़ायरवॉल असीमित Workspace उपयोग नहीं देता।
मेरे लिए Plus मुख्यतः Workspace बेचने का तरीका लगता है
मेरा आभास है कि Sophos फ़ायरवॉल सब्सक्रिप्शन के ज़रिए Workspace Protection बेचना चाहता है। मेरे अनुभव में अकेले इस पैकेज की माँग सीमित है। यह मेरे कार्यक्षेत्र का अवलोकन है, Sophos की वैश्विक बिक्री का दावा नहीं।
सुरक्षित ब्राउज़र खास अनुप्रयोगों, ठेकेदारों या नियंत्रित पहुँच के लिए उपयोगी हो सकता है। निजी तौर पर यह मुझे फ़ायरवॉल लाइसेंस अपग्रेड करने का खास आकर्षक कारण नहीं लगता। जिन कंपनियों का ब्राउज़र और डिवाइस प्रबंधन ठीक चलता है, उन्हें बदलाव के लिए ठोस लाभ चाहिए।
DNS सुरक्षा के लिए मैं DNSFilter को अलग विकल्प के रूप में परखूँगा। पूरे नेटवर्क की फ़िल्टरिंग और कार्यालय के बाहर उपयोग होने वाले उपकरणों की नीतियाँ इसके स्पष्ट उपयोग हैं। उसी समस्या पर केंद्रित कंपनी के लिए विशेषज्ञ समाधान अक्सर मुझे अधिक उपयुक्त लगता है। यह हर स्थिति में बेहतर डिटेक्शन दर का दावा नहीं है।
Zero Trust पहुँच के लिए काम के अनुसार मैं Tailscale, Twingate या Cloudflare Access को प्राथमिकता दूँगा। Tailscale पहचान-आधारित नियमों से कंपनी के स्थानों, सर्वरों और मोबाइल टीमों को जोड़ने के लिए खास दिलचस्प है। Twingate निजी संसाधनों तक पहुँच पर केंद्रित है। Cloudflare Access, Cloudflare One में अनुप्रयोग-आधारित नीतियाँ देता है। आर्किटेक्चर अलग हैं; mesh नेटवर्क और एप्लिकेशन प्रॉक्सी एक-दूसरे की सीधी जगह नहीं लेते।
मेरे अनुसार UniFi को भी लंबे समय तक कंपनियों के विकल्प के रूप में कम आँका गया। इसलिए मैं क्षमताओं, संचालन और वास्तविक आवश्यकताओं को देखता हूँ। सरल उपयोग या घरेलू उपयोगकर्ताओं में लोकप्रियता किसी उत्पाद की व्यावसायिक उपयुक्तता के बारे में बहुत कम बताती है।
मेरी प्राथमिकता आर्किटेक्चर और संचालन की उपयुक्तता से जुड़ी है। यहाँ आधार दस्तावेज़ों में बताया कार्यतरीका और मेरा आकलन है, इन उत्पादों का कोई नया साझा तुलनात्मक परीक्षण नहीं।
बंडल की समस्या मेरे लिए सरल है: कंपनी के पास अच्छी DNS सुरक्षा और रिमोट एक्सेस पहले से हों, तो अतिरिक्त Workspace लाइसेंस शुरू में दोहराव पैदा करते हैं। फ़ायरवॉल आकार उपयोगकर्ता संख्या भी तय करता है, जबकि थ्रूपुट और कर्मचारियों की संख्या अलग मानदंड हैं।
लंबी रिपोर्ट अवधि और Enhanced Plus Support का वास्तविक मूल्य हो सकता है। मैं बस अतिरिक्त कीमत और यह जानना चाहता हूँ कि शामिल उपयोगकर्ता लाइसेंस सच में चाहिए या नहीं।
बुधवार को मैं क्या देखूँगा
प्रदर्शन आँकड़े नए XGS को दिलचस्प बनाते हैं। एक रैक यूनिट में अधिक सुरक्षा क्षमता नए परिनियोजन के लिए आकर्षक हो सकती है।
पक्की राय के लिए मुझे वास्तविक हार्डवेयर कीमतें, नए और नवीनीकरण सब्सक्रिप्शन मूल्य, सटीक पोर्ट विन्यास और नए मॉडलों की Workspace सीमाएँ चाहिए। ऑर्डर खुलने के बाद वास्तविक डिलीवरी उपलब्धता भी महत्वपूर्ण है।
Sophos से मेरी अपेक्षाएँ साधारण हैं: महँगे अनिवार्य मॉड्यूल के बिना आधुनिक कनेक्टिविटी, स्पष्ट लाइसेंस लागत और कंपनी की ज़रूरतों के अनुरूप पैकेज। इस वर्ष की बढ़ोतरी के बाद नई पीढ़ी को आर्थिक मूल्य साबित करना बाकी है। केवल अधिक थ्रूपुट मेरे लिए पर्याप्त नहीं।
अगली बार तक,
जो