Nouveaux Sophos XGS : plus de performances, mais à quel prix ?
Sophos Security NetworkTable des matières
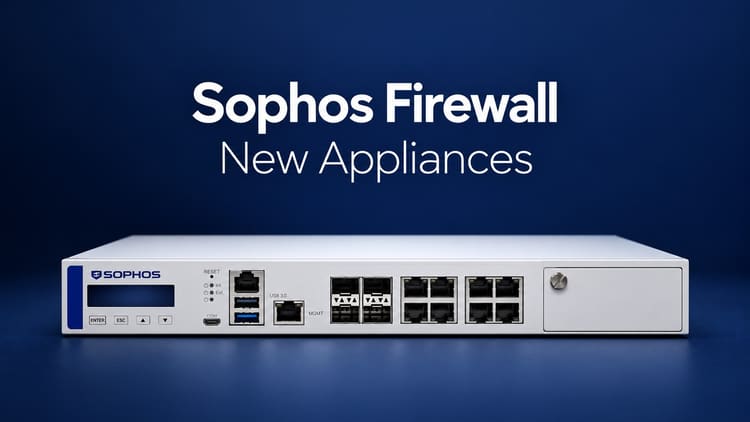
L’ouverture des commandes de quatre nouveaux pare-feu Sophos est prévue pour le mercredi 4 novembre 2026 : les XGS 2380, XGS 3380, XGS 4580 et XGS 5580. Sur le papier, les performances progressent nettement. Une nouvelle offre de licences les accompagne : Xstream Protection Plus, également appelée Xstream Plus.
Trois questions m’intéressent surtout. Combien coûteront les appliances ? Quel sera le prix des abonnements ? Et la connectique intégrée sera-t-elle enfin à la hauteur de ce que j’attends d’un nouveau pare-feu en rack en 2026 ?
Les prix de Sophos ont beaucoup augmenté ces dernières années. Dans mon environnement professionnel, j’ai vu de petites entreprises chercher des alternatives ou choisir une autre solution. Avec une hausse cumulée de 21 % des tarifs catalogue XGS concernés cette seule année, je comprends très bien leur décision.
Première analyse au 1er novembre 2026 : je n’ai pas testé ces appliances. La date prévue d’ouverture des commandes ne confirme pas leur livraison. Les performances ci-dessous proviennent du document Sophos fourni et restent provisoires. Ce document est réservé à un usage interne et aux partenaires et porte la date ultérieure du 28 novembre 2026 ; ces valeurs attendent encore une confirmation publique.
Quatre nouveaux modèles avec de fortes hausses de performances
Les nouveaux appareils couvrent plusieurs niveaux de performances. Le XGS 2380 se distingue : avec 23,3 Gbit/s en Threat Protection et 8 Gbit/s en inspection TLS, le tableau fourni le place nettement au-dessus des XGS 2300 et XGS 3300 actuels.
Le XGS 3380 y atteint 32 Gbit/s en Threat Protection, le XGS 4580 45 et le XGS 5580 58 Gbit/s. Les quatre nouveaux modèles sont présentés comme des appliances en rack 1U. C’est particulièrement intéressant pour le XGS 5580 : l’ancien XGS 5500 occupe deux unités de rack.
Il reste à voir ce que cela donnera au quotidien. Un chiffre de fiche technique renseigne peu sur la marge disponible avec mes règles, mes connexions chiffrées, mes VPN et les protections réellement activées.
Le tableau des performances
Voici le tableau des modèles en rack reproduit à partir du document fourni. Les nouveaux modèles sont en gras. Tous les débits sont exprimés en Gbit/s.
| Modèle | Format | Ports fixes / emplacements d’extension | Ports max. avec modules | Pare-feu | Threat Protection | Xstream SSL/TLS |
|---|---|---|---|---|---|---|
| XGS 2100 | 1U | 10 / 1 | 18 | 30 | 5.6 | 2.0 |
| XGS 2300 | 1U | 10 / 1 | 18 | 39 | 5.9 | 2.1 |
| XGS 3100 | 1U | 12 / 1 | 20 | 47 | 8.3 | 3.2 |
| XGS 3300 | 1U | 12 / 1 | 20 | 58 | 12 | 3.7 |
| XGS 2380 | 1U | 12 / 1 | 20 | 59.8 | 23.3 | 8.0 |
| XGS 4300 | 1U | 12 / 2 | 28 | 75 | 28 | 9.0 |
| XGS 3380 | 1U | 12 / 1 | 20 | 80 | 32 | 9.5 |
| XGS 4500 | 1U | 12 / 2 | 28 | 80 | 34.75 | 10.6 |
| XGS 4580 | 1U | 12 / 2 | 28 | 105 | 45 | 12 |
| XGS 5580 | 1U | 12 / 2 | 28 | 112.5 | 58 | 16.0 |
| XGS 5500 | 2U | 16 / 3 | 48 | 110 | 46 | 13.5 |
| XGS 6500 | 2U | 20 / 4 | 68 | 120 | 60 | 18.1 |
| XGS 7500 | 2U | 22 / 4 | 70 | 160 | 70 | 19.5 |
| XGS 8500 | 2U | 22 / 4 | 70 | 190 | 92.5 | 24 |
Certaines valeurs des modèles existants diffèrent des anciennes fiches publiques. J’ai volontairement repris le tableau de ce seul document, sans mélanger plusieurs versions. La version logicielle, les conditions de mesure détaillées et un test commun reproductible n’y sont pas précisés. Ces chiffres ne garantissent donc ni un débit réel ni des ratios de performances comparables fiables.
Pour le dimensionnement, je regarderais surtout Threat Protection et l’inspection TLS. Un débit pare-feu de 105 Gbit/s m’aide peu si le trafic chiffré inspecté constitue le véritable goulot d’étranglement. Le nombre maximal de ports ne renseigne pas non plus sur leur vitesse.
Le 10 Gigabit devrait être intégré
La configuration exacte des interfaces reste pour moi une question ouverte. Douze ports ne disent pas si deux, quatre ou aucun prennent en charge le 10 Gigabit.
Mon attente est simple : les quatre nouveaux modèles en rack devraient intégrer le 10GbE. Le plus petit XGS 138 dispose déjà de deux ports 10 GE SFP+ intégrés.
Les XGS 2100 et XGS 2300 nécessitent en revanche un module Flexi-Port optionnel pour le 10GbE. D’après les prix que j’ai rencontrés, cela peut représenter plus de 1 200 dollars US supplémentaires. Il s’agit de mon expérience tarifaire passée, pas d’un devis actuel vérifié pour une référence, une région ou une base fiscale précise. Je trouverais néanmoins difficile de justifier la même approche sur du matériel neuf.
Le FortiGate 90G, par exemple, intègre deux groupes d’interfaces 10GbE à média partagé RJ45/SFP+. Une seule prise par groupe peut être utilisée à la fois ; ce ne sont donc pas quatre ports 10G indépendants. Je compare ici la connectique intégrée, pas des performances de protection équivalentes ni l’ensemble des prix.
Extension de gamme ou remplacement progressif ?
Selon la position communiquée jusqu’ici par Sophos, ces modèles élargissent la gamme. Ils ne succèdent pas directement à des appliances précises ; les modèles actuels doivent rester disponibles, sans changement de leur cycle de vie lié à cette annonce.
Je prends cette déclaration telle quelle. Mon attente pour la suite reste toutefois différente.
Le XGS 2100 appartient aux modèles 2xxx commercialisés le 21 avril 2021. Au 4 novembre 2026, date prévue pour les premières commandes, il aura donc un peu plus de cinq ans et demi. Avec des appareils sensiblement plus rapides à ses côtés, écouler les stocks restants deviendra forcément plus difficile.
Mon hypothèse : les deux gammes coexisteront d’abord, les stocks diminueront, puis certains anciens modèles arriveront en fin de commercialisation. Cela correspondrait au schéma que je reconnais dans les changements de génération précédents chez Sophos. C’est mon analyse, pas une feuille de route confirmée ni une fin de commercialisation annoncée pour le XGS 2100. La fin des ventes ne signifierait pas non plus l’arrêt immédiat du support.
Le prix du matériel et des abonnements décidera de l’intérêt
Un gain de performances est bienvenu. L’intérêt économique dépend toutefois du coût total de l’appliance, des modules nécessaires, de l’offre de protection et des renouvellements.
Deux hausses de 10 % ont été rapportées en 2026 pour les références XGS concernées : la première au 1er juillet, la seconde au 1er novembre pour les offres à durée déterminée concernées. Ensemble, 1,10 × 1,10 = 1,21, soit 21 %. Une référence auparavant affichée à 1 000 passe à 1 210 sur la même base. Remises, devises et conditions contractuelles peuvent modifier la facture réelle ; cela ne s’applique pas indistinctement à tous les produits Sophos ni à tous les modes de facturation.
Les coûts récurrents me préoccupent particulièrement : un pare-feu déjà acheté ne devient pas un autre appareil au renouvellement de son abonnement.
Les petites entreprises ont un budget limité. Quand les renouvellements coûtent toujours plus cher, envisager une alternative est raisonnable. Une appliance plus rapide ne résoudra guère ce problème si les abonnements continuent eux aussi d’augmenter.
Comparaison entre Xstream Protection et Xstream Plus
Xstream Protection Plus accompagne le nouveau matériel. L’offre ajoute à Xstream Protection Workspace Protection, une conservation plus longue des rapports et Enhanced Plus Support. Sophos la mentionne dans ses règles publiques de licence, applicables depuis le 16 octobre 2026.
Le tableau suivant reprend le périmètre de la présentation des licences fournie. La Base License constitue le socle technique et est incluse avec le matériel ; elle ne remplace pas une offre de protection complète.
| Composant | Base License | Xstream Protection | Xstream Protection Plus |
|---|---|---|---|
| Réseau, VPN site à site et accès distant | Inclus | Inclus | Inclus |
| Network Protection : IPS, TLS/DPI, Heartbeat, SD-RED | Non inclus | Inclus | Inclus |
| Web Protection et Application Control | Non inclus | Inclus | Inclus |
| Zero-Day Protection avec analyse des fichiers et sandboxing | Non inclus | Inclus | Inclus |
| Central Orchestration | Non inclus | Inclus | Inclus |
| DNS Protection dans le cloud | Non inclus | Inclus | Inclus |
| Flux de menaces MDR/XDR et tiers, NDR Essentials | Non inclus | Inclus | Inclus |
| Rapports de pare-feu centralisés | Jusqu’à 7 jours avec une licence complémentaire éligible | Jusqu’à 30 jours | Jusqu’à 1 an |
| Workspace Protection | Non inclus | Non inclus | Quota d’utilisateurs selon le modèle ou la licence |
| Enhanced Support | À souscrire séparément | Inclus | Inclus avec passage à Enhanced Plus |
| Enhanced Plus Support | Séparé | Mise à niveau optionnelle | Inclus |
| Email Protection sur le pare-feu | Module complémentaire | Module complémentaire | Module complémentaire |
| Web Server Protection / WAF | Module complémentaire | Module complémentaire | Module complémentaire |
La durée de conservation dépend du stockage disponible et du volume de données. « Jusqu’à un an » ne garantit pas une année complète pour tous les volumes de trafic. Le quota Workspace de chaque nouveau modèle doit être confirmé dans le devis.
Workspace Protection comprend Protected Browser, ZTNA, DNS Protection pour les terminaux et Email Monitoring System. Ce système de surveillance est distinct d’Email Protection sur le pare-feu. De même, la prise en charge de flux de menaces MDR n’inclut pas un service MDR managé.
Combien de licences Workspace sont incluses ?
Les règles publiques précisent les quotas suivants pour les modèles XGS existants. La dernière colonne compte des licences de stockage CFR, pas des gigaoctets.
| Modèle XGS | Utilisateurs Workspace | Licences de stockage CFR |
|---|---|---|
| 88(w), 108(w) | 5 | 5 |
| 118(w) | 5 | 10 |
| 128(w), 138 | 10 | 10 |
| 2100, 2300, 3100 | 25 | 10 |
| 3300, 4300, 4500 | 100 | 25 |
| 5500, 6500 | 300 | 50 |
| 7500, 8500 | 500 | 100 |
Les nouveaux 2380, 3380, 4580 et 5580 n’y figurent pas encore. Leurs quotas ne peuvent pas être déduits de ces paliers.
Workspace retient le nombre le plus élevé entre utilisateurs de navigateur authentifiés, utilisateurs ZTNA authentifiés et installations de l’agent DNS. Sophos indique 15 000 requêtes par utilisateur et par jour pour l’agent DNS, ainsi qu’un transfert moyen de 15 Go par utilisateur et par mois en mode passerelle ZTNA cloud. Une appliance plus grande ne signifie donc pas un usage Workspace illimité.
Pour moi, Plus ressemble surtout à un moyen de vendre Workspace
J’ai l’impression que Sophos veut vendre Workspace Protection par l’intermédiaire de l’abonnement du pare-feu. Dans mon expérience, la demande pour ce produit seul est limitée. C’est une observation de mon environnement professionnel, pas une affirmation sur les ventes mondiales de Sophos.
Un navigateur protégé peut servir pour des applications précises, des prestataires ou des accès contrôlés. Personnellement, je trouve cet argument peu convaincant pour augmenter le niveau de licence d’un pare-feu. Une entreprise dont la gestion des navigateurs et des appareils fonctionne déjà a besoin d’un bénéfice concret pour changer son organisation.
Pour la protection DNS, j’étudierais DNSFilter comme alternative indépendante. Le filtrage du réseau et les politiques pour les terminaux hors du bureau sont des usages explicites. Pour une entreprise centrée sur ce besoin, je considère souvent l’approche spécialisée comme plus adaptée. Je n’affirme pas pour autant une supériorité générale des taux de détection.
Pour l’accès Zero Trust, je privilégierais selon le besoin Tailscale, Twingate ou Cloudflare Access. Tailscale m’intéresse particulièrement pour relier des sites d’entreprise, des serveurs et des équipes mobiles avec des règles d’accès fondées sur l’identité. Twingate organise l’accès aux ressources privées. Cloudflare Access propose des politiques par application dans Cloudflare One. Les architectures diffèrent ; un réseau maillé et un proxy applicatif ne sont pas interchangeables.
À mon avis, UniFi a lui aussi longtemps été sous-estimé pour les entreprises. J’évalue donc ces solutions sur leurs fonctions, leur exploitation et les besoins réels. La simplicité d’utilisation ou la popularité auprès des particuliers renseignent peu sur leur adéquation à une entreprise.
Ma préférence concerne l’architecture et l’exploitation. Elle repose ici sur le fonctionnement documenté et mon analyse, pas sur un nouveau test comparatif commun de ces produits.
Le problème de l’offre groupée est simple pour moi : si une entreprise dispose déjà d’une protection DNS et d’un accès distant satisfaisants, des licences Workspace supplémentaires créent d’abord des doublons. La taille du pare-feu détermine aussi le quota d’utilisateurs, alors que le débit nécessaire et le nombre de salariés sont deux critères différents.
Une conservation plus longue des rapports et Enhanced Plus Support peuvent malgré tout apporter une vraie valeur. Je veux simplement connaître le supplément et savoir si j’ai réellement besoin des licences utilisateur incluses.
Ce que je regarderai mercredi
Les chiffres rendent ces XGS intéressants. Une meilleure capacité de protection dans une seule unité de rack peut séduire pour de nouveaux déploiements.
Pour un avis solide, il me manque les prix du matériel, les tarifs d’abonnement à l’achat et au renouvellement, la connectique exacte et les quotas Workspace des nouveaux modèles. La disponibilité réelle après l’ouverture des commandes compte aussi.
Mes attentes envers Sophos restent modestes : une connectique actuelle sans modules obligatoires coûteux, des abonnements compréhensibles et une offre adaptée à l’entreprise. Après les hausses de cette année, la nouvelle génération doit encore prouver son intérêt économique. Un meilleur débit ne me suffit pas.
À la prochaine,
Joe