
Network
Pass-ta-key : ce que l’attaque contre les passkeys Google signifie vraiment
Pass-ta-key, replays WebAuthn et downgrades FIDO : ce que protègent les passkeys et ce que les entreprises doivent sécuriser.
AliExpress : fingerprinting via l’API Web Audio
Un bug Bluetooth révèle des scripts AliExpress utilisant Web Audio, Canvas et WebGL pour créer une empreinte de l’appareil. Analyse technique.
L’essaim d’agents qui a piraté Hugging Face
Comment des agents d’OpenAI ont piraté Hugging Face et comment le reward hacking a mené jusqu’aux droits d’administrateur de cluster.
Kitesurf et Obscura : à qui appartient le navigateur IA ?
Cloudflare crée Kitesurf en s’inspirant d’Obscura. La technique convainc, mais la détection des bots et le contrôle soulèvent des questions.
DeepSeek Harness : quand tout devient vraiment un plugin
DeepSeek Harness rend modèles, outils et agents interchangeables. Pourquoi le rythme open source de la Chine rend cela encore plus passionnant.
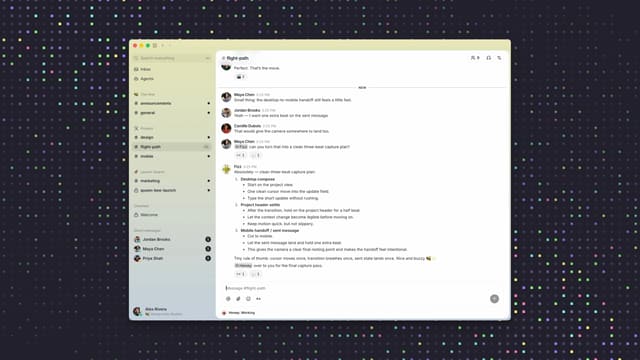
Quand les agents deviennent des collègues : l'idée derrière Buzz
Buzz réunit humains, Codex, Claude Code et d'autres agents dans un espace de travail commun. L'idée est forte, l'exploitation encore jeune.
Buzz Mesh : quand la communauté fait tourner le modèle
Buzz réunit Nostr, agents IA et calcul partagé. Ce qui fonctionne déjà, et les limites imposées par le réseau, la RAM et la confiance.
Sophos Firewall v22 MR2 : mise à jour ou nouveau risque ?
SFOS 22.0 MR2 apporte le contrôle PQC, des correctifs STAS et Config Studio 2.6. Analyse technique, risques et critique de Sophos.
Majorana 2 : progrès ou communication quantique ?
Microsoft promet des qubits topologiques stables avec Majorana 2. La puce est fascinante, mais les preuves restent contestées.
L'IA dans le cybercrime underground : quand le hype rencontre le métier
Pourquoi l'IA dans le cybercrime parle moins de superhackers que d'échelle, d'automatisation et de tromperies plus crédibles.