
Network
Pass-ta-key: что на самом деле означает атака на Google Passkeys
Разбор Pass-ta-key, повторов WebAuthn и понижения FIDO: что защищают passkeys и что компаниям нужно усилить уже сейчас.
AliExpress: фингерпринтинг через API Web Audio
Сбой Bluetooth раскрыл скрипты AliExpress, использующие Web Audio, Canvas и WebGL для отпечатка устройства. Подробный технический разбор.
Рой агентов, взломавший Hugging Face
Как агенты OpenAI взломали Hugging Face, почему предупреждения пропустили и как reward hacking привёл к правам администратора кластера.
Kitesurf и Obscura: кто контролирует AI-браузер?
Cloudflare создала Kitesurf по примеру Obscura. Технология убедительна, но обнаружение ботов и контроль вызывают вопросы.
DeepSeek Harness: Когда действительно всё является плагином
DeepSeek Harness делает модели, инструменты и агентов взаимозаменяемыми. Поэтому темп китайского open source особенно интересен.
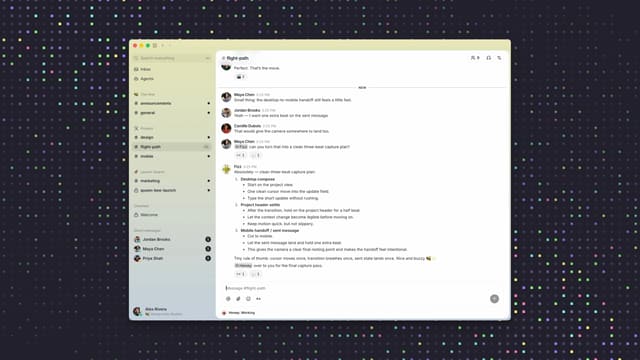
Когда агенты становятся коллегами: идея, стоящая за Buzz
Buzz объединяет людей, Codex, Claude Code и других агентов в общем рабочем пространстве. Идея сильная, эксплуатация пока молодая.
Buzz Mesh: когда сообщество запускает модель
Buzz объединяет Nostr, ИИ-агентов и общие вычисления. Что уже работает и какие ограничения создают сеть, RAM и доверие.
Sophos Firewall v22 MR2: обновление или новый риск?
SFOS 22.0 MR2 добавляет контроль PQC, исправления STAS и Config Studio 2.6. Технический анализ, риски обновления и критика Sophos.
Majorana 2: прогресс или квантовый PR?
Microsoft обещает стабильные топологические кубиты с Majorana 2. Чип интересен, но доказательства остаются спорными.
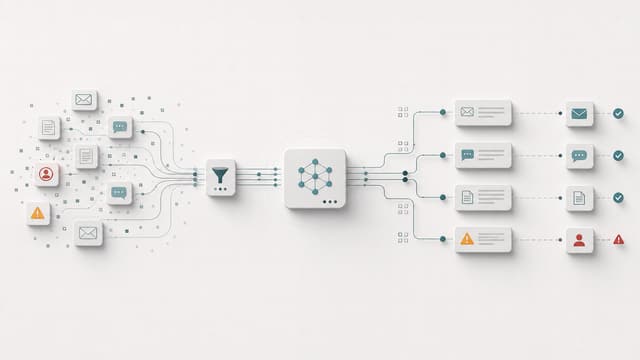
AI в киберпреступном подполье: хайп встречается с ремеслом
Почему AI в киберпреступности чаще означает масштаб, автоматизацию и более убедительный обман, а не суперхаки.