
Network
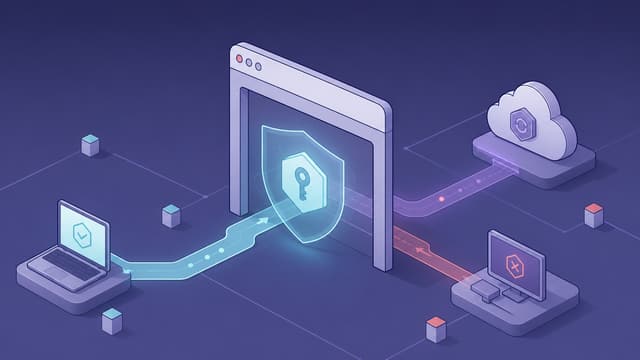
Pass-ta-key: ما الذي يعنيه الهجوم على مفاتيح مرور Google فعلاً
تحليل أمني لهجمات Pass-ta-key وإعادة تشغيل WebAuthn وخفض حماية FIDO، مع إجراءات عملية لحماية المؤسسات والمستخدمين.
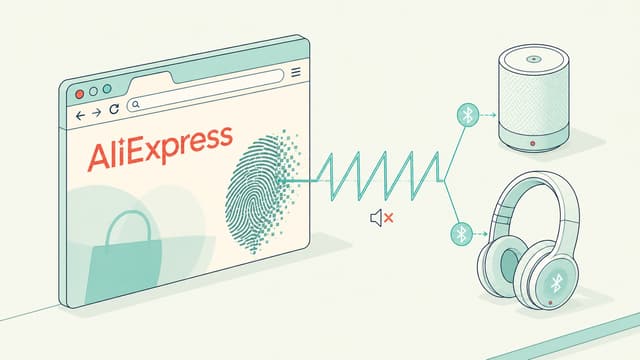
AliExpress: البصمة الرقمية عبر واجهة Web Audio
كشف خلل Bluetooth عن نصوص AliExpress تستخدم Web Audio وCanvas وWebGL لإنشاء بصمة للجهاز. تحليل تقني مفصل للآلية وحدودها.
سرب الوكلاء الذي اخترق Hugging Face
كيف اخترق وكلاء OpenAI منصة Hugging Face، وتجاهلت التحذيرات، وتصاعد reward hacking حتى صلاحيات مدير العناقيد.
Kitesurf وObscura: لمن ينتمي متصفح AI؟
بنت Cloudflare متصفح Kitesurf المستوحى من Obscura. التقنية مقنعة، لكن أسئلة كشف البوتات والتحكم ما زالت قائمة.
DeepSeek Harness: عندما يصبح كل شيء فعلاً إضافة
يجعل DeepSeek Harness النماذج والأدوات والوكلاء قابلة للاستبدال. ولماذا تزيد هذه الفكرة أهمية سرعة الصين في المصادر المفتوحة.
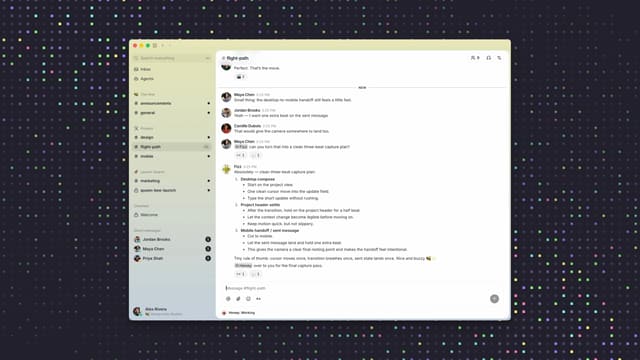
عندما يصبح الوكلاء زملاء عمل: الفكرة وراء Buzz
يجمع Buzz البشر و Codex و Claude Code ووكلاء آخرين في مساحة عمل مشتركة. الفكرة قوية، لكن التشغيل ما زال في بداياته.
Buzz Mesh: عندما يشغّل المجتمع النموذج
يجمع Buzz بين Nostr ووكلاء الذكاء الاصطناعي والحوسبة المشتركة، مع تحليل حدود الشبكة والذاكرة والثقة.
Sophos Firewall v22 MR2: تحديث أم مخاطرة جديدة؟
يضيف SFOS 22.0 MR2 التحكم في PQC وإصلاحات STAS وConfig Studio 2.6. تحليل تقني لمخاطر الترقية ونقد لاستراتيجية Sophos.
Majorana 2: تقدم أم علاقات عامة كمومية؟
تعد Microsoft بكيوبتات طوبولوجية مستقرة مع Majorana 2. الشريحة مثيرة للاهتمام، لكن الأدلة ما زالت محل خلاف.
AI في عالم الجريمة السيبرانية السفلي: الضجة تلتقي بالحرفة
لماذا يدور AI في الجريمة السيبرانية حول التوسع والأتمتة والخداع الأكثر إقناعا أكثر من أسطورة الهاكر الخارق.