
Security
Quando a China recupera: Shenzhen, Huawei e a próxima era dos chips
Como a China desenvolve EUV em Shenzhen, a Huawei reúne conhecimento e os controlos de exportação aceleram a sua estratégia de chips.
Pass-ta-key: o que o ataque às passkeys da Google realmente significa
Pass-ta-key, replays WebAuthn e downgrades FIDO: o que as passkeys protegem e o que as empresas precisam de assegurar.
AliExpress: fingerprinting pela API Web Audio
Uma falha no Bluetooth revelou scripts do AliExpress que usam Web Audio, Canvas e WebGL para criar uma impressão digital do dispositivo.
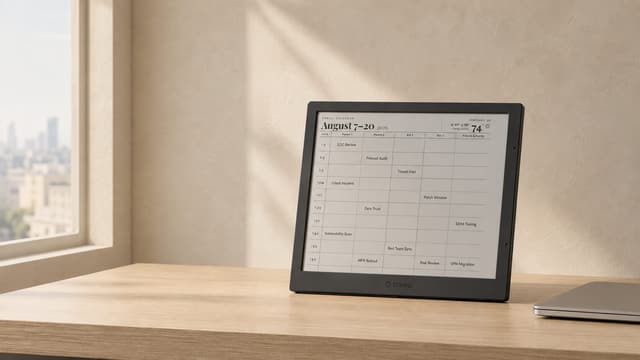
TRMNL X em análise: o E Ink chega à sala de estar
Análise do TRMNL X: E Ink, plugins, BYOD, self-hosting, preços e por que 10,3 polegadas ainda não chegam para mim.
O enxame de agentes que invadiu a Hugging Face
Como agentes da OpenAI invadiram a Hugging Face e o reward hacking escalou até privilégios de administrador de cluster.
Kitesurf e Obscura: Quem controla o navegador de IA?
A Cloudflare criou o Kitesurf a partir do Obscura. A tecnologia convence, mas a deteção de bots e o controlo levantam questões.
DeepSeek Harness: Quando tudo é realmente um plugin
O DeepSeek Harness torna modelos, ferramentas e agentes intercambiáveis. Por isso, o ritmo open source da China fica ainda mais interessante.
Quando os agentes se tornam colegas: a ideia por trás do Buzz
O Buzz reúne pessoas, Codex, Claude Code e outros agentes num espaço de trabalho comum. A ideia é forte, a operação ainda é jovem.
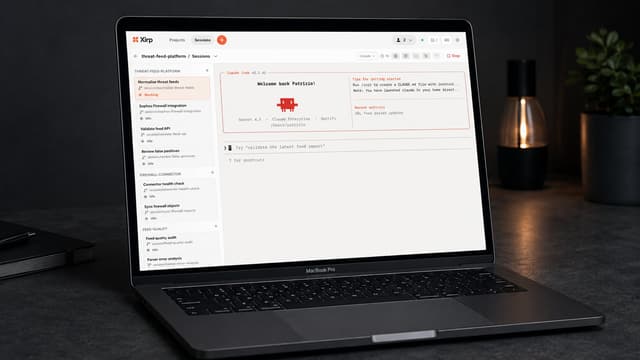
Spotify Xirp: centro de controlo para agentes de código
O Spotify Xirp reúne Codex, Claude Code e Gemini no Mac. O que faz, quando ajuda e que limites impõem o Portal e a segurança.
Buzz Mesh: quando a comunidade executa o modelo
Buzz junta Nostr, agentes de IA e computação partilhada. O que já funciona e onde rede, RAM e confiança ainda impõem limites.