
Security
حين تلحق الصين بالركب: شنجن وهواوي وعصر الرقائق القادم
كيف تطور الصين تقنية EUV في شنجن، وتجمع هواوي الخبرات، ولماذا تسرع قيود التصدير استراتيجية الرقائق الصينية.
Pass-ta-key: ما الذي يعنيه الهجوم على مفاتيح مرور Google فعلاً
تحليل أمني لهجمات Pass-ta-key وإعادة تشغيل WebAuthn وخفض حماية FIDO، مع إجراءات عملية لحماية المؤسسات والمستخدمين.
AliExpress: البصمة الرقمية عبر واجهة Web Audio
كشف خلل Bluetooth عن نصوص AliExpress تستخدم Web Audio وCanvas وWebGL لإنشاء بصمة للجهاز. تحليل تقني مفصل للآلية وحدودها.
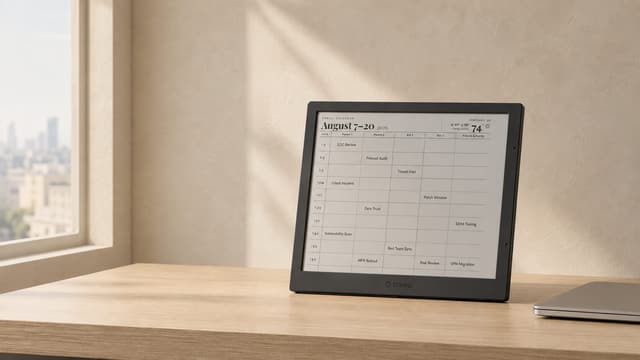
مراجعة TRMNL X: حان وقت E Ink في غرفة المعيشة
مراجعة TRMNL X: تقنية E Ink والإضافات وBYOD والاستضافة الذاتية والأسعار، ولماذا لا تكفيني شاشة 10.3 بوصات.
سرب الوكلاء الذي اخترق Hugging Face
كيف اخترق وكلاء OpenAI منصة Hugging Face، وتجاهلت التحذيرات، وتصاعد reward hacking حتى صلاحيات مدير العناقيد.
Kitesurf وObscura: لمن ينتمي متصفح AI؟
بنت Cloudflare متصفح Kitesurf المستوحى من Obscura. التقنية مقنعة، لكن أسئلة كشف البوتات والتحكم ما زالت قائمة.
DeepSeek Harness: عندما يصبح كل شيء فعلاً إضافة
يجعل DeepSeek Harness النماذج والأدوات والوكلاء قابلة للاستبدال. ولماذا تزيد هذه الفكرة أهمية سرعة الصين في المصادر المفتوحة.
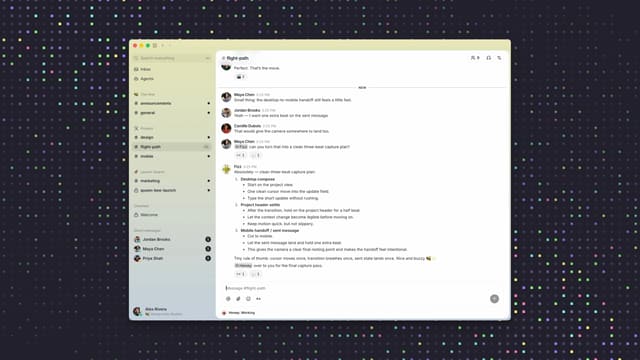
عندما يصبح الوكلاء زملاء عمل: الفكرة وراء Buzz
يجمع Buzz البشر و Codex و Claude Code ووكلاء آخرين في مساحة عمل مشتركة. الفكرة قوية، لكن التشغيل ما زال في بداياته.
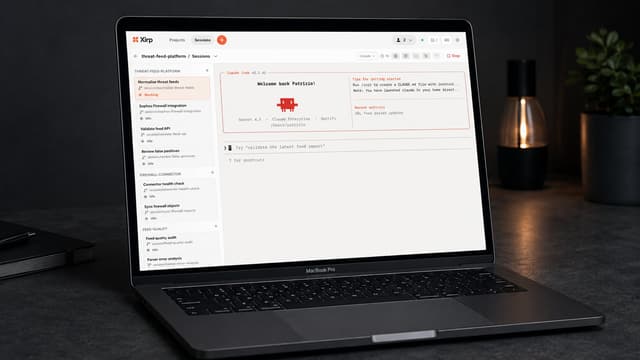
Spotify Xirp: مركز تحكم لوكلاء البرمجة
يجمع Spotify Xirp بين Codex وClaude Code وGemini على Mac. نشرح وظائفه، ومتى يفيد، وحدود Portal والأمان.
Buzz Mesh: عندما يشغّل المجتمع النموذج
يجمع Buzz بين Nostr ووكلاء الذكاء الاصطناعي والحوسبة المشتركة، مع تحليل حدود الشبكة والذاكرة والثقة.