
Security
Quand la Chine rattrape son retard : Shenzhen, Huawei et la prochaine ère des puces
Comment la Chine développe l'EUV à Shenzhen, comment Huawei rassemble les savoirs et pourquoi les contrôles accélèrent sa stratégie des puces.
Pass-ta-key : ce que l’attaque contre les passkeys Google signifie vraiment
Pass-ta-key, replays WebAuthn et downgrades FIDO : ce que protègent les passkeys et ce que les entreprises doivent sécuriser.
AliExpress : fingerprinting via l’API Web Audio
Un bug Bluetooth révèle des scripts AliExpress utilisant Web Audio, Canvas et WebGL pour créer une empreinte de l’appareil. Analyse technique.
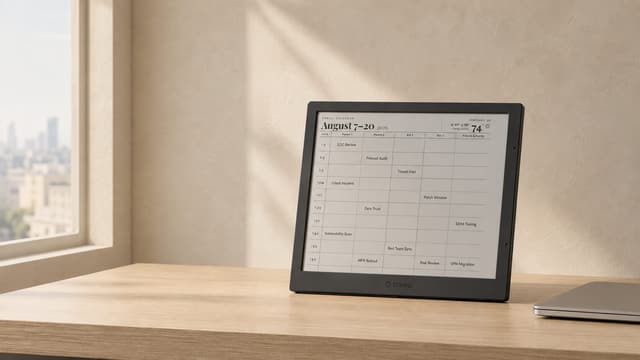
Test du TRMNL X : l’E Ink trouve sa place dans le salon
Test du TRMNL X : E Ink, plugins, BYOD, auto-hébergement, prix et raisons pour lesquelles 10,3 pouces ne me suffisent pas.
L’essaim d’agents qui a piraté Hugging Face
Comment des agents d’OpenAI ont piraté Hugging Face et comment le reward hacking a mené jusqu’aux droits d’administrateur de cluster.
Kitesurf et Obscura : à qui appartient le navigateur IA ?
Cloudflare crée Kitesurf en s’inspirant d’Obscura. La technique convainc, mais la détection des bots et le contrôle soulèvent des questions.
DeepSeek Harness : quand tout devient vraiment un plugin
DeepSeek Harness rend modèles, outils et agents interchangeables. Pourquoi le rythme open source de la Chine rend cela encore plus passionnant.
Quand les agents deviennent des collègues : l'idée derrière Buzz
Buzz réunit humains, Codex, Claude Code et d'autres agents dans un espace de travail commun. L'idée est forte, l'exploitation encore jeune.
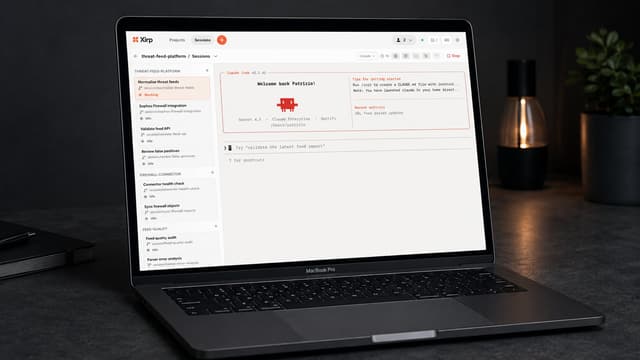
Spotify Xirp : centre de contrôle des agents de code
Spotify Xirp réunit Codex, Claude Code et Gemini sur Mac. Ce que fait l’app, quand elle aide et quelles limites imposent Portal et la sécurité.
Buzz Mesh : quand la communauté fait tourner le modèle
Buzz réunit Nostr, agents IA et calcul partagé. Ce qui fonctionne déjà, et les limites imposées par le réseau, la RAM et la confiance.