خلاصات التهديدات لجدران الحماية: الأثر والحدود ومقارنة المورّدين
Security Networkجدول المحتويات
يمتلئ الإنترنت بأنظمة تمسح العناوين العامة آليًا، بحثًا عن المنافذ المفتوحة وصفحات الدخول وبوابات VPN والتطبيقات المعروفة والخدمات الضعيفة. بعضها تابع لباحثين ومحركات بحث البنية التحتية، وبعضها الآخر لروبوتات ومهاجمين.
إذا نشرت خدمة عبر WAF أو DNAT، أو أتحت بريدًا أو صفحة دخول عامة، فستظهر عاجلًا أم آجلًا في تلك الفحوص. وجود عنوان IP عام لا يعني حدوث اختراق. لكن ما إن تستجيب الخدمة، حتى يتحول ضجيج المسح إلى عمل فعلي لجدار الحماية وIPS وWAF والخوادم والتطبيقات ومنظومة السجلات.
بوصفي مهندس أمن، أرى هذا النمط يوميًا. نادرًا ما يكون الأمر هجومًا واحدًا لافتًا؛ بل تيارًا دائمًا من فحص المنافذ ومحاولات الدخول والزحف والتحقق من الثغرات. شاركت مؤخرًا في تحليل حالة كان حجمها مثيرًا للاهتمام حتى لفريقنا: جدار حماية في مركز بيانات باتصال صاعد بسرعة 10 غيغابت/ثانية وقدرة يفترض أنها كافية، لكنه بدا قريبًا من حدوده. كان استخدام الاتصال مرتفعًا، وواجهة الإدارة بطيئة، والخدمات المنشورة تولد أحداثًا باستمرار.
فحصنا اتجاه الحركة والوجهات والمنافذ والفترات الزمنية وعناوين المصدر المتكررة. كانت طلبات آلية كثيرة تستهدف خدمات الويب والبريد والدخول نفسها مرة بعد أخرى. ولا يحدد حجم البيانات وحده تكلفة المعالجة: إسقاط حزمة، وإتمام مصافحة TLS، ومعالجة طلب تطبيقي مكلف أعمال مختلفة.
شرحنا النتائج للعميل: جانب كبير من النشاط روبوتات ومسوح متكررة للخدمات العامة. أوضحنا ما يمكن لخلاصة تهديدات فعله في هذه المرحلة من مسار البيانات وحدوده، وأن الترخيص المناسب يكلف نحو 350 دولارًا أمريكيًا سنويًا. بعد موافقته، ثبتنا القائمة على جدار الحماية ببضع نقرات وفي دقائق معدودة.
بعد التفعيل، أصبحت واجهة إدارة الجدار أكثر استجابة بصورة واضحة. وأفاد العميل بأن المواقع والتطبيقات تحمل أسرع بكثير. ما يجعل الحالة مهمة ليس حداثة التقنية، بل الأثر التشغيلي الملحوظ وسوء فهم قيمة هذه الخلاصات وحدودها.
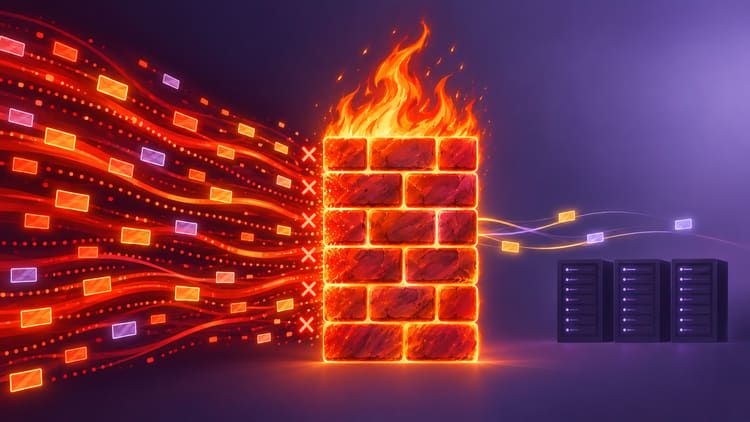
أكبر قيمة لخلاصة تهديدات جيدة ليست عدد عناوين IP المحظورة، بل المعالجة التي لم تعد الأنظمة الموجودة خلف الجدار مضطرة إلى تنفيذها.
النتائج بالأرقام
القياسات من جدار حماية يعمل في بيئة إنتاج. بدأ سريان خلاصة IP في 1 سبتمبر 2026 عند الساعة 10:01:05، وظهر أول تطابق بعد ثوان قليلة. وبحلول 2 سبتمبر الساعة 20:30 بتوقيت CEST، سجل الجدار 516,959 حدث حظر.
| الوقت منذ التفعيل | أحداث الحظر |
|---|---|
| 5 دقائق | 1,117 |
| 15 دقيقة | 3,490 |
| ساعة واحدة | 12,020 |
| 12 ساعة | 177,702 |
| 24 ساعة | 350,686 |
بلغ المتوسط طوال الفترة 249.9 حدثًا في الدقيقة، أي 4.17 في الثانية، أو حظرًا كل 0.24 ثانية. شهدت الدقيقة الأكثر ازدحامًا 775 حدثًا، وبلغت الذروة 107 أحداث في الثانية لثانيتين متتاليتين.
أسميها عمدًا أحداث حظر أو تطابقات أو محاولات اتصال. لا يعني العدد وجود 516,959 هجومًا مستقلًا وموجهًا يدويًا؛ فقد يكرر ماسح واحد الاتصال بالخدمة، ويجرب روبوت عدة منافذ بسرعة.
من كان يطرق الباب؟
خلال الفترة الكاملة البالغة 34 ساعة و29 دقيقة، كان 516,727 حدثًا واردًا. ولم تتعلق سوى 232 حالة باتصالات صادرة مُنعت. لذلك جاء 99.955% من نشاط الخلاصة في هذه البيئة من مصادر على الإنترنت.
ظهر 10,518 عنوان IP مختلفًا من القائمة. ومع وجود 220,000 مؤشر IPv4 فيها آنذاك، ظهر ما يقارب 4.8% من القائمة على هذا الجدار وحده خلال نحو 34 ساعة. ولد العنوان الأكثر نشاطًا 4,141 حدثًا، والعناوين العشرة الأولى نحو 31,500، فيما ظهر 767 عنوانًا مرة واحدة فقط. نسبة 4.8% مقارنة بحجم القائمة وليست معدل كشف؛ فالقائمة تتغير والمهاجمون غير المدرجين لا يدخلون في هذا العداد.
يخص تحليل المنافذ نافذة متحركة مدتها 24 ساعة تضمنت نحو 369,000 حدث مفصل:
| الخدمة | الأحداث | الحصة التقريبية |
|---|---|---|
| HTTPS، TCP 443 | 157,819 | 42.8% |
| SMTPS، TCP 465 | 119,233 | 32.4% |
| HTTP، TCP 80 | 48,911 | 13.3% |
| إرسال البريد، TCP 587 | 16,771 | 4.6% |
| SMTP، TCP 25 | 10,723 | 2.9% |
| DNS، UDP 53 | 4,919 | 1.3% |
| Ethereum/P2P، TCP 30303 | 2,660 | 0.7% |
| SSH، TCP 22 | 229 | 0.06% |
استهدف نحو 56% من الأحداث منافذ الويب و40% منافذ البريد، وهو ما يلائم الخدمات المنشورة. شملت نافذة التفاصيل 27 نظامًا داخليًا مستهدفًا. أسماء الخدمات مستنتجة من منافذ الوجهة، وليست مثبتة بتحليل البروتوكول. كما تختلف النافذة المتحركة عن أول 24 ساعة بعد التفعيل، فلا تصح مقارنة المجاميع مباشرة.
كانت الحالات الصادرة الـ232 قليلة لكنها تستحق التحقيق: حاولت عشرة أنظمة داخلية الاتصال بـ17 عنوانًا مدرجًا. التطابق لا يثبت الإصابة؛ فقد يتعلق ببرمجية ضارة، أو محتوى طرف ثالث، أو إدخال قديم، أو خدمة مشروعة تستخدم عنوانًا أُعيد تخصيصه.
تحسن استجابة واجهة الإدارة وسرعة التحميل التي ذكرها العميل ملاحظتان بعد التغيير، ولا تحددان موضع الاختناق السابق: ربما كان الجدار أو خوادم الويب أو التطبيقات أو الاتصال. تثبت السجلات أن التصفية حدثت، لكنها لا تقيس توفير المعالجة ولا نسبة تحسن الأداء.
في هذه الحالة وصلت الطلبات الآلية فعلًا إلى خوادم الويب والتطبيقات قبل التغيير، فكان عليها معالجتها وإنتاج ردود خطأ، مثلًا لمسارات غير موجودة. منع IP مبكرًا أزال ذلك العمل اللاحق للطلبات المعنية. ومقارنة الحزم بالقائمة نفسها تستهلك موارد؛ الفائدة تأتي من تجنب المعالجة التالية. ترتيب التطبيق يعتمد على المنصة والإعدادات، خصوصًا لحركة WAF والخدمات المستضافة على الجدار ذاته. لا تزال الحزمة الأولى تصل إلى واجهة WAN، لذا لا يغني الإسقاط المحلي عن حماية الشبكة العليا من هجمات DDoS الحجمية.
خلاصة التهديدات لا تجعل جدار الحماية أقوى؛ إنها تمنعه من إهدار قدرته على ضجيج الهجمات المعروف.
ماذا تفعل خلاصة التهديدات فعلًا؟
قد تكون الخلاصة ببساطة ملفًا نصيًا يحمله جدار الحماية عبر HTTPS. يقدم كثير من الموردين مجالات وعناوين URL إلى جانب IP. لكننا نستخدم IP غالبًا، لأنه أهم مؤشر لحالات الجدار لدينا ويعطي أكبر أثر عند الحظر المبكر. يحدّث الجدار المؤشرات دوريًا ثم يسجل الحركة المطابقة أو يحظرها حسب الإعداد.
تعتمد الموثوقية على طريقة التحقق وصيانة الإدخالات:
- هل كان السلوك خبيثًا أم غير مألوف فحسب؟
- ما مدى حداثة الملاحظة؟
- هل تؤكدها مصادر مستقلة؟
- متى ينبغي حذف مؤشر تقادم؟
القائمة الطويلة ليست بالضرورة استخبارات تهديدات جيدة. الأهم الحداثة والدقة والحذف المنضبط. فقد تُستخدم عناوين السحابة والاستضافة الديناميكية لاحقًا استخدامًا مشروعًا، فيما قد تفوت القائمة الصغيرة جدًا جانبًا كبيرًا من ضجيج المسح اليومي.
خلاصات التهديدات لجدران الحماية
لن أخفي اختيارنا حتى النهاية: المورد الذي أستخدمه أنا وكثير من زملائي اليوم هو Cybora. أستخدمه أيضًا لحماية خدمات عامة على خوادمي السحابية الشخصية. القرار مبني على مقارنة في بيئات حقيقية لا عرض تسويقي.
على مدى اثني عشر شهرًا، اختبر فريقنا أكثر من 30 موردًا تجاريًا ومصدرًا عامًا على 15 جدار حماية لعملاء. اشترينا الاشتراكات ذات الصلة وأنفقنا آلاف الدولارات، من القوائم المجتمعية المجانية إلى حزم تقترب من 1,000 دولار شهريًا. بعض المنتجات الأغلى كانت قوائمها أصغر بكثير، وتستند في تبرير السعر إلى ادعاءات الحداثة والدقة.
ثبتنا الخلاصات قيد التقييم على الجدران الخمسة عشر في وضع Monitor لتسجيل التطابقات من دون حظر الاتصال. حققنا في الطلبات المريبة والإيجابيات الكاذبة المحتملة باستخدام سجلات الجدار والتطبيقات. هذه المقارنة الطويلة منفصلة عن نشر الحظر في مركز البيانات أعلاه. ركزنا على النشاط الخبيث المؤكد والتغطية الإضافية والحداثة وتكلفة إدارة الاستثناءات، لا الحجم والسعر وحدهما.
يجب تجميع الأحداث المتكررة كي لا يسيطر ماسح نشط واحد على النتائج. ولا تقل أهمية الاتصالات المشروعة التي كانت القائمة ستمنعها. حتى تصنيف IP تصنيفًا مبررًا قد يسبب إيجابية كاذبة من منظور التشغيل.
كان هذا تقييمًا في العمل اليومي وليس معيارًا مختبريًا قابلًا لإعادة الإنتاج. قد يؤثر ترتيب التقييم وتداخل القوائم ووظائف الحماية الأخرى في سجلات Monitor؛ وغياب سجل وحده لا يثبت فجوة كشف. يتطلب الاختبار المستقل لقطات مؤرخة للقوائم والإعدادات وحالات موجبة وسالبة مؤكدة. لا أنشر هنا مجموعة البيانات المقارنة الكاملة.
هذه العروض الأحد عشر اختيار تحريري للعمل على الجدار، لا ترتيب شعبية مدعومًا بحصص سوقية. أُدرج AbuseIPDB وIPsum استنادًا إلى الوثائق من دون ادعاء نتائج اختبار مباشر. يتصدر Cybora وفق تجربتنا؛ والترتيب الباقي ليس ترتيبًا مقاسًا. تحققت من معلومات المنتجات الأخرى في 8 سبتمبر 2026، ومن Q-Feeds في 28 سبتمبر.
Cybora حقق أفضل توازن لبيئاتنا بين التغطية والحداثة والتطابقات المفيدة وقلة عبء الإيجابيات الكاذبة وسهولة الدمج والدعم والسعر. خططه الأولية ميسورة، وتحديث Ultimate كل 15 دقيقة مفيد للبنى الكبيرة المكشوفة. لكن فاصل النشر لا يكشف مدة الاكتشاف والتقييم السابقة، ويضيف جلب القائمة واستيرادها تأخيرًا. وتسجل بيانات الحالة ردَّين HTTP 429؛ ظلت القائمة المحلية السابقة فعالة ولحق التحديث التالي. لذا يلزم مراقبة عمر القائمة وفشل التحديثات.
CrowdSec Blocklists تجمع محرك أمن مفتوح المصدر وإشارات المجتمع وقوائم منتقاة يمكن إرسالها إلى الجدران. قياسات بيئات الإنتاج والقوائم المتخصصة نقاط قوة، لكن قائمة لمهاجمي CMS أو شبكات الوكلاء أو CVE محددة ليست تلقائيًا خلاصة عامة للحافة.
GreyNoise يوفر أيضًا قوائم IP مبنية على الاستعلامات للجدران. يستطيع GNQL اختيار مصادر خبيثة نشطة حديثًا أو نشاط حول CVE معين. خيار جيد لمن يريد التحكم في معايير الاختيار، بشرط تصميم الاستعلامات وامتلاك صلاحيات وحدات البيانات ومراجعة النتائج. اختزاله في إثراء السجلات يقلل من قدراته.
Q-Feeds يقول إنه يدمج أكثر من 2,500 مصدر تجاري ومفتوح وحكومي، ويقدم خلاصات IP والمجالات وURL مع فحوص جودة وتصفية للإيجابيات الكاذبة. تجربتنا في وضع الحظر كانت أقل نجاحًا: مُنعت اتصالات مشروعة عدة خلال الساعة الأولى. راجعنا الحركة المتأثرة وصنفنا الحالات المدققة إيجابيات كاذبة. حذف الدعم الإدخالات المُبلَّغ عنها بسرعة نسبية، لكن عبء التحقيق والإبلاغ بقي مرتفعًا إلى درجة توقفنا لاحقًا عن إرسال كل حالة بصورة منهجية. عدد المصادر وحده لا يفسر السبب. من دون معرفة أصل كل IP ومبرر إدراجه وإعادة تقييمه، لا نستطيع تحديد السبب بثقة. كان عبء الاستثناءات كبيرًا جدًا لنشر الحظر على نطاق عملائنا؛ وقد تبقى للخلاصة فائدة في المراقبة والتحقيق.
Spamhaus DROP قائمة محافظة لشبكات بالغة الخطورة، مناسبة لتصفية الحافة أو قرارات التوجيه. عتبة الإدراج العالية تعزز الاعتماد عليها، لكنها لا تستهدف كل ماسح قصير العمر.
ThreatFox من abuse.ch وSpamhaus يركز على مؤشرات البرمجيات الضارة، ومنها بنية القيادة والتحكم. مفيد لكشفها والبحث عن التهديدات، لكنه أضيق من خلاصة عامة للمسوح ومحاولات الدخول.
URLhaus من abuse.ch يجمع عناوين URL المستخدمة لتوزيع البرمجيات الضارة. يفيد مرشحات DNS والوكلاء وبوابات الويب الآمنة والتحليل؛ أما حظر IP الخالص فهو مجال آخر. تتطلب الواجهة Auth-Key، ولا تعني إتاحة المجتمع استخدامًا تجاريًا مجانيًا بلا قيود. ينبغي مراجعة شروط الاستخدام العادل.
DShield ينشر قائمة حظر مختصرة من سجلات جدران مقدمة إليه. قد يكون مصدرًا إضافيًا جيدًا؛ أما مجموعاته الأخرى فغالبًا للبحث والسياق، ولا ينبغي استيرادها كلها كقوائم حظر.
FireHOL IP Lists يجمع قوائم عامة عديدة، ويساعد في مقارنة الحجم والتحديث والعمر والتداخل. لكنه يرث عيوب مصادره، وقد تستمر إدخالات يعاد نشرها مرارًا أطول من اللازم.
AbuseIPDB يقدم سمعة IP مبنية على البلاغات وقائمة نصية بعتبات ثقة قابلة للضبط. التقييم العالي لا يثبت أن كل اتصال حالي خبيث؛ عمر البلاغات والعناوين المشتركة وحدود الطلبات مهمة.
IPsum يدمج يوميًا أكثر من 30 قائمة عامة، ويوفر عتبات بحسب عدد القوائم المتفقة. هو شفاف، لكن ثلاث قوائم قد تعيد استخدام البيانات نفسها ولا تمثل ثلاث ملاحظات مستقلة. التحديث اليومي يحد من الاستجابة، ولا يقدم مصدر قياس مستقلًا.
المجاني ليس سيئًا تلقائيًا، والتجاري ليس جيدًا تلقائيًا. كثير من القوائم العامة ممتاز في تخصصه؛ لكن للحظر العام على الحافة نراها مكونات متخصصة أكثر من كونها بديلًا كاملًا لخلاصة شاملة تُنقَّح باستمرار.
لماذا جاء Cybora أولًا في مقارنتنا؟
من باب الشفافية: هذه مدونتي الشخصية ولا أحصل على عمولة شخصية. لكن صاحب عملي موزع لمنتجات Cybora، يشتري التراخيص بخصم ويعيد بيعها بهامش ربح. هذه علاقة تجارية مهمة عند تقييم توصية مني. استند اختيارنا إلى الاختبارات المذكورة لا شروط إعادة البيع.
كانت خلاصة الحالة من Cybora فعلًا. بدأنا بخطة Premium مقابل 349 دولارًا سنويًا وتحديثات كل ساعة. بحسب وصف الشركة العلني، تجمع Cybora معلومات OSINT ومصادر تجارية ومصائد رقمية ومستشعرات وقياسات جدران حماية حقيقية. تُقيَّم المؤشرات وفق الحداثة والثقة واتفاق المصادر، وتزال المكررات وتفحص قواعد السماح والاستبعاد قبل نشر قائمة HTTPS. وقت الاختبار، ضمت Premium نحو 220,000 مؤشر IPv4 و45,000 مجال و25,000 URL. كان وضع IPv4 في الجدار المقاس Block، والمجالات أولًا Monitor.
بعد أسبوع انتقل العميل إلى Ultimate. كانت تضم وقتها أكثر من 300,000 عنوان IPv4 وأكثر من 100,000 مجال و100,000 URL، مع تحديث كل 15 دقيقة. ذكر العميل تحسنًا إضافيًا، لكن نافذة القياس أعلاه انتهت قبل التغيير ولا تثبت هذه الزيادة. حتى الخطة الأعلى كانت في هذه الحالة أرخص كثيرًا من جدار أكبر مع ترخيصه اللازم. لا يعني ذلك أنها الخيار الافتراضي لكل فرع صغير؛ أما مركز بيانات مكشوف بخدمات كثيرة، فالتغطية الإضافية معقولة تقنيًا واقتصاديًا.
تكمل شبكات الإنتاج المستشعرات الاصطناعية بخدمات وأنماط حركة مختلفة. هذا لا يثبت تفوقًا تلقائيًا؛ يستخدم موردون آخرون قياسات إنتاج أيضًا. وجدنا مرارًا عناوين كانت في وقت فحصها ضمن Cybora وحدها. أظهرت سجلات الجدار والتطبيقات المتاحة تسلسل طلبات غريبًا ومسارات URL ومحاولات آلية للدخول والنماذج. حظر IP المبكر لا يكشف مسار HTTP بنفسه؛ يأتي هذا الدليل من فترات Monitor أو سجلات أخرى قابلة للربط. كما أن كثرة الطلبات وحدها لا تثبت هجومًا.
أظهرت حالة دعم حدود حظر IP. كان موقع مطلوب لعميل على عنوان استضافة مشتركة مدرج في القائمة. أكد التحقيق إصابة بنية الاستضافة. لذلك كان تصنيف IP مفهومًا، لكن الموقع المشروع حُظر معه: تأثير تشغيلي وإيجابية كاذبة عمليًا. قاعدة IP لا تميز مواقع العنوان نفسه. ينبغي، حيث أمكن، تضييق الاستثناء إلى الخدمة والمستخدمين المعنيين ومراجعته لاحقًا؛ والسماح بكامل IP يعيد الوصول إلى بقية المحتوى. تواصل واحد مع الدعم لا يثبت سرعة استجابة عامة.
المخرج التقني بسيط: عنوان HTTPS وقائمة يمكن إعدادها على المنصات المدعومة خلال دقائق. لكن الحظر المسؤول يتطلب التحقق من الحركة الفعلية في بيئتك.
STIX وTAXII ليسا قائمة حظر
STIX، اختصار Structured Threat Information Expression، نموذج بيانات منظم يصف IP والبرمجيات الضارة والحملات والجهات وأساليب الهجوم والملاحظات والفترات والثقة والعلاقات. يوضح لماذا يهم المؤشر وفي أي سياق شوهد.
TAXII، اختصار Trusted Automated Exchange of Intelligence Information، بروتوكول لتبادل معلومات التهديدات عبر HTTPS. ببساطة، يصف STIX المحتوى ويصف TAXII النقل أو الواجهة البرمجية.
السياق مفيد لمنصات الاستخبارات وSIEM وSOC. أما المطابقة السريعة على الجدار فتحتاج غالبًا إلى مجموعة عناوين مستخرجة من تلك البيانات. يحمل الجدار المؤشرات دوريًا ويفحص مجموعته المحلية؛ ولا يعالج صيغة التبادل لكل حزمة. قائمة TXT أقل غنى بالمعلومات لكنها مناسبة للتطبيق عند الحافة.
ما الذي لا تفعله خلاصة التهديدات؟
تخص هذه القياسات والتغطية IPv4. لا تستنتج منها شيئًا عن IPv6؛ إذا نشرت خدمات عبر IPv6 فعليك التحقق من تصفيتها بصورة مستقلة.
تمنع الخلاصة المؤشرات المعروفة، ولا تحدد آليًا مهاجمًا جديدًا بعنوان نظيف، أو مستخدمًا خبيثًا لخدمة سحابية مشروعة، أو هجومًا خلف CDN، أو ثغرة في تطبيقك. تتغير العناوين، وتظهر مجالات جديدة، وقد تُنظف الأنظمة المصابة أو يعاد تخصيصها.
لذلك لا تحل محل الترقيعات وMFA وIPS وWAF وEDR وسياسة الجدار السليمة والسجلات المفيدة. إنها طبقة قرار مبكرة إضافية تمتص ضجيجًا معروفًا أمام DNAT وWAF وVPN والبريد. أبدأ أي خلاصة جديدة في وضع المراقبة، وأجهز الاستثناءات، وأتحقق من حدود التحديث والسعة، وأحدد إجراءات الإيجابيات الكاذبة.
خلاصة رأيي
لا تثبت الأرقام أن ترخيص الخلاصة يستبدل اتصال 10 غيغابت/ثانية أو جدارًا أكبر بطريقة سحرية. إنها تبين أن جدارًا واحدًا منع مبكرًا أكثر من نصف مليون حدث اتصال غير مرغوب فيه من مصادر معروفة خلال ما يزيد قليلًا على 34 ساعة.
بالنسبة إلى العميل، كان الأثر اليومي هو المهم: أصبحت الإدارة أسلس، وأفاد بأن المواقع والتطبيقات أسرع بكثير. إنها نتيجة تشغيلية ذات معنى، حتى لو لم تحدد البيانات موضع الاختناق الأصلي. وتؤكد السجلات الرفض المتكرر للمصادر غير المرغوبة.
في مقارنتنا الممتدة اثني عشر شهرًا، كان Cybora أفضل خلاصة عامة لهذا الاستخدام. تبقى CrowdSec وGreyNoise وSpamhaus وabuse.ch وغيرها قيّمة، وغالبًا أفضل في تخصصاتها. السؤال الصحيح ليس «من يملك القائمة الأطول؟» بل «أي بيانات حديثة ودقيقة وآمنة للتطبيق على خدماتي المنشورة؟».
إلى اللقاء،
Joe
الأسئلة الشائعة
هل تقلل خلاصة التهديدات استخدام اتصال الإنترنت؟
هل الخلاصة المجانية أسوأ من التجارية؟
هل أحتاج دائمًا إلى أكبر خطة؟
هل أضبط خلاصة جديدة على Block فورًا؟
Monitor، وراجع التطابقات والاتصالات المشروعة، وجهز الاستثناءات وتحقق من الموارد والسعة، ثم أدخل الحظر تدريجيًا.هل تحل خلاصة IP محل WAF أو IPS أو EDR؟
ما الفرق بين STIX وTAXII؟
المصادر
- Cybora: المصادر والتقييم والتوزيع
- Cybora: حجم القوائم والتحديثات والأسعار
- CrowdSec: القوائم والتكامل مع الجدار
- GreyNoise: تصنيف ماسحات الإنترنت
- Q-Feeds: المصادر والخلاصات المتاحة
- Spamhaus: قوائم DROP للشبكات الخطرة
- abuse.ch على GitHub: منصة ThreatFox
- SANS Internet Storm Center: وثائق DShield
- FireHOL على GitHub: قوائم IP
- OASIS: STIX 2.1
- OASIS: TAXII 2.1
- AbuseIPDB: الواجهة وقوائم الحظر