ফায়ারওয়ালের থ্রেট ফিড: প্রভাব, সীমা ও সরবরাহকারীদের তুলনা
Security Networkসূচিপত্র
ইন্টারনেটে অসংখ্য সিস্টেম সারাক্ষণ পাবলিক IP স্ক্যান করে। তারা খোলা পোর্ট, লগইন পাতা, VPN পোর্টাল, পরিচিত ওয়েব অ্যাপ্লিকেশন ও দুর্বল সেবা খোঁজে। এর মধ্যে নিরাপত্তা গবেষক ও অবকাঠামো সার্চ ইঞ্জিন যেমন আছে, তেমনি বট ও আক্রমণকারীও আছে।
WAF বা DNAT দিয়ে কোনো সেবা প্রকাশ করলে, কিংবা মেইল গেটওয়ে বা পাবলিক লগইন চালালে, একসময় সেটি তাদের নজরে পড়বেই। পাবলিক IP থাকাই আক্রান্ত হওয়ার প্রমাণ নয়। তবে সেবা সাড়া দিতে শুরু করলে পটভূমির স্ক্যান ট্রাফিক ফায়ারওয়াল, IPS, WAF, সার্ভার, অ্যাপ্লিকেশন ও লগিং ব্যবস্থার জন্য বাস্তব কাজ তৈরি করে।
সিকিউরিটি ইঞ্জিনিয়ার হিসেবে বিষয়টি আমার নিত্যদিনের অভিজ্ঞতা। সাধারণত এটি একটি বড় আক্রমণ নয়, বরং পোর্ট স্ক্যান, লগইন প্রচেষ্টা, ক্রলার ও দুর্বলতা পরীক্ষার অবিরাম মিশ্রণ। সম্প্রতি আমি যে ঘটনায় দলের সঙ্গে বিশ্লেষণ করেছি, তার মাত্রা আমাদের কাছেও উল্লেখযোগ্য ছিল। 10 Gbit/s আপলিংক এবং যথেষ্ট ক্ষমতার একটি ডেটা সেন্টার ফায়ারওয়াল প্রায় সীমায় পৌঁছেছে বলে মনে হচ্ছিল। লিংকের ব্যবহার বেশি, প্রশাসনিক ইন্টারফেস ধীর, আর প্রকাশিত সেবাগুলো অবিরত ইভেন্ট তৈরি করছিল।
আমরা ট্রাফিকের দিক, গন্তব্য, পোর্ট, সময় এবং বারবার আসা উৎস IP পরীক্ষা করি। স্বয়ংক্রিয় অনুরোধ একই ওয়েব, মেইল ও লগইন সেবায় বারবার যাচ্ছিল। শুধু ট্রাফিকের পরিমাণ দিয়ে খরচ বোঝা যায় না: প্যাকেট বাদ দেওয়া, TLS হ্যান্ডশেক এবং জটিল অ্যাপ্লিকেশন অনুরোধ সামলানো আলাদা ধরনের কাজ।
আমরা গ্রাহককে ফলাফল জানাই: কার্যকলাপের বড় অংশ বট ও স্ক্যান ট্রাফিক। এই পর্যায়ে থ্রেট ফিড কী করতে পারে, কোথায় তার সীমা, এবং উপযুক্ত লাইসেন্সের বার্ষিক খরচ প্রায় 350 মার্কিন ডলার, তা ব্যাখ্যা করি। গ্রাহক সম্মতি দিলে কয়েকটি ক্লিকেই কয়েক মিনিটের মধ্যে ফায়ারওয়ালে তালিকাটি স্থাপন করি।
চালুর পর ফায়ারওয়ালের ব্যবস্থাপনা ইন্টারফেস উল্লেখযোগ্যভাবে দ্রুত সাড়া দিতে থাকে। গ্রাহকও জানান, ওয়েবসাইট ও অ্যাপ্লিকেশন অনেক দ্রুত লোড হচ্ছে। ঘটনাটি আকর্ষণীয় প্রযুক্তির নতুনত্বের জন্য নয়, বরং দেখা পরিচালনাগত প্রভাব এবং থ্রেট ফিডের মূল্য ও সীমা নিয়ে প্রচলিত ভুল ধারণার জন্য।
ভালো থ্রেট ফিডের সবচেয়ে বড় মূল্য কত IP ব্লক হয়েছে তা নয়; বরং পেছনের সিস্টেমগুলোকে কত কাজ আর করতে হয় না।
সংখ্যায় ফলাফল
পরিমাপ এসেছে উৎপাদন পরিবেশের ফায়ারওয়াল থেকে। IP ফিডটি ১ সেপ্টেম্বর ২০২৬, ১০:০১:০৫-এ কার্যকর হয়; কয়েক সেকেন্ড পর প্রথম হিট আসে। ২ সেপ্টেম্বর ২০:৩০ CEST নাগাদ 516,959টি ব্লক ইভেন্ট নথিভুক্ত হয়।
| চালুর পর সময় | ব্লক ইভেন্ট |
|---|---|
| ৫ মিনিট | 1,117 |
| ১৫ মিনিট | 3,490 |
| ১ ঘণ্টা | 12,020 |
| ১২ ঘণ্টা | 177,702 |
| ২৪ ঘণ্টা | 350,686 |
পুরো সময়ে গড়ে মিনিটে 249.9টি, অর্থাৎ সেকেন্ডে 4.17টি ইভেন্ট: প্রতি 0.24 সেকেন্ডে একটি ব্লক। ব্যস্ততম মিনিটে 775টি ইভেন্ট ছিল। সর্বোচ্চ হার টানা দুই সেকেন্ডে প্রতি সেকেন্ডে 107টি।
ইচ্ছাকৃতভাবেই আমি ব্লক ইভেন্ট, হিট বা সংযোগ প্রচেষ্টা বলছি। 516,959টি ইভেন্ট মানেই 516,959টি স্বতন্ত্র, মানুষের নির্দেশিত আক্রমণ নয়। এক স্ক্যানার একই সেবায় বহুবার যেতে পারে, একটি বট দ্রুত একাধিক পোর্ট পরীক্ষা করতে পারে।
কে যোগাযোগ করছিল?
পুরো ৩৪ ঘণ্টা ২৯ মিনিটে 516,727টি ইভেন্ট ছিল ইনবাউন্ড। মাত্র 232টি ছিল ঠেকানো আউটবাউন্ড সংযোগ। ফলে এই পরিবেশে ফিডের 99.955% কার্যকলাপ ইন্টারনেটের উৎসের সঙ্গে সম্পর্কিত।
তালিকাভুক্ত 10,518টি আলাদা IP দেখা যায়। তখন ফিডে 220,000টি IPv4 নির্দেশক ছিল; প্রায় ৩৪ ঘণ্টায় এই একটি ফায়ারওয়ালে মোট তালিকার প্রায় 4.8% প্রাসঙ্গিক হয়। সবচেয়ে সক্রিয় IP 4,141টি ইভেন্ট, শীর্ষ দশটি মিলিয়ে প্রায় 31,500টি, আর 767টি IP মাত্র একবার দেখা যায়। 4.8% তালিকার আকারের সঙ্গে তুলনা, শনাক্তকরণের হার নয়: তালিকা বদলায়, অজানা আক্রমণকারী এই হিসাবে নেই।
পোর্ট বিশ্লেষণটি চলমান ২৪ ঘণ্টার একটি সময়সীমার প্রায় 369,000টি বিস্তারিত ইভেন্ট নিয়ে করা:
| সেবা | ইভেন্ট | আনুমানিক অংশ |
|---|---|---|
| HTTPS, TCP 443 | 157,819 | 42.8% |
| SMTPS, TCP 465 | 119,233 | 32.4% |
| HTTP, TCP 80 | 48,911 | 13.3% |
| মেইল সাবমিশন, TCP 587 | 16,771 | 4.6% |
| SMTP, TCP 25 | 10,723 | 2.9% |
| DNS, UDP 53 | 4,919 | 1.3% |
| Ethereum/P2P, TCP 30303 | 2,660 | 0.7% |
| SSH, TCP 22 | 229 | 0.06% |
প্রায় 56% ওয়েব পোর্ট ও 40% মেইল পোর্ট লক্ষ্য করেছে, যা প্রকাশিত সেবার সঙ্গে মেলে। বিস্তারিত সময়সীমায় ২৭টি অভ্যন্তরীণ গন্তব্য সিস্টেম ছিল। সেবার নাম গন্তব্য পোর্ট দেখে অনুমান করা, প্রোটোকল বিশ্লেষণে নিশ্চিত নয়। এই চলমান সময়সীমা চালুর প্রথম ২৪ ঘণ্টা থেকেও আলাদা; তাই মোট সংখ্যা সরাসরি তুলনাযোগ্য নয়।
232টি আউটবাউন্ড হিট কম হলেও তদন্তের যোগ্য। দশটি অভ্যন্তরীণ সিস্টেম তালিকাভুক্ত ১৭টি গন্তব্য IP-তে সংযোগের চেষ্টা করে। এটি সংক্রমণের প্রমাণ নয়। ম্যালওয়্যার, তৃতীয় পক্ষের কনটেন্ট, পুরোনো এন্ট্রি অথবা পুনর্বণ্টিত IP-তে বৈধ সেবা—সবই সম্ভাব্য ব্যাখ্যা।
দ্রুততর ব্যবস্থাপনা ইন্টারফেস এবং গ্রাহকের জানানো কম লোডিং সময় পরিবর্তনের পরের পর্যবেক্ষণ। আগের বাধা ফায়ারওয়াল, ওয়েব সার্ভার, অ্যাপ্লিকেশন না সংযোগে ছিল, তা এগুলো আলাদা করে দেখায় না। ব্লক লগ ফিল্টারিং নিশ্চিত করে, কিন্তু প্রসেসিং সাশ্রয় বা শতাংশের হিসাবে পারফরম্যান্স উন্নতি মাপে না।
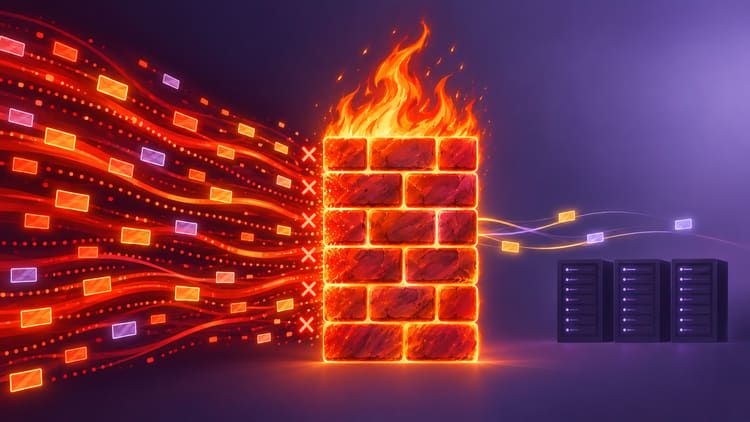
এই ঘটনায় স্বয়ংক্রিয় অনুরোধ আগে সত্যিই ওয়েব ও অ্যাপ্লিকেশন সার্ভারে পৌঁছাত। অস্তিত্বহীন পাথের জন্য ত্রুটির জবাব তৈরি করাসহ সেগুলোকে কাজ করতে হতো। আগেই IP ব্লক হওয়ায় সংশ্লিষ্ট অনুরোধের এই পরবর্তী কাজ বাদ যায়। তালিকায় মিল খোঁজাতেও সম্পদ লাগে; লাভ হয় পরবর্তী প্রসেসিং এড়িয়ে। WAF ট্রাফিক ও ফায়ারওয়ালেই থাকা সেবার ক্ষেত্রে কার্যকর হওয়ার ধাপ প্ল্যাটফর্ম ও সেটিং অনুযায়ী বদলায়। প্রথম প্যাকেট WAN ইন্টারফেসে পৌঁছায়ই; স্থানীয় ব্লক বড় আকারের DDoS-এর আপস্ট্রিম প্রতিরক্ষার বিকল্প নয়।
থ্রেট ফিড ফায়ারওয়ালকে আরও শক্তিশালী করে না; এটি পরিচিত আক্রমণ-শব্দে তার ক্ষমতা অপচয় হতে দেয় না।
থ্রেট ফিড আসলে কী করে
সাধারণ ফায়ারওয়াল ফিড HTTPS দিয়ে নামানো একটি টেক্সট ফাইলও হতে পারে। অনেক সরবরাহকারী IP ছাড়াও ডোমেইন ও URL দেয়। তবে আমাদের বেশির ভাগ ফায়ারওয়াল ব্যবহারে আমরা মূলত IP নিই, কারণ আগেভাগে ব্লক করার জন্য সেটিই সবচেয়ে গুরুত্বপূর্ণ ও কার্যকর তথ্য। নির্দিষ্ট বিরতিতে ফায়ারওয়াল তালিকা হালনাগাদ করে এবং সেটিং অনুযায়ী মিল পাওয়া ট্রাফিক লগ বা ব্লক করে।
বিশ্বস্ততা নির্ভর করে সরবরাহকারী কীভাবে এন্ট্রি যাচাই ও রক্ষণাবেক্ষণ করে:
- আচরণটি ক্ষতিকর ছিল, না শুধু অস্বাভাবিক?
- পর্যবেক্ষণ কতটা সাম্প্রতিক?
- স্বাধীন উৎস কি সংকেতটি নিশ্চিত করে?
- পুরোনো নির্দেশক কখন বাদ যাবে?
লম্বা ব্লকলিস্ট মানেই ভালো হুমকি-তথ্য নয়। সতেজতা, নির্ভুলতা ও নিয়মিত বাদ দেওয়া বেশি গুরুত্বপূর্ণ। ক্লাউড, হোস্টিং বা ISP-এর পরিবর্তনশীল IP আবার বৈধ কাজে যেতে পারে। অন্যদিকে খুব ছোট তালিকা দৈনন্দিন স্ক্যানের যথেষ্ট অংশ ধরতে নাও পারে।
ফায়ারওয়ালের থ্রেট ফিড
পছন্দটি শেষ পর্যন্ত গোপন রাখব না: আমি এবং আমার অনেক সহকর্মী এখন Cybora সরবরাহকারীর ফিড ব্যবহার করি। নিজের ক্লাউড সার্ভারের পাবলিক সেবাগুলোও এটি দিয়ে রক্ষা করি। সিদ্ধান্তটি বাস্তব পরিবেশের তুলনার ওপর, পণ্যের ডেমোর ওপর নয়।
বারো মাসে আমাদের দল ১৫টি গ্রাহক ফায়ারওয়ালে ৩০টির বেশি বাণিজ্যিক সরবরাহকারী ও উন্মুক্ত উৎস পরীক্ষা করেছে। প্রাসঙ্গিক সাবস্ক্রিপশন কিনে কয়েক হাজার মার্কিন ডলার খরচ হয়েছে; বিনামূল্যের কমিউনিটি ফিড থেকে মাসে প্রায় 1,000 ডলারের প্যাকেজ পর্যন্ত। দামি কিছু পণ্যের তালিকা অনেক ছোট ছিল, মূল্য বোঝাতে তারা অসাধারণ সতেজতা ও নির্ভুলতার দাবি করত।
পরীক্ষাধীন ফিডগুলো ১৫টি ফায়ারওয়ালেই Monitor অবস্থায় বসানো হয়, যাতে মিল নথিভুক্ত হয় কিন্তু সংযোগ ব্লক না হয়। ফায়ারওয়াল ও অ্যাপ্লিকেশন লগ দিয়ে সন্দেহজনক অনুরোধ এবং সম্ভাব্য ভুল ব্লক খতিয়ে দেখি। এই দীর্ঘ তুলনা ওপরের ডেটা সেন্টারের ব্লকিং মোতায়েন থেকে আলাদা। আমাদের অগ্রাধিকার ছিল নিশ্চিত ক্ষতিকর কার্যকলাপ, অন্য তালিকার বাইরে কভারেজ, সতেজতা এবং ব্যতিক্রম পরিচালনার খরচ; শুধু আকার বা দাম নয়।
পুনরাবৃত্ত ইভেন্ট একসঙ্গে দেখতে হয়, নইলে একটি সক্রিয় স্ক্যানার ফলাফলে অতিরিক্ত প্রভাব ফেলবে। তালিকা যে বৈধ সংযোগ ঠেকাত, সেগুলোও সমান গুরুত্বপূর্ণ। সঠিকভাবে ঝুঁকিপূর্ণ চিহ্নিত IP-ও পরিচালনাগত ভুল ব্লকের কারণ হতে পারে।
এটি দৈনন্দিন উৎপাদন ব্যবহারের তুলনা, স্বাধীনভাবে পুনরাবৃত্তিযোগ্য ল্যাব বেঞ্চমার্ক নয়। মূল্যায়নের ক্রম, তালিকার মিল এবং অন্যান্য সক্রিয় নিরাপত্তা ব্যবস্থা Monitor লগকে প্রভাবিত করে। লগে কিছু না দেখা গেলেই শনাক্তকরণের ঘাটতি প্রমাণ হয় না। স্বাধীন বেঞ্চমার্কের জন্য সময়চিহ্নসহ তালিকার কপি, সেটিং এবং যাচাই করা ইতিবাচক-নেতিবাচক নমুনা লাগবে; পূর্ণ তুলনামূলক তথ্য এখানে প্রকাশ করছি না।
এই ১১টি ফায়ারওয়াল পরিচালনার জন্য সম্পাদকীয় বাছাই, বাজার-তথ্যভিত্তিক জনপ্রিয়তার র্যাঙ্কিং নয়। AbuseIPDB ও IPsum নথির ভিত্তিতে অন্তর্ভুক্ত; তাদের সরাসরি পরীক্ষার ফল দাবি করছি না। আমাদের অভিজ্ঞতার কারণে Cybora প্রথম, বাকিদের ক্রম পরিমাপভিত্তিক নয়। অন্য পণ্যের তথ্য ৮ সেপ্টেম্বর ২০২৬ এবং Q-Feeds-এর তথ্য ২৮ সেপ্টেম্বর যাচাই করা হয়।
Cybora আমাদের পরিবেশে কভারেজ, সতেজতা, কার্যকর হিট, কম ভুল-ব্লক কাজ, সহজ সংযোগ, সহায়তা ও দামের সেরা ভারসাম্য দিয়েছে। প্রাথমিক পরিকল্পনার দাম ন্যায্য; Ultimate-এর ১৫ মিনিট অন্তর আপডেট বড় ও উন্মুক্ত অবকাঠামোতে কাজে লাগে। তবে প্রকাশের বিরতি দিয়ে আগের শনাক্তকরণ ও মূল্যায়নের সময় বোঝা যায় না; ফায়ারওয়ালে নামানো ও আমদানিতেও দেরি হয়। ঘটনাটির ডেটায় দুটি HTTP 429 জবাব আছে: আগের স্থানীয় তালিকা সক্রিয় ছিল, পরের আপডেট ঘাটতি পূরণ করেছে। তাই তালিকা কত পুরোনো ও আপডেট ব্যর্থতা নজরে রাখা দরকার।
CrowdSec Blocklists উন্মুক্ত Security Engine, কমিউনিটি সংকেত ও বাছাই করা ফায়ারওয়াল তালিকা একত্র করে। উৎপাদন টেলিমেট্রি ও বিশেষায়িত তালিকা এর শক্তি; বিশেষ CMS, প্রক্সি বা CVE-র তালিকা স্বয়ংক্রিয়ভাবে সর্বজনীন প্রান্ত-সুরক্ষা নয়।
GreyNoise ফায়ারওয়ালের জন্য অনুসন্ধানভিত্তিক IP ব্লকলিস্টও দেয়। GNQL দিয়ে সাম্প্রতিক ক্ষতিকর উৎস বা নির্দিষ্ট CVE-সংক্রান্ত কার্যকলাপ বেছে নেওয়া যায়। নিজস্ব মানদণ্ড চাইলে ভালো, তবে কুয়েরি নকশা, ডেটা-মডিউল অনুমতি ও নির্বাচনের পুনর্বিবেচনা দরকার। একে শুধু লগ সমৃদ্ধ করার সেবা বলা অসম্পূর্ণ।
Q-Feeds জানায় যে ২,৫০০-এর বেশি বাণিজ্যিক, উন্মুক্ত ও সরকারি উৎস একত্র করে IP, ডোমেইন ও URL ফিড দেয়, সঙ্গে নিজস্ব মান ও ভুল-ইতিবাচক পরীক্ষা আছে। আমাদের ব্লকিং অভিজ্ঞতা ভালো ছিল না: প্রথম ঘণ্টাতেই কয়েকটি বৈধ সংযোগ আটকে যায়। প্রভাবিত ট্রাফিক যাচাই করে পরীক্ষিত ঘটনাগুলো ভুল ব্লক হিসেবে ধরি। সাপোর্ট জানানো এন্ট্রি তুলনামূলক দ্রুত সরায়, কিন্তু তদন্ত ও রিপোর্টের বোঝা এত বেশি ছিল যে পরে আর প্রতিটি ঘটনা নিয়মিত পাঠাইনি। উৎসের সংখ্যা একাই ভুলের কারণ ব্যাখ্যা করে না। প্রতিটি IP-এর উৎস, অন্তর্ভুক্তির কারণ ও পুনর্মূল্যায়ন না জেনে কারণ নির্ভরযোগ্যভাবে নির্ধারণ করা যায় না। আমাদের গ্রাহকদের ফায়ারওয়ালে ব্যাপক ব্লকিংয়ের জন্য ব্যতিক্রম ও সাপোর্টের খরচ অতিরিক্ত ছিল; মনিটরিং বা তদন্তে এটি তবু কাজে লাগতে পারে।
Spamhaus DROP বিশেষ ঝুঁকিপূর্ণ নেটওয়ার্কের সংযত তালিকা, প্রান্তে ফিল্টার বা রাউটিং সিদ্ধান্তের জন্য। অন্তর্ভুক্তির কঠোর মান একে নির্ভরযোগ্য করে, কিন্তু প্রতিটি ক্ষণস্থায়ী স্ক্যানার ধরার লক্ষ্য নেই।
ThreatFox, abuse.ch ও Spamhaus-এর উৎস, ম্যালওয়্যার-সংক্রান্ত নির্দেশক ও কমান্ড-অ্যান্ড-কন্ট্রোল অবকাঠামোতে জোর দেয়। ম্যালওয়্যার শনাক্ত ও হুমকি অনুসন্ধানে ভালো, তবে স্ক্যানার ও ব্রুট-ফোর্সসহ সাধারণ ফিডের চেয়ে পরিসর সংকীর্ণ।
URLhaus, abuse.ch-এর সেবা, ম্যালওয়্যার ছড়ানোর URL সংগ্রহ করে। DNS ফিল্টার, প্রক্সি, নিরাপদ ওয়েব গেটওয়ে ও বিশ্লেষণে উপকারী; শুধুই IP ব্লকে বিশেষায়িত উপাদান। API-তে Auth-Key লাগে, আর কমিউনিটি প্রবেশাধিকার মানে সীমাহীন বিনামূল্যের বাণিজ্যিক ব্যবহার নয়। ন্যায্য ব্যবহারের শর্ত দেখতে হবে।
DShield জমা দেওয়া ফায়ারওয়াল লগ থেকে ছোট প্রস্তাবিত ব্লকলিস্ট প্রকাশ করে। এটি অতিরিক্ত উৎস হতে পারে। অন্যান্য ডেটাসেট মূলত গবেষণা ও প্রসঙ্গের জন্য; যাচাই ছাড়া পুরোটা ব্লকলিস্টে নেওয়া উচিত নয়।
FireHOL IP Lists বহু পাবলিক তালিকা একত্র করে আকার, আপডেট, বয়স ও মিল তুলতে সাহায্য করে। তবে সমাহারক তার উৎসের দুর্বলতাও পায়; বারবার পুনঃপ্রকাশিত এন্ট্রি প্রয়োজনের চেয়ে বেশি দিন থাকতে পারে।
AbuseIPDB রিপোর্টভিত্তিক IP সুনাম ও বদলানো যায় এমন আস্থার সীমাসহ টেক্সট ব্লকলিস্ট দেয়। বেশি স্কোর মানেই সেই IP-এর প্রতিটি বর্তমান সংযোগ ক্ষতিকর নয়। রিপোর্টের বয়স, শেয়ার্ড IP ও প্যাকেজের অনুরোধ সীমা দেখতে হবে।
IPsum প্রতিদিন ৩০টির বেশি পাবলিক তালিকা একত্র করে এবং কত উৎসে মিলেছে তার ভিত্তিতে সীমা দেয়। স্বচ্ছ হলেও তিনটি তালিকা একই আসল তথ্য পুনর্ব্যবহার করতে পারে, তিনটি স্বাধীন পর্যবেক্ষণ নয়। দৈনিক আপডেট দ্রুততা সীমিত করে; নিজস্ব টেলিমেট্রির উৎসও নয়।
বিনামূল্যের মানেই খারাপ নয়, বাণিজ্যিক মানেই ভালো নয়। বহু পাবলিক ফিড নিজেদের বিশেষ ক্ষেত্রে অসাধারণ। কিন্তু প্রান্তে ব্যাপক ব্লকিংয়ে আমাদের অভিজ্ঞতায় সেগুলো নিয়মিত বাছাই করা সামগ্রিক ফিডের পূর্ণ বিকল্পের বদলে বিশেষ উপাদান।
আমাদের তুলনায় Cybora কেন প্রথম
স্বচ্ছতার জন্য বলি: এটি আমার ব্যক্তিগত ব্লগ; আমি ব্যক্তিগত কমিশন পাই না। তবে আমার নিয়োগকর্তা Cybora-র পুনর্বিক্রেতা, ছাড়ে লাইসেন্স কিনে লাভ রেখে বিক্রি করে। সুপারিশ বিচার করার সময় এই বাণিজ্যিক সম্পর্ক জানা জরুরি। বাছাইয়ের কারণ উপরে বলা অভিজ্ঞতা, পুনর্বিক্রির শর্ত নয়।
ডেটা সেন্টারের ঘটনায় ব্যবহৃত ফিডটি সত্যিই Cybora-র। আমরা বছরে 349 ডলারের Premium দিয়ে শুরু করি, যার আপডেট ঘণ্টায় একবার। পণ্যের প্রকাশ্য বিবরণ অনুযায়ী Cybora OSINT, বাণিজ্যিক উৎস, হানিপট, সেন্সর ও বাস্তব ফায়ারওয়াল টেলিমেট্রি একত্র করে। নতুনত্ব, আস্থা ও উৎসগুলোর মিল দিয়ে নির্দেশক মূল্যায়ন, পুনরাবৃত্তি বাদ, অনুমতি ও বাদ দেওয়ার নিয়ম যাচাই করে HTTPS তালিকায় প্রকাশ করে। পরীক্ষার সময় Premium-এ 220,000টি IPv4, 45,000টি ডোমেইন ও 25,000টি URL নির্দেশক ছিল। পরিমাপ করা ফায়ারওয়ালে IPv4 ছিল Block, ডোমেইন প্রথমে Monitor।
এক সপ্তাহ পর গ্রাহক Ultimate-এ যান। তখন এতে 300,000-এর বেশি IPv4 এবং আলাদাভাবে 100,000-এর বেশি ডোমেইন ও URL ছিল, আপডেট ১৫ মিনিট অন্তর। গ্রাহক আরও পারফরম্যান্স উন্নতির কথা জানান; কিন্তু ওপরের পরিমাপ-সময় পরিবর্তনের আগে শেষ, তাই Ultimate-এর অতিরিক্ত উন্নতি প্রমাণ করে না। এই ক্ষেত্রে বড় পরিকল্পনাটিও বড় ফায়ারওয়াল হার্ডওয়্যার ও তার লাইসেন্সের তুলনায় অনেক সস্তা। তবে ছোট শাখার জন্য এটি স্বয়ংক্রিয় সুপারিশ নয়; এই উন্মুক্ত ডেটা সেন্টারে অতিরিক্ত কভারেজ যুক্তিযুক্ত ছিল।
বাস্তব উৎপাদন নেটওয়ার্ক কৃত্রিম সেন্সরের বাইরে ভিন্ন সেবা ও ট্রাফিক দেখায়। তা স্বয়ংক্রিয় শ্রেষ্ঠত্ব প্রমাণ করে না; অন্য সরবরাহকারীরাও উৎপাদন টেলিমেট্রি ব্যবহার করে। আমরা বারবার এমন IP পাই যা পরীক্ষার মুহূর্তে কেবল Cybora তালিকায় ছিল। পাওয়া ফায়ারওয়াল ও অ্যাপ লগে অস্বাভাবিক অনুরোধের ধারা, URL পাথ এবং স্বয়ংক্রিয় লগইন বা ফর্ম চেষ্টা দেখা যায়। আগেভাগে IP ড্রপ নিজে HTTP পাথ দেখাতে পারে না; প্রমাণ Monitor পর্যায় বা মিলিয়ে দেখা যায় এমন অন্য লগ থেকে আসে। বেশি অনুরোধের হার একাই আক্রমণ প্রমাণ করে না।
একটি সাপোর্ট ঘটনা IP ব্লকের সীমা স্পষ্ট করে। গ্রাহকের দরকারি একটি সাইট তালিকাভুক্ত শেয়ার্ড-হোস্টিং IP-তে ছিল। তদন্তে হোস্টিং অবকাঠামো আক্রান্ত বলে নিশ্চিত হয়। তাই IP-এর শ্রেণিবিন্যাস বোধগম্য, কিন্তু বৈধ সাইটও আটকে যায়: পরিচালনাগত ভুল ব্লক। IP নিয়ম একই ঠিকানার আলাদা সাইট চিনতে পারে না। সম্ভব হলে ব্যতিক্রম প্রয়োজনীয় সেবা ও ব্যবহারকারীদের মধ্যে সীমিত রেখে পরে আবার পর্যালোচনা করতে হবে। পুরো IP ছেড়ে দিলে একই অবকাঠামোর অন্যান্য কনটেন্টও খুলবে। একবার সাপোর্টের সঙ্গে যোগাযোগ থেকে সাধারণ সাড়ার সময় বিচার করা যায় না।
প্রযুক্তিগত ফল সহজ: একটি HTTPS ঠিকানা ও তালিকা, সমর্থিত প্ল্যাটফর্মে কয়েক মিনিটে বসানো যায়। কিন্তু দায়িত্বশীল ব্লকিংয়ের জন্য নিজের ট্রাফিকে যাচাই অপরিহার্য।
STIX ও TAXII ব্লকলিস্ট নয়
STIX (Structured Threat Information Expression) একটি কাঠামোবদ্ধ ডেটা মডেল। IP ছাড়াও ম্যালওয়্যার, অভিযান, আক্রমণকারী, কৌশল, পর্যবেক্ষণ, সময়, আস্থা ও তাদের সম্পর্ক বর্ণনা করতে পারে। ফলে কেন একটি নির্দেশক গুরুত্বপূর্ণ, সেই প্রসঙ্গ বোঝা যায়।
TAXII (Trusted Automated Exchange of Intelligence Information) HTTPS দিয়ে হুমকি-তথ্য আদানপ্রদানের প্রোটোকল। সংক্ষেপে STIX বিষয়বস্তু, TAXII পরিবহন বা API বোঝায়।
এই প্রসঙ্গ Threat Intelligence প্ল্যাটফর্ম, SIEM ও SOC-এর জন্য মূল্যবান। দ্রুত IP মিলিয়ে দেখতে ফায়ারওয়ালের সাধারণত সেখান থেকে তৈরি ঠিকানার সেটই যথেষ্ট। সে নিয়মিত নির্দেশক নামিয়ে স্থানীয় সেটের সঙ্গে ট্রাফিক মিলায়; প্রতি প্যাকেটে STIX/TAXII আবার প্রক্রিয়াকরণ করে না। TXT তালিকা কম সমৃদ্ধ হলেও প্রান্তে কার্যকর।
থ্রেট ফিড কী পারে না
এই উদাহরণের পরিমাপ ও IP কভারেজ IPv4 নিয়ে। IPv6 নিরাপত্তা সম্পর্কে এখান থেকে কিছু বলা যায় না। IPv6-তেও সেবা প্রকাশ করলে তার ফিল্টার আলাদা যাচাই করুন।
ফিড পরিচিত নির্দেশক ব্লক করে। পরিষ্কার IP-এর নতুন আক্রমণকারী, বৈধ ক্লাউডে ক্ষতিকর গ্রাহক, CDN-এর আড়ালের আক্রমণ বা নিজের অ্যাপের দুর্বলতা নিজে থেকে শনাক্ত করে না। IP বদলায়, নতুন ডোমেইন আসে, আক্রান্ত সিস্টেম পরিষ্কার বা পুনর্বণ্টিত হয়।
তাই এটি প্যাচ, MFA, IPS, WAF, EDR, সঠিক ফায়ারওয়াল নীতি ও উপযোগী লগের বিকল্প নয়। এটি আগেভাগে সিদ্ধান্ত নেওয়ার একটি অতিরিক্ত স্তর, যা DNAT, WAF, VPN ও মেইলের সামনে পরিচিত শব্দ কমাতে পারে। নতুন ফিড আগে পর্যবেক্ষণ মোডে চালু করুন, ব্যতিক্রম প্রস্তুত করুন, আপডেট ও ধারণক্ষমতার সীমা দেখুন এবং ভুল ব্লক সামলানোর প্রক্রিয়া নির্ধারণ করুন।
আমার উপসংহার
এই সংখ্যা দেখায় না যে ফিড লাইসেন্স জাদুর মতো 10 Gbit/s লিংক বা বড় ফায়ারওয়ালের বিকল্প। দেখায়, এই একটি ফায়ারওয়ালে ৩৪ ঘণ্টার কিছু বেশি সময়ে পরিচিত অবাঞ্ছিত উৎস থেকে পাঁচ লাখের বেশি সংযোগ ইভেন্ট আগেই থামানো হয়েছে।
গ্রাহকের কাছে দৈনন্দিন অভিজ্ঞতা গুরুত্বপূর্ণ ছিল: প্রশাসন মসৃণ হয়েছে, আর তাঁদের মতে সাইট ও অ্যাপ অনেক দ্রুত চলছে। আগের বাধা কোথায় ছিল জানা না গেলেও এটি প্রাসঙ্গিক পরিচালনাগত ফল। লগ নিয়মিত অবাঞ্ছিত উৎস আটকানোর প্রমাণ যোগ করে।
আমাদের বারো মাসের তুলনায় এই ব্যবহারের জন্য Cybora সবচেয়ে ভারসাম্যপূর্ণ সামগ্রিক ফিড। CrowdSec, GreyNoise, Spamhaus, abuse.ch এবং অন্য উৎসও মূল্যবান, অনেক সময় নিজেদের বিশেষ ক্ষেত্রে বেশি উপযোগী। প্রশ্নটি «কার তালিকা সবচেয়ে লম্বা?» নয়; বরং «আমার প্রকাশিত সেবার জন্য কোন তথ্য সতেজ, নির্ভুল ও নিরাপদে প্রয়োগযোগ্য?»।
আবার দেখা হবে,
Joe
সাধারণ প্রশ্ন
থ্রেট ফিড কি ইন্টারনেট ব্যান্ডউইডথ ব্যবহার কমায়?
বিনামূল্যের ফিড কি বাণিজ্যিক ফিডের চেয়ে খারাপ?
সব সময় সবচেয়ে বড় পরিকল্পনা দরকার?
নতুন ফিড সরাসরি Block-এ দেব?
Monitor-এ হিট ও বৈধ সংযোগ দেখুন, ব্যতিক্রম প্রস্তুত করুন, সম্পদ ও ধারণক্ষমতার সীমা পরীক্ষা করে ধীরে ধীরে ব্লক চালু করুন।IP ফিড কি WAF, IPS বা EDR-এর বিকল্প?
STIX আর TAXII-এর পার্থক্য কী?
উৎস
- Cybora: তথ্যের উৎস, মূল্যায়ন ও বিতরণ
- Cybora: তালিকার আকার, আপডেট ও দাম
- CrowdSec: ব্লকলিস্ট ও ফায়ারওয়াল সংযোগ
- GreyNoise: শ্রেণিবদ্ধ ইন্টারনেট স্ক্যানার
- Q-Feeds: তথ্যের উৎস ও ফিড
- Spamhaus: ঝুঁকিপূর্ণ নেটওয়ার্কের DROP তালিকা
- GitHub-এ abuse.ch: ThreatFox প্ল্যাটফর্ম
- SANS Internet Storm Center: DShield নথি
- GitHub-এ FireHOL: IP তালিকা
- OASIS: STIX 2.1
- OASIS: TAXII 2.1
- AbuseIPDB: API ও ব্লকলিস্ট