Threat feed для межсетевых экранов: эффект, ограничения и сравнение поставщиков
Security NetworkСодержание
Интернет постоянно сканируют автоматизированные системы. Они ищут открытые порты, страницы входа, VPN-порталы, известные веб-приложения и уязвимые сервисы. Часть принадлежит исследователям безопасности и поисковым системам инфраструктуры, часть — ботам и злоумышленникам.
Если вы публикуете сервис через WAF или DNAT, предоставляете почтовый шлюз либо общедоступную страницу входа, его рано или поздно обнаружат. Наличие публичного IP-адреса само по себе не означает компрометацию. Но когда сервис отвечает, фоновый шум превращается в реальную нагрузку на межсетевой экран, IPS, WAF, серверы, приложения и журналирование.
Как инженер по безопасности я вижу это ежедневно. Обычно речь не об одной впечатляющей атаке, а о непрерывном потоке сканирований, попыток входа и проверок уязвимостей. Недавно я участвовал в разборе случая, масштаб которого удивил даже нашу команду. Межсетевой экран в дата-центре с каналом 10 Гбит/с и, казалось бы, достаточным запасом производительности работал почти на пределе. Загрузка канала была высокой, интерфейс управления тормозил, а опубликованные сервисы непрерывно создавали события.
Мы изучили направления трафика, адреса назначения, порты, временные интервалы и повторяющиеся источники. Многочисленные автоматические запросы снова и снова попадали на те же веб-, почтовые и входные сервисы. Стоимость обработки определяется не одним объемом данных: отбросить пакет, выполнить TLS-рукопожатие и обработать сложный запрос приложением — разные задачи.
Мы объяснили заказчику результаты: существенная доля активности состояла из ботов и сканирований. Рассказали, как здесь может помочь threat feed, где его пределы и что подходящая лицензия стоит около 350 долларов в год. После согласования мы за несколько минут и несколько нажатий подключили список к межсетевому экрану.
Затем интерфейс управления стал заметно отзывчивее. Заказчик также сообщил, что сайты и приложения загружаются значительно быстрее. Именно наблюдаемый эффект, а не новизна технологии, сделал этот случай интересным. Он позволяет объяснить, какую пользу дает threat feed и чего от него ожидать нельзя.
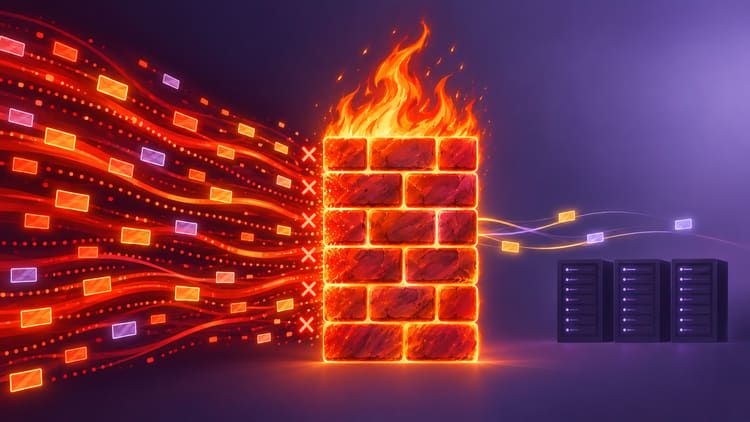
Главная польза хорошего threat feed — не количество заблокированных IP-адресов, а работа, от которой он избавляет системы за межсетевым экраном.
Результат в цифрах
Измерения получены на рабочем межсетевом экране. IP-feed начал действовать 1 сентября 2026 года в 10:01:05; первое совпадение появилось через несколько секунд. К 20:30 CEST 2 сентября было зарегистрировано 516 959 событий блокировки.
| Время после включения | События блокировки |
|---|---|
| 5 минут | 1 117 |
| 15 минут | 3 490 |
| 1 час | 12 020 |
| 12 часов | 177 702 |
| 24 часа | 350 686 |
Средний показатель за весь период — 249,9 события в минуту, или 4,17 в секунду: одна блокировка каждые 0,24 секунды. Самая насыщенная минута дала 775 событий. Пик составил 107 событий за секунду и повторился две секунды подряд.
Я намеренно называю их событиями блокировки, совпадениями или попытками соединения. Это не обязательно 516 959 независимых атак, направленных людьми. Один сканер многократно обращается к сервису, а бот быстро перебирает порты.
Кто стучался?
За все 34 часа и 29 минут 516 727 событий относились к входящему трафику. Только 232 означали предотвращенные исходящие соединения. Таким образом, 99,955% активности feed в этой среде приходилось на источники из интернета.
Совпадения дали 10 518 разных IP-адресов. При 220 000 индикаторов IPv4 в списке того периода примерно 4,8% списка проявились на одном межсетевом экране за приблизительно 34 часа. Самый активный адрес дал 4 141 событие, первая десятка — около 31 500, а 767 адресов встретились только один раз. 4,8% — сравнение с размером списка, не полнота обнаружения: состав списка меняется, а неизвестные источники в счетчик не входят.
Анализ портов основан на скользящем 24-часовом окне с примерно 369 000 подробных событий:
| Сервис | События | Приблизительная доля |
|---|---|---|
| HTTPS, TCP 443 | 157 819 | 42,8% |
| SMTPS, TCP 465 | 119 233 | 32,4% |
| HTTP, TCP 80 | 48 911 | 13,3% |
| Mail Submission, TCP 587 | 16 771 | 4,6% |
| SMTP, TCP 25 | 10 723 | 2,9% |
| DNS, UDP 53 | 4 919 | 1,3% |
| Ethereum/P2P, TCP 30303 | 2 660 | 0,7% |
| SSH, TCP 22 | 229 | 0,06% |
Около 56% событий приходилось на веб-порты, около 40% — на почтовые. Это соответствует профилю площадки. В подробном окне фигурировали 27 внутренних систем назначения. Названия сервисов выведены из портов, а не подтверждены анализом протокола. Скользящее окно также не совпадает с первыми сутками после включения, поэтому суммы нельзя напрямую сравнивать.
Исходящих совпадений всего 232, но их стоит расследовать: десять внутренних систем пытались связаться с 17 адресами из списка. Само совпадение не доказывает заражение. Возможны вредоносное ПО, сторонний контент, устаревшая запись или легальный сервис на переназначенном IP.
Более отзывчивый интерфейс и ускорение загрузки со слов заказчика — наблюдения после изменения, а не доказательство местонахождения прежнего узкого места. Им могли быть межсетевой экран, веб-серверы, приложения или канал. Журналы подтверждают фильтрацию, но не измеряют экономию вычислительных ресурсов или процент прироста производительности.
В этом случае автоматические запросы прежде действительно доходили до веб-серверов и серверов приложений. Им приходилось отвечать, например ошибкой на несуществующий путь. Ранняя блокировка IP избавила их от этой работы для соответствующих запросов. Сверка со списком тоже требует ресурсов; выгода возникает за счет предотвращенной дальнейшей обработки. Порядок проверок зависит от платформы и конфигурации, особенно для WAF и сервисов на самом межсетевом экране. Первый пакет по-прежнему приходит на WAN-интерфейс. Локальная блокировка не заменяет вышестоящую защиту от объемного DDoS.
Threat feed не делает межсетевой экран мощнее. Он не позволяет тратить его ресурсы на уже известный шум атак.
Как работает threat feed
Простой feed может быть текстовым файлом, который межсетевой экран скачивает по HTTPS. Многие поставщики предлагают домены и URL наряду с IP-адресами. В большинстве наших сценариев мы используем именно IP: они дают наиболее важные сведения для ранней блокировки. Индикаторы обновляются по расписанию; совпавший трафик регистрируется или блокируется согласно настройкам.
Надежность зависит от предварительных решений поставщика:
- Было поведение вредоносным или просто необычным?
- Насколько свежо наблюдение?
- Подтверждают ли его независимые источники?
- Когда устаревшую запись следует удалить?
Длинный список еще не означает хорошую аналитику угроз. Важны актуальность, точность и своевременное удаление. Динамические адреса облачных, хостинговых и операторских сетей могут снова использоваться законно. Слишком короткий список, напротив, может пропускать повседневное сканирование.
Threat feed для межсетевых экранов
Не буду скрывать наш выбор до финала: поставщик, чьи feed сегодня используем я и многие коллеги, — Cybora. Я также защищаю им публичные сервисы на собственных облачных серверах. Решение основано на сравнении в рабочих средах, а не на демонстрации продукта.
За двенадцать месяцев команда проверила более 30 коммерческих поставщиков и публичных источников на 15 межсетевых экранах заказчиков. Мы покупали подписки и потратили несколько тысяч долларов; варианты простирались от бесплатных до пакетов почти за 1 000 долларов в месяц. Некоторые дорогие решения предлагали гораздо меньшие списки, обосновывая цену заявлениями об исключительной свежести и точности.
Проверяемые feed были установлены на всех 15 устройствах в режиме Monitor: совпадения записывались, но соединения не блокировались. Мы изучали подозрительные запросы и возможные ложные срабатывания по журналам межсетевых экранов и приложений. Это продолжительное сравнение отдельно от блокирующего внедрения в дата-центре. Мы оценивали подтвержденную вредоносную активность, дополнительное покрытие, актуальность и трудозатраты на исключения, а не только цену или длину списка.
Повторяющиеся события нужно объединять при анализе, иначе один активный сканер исказит картину. Важны и законные соединения, которые список помешал бы установить. Даже справедливо отмеченный проблемный IP может создавать операционное ложное срабатывание.
Это практическое сравнение, а не воспроизводимый лабораторный benchmark. Порядок оценки, пересечение списков и другие средства защиты могут влиять на записи Monitor. Отсутствие записи само по себе не подтверждает пробел обнаружения. Для независимого теста понадобились бы датированные снимки списков, настройки и подтвержденные положительные и отрицательные примеры. Полный набор данных я здесь не публикую.
Эти одиннадцать предложений — редакционная подборка, не рейтинг популярности. AbuseIPDB и IPsum включены по документации; результатов непосредственного тестирования для них я не заявляю. Cybora стоит первым из-за нашего опыта, остальной порядок не основан на измеренном рейтинге. Сведения об остальных продуктах сверены 8 сентября 2026 года, о Q-Feeds — 28 сентября.
Cybora показал для наших сред лучший баланс охвата, свежести, полезных совпадений, небольшого числа ложных срабатываний, интеграции, поддержки и цены. Начальные планы доступны, а 15-минутное обновление Ultimate интересно крупным открытым инфраструктурам. Интервал публикации, однако, не сообщает, сколько заняли обнаружение и оценка; скачивание и импорт тоже добавляют задержку. В материалах случая есть два ответа HTTP 429: локальный список оставался активным, следующее скачивание наверстало пропущенное. Возраст списка и ошибки обновления необходимо контролировать.
CrowdSec Blocklists сочетает открытый Security Engine, сигналы сообщества и подготовленные списки для межсетевых экранов. Производственная телеметрия и специализированные списки — сильные стороны. Список атакующих определенную CMS, прокси или CVE не обязательно подходит как универсальный пограничный feed.
GreyNoise предлагает IP-списки на основе запросов для межсетевых экранов. GNQL позволяет выбрать недавно активные вредоносные источники или активность вокруг CVE. Это вариант для команд, которым нужны собственные критерии; нужны также проектирование запросов, права на модули данных и пересмотр выборки. GreyNoise — не только средство обогащения журналов.
Q-Feeds заявляет объединение более 2 500 коммерческих, открытых и государственных источников, а также собственную проверку качества и фильтрацию ложных срабатываний. В нашем блокирующем внедрении уже в первый час были остановлены несколько законных соединений. Мы проверили затронутый трафик и сочли изученные случаи ложными срабатываниями. Поддержка довольно быстро удаляла сообщенные записи, но объем расследования и обращений был настолько велик, что позже мы перестали систематически отправлять новые случаи. Количество источников само по себе не объясняет причину. Не зная происхождения, обоснования и переоценки каждого IP, установить ее надежно нельзя. Для широкого блокирующего развертывания у наших заказчиков нагрузка на исключения оказалась чрезмерной; для мониторинга и расследований продукт все еще может быть полезен.
Spamhaus DROP — консервативный список особо опасных сетей для фильтрации на границе или маршрутизации. Высокий порог включения делает его надежным, но каждый краткоживущий сканер в него не попадет.
ThreatFox от abuse.ch и Spamhaus сосредоточен на индикаторах вредоносного ПО, включая инфраструктуру управления. Он полезен для обнаружения malware и threat hunting, но уже универсального feed против сканеров и перебора паролей.
URLhaus от abuse.ch распространяет URL для доставки вредоносного ПО. Это подходящий источник для DNS-фильтров, прокси, защищенных веб-шлюзов и анализа; для одной лишь блокировки IP он специализирован. API требует Auth-Key, а доступ сообщества не означает неограниченного бесплатного коммерческого использования: нужно проверить условия fair use.
DShield публикует короткий рекомендуемый список из присланных журналов межсетевых экранов. Он может дополнять другие источники. Остальные наборы данных скорее предназначены для исследований и не должны импортироваться как блокировки без отбора.
FireHOL IP Lists собирает множество публичных списков и позволяет сравнивать размеры, обновления, возраст и пересечения. При этом агрегатор наследует недостатки источников, а многократно переиздаваемые записи могут сохраняться слишком долго.
AbuseIPDB предоставляет репутацию IP по сообщениям пользователей и текстовый список с настраиваемым порогом доверия. Высокая оценка не доказывает вредоносность каждого текущего соединения. Важны возраст жалоб, общие IP и лимиты запросов тарифного плана.
IPsum ежедневно агрегирует более 30 публичных списков и предлагает пороги по числу совпавших источников. Он прозрачен, но три списка могут повторять одни данные, а не представлять три независимых наблюдения. Ежедневное обновление ограничивает скорость реакции; собственной телеметрии здесь нет.
Бесплатный не значит плохой, коммерческий не значит хороший. Многие открытые источники прекрасны в своей нише. Для широкого блокирования на периметре мы рассматриваем их скорее как специальные компоненты, а не полную замену постоянно курируемого универсального feed.
Почему в нашем сравнении победил Cybora
Прозрачность важна: это мой личный блог, и личных комиссионных я не получаю. Однако мой работодатель — реселлер Cybora: покупает лицензии со скидкой и перепродает с наценкой. Это коммерческое отношение стоит учитывать при оценке рекомендации. Выбор основан на описанном сравнении, а не на условиях реселлера.
В случае дата-центра измерялся именно feed Cybora. Мы начали с Premium за 349 долларов в год с ежечасными обновлениями. Согласно описанию производителя, Cybora объединяет OSINT, коммерческие источники, honeypot, датчики и телеметрию реальных межсетевых экранов. Индикаторы оценивают по свежести, уверенности и подтверждению несколькими источниками, убирают дубликаты, проверяют правила разрешения и исключения, затем публикуют как HTTPS-список. В момент испытания Premium содержал 220 000 IPv4, 45 000 доменов и 25 000 URL. IPv4 на измеряемом устройстве работали в режиме Block, домены сначала в Monitor.
Через неделю заказчик перешел на Ultimate: тогда он включал более 300 000 IPv4 и более 100 000 доменов и URL каждого типа, обновляясь каждые 15 минут. Заказчик сообщил о дальнейшем ускорении. Однако рассмотренное выше окно измерений заканчивается до перехода и не доказывает дополнительный прирост. В данном случае более дорогой план все равно стоил намного меньше замены устройства на крупную модель и соответствующей лицензии. Но маленькому офису максимальный план автоматически не нужен; для этого сильно открытого дата-центра дополнительное покрытие имело смысл.
Рабочие сети дополняют искусственные датчики разнообразием сервисов и трафика. Это не означает автоматического превосходства — другие поставщики тоже используют производственную телеметрию. Мы неоднократно находили IP, которые в момент проверки были только в списке Cybora. Доступные журналы межсетевых экранов и приложений показывали необычные серии запросов, URL-пути и автоматические обращения к формам или страницам входа. Ранний IP-блок сам не раскрывает HTTP-путь: данные должны поступать из периодов Monitor или сопоставимых журналов. Высокая частота запросов сама по себе также не доказывает атаку.
Один случай поддержки показал предел IP-блокировки. Нужный заказчику сайт размещался на IP общего хостинга, попавшем в список. Расследование подтвердило заражение инфраструктуры. Отнесение IP к опасным было понятным, но пострадал и законный сайт — операционное ложное срабатывание. IP-правило не различает сайты на одном адресе. По возможности исключение нужно ограничить необходимым сервисом и пользователями и позже пересмотреть. Разрешение всего IP откроет и остальной контент. Один контакт с поддержкой не доказывает типичное время ответа.
Технический результат прост: адрес HTTPS и список, который поддерживаемый межсетевой экран подключает за минуты. Ответственное применение блокировки требует проверки на собственном трафике.
STIX и TAXII — не список блокировки
STIX (Structured Threat Information Expression) — структурированная модель данных. Она описывает не только IP, но и malware, кампании, участников, методы, наблюдения, интервалы, уверенность и отношения. Это помогает объяснять, почему индикатор важен.
TAXII (Trusted Automated Exchange of Intelligence Information) — протокол обмена разведданными об угрозах по HTTPS. Проще говоря, STIX задает содержание, TAXII — транспорт или API.
Контекст полезен платформам аналитики угроз, SIEM и SOC. Для быстрой проверки IP межсетевому экрану часто нужен лишь набор адресов, полученный из этих данных. Он периодически скачивает индикаторы и сверяется с локальным набором, а не разбирает STIX/TAXII для каждого пакета. TXT-список менее богат информацией, но удобен для применения на периметре.
Чего threat feed не может
Пример и исследованное покрытие относятся к IPv4. Они ничего не говорят о защите IPv6. Опубликованные по IPv6 сервисы нужно фильтровать и проверять отдельно.
Feed блокирует известные индикаторы. Он не распознает автоматически нового атакующего с чистым IP, злоумышленника в легитимном облаке, атаку за CDN или уязвимость вашего приложения. Адреса меняются, домены появляются, зараженные системы очищают или передают другим пользователям.
Поэтому feed не заменяет обновления, MFA, IPS, WAF, EDR, разумные правила межсетевого экрана и журналы. Это дополнительный ранний уровень принятия решений для DNAT, WAF, VPN и почты. Новый feed я сначала включал бы в режиме наблюдения, готовил исключения, проверял лимиты обновления и емкости и определял процесс обработки ложных срабатываний.
Вывод
Измерения не показывают, что лицензия волшебным образом заменяет канал 10 Гбит/с или более крупный межсетевой экран. Они показывают, что на одном устройстве свыше полумиллиона событий соединения с известными нежелательными источниками были остановлены рано за немногим более 34 часов.
Для заказчика было важно повседневное улучшение: администрирование стало плавнее, а сайты и приложения, по его словам, существенно быстрее. Это значимый операционный результат, хотя исходное узкое место по данным не установлено. Журналы дополняют наблюдение, подтверждая регулярную работу фильтра.
В нашем двенадцатимесячном сравнении Cybora оказался лучшим универсальным feed для этой задачи. CrowdSec, GreyNoise, Spamhaus, abuse.ch и другие источники остаются ценными, часто сильнее в своей специализации. Правильный вопрос не «У кого список длиннее?», а «Какие данные актуальны, точны и безопасны для блокировки на моих публичных сервисах?».
До встречи,
Joe
FAQ
Уменьшает ли threat feed использование интернет-канала?
Бесплатный feed хуже платного?
Всегда ли нужен максимальный план?
Стоит ли сразу включать Block для нового feed?
Заменяет ли IP-feed WAF, IPS или EDR?
Чем отличаются STIX и TAXII?
Источники
- Cybora: источники, оценка и доставка
- Cybora: размеры, обновления и цены
- CrowdSec: списки и интеграция с межсетевым экраном
- GreyNoise: классифицированные сканеры интернета
- Q-Feeds: источники аналитики и доступные feed
- Spamhaus: DROP для сетей высокого риска
- abuse.ch на GitHub: платформа ThreatFox
- SANS Internet Storm Center: документация DShield
- FireHOL на GitHub: поддерживаемые IP-списки
- OASIS: STIX 2.1
- OASIS: TAXII 2.1
- AbuseIPDB: API и списки блокировки