Threat Feed untuk Firewall: Dampak, Batasan, dan Perbandingan Penyedia
Security NetworkDaftar isi
Internet dipenuhi sistem yang terus memindai alamat publik: mencari port terbuka, halaman login, portal VPN, aplikasi web, dan layanan yang rentan. Sebagiannya milik peneliti keamanan dan mesin pencari infrastruktur; sebagian lain milik bot dan penyerang.
Jika Anda mempublikasikan layanan melalui WAF atau DNAT, atau menyediakan gateway email maupun login publik, layanan itu pada akhirnya akan ditemukan. IP publik saja bukan berarti sistem telah disusupi. Namun begitu layanan merespons, kebisingan pemindaian menjadi pekerjaan nyata bagi firewall, IPS, WAF, server, aplikasi, dan sistem pencatatan.
Sebagai security engineer, pola ini saya hadapi setiap hari. Biasanya bukan satu serangan besar, melainkan aliran terus-menerus dari pemindaian port, percobaan login, crawler, dan pemeriksaan eksploit. Belum lama ini saya ikut menganalisis kasus yang skalanya bahkan menarik bagi tim kami: sebuah firewall di pusat data dengan uplink 10 Gbit/s dan kapasitas yang semestinya memadai tampak mendekati batasnya. Pemakaian koneksi tinggi, antarmuka administrasi lambat, dan layanan publik terus menghasilkan peristiwa.
Kami memeriksa arah lalu lintas, tujuan, port, waktu, serta alamat sumber yang berulang. Banyak permintaan otomatis terus menyasar layanan web, email, dan login yang sama. Biaya pemrosesannya tidak hanya bergantung pada jumlah data: membuang paket, melakukan TLS handshake, dan melayani permintaan aplikasi yang mahal memakai sumber daya berbeda.
Kami menjelaskan temuan tersebut kepada pelanggan: sebagian besar aktivitas merupakan bot dan pemindaian berulang. Kami terangkan manfaat threat feed pada titik ini, batasannya, dan biaya lisensi yang sesuai, sekitar USD 350 per tahun. Setelah pelanggan menyetujui, kami memasang daftar tersebut langsung pada firewall dengan beberapa klik. Prosesnya hanya beberapa menit.
Setelah aktif, antarmuka pengelolaan firewall terasa jauh lebih responsif. Pelanggan juga mengatakan situs dan aplikasinya memuat jauh lebih cepat. Yang menarik bagi saya bukan karena threat feed merupakan teknologi baru, melainkan besarnya dampak operasional yang diamati dan betapa sering orang keliru memahami nilai maupun batasnya.
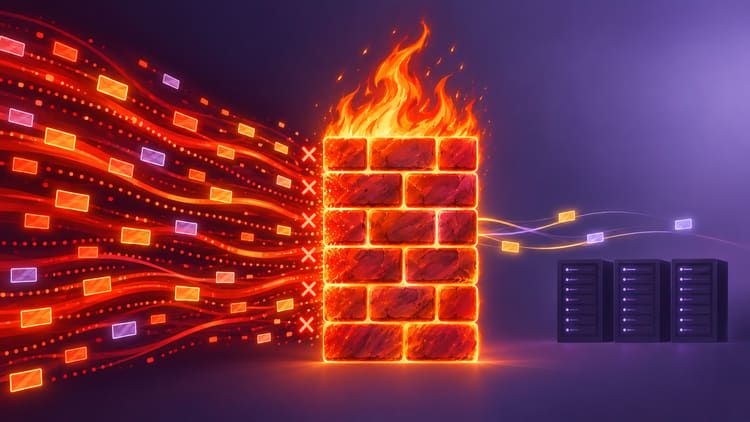
Manfaat terbesar threat feed yang baik bukan jumlah IP yang diblokir, melainkan pekerjaan yang tidak perlu lagi dilakukan sistem di belakangnya.
Hasil dalam Angka
Data berasal dari firewall produksi. Feed IP mulai berlaku pada 1 September 2026 pukul 10:01:05; kecocokan pertama muncul beberapa detik kemudian. Hingga 2 September pukul 20:30 CEST, firewall mencatat 516.959 peristiwa blokir.
| Waktu sejak aktivasi | Peristiwa blokir |
|---|---|
| 5 menit | 1.117 |
| 15 menit | 3.490 |
| 1 jam | 12.020 |
| 12 jam | 177.702 |
| 24 jam | 350.686 |
Rata-ratanya 249,9 peristiwa per menit, atau 4,17 per detik: satu blokir setiap 0,24 detik. Menit tersibuk mencatat 775 peristiwa. Puncaknya 107 per detik selama dua detik berturut-turut.
Saya sengaja memakai istilah peristiwa blokir, kecocokan, atau upaya koneksi. Jumlah 516.959 bukan berarti ada 516.959 serangan independen yang diarahkan manusia. Satu scanner dapat menghubungi layanan berulang kali, dan bot dapat mencoba beberapa port dalam waktu singkat.
Siapa yang Mengetuk?
Dalam seluruh periode 34 jam 29 menit, 516.727 peristiwa merupakan lalu lintas masuk. Hanya 232 yang terkait koneksi keluar yang dicegah. Jadi, 99,955% aktivitas feed di lingkungan ini menyangkut sumber dari internet.
Terdapat 10.518 alamat IP berbeda dalam daftar. Dari 220.000 indikator IPv4 feed saat itu, sekitar 4,8% menjadi relevan pada firewall ini selama kira-kira 34 jam. IP teraktif menghasilkan 4.141 peristiwa; sepuluh teratas sekitar 31.500; sedangkan 767 alamat muncul sekali saja. Angka 4,8% adalah perbandingan ukuran, bukan tingkat deteksi. Daftar berubah, dan penyerang yang belum terdaftar tidak masuk penghitung.
Analisis port memakai jendela 24 jam bergulir dengan sekitar 369.000 peristiwa terperinci:
| Layanan | Peristiwa | Perkiraan bagian |
|---|---|---|
| HTTPS, TCP 443 | 157.819 | 42,8% |
| SMTPS, TCP 465 | 119.233 | 32,4% |
| HTTP, TCP 80 | 48.911 | 13,3% |
| Mail Submission, TCP 587 | 16.771 | 4,6% |
| SMTP, TCP 25 | 10.723 | 2,9% |
| DNS, UDP 53 | 4.919 | 1,3% |
| Ethereum/P2P, TCP 30303 | 2.660 | 0,7% |
| SSH, TCP 22 | 229 | 0,06% |
Sekitar 56% peristiwa menyasar port web dan sekitar 40% port email, sesuai profil lokasi tersebut. Jendela detail mencakup 27 sistem tujuan internal. Nama layanan disimpulkan dari port tujuan, bukan dibuktikan lewat analisis protokol. Jendela bergulir ini juga berbeda dari 24 jam pertama setelah aktivasi, sehingga totalnya tidak dapat dibandingkan secara langsung.
Sebanyak 232 kecocokan keluar memang sedikit, tetapi patut diperiksa. Sepuluh sistem internal mencoba terhubung ke 17 alamat tujuan yang terdaftar. Hal ini tidak membuktikan infeksi; kemungkinan lain mencakup konten pihak ketiga, entri lama, atau layanan sah pada IP yang sudah dialihkan.
GUI yang lebih responsif dan waktu muat yang menurut pelanggan lebih singkat adalah pengamatan setelah perubahan, bukan identifikasi kemacetan sebelumnya. Sumbernya dapat berada pada firewall, server web, aplikasi, atau koneksi. Log blokir membuktikan aktivitas penyaringan, tetapi tidak mengukur penghematan pemrosesan ataupun persentase peningkatan kinerja.
Dalam kasus ini permintaan otomatis sebelumnya benar-benar mencapai server web dan aplikasi. Server harus memprosesnya, misalnya dengan membuat respons kesalahan untuk path yang tidak ada. Blokir IP lebih awal menghilangkan pekerjaan lanjutan itu bagi permintaan terkait. Pencocokan daftar sendiri tetap memerlukan sumber daya; manfaatnya berasal dari pekerjaan berikutnya yang terhindar. Urutan pemeriksaan tergantung platform dan konfigurasi, terutama untuk WAF serta layanan pada firewall. Paket pertama tetap mencapai antarmuka WAN. Pemblokiran lokal bukan pengganti perlindungan upstream terhadap DDoS volumetrik.
Threat feed tidak membuat firewall lebih kuat. Feed mencegah kapasitasnya terbuang untuk kebisingan serangan yang sudah dikenal.
Apa yang Sebenarnya Dilakukan Threat Feed
Feed sederhana dapat berupa berkas teks yang diunduh firewall melalui HTTPS. Banyak penyedia menawarkan domain dan URL selain alamat IP. Untuk kebanyakan kasus firewall kami, IP adalah informasi terpenting dan memberi dampak paling besar jika diblokir lebih awal. Firewall memperbarui indikator pada interval tertentu, lalu mencatat atau memblokir lalu lintas yang cocok sesuai konfigurasi.
Mutu feed bergantung pada cara penyedia memvalidasi dan memelihara entri:
- Apakah perilakunya berbahaya atau hanya tidak biasa?
- Seberapa baru pengamatannya?
- Apakah sumber independen mengonfirmasi sinyalnya?
- Kapan indikator lama harus dihapus?
Daftar panjang belum tentu intelijen ancaman yang baik. Yang penting adalah kesegaran, ketepatan, dan penghapusan teratur. IP cloud, hosting, atau ISP yang dinamis dapat kembali dipakai secara sah. Daftar yang terlalu kecil, sebaliknya, mungkin tidak cukup melindungi dari pemindaian sehari-hari.
Threat Feed untuk Firewall
Saya tidak ingin menyembunyikan pilihan kami sampai akhir: penyedia yang kini digunakan banyak rekan kerja saya dan saya sendiri adalah Cybora. Saya juga memakainya untuk melindungi layanan publik pada server cloud pribadi. Pilihan ini berdasarkan perbandingan di lingkungan nyata, bukan demonstrasi produk.
Selama dua belas bulan tim kami menguji lebih dari 30 penyedia komersial dan sumber publik pada 15 firewall pelanggan. Kami membeli langganan yang relevan dan menghabiskan beberapa ribu dolar, dari feed komunitas gratis hingga paket mendekati USD 1.000 per bulan. Beberapa produk termahal menawarkan daftar lebih kecil dengan klaim kesegaran dan ketepatan tinggi.
Feed yang dievaluasi dipasang pada seluruh 15 firewall dalam mode Monitor, sehingga kecocokan dicatat tanpa koneksi diblokir. Kami memeriksa permintaan mencurigakan dan dugaan positif palsu menggunakan log firewall serta aplikasi. Pengujian jangka panjang ini terpisah dari penerapan mode blokir pada kasus pusat data. Kami mengutamakan aktivitas berbahaya yang terkonfirmasi, cakupan tambahan, kesegaran, dan beban penanganan pengecualian, bukan hanya ukuran daftar atau harga.
Peristiwa berulang harus dianalisis bersama agar satu scanner aktif tidak mendominasi hasil. Koneksi sah yang akan dicegah juga penting; IP yang memang bermasalah pun dapat menghasilkan positif palsu secara operasional.
Ini perbandingan operasional, bukan benchmark laboratorium yang dapat direproduksi. Urutan evaluasi, tumpang tindih feed, dan kontrol keamanan lain memengaruhi log Monitor. Ketiadaan entri log saja tidak membuktikan celah deteksi. Benchmark independen memerlukan snapshot daftar bertanggal, konfigurasi, serta contoh positif dan negatif yang diverifikasi; dataset lengkap itu tidak saya publikasikan.
Sebelas layanan berikut adalah pilihan editorial, bukan peringkat popularitas. AbuseIPDB dan IPsum turut dibahas berdasarkan dokumentasi, tanpa klaim hasil uji langsung. Cybora pertama karena pengalaman kami; urutan sisanya bukan hasil pemeringkatan terukur. Informasi produk lain diperiksa pada 8 September 2026, sedangkan Q-Feeds pada 28 September.
Cybora memberi keseimbangan terbaik bagi lingkungan kami: cakupan, kesegaran, kecocokan berguna, beban positif palsu rendah, integrasi, dukungan, dan harga. Paket awal terjangkau, sementara pembaruan 15 menit Ultimate cocok untuk infrastruktur besar yang terekspos. Namun interval publikasi tidak menunjukkan lamanya deteksi dan penilaian sebelumnya; pengambilan serta impor firewall juga menambah jeda. Data kasus mencatat dua respons HTTP 429. Daftar lokal tetap aktif dan pembaruan berikutnya menyusul. Usia daftar dan pembaruan gagal tetap perlu dipantau.
CrowdSec Blocklists menggabungkan Security Engine sumber terbuka, sinyal komunitas, dan daftar terkurasi yang dapat dikirim ke firewall. Telemetri produksi serta daftar khusus adalah keunggulannya; daftar penyerang CMS, proxy, atau CVE tertentu bukan otomatis feed umum untuk perimeter.
GreyNoise menyediakan daftar IP berbasis kueri untuk firewall. GNQL dapat memilih sumber berbahaya yang baru aktif atau aktivitas terkait CVE. Pilihan ini baik untuk tim yang ingin mengatur kriteria, tetapi memerlukan desain kueri, hak akses modul data, dan tinjauan hasil. GreyNoise bukan sekadar alat pengayaan log.
Q-Feeds menyatakan menggabungkan lebih dari 2.500 sumber komersial, terbuka, dan pemerintah, serta menyediakan feed IP, domain, dan URL. Penyedia juga menyebut pemeriksaan kualitas dan penyaringan positif palsu. Pengalaman kami kurang baik: dalam jam pertama penerapan blokir, beberapa koneksi sah terhenti. Kami memeriksa lalu lintasnya dan menggolongkan kasus yang diteliti sebagai positif palsu. Dukungan cukup cepat menghapus entri yang kami laporkan, tetapi beban pemeriksaan dan pelaporan tetap tinggi hingga kami berhenti melaporkan kasus berikutnya secara sistematis. Jumlah sumber saja tidak menjelaskan penyebabnya. Tanpa asal, alasan, dan penilaian ulang tiap IP, penyebab pasti tidak dapat kami pastikan. Beban pengecualian terlalu tinggi untuk pemblokiran luas pada firewall pelanggan kami; Q-Feeds masih mungkin berguna dalam pemantauan atau investigasi.
Spamhaus DROP adalah daftar konservatif jaringan berisiko tinggi untuk filter tepi atau keputusan routing. Ambang masuknya tinggi dan dapat diandalkan, tetapi tidak berusaha mencakup setiap scanner sementara.
ThreatFox dari abuse.ch dan Spamhaus berfokus pada indikator malware, termasuk infrastruktur command-and-control. Bagus untuk deteksi malware dan threat hunting, namun lebih khusus daripada feed umum untuk scanner dan brute force.
URLhaus dari abuse.ch mengumpulkan URL pengantar malware. Manfaatnya besar untuk filter DNS, proxy, secure web gateway, dan analisis; sebagai blokir IP murni, ia komponen khusus. API memerlukan Auth-Key, dan akses komunitas tidak berarti penggunaan komersial gratis tanpa batas. Periksa ketentuan fair use.
DShield menyediakan daftar blokir ringkas dari log firewall yang dikirim pengguna. Ini dapat menjadi sumber tambahan. Dataset lain terutama untuk riset dan konteks, bukan untuk diimpor seluruhnya sebagai daftar blokir.
FireHOL IP Lists mengumpulkan banyak daftar publik sehingga ukuran, pola pembaruan, umur, dan tumpang tindih dapat dibandingkan. Namun kelemahan sumber ikut terbawa, dan entri yang terus diterbitkan ulang dapat bertahan terlalu lama.
AbuseIPDB menyediakan reputasi berbasis laporan dan blacklist teks dengan ambang keyakinan yang dapat diatur. Skor tinggi tidak membuktikan setiap koneksi saat ini berbahaya. Usia laporan, IP bersama, dan batas permintaan menurut paket tetap penting.
IPsum menggabungkan lebih dari 30 daftar publik setiap hari dan memberi ambang berdasarkan jumlah sumber yang sepakat. Transparan, tetapi tiga daftar bisa saling menyalin data, bukan tiga pengamatan independen. Pembaruan harian membatasi kecepatan reaksi; ini bukan sumber telemetri tersendiri.
Gratis tidak berarti buruk, dan berbayar tidak otomatis baik. Feed publik sering sangat baik di bidang khususnya. Untuk pemblokiran perimeter yang luas, kami melihatnya sebagai komponen spesialis, bukan pengganti lengkap feed umum yang terus dikurasi.
Mengapa Cybora Menjadi Pilihan Utama Kami
Untuk transparansi: ini blog pribadi dan saya tidak menerima komisi pribadi. Namun perusahaan tempat saya bekerja adalah reseller Cybora, memperoleh lisensi diskon, dan menjualnya dengan margin. Hubungan komersial itu relevan untuk menilai rekomendasi saya. Pilihan kami didasarkan pada pengalaman pengujian, bukan syarat reseller.
Dalam kasus pusat data, feed yang dipakai memang dari Cybora. Kami memulai dengan Premium seharga USD 349 per tahun dan pembaruan setiap jam. Menurut deskripsi produknya, Cybora menggabungkan OSINT, sumber komersial, honeypot, sensor, dan telemetri firewall nyata. Indikator dinilai menurut kebaruan, keyakinan, serta kesepakatan lintas sumber, dideduplikasi, diperiksa terhadap aturan izin dan pengecualian, lalu diterbitkan sebagai daftar HTTPS. Saat itu Premium berisi 220.000 IPv4, 45.000 domain, dan 25.000 URL. Pada firewall yang diukur, IPv4 disetel Block dan domain awalnya Monitor.
Satu minggu kemudian pelanggan beralih ke Ultimate. Kala itu paket ini memuat lebih dari 300.000 IPv4 dan masing-masing lebih dari 100.000 domain serta URL, dengan pembaruan 15 menit. Pelanggan melaporkan peningkatan kinerja lanjutan, tetapi jendela pengukuran di atas berakhir sebelum perubahan dan tidak membuktikan peningkatan tambahan tersebut. Dalam kasus ini, paket lebih tinggi jauh lebih murah daripada mengganti perangkat firewall dan lisensinya. Ini bukan berarti semua lokasi perlu Ultimate; untuk pusat data yang sangat terekspos, cakupan tambahan memang masuk akal.
Jaringan produksi melengkapi sensor buatan dengan profil layanan dan lalu lintas berbeda. Itu tidak otomatis menjadikan satu penyedia lebih unggul; penyedia lain juga memakai telemetri produksi. Kami beberapa kali menemukan IP yang pada waktu pemeriksaan hanya ada di Cybora. Log firewall dan aplikasi yang tersedia menunjukkan urutan permintaan tidak biasa, path URL, serta aktivitas login atau formulir otomatis. Blokir IP dini sendiri tidak menunjukkan path HTTP; bukti itu harus berasal dari periode Monitor atau log lain yang dapat dikorelasikan. Laju permintaan tinggi saja juga tidak membuktikan serangan.
Satu kasus dukungan memperlihatkan batas pemblokiran IP. Situs yang diperlukan pelanggan berada pada IP shared hosting yang terdaftar. Investigasi menunjukkan infrastruktur hosting itu terinfeksi. Klasifikasinya masuk akal, tetapi situs sah ikut terblokir: dampak bisnis dan positif palsu operasional. Aturan IP tidak dapat membedakan situs pada alamat sama. Pengecualian sebaiknya dibatasi pada layanan dan pengguna yang perlu, lalu ditinjau ulang; mengizinkan seluruh IP juga membuka konten lain. Satu interaksi dukungan tidak membuktikan waktu respons umum.
Hasil teknis akhirnya sederhana: alamat HTTPS dan daftar yang dapat dipasang dalam beberapa menit pada platform yang didukung. Pemblokiran yang bertanggung jawab tetap menuntut validasi pada lalu lintas sendiri.
STIX dan TAXII Bukan Daftar Blokir
STIX (Structured Threat Information Expression) adalah model data terstruktur. Selain IP, ia dapat menggambarkan malware, kampanye, pelaku, teknik, pengamatan, waktu, tingkat keyakinan, dan hubungan. Dengan begitu analis dapat menjelaskan mengapa sebuah indikator penting.
TAXII (Trusted Automated Exchange of Intelligence Information) adalah protokol pertukaran data intelijen ancaman melalui HTTPS. Singkatnya, STIX menjelaskan isi, sedangkan TAXII menjelaskan transport atau API.
Konteks tersebut bermanfaat bagi platform intelijen, SIEM, atau SOC. Untuk pemeriksaan IP cepat, firewall biasanya hanya memerlukan himpunan alamat turunan. Ia mengunduh indikator secara berkala lalu memeriksa lalu lintas terhadap himpunan lokal; format pertukaran tidak diurai lagi untuk setiap paket. Daftar TXT lebih sederhana, tetapi cocok untuk pemblokiran perimeter.
Hal yang Tidak Bisa Dilakukan Threat Feed
Contoh dan cakupan IP di sini hanya menyangkut IPv4. Itu tidak membuktikan apa pun tentang cakupan IPv6. Jika layanan juga dipublikasikan melalui IPv6, penyaringannya harus diperiksa terpisah.
Feed memblokir indikator yang dikenal. Ia tidak otomatis mendeteksi penyerang baru dengan IP bersih, penyalahgunaan layanan cloud sah, serangan di balik CDN, atau kerentanan aplikasi sendiri. IP berubah, domain muncul, dan sistem terinfeksi dapat dibersihkan atau dialihkan.
Karena itu feed bukan pengganti patch, MFA, IPS, WAF, EDR, kebijakan firewall, dan log yang berguna. Ia merupakan lapisan keputusan awal yang dapat menyerap kebisingan pada DNAT, WAF, portal VPN, dan layanan email. Mulailah feed baru dalam mode observasi, siapkan pengecualian, periksa batas kapasitas dan pembaruan firewall, serta tetapkan proses positif palsu.
Kesimpulan Saya
Angka ini tidak membuktikan bahwa lisensi feed secara ajaib menggantikan uplink 10 Gbit/s atau firewall lebih besar. Angka itu menunjukkan bahwa pada satu firewall, lebih dari setengah juta peristiwa koneksi tak diinginkan yang dikenal dihentikan lebih awal dalam sedikit lebih dari 34 jam.
Pelanggan merasakan administrasi lebih lancar serta situs dan aplikasi yang jauh lebih cepat. Itu hasil operasional yang relevan, meski data yang ada tidak mengidentifikasi kemacetan awal. Log melengkapi pengalaman tersebut dengan membuktikan penolakan sumber yang terus terjadi.
Dalam perbandingan dua belas bulan kami, Cybora paling cocok sebagai feed umum untuk kasus ini. CrowdSec, GreyNoise, Spamhaus, abuse.ch, dan sumber lain tetap berharga, sering kali lebih baik dalam bidang khususnya. Pertanyaannya bukan “Siapa punya daftar terpanjang?”, melainkan “Data mana yang mutakhir, tepat, dan aman diterapkan untuk layanan saya?”
Sampai jumpa,
Joe
FAQ
Apakah threat feed mengurangi penggunaan bandwidth internet?
Apakah feed gratis lebih buruk daripada feed komersial?
Apakah saya selalu membutuhkan paket terbesar?
Haruskah feed baru langsung disetel ke Block?
Apakah feed IP menggantikan WAF, IPS, atau EDR?
Apa perbedaan STIX dan TAXII?
Sumber
- Cybora: sumber data, penilaian, dan distribusi
- Cybora: ukuran feed, pembaruan, dan harga
- CrowdSec: blocklist dan integrasi firewall
- GreyNoise: scanner internet sebagai indikator
- Q-Feeds: sumber intelijen dan feed
- Spamhaus: daftar DROP untuk jaringan berisiko
- abuse.ch di GitHub: platform ThreatFox
- SANS Internet Storm Center: dokumentasi DShield
- FireHOL di GitHub: daftar IP yang dipelihara
- OASIS: STIX 2.1
- OASIS: TAXII 2.1
- AbuseIPDB: API dan blacklist