ما هو SIEM؟ ومقارنة بين Wazuh وSophos
Security Toolsجدول المحتويات
عند الساعة 02:13 يسجل مزود الهوية دخولًا إلى حساب موظفة في المحاسبة. بعد دقائق يحصل الحساب على صلاحيات إضافية ويصل إلى مشاركة ملفات مقيدة. يسجل مزود الهوية الدخول، ويسجل الدليل تغيير المجموعة، ويسجل خادم الملفات الوصول. إذا فتح المسؤول أحد هذه السجلات صباحًا فسيرى جزءًا من الصورة. يستطيع SIEM جمع الآثار الثلاثة لدعم التحقيق.
ما هو SIEM؟
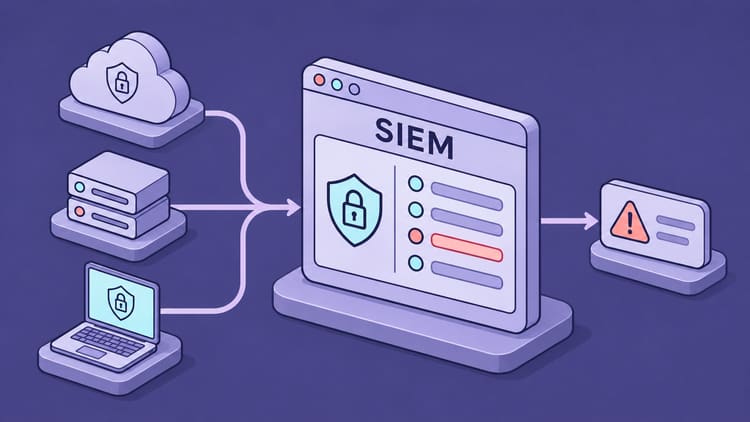
يرمز SIEM إلى Security Information and Event Management، أي إدارة معلومات وأحداث الأمان. وهو منصة تجمع الأحداث من مصادر مختلفة وتجهزها وتحفظها وتحللها. تشمل المصادر Windows وLinux والجدران النارية وخدمات الهوية وتطبيقات السحابة ومنتجات حماية الأجهزة الطرفية.
يبدأ السجل بوصف إجراء. دخل حساب أو بدأت خدمة أو حُظر اتصال. قد يولد SIEM تنبيهًا عندما تكتشف قاعدة أو طريقة تحليل شيئًا مريبًا. ويحتاج تأكيد حادث أمني إلى تقييم إضافي. يساعد الفصل بين المراحل على تجنب اعتبار كل مؤشر أحمر في لوحة المتابعة هجومًا ناجحًا.
تجمع الفكرة الأصلية بين إدارة معلومات الأمان التاريخية ومراقبة الأحداث الجديدة في الوقت المناسب. وقد تشمل المنصات الحديثة تحليل السلوك وإدارة الحالات والأتمتة بحسب المنتج. لذلك لا يكشف اسم الفئة وحده المهام التي يغطيها منتج معين بالكامل.
كيف تترابط السجلات المنفصلة؟
تبدأ العملية بجمع البيانات. يمكن لوكيل على خادم إرسال الأحداث. يوفر الجدار الناري رسائل syslog، وتتيح الخدمة السحابية البيانات عبر API. يجب أن يفهم SIEM الصيغ ويستخرج المستخدم والجهاز وعنوان المصدر والإجراء والطابع الزمني. هذا هو التحليل البنيوي أو parsing. أما تحويل النتائج إلى مخطط مشترك فيسمى التطبيع.
ثم يمكن ربط الأحداث بسمات مشتركة ونوافذ زمنية. هذا هو الترابط. قد تكشف قاعدة محاولات دخول فاشلة يتبعها دخول ناجح إلى الحساب نفسه. وربط ذلك بنشاط لاحق على خادم يحتاج معلومات مناسبة عن الهوية أو الجهاز وقاعدة ملائمة. جمع السجلات وحده لا ينشئ هذا الكشف.

تحدد المصادر سرعة العملية أيضًا. لا تستطيع المنصة تحليل حدث قبل أن توفره API السحابية. وقد يفصل طابع زمني خاطئ سلسلة مترابطة. لذلك يدخل الجمع الموثوق وتزامن الساعات ضمن جودة الكشف.
من منح الحساب صلاحيات إضافية؟
لنفترض أن الموظفة تعمل في شركة تضم 50 موظفًا. أعد فريق تقنية المعلومات قاعدة ترصد إضافة حساب إلى مجموعة ذات امتيازات بعد وقت قصير من دخوله من جهاز غير مألوف. يحدد التنبيه الحساب والجهاز والمجموعة. ويصبح الوصول اللاحق للملفات خيطًا للتحقيق.
سؤالي الأول هو من منح الصلاحيات ولمن. يذكر سجل الدليل حسابين. نفذ أحدهما التغيير وأُضيف الآخر إلى المجموعة. يتحقق المسؤول من وجود طلب صيانة معتمد ويتواصل مع الموظفة عبر قناة معروفة للتأكد من الدخول. ويبحث في خادم الملفات عن وصول الحساب منذ 02:13. يتطلب ذلك تفعيل تدقيق الوصول إلى المشاركة وقت الحدث. من دون هذه السجلات يبقى مجهولًا أي ملفات فتحها الحساب.
إذا لم تتعرف الموظفة على الدخول وأكد الفريق إساءة الاستخدام، يستطيع المسؤول المخول تعطيل الحساب وإلغاء الجلسات النشطة والتراجع عن تغيير المجموعة. وينبغي أن يميز ملف الحالة بين الوصول المثبت والفجوات في الأدلة.
الفائدة في العمل اليومي
بالنسبة لي، أهم فائدة هي الرؤية المشتركة. يقل التنقل بين لوحات التحكم ويمكن التركيز على البحث عن حساب أو عنوان أو جهاز. تساعد البيانات التاريخية في تحديد بداية الحادث ومداه. وقد تسرع التحقيق بشرط أن تكون البيانات المطلوبة قد جُمعت ولا تزال متاحة.
يمكن للمنصة فحص تغييرات المسؤولين غير المتوقعة ومحاولات الدخول المريبة وتغييرات الإعدادات المهمة بصورة متكررة. تقلل القواعد الجيدة الأحداث التي يراجعها البشر. وتسبب القواعد السيئة إرهاق التنبيهات. تنبيه له سياق ومسؤول وخطوة تالية أنفع من مئة تحذير بلا تفسير.
كما يدعم التاريخ المركزي التدقيق وجمع الأدلة. لا تستبدل لوحة المتابعة أو تقرير الامتثال إجراء أمنيًا مطبقًا أو التحقق من سلسلة الأدلة. يجب أن تلائم مدة الاحتفاظ والصلاحيات والحماية من التعديل الغرض المطلوب.
أدوار SIEM وEDR وXDR وSOAR وMDR
تتداخل هذه الفئات أكثر فأكثر. لكن تمييز مهامها يساعد في الاختيار.
| المصطلح | المهمة | سؤال عملي |
|---|---|---|
| SIEM | تحليل الأحداث والبحث فيها وإعادة بنائها مركزيًا | ما الأنشطة المترابطة؟ |
| EDR (Endpoint Detection and Response) | التحقيق في سلوك الأجهزة والاستجابة عليها | ماذا فعلت هذه العملية على الحاسوب؟ |
| XDR (Extended Detection and Response) | ربط الكشف والاستجابة عبر مجالات الأمان | كيف ترتبط إشارات الأجهزة والهوية والشبكة؟ |
| SOAR (Security Orchestration, Automation and Response) | تنسيق الإجراءات والاستجابات عبر أدوات متصلة | ما الخطوات المسموح تنفيذها تلقائيًا؟ |
| MDR (Managed Detection and Response) | فريق خدمة ينفذ مهام الكشف والاستجابة المتفق عليها | من يحقق في التنبيه ليلًا؟ |
قد يجمع المنتج عدة وظائف. شراء SIEM لا يوفر تلقائيًا فريقًا يعمل طوال اليوم. ويتطلب الحظر الآلي تكاملًا محددًا وصلاحيات مناسبة وإجراء مختبرًا. المنصة وحدها لا تحل مسألة الموظفين.
مقارنة مباشرة بين Wazuh وSophos
تقارن المقارنة العادلة Wazuh المدار ذاتيًا مع Sophos XDR أو MDR بما يشمل إضافة SIEM. وإلا فهي تقارن منصة بامتداد. ويغير Wazuh Cloud أو مزود خدمة Wazuh توزيع المسؤوليات التشغيلية.
| المعيار | Wazuh مدار ذاتيًا | Sophos XDR / MDR مع Next-Gen SIEM |
|---|---|---|
| التشغيل | بنية وصيانة ذاتيتان | منصة يشغلها المورد |
| التراخيص والتكلفة | برنامج مجاني؛ البنية والموظفون والدعم الاختياري بتكلفة | منتج أساسي تجاري وإضافة وتمديد احتفاظ عند الحاجة |
| التحكم بالبيانات | تصميم الموقع والاحتفاظ ذاتيًا | التحقق من البنية والخيارات التعاقدية |
| التخصيص | مفككات ترميز وقواعد وتكاملات خاصة | تكاملات مدعومة ومحللات وقواعد خاصة ضمن المنصة |
| التاريخ | تخطيط الأرشفة والفهرسة والسعة | احتفاظ موثق؛ فحص المجمعات وحدود الترخيص |
| الاستجابة | إعداد Active Response والتكاملات الأخرى | وظائف الأساس وخدمة MDR المتفق عليها |
| الموظفون | تنظيم التشغيل والتحليل الأمني | تشغيل بنية أقل؛ تحليل داخلي مع XDR ووفق العقد مع MDR |
| الملاءمة | التحكم والتعلم والخبرة التشغيلية | استخدام XDR/MDR والحاجة إلى تاريخ وأدلة مدمجة |
Wazuh: تحكم واسع ومسؤولية تشغيل
Wazuh منصة مجانية مفتوحة المصدر بقدرات SIEM وXDR. تشمل تحليل السجلات ومراقبة سلامة الملفات وتقييم الإعدادات وكشف الثغرات. يمكن تشغيلها ذاتيًا، كما يقدم Wazuh خدمة سحابية تجارية ودعمًا.
تتكون البنية المركزية من خادم Wazuh وindexer وdashboard. ترسل الوكلاء بيانات الأجهزة، ويمكن ربط المصادر الأخرى مثلًا عبر syslog. يعالج الخادم البيانات بمفككات الترميز والقواعد، ويجعل indexer البيانات قابلة للبحث، ويعرضها dashboard.

ما يجذبني هو حرية التصميم. أستطيع في التشغيل الذاتي اختيار التخزين والبنية والتعديلات. تفيد القواعد ومفككات الترميز الخاصة التطبيقات ذات الصيغ غير المعتادة. وتهم هذه المرونة فريقًا يريد فهم كيفية عمل الكشف والتأثير فيه.
لكنها تتطلب وقتًا وخبرة. التحديثات والشهادات وتوزيع الوكلاء والصلاحيات والنسخ الاحتياطية والتخزين مسؤولية المشغل. يجب التأكد لكل مصدر جديد من استخراج الحقول المهمة وصحة التنبيهات. يقلل المصدر المفتوح حاجز التراخيص، لكن عمل الموظفين له تكلفة.
تفصيل مهم: لا يؤرشف Wazuh افتراضيًا كل الأحداث الخام المستلمة. يجب تفعيل الأرشفة الكاملة. والبحث فيها في dashboard يحتاج إرسالها إلى indexer وإعداد الفهرس المناسب. إذا أردت التحقيق لاحقًا في أحداث لم تولد تنبيهًا، فخطط لهذا التخزين مسبقًا. سيزيد احتياج السعة.
يتيح Active Response إجراءات مهيأة بعد الكشف. يعتمد نجاحها على السكربت والنظام المستهدف والقواعد. لا يثبت ذلك تكافؤًا عامًا مع كل وظائف عزل الأجهزة والاستجابة في المنتجات الأخرى.
Sophos Next-Gen SIEM: توسيع منصة موجودة
الاسم الدقيق مهم. وفق وثائق الإدارة، Next-Gen SIEM إضافة إلى Sophos XDR Powered by Secureworks أو Sophos MDR. لا يمكن شراؤه مستقلًا. يبقى XDR منصة الكشف والتحقيق والاستجابة، وتوسع إضافة SIEM أساسًا الاحتفاظ واستقبال البيانات وتقارير الامتثال.

قد تكون الفائدة العملية سير عمل موحدًا. يمكن لمستخدمي Sophos XDR أو MDR الحاليين الاستفادة من التاريخ والمصادر الإضافية للتحقيق والأدلة دون بناء بنية SIEM ذاتية منفصلة. تدعم Sophos مصادر أطراف أخرى أيضًا.
يقابل ذلك الاعتماد على المنصة ونموذج ترخيصها. عقد جدار Sophos وحده لا يتضمن الإضافة. يجب فحص المصادر والحقول والتصدير وحقوق الاستجابة للبيئة الفعلية. وحتى في السحابة، تبقى صيانة المصادر والقرارات التشغيلية والتحقق من التغطية للمؤسسة أو مزودها.
قراءة الاحتفاظ وحدود الترخيص
تحدد الوثائق 13 شهرًا افتراضيًا مع تمديدات مدفوعة حتى عشر سنوات. كما تحذر من أن مجمعات syslog القديمة لا تدعم جميع وظائف الاحتفاظ. وجود مجمع لا يثبت اكتمال التاريخ المطلوب.
تعلن Sophos عن تسعير لكل مستخدم وخادم دون رسوم قائمة على حجم الاستقبال. لكن شروط الترخيص تذكر لـ Next-Gen SIEM حصة 1 GB من البيانات الخام يوميًا، مجمعة عبر جميع المصادر. يجب أن يطابق عدد اشتراكات SIEM المستخدمين والخوادم المرخصة لـ XDR وMDR.
لبيئة محددة سأقارن رقمين. كم GB يوميًا يغطي العرض لكل المستخدمين والخوادم؟ وكم ترسل المصادر يوم العمل المزدحم؟ إذا كان القياس أعلى، أسأل عما يحدث للأحداث الزائدة. تهم الإجابة التحقيق المستقبلي بقدر أهمية السعر للميزانية.
ما الأنظمة الأخرى؟
تناسب Wazuh وSophos نقاط بداية مختلفة. سأدرس أيضًا الخيارات التالية في قائمة أولية، دون اعتبارها مسحًا كاملًا للسوق.
| الحل | النهج والميزة | ما سأفحصه |
|---|---|---|
| OpenSearch Security Analytics | وظائف SIEM فوق منصة بحث وتحليل مفتوحة؛ مفيدة لمسارات البيانات الخاصة | المشروع Apache 2.0. يجب تنسيق الجمع والتشغيل والكشف. |
| Security Onion | مراقبة الشبكة والسجلات والتحقيق؛ رؤية أعمق للشبكة | تخطيط الحساسات والحجم. يتضمن ELv2 وليست التوزيعة كلها بتراخيص مفتوحة تقليدية. |
| Microsoft Sentinel | SIEM سحابي بتكاملات Microsoft وغيرها؛ مناسب لبيئات Microsoft | فحص الاستقبال والاحتفاظ والأتمتة والتكاليف الفعلية. |
| Elastic Security | بحث وSIEM ووظائف أخرى؛ مفيد مع خبرة Elastic سابقة | فحص النشر ومستوى الوظائف وتراخيص المكونات. |
| Splunk Enterprise Security | SIEM تجاري بتحليل وتكامل واسع | ميزانية واقعية للمنصة والمحتوى الأمني. |
تستحق وثائق ترخيص Security Onion اهتمامًا خاصًا. مجانية الاستخدام وتوفر المصدر وإعادة الاستخدام دون قيود كخدمة مستضافة خصائص مختلفة. وبالنسبة إلى Elastic، سأفحص التوزيعة ومستوى الوظائف قبل وصف العائلة كلها بالمجانية أو الانفتاح.
ما الذي سأفحصه قبل التنفيذ؟
أبدأ بأهداف قليلة واضحة: صلاحيات إدارية غير متوقعة ودخول مريب وتغييرات على خوادم مهمة. تحدد هذه الأهداف المصادر اللازمة. ثم أولد أحداثًا اختبارية آمنة وأفحص المسار كاملًا. هل نشأ الحدث ووصل وصحت حقوله وعملت القاعدة ووصل الإشعار إلى المسؤول؟
يجب أن يشمل القبول فشل مصدر. لا ينبغي أن تبدو المنصة سليمة بينما توقف مصدر مهم أيامًا. تنبيهات فقدان المصادر والاختبارات المضبوطة ومراجعة القواعد جزء من التشغيل.
لتقدير التكلفة أقيس الحجم وجهد التحقيق خلال تجربة. عشرة GB يوميًا من السجلات الخام تعادل نحو 3.65 TB سنويًا قبل الفهارس الإضافية والنسخ المتماثلة والاحتياطية. يغير الضغط وطبقات التخزين الاحتياج الحقيقي. هذا الحساب ليس توصية تحجيم لـ Wazuh أو Sophos.
غالبًا تحتوي السجلات أسماء المستخدمين وعناوين IP والأنشطة. أحدد الحقول والموقع والوصول والحذف. وتحتاج المنصة نفسها وصولًا إداريًا محميًا وتحديثات ونسخًا قابلة للتحقق. تجميع معلومات الأمان يستلزم حماية مناسبة للنظام.
خلاصة رأيي
لشركة المثال أبدأ بسؤال. من يتولى التنبيه عند الثانية صباحًا؟ إذا كان هناك مناوبون ومعرفة بالأنظمة ورغبة في ربط التطبيقات الخاصة، سأجرب Wazuh. أسجل وصولًا عاديًا دون تنبيه وأبحث عنه بعد أسبوع. هذا اختبار عملي لقدرة الأرشيف على دعم التحقيق.
إذا كانت الشركة تستخدم Sophos XDR أو MDR وتحتاج إلى إظهار سجلات وصول بعد سنة، أقيّم إضافة SIEM أولًا. في التجربة أتتبع وصولًا لمشاركة الشركة حتى يصبح حدثًا قابلًا للبحث. يجب أن يحدد العرض مدة الاحتفاظ والحصة اليومية.
إذا لم يوجد من يحقق ليلًا، فالأولوية لترتيب مناوبة أو عقد MDR. ويجب أن يسمي الاتفاق من يملك صلاحية تعطيل الحساب المتأثر فورًا.
إلى اللقاء،
Joe
المصادر
المقارنة للقدرات الموثقة. اكتمل البحث الأولي في 27 أكتوبر 2026. أُعيد فحص أرشفة Wazuh وتراخيص Sophos واحتفاظها في 20 نوفمبر.