SIEM কী করে? Wazuh ও Sophos-এর তুলনা
Security Toolsসূচিপত্র
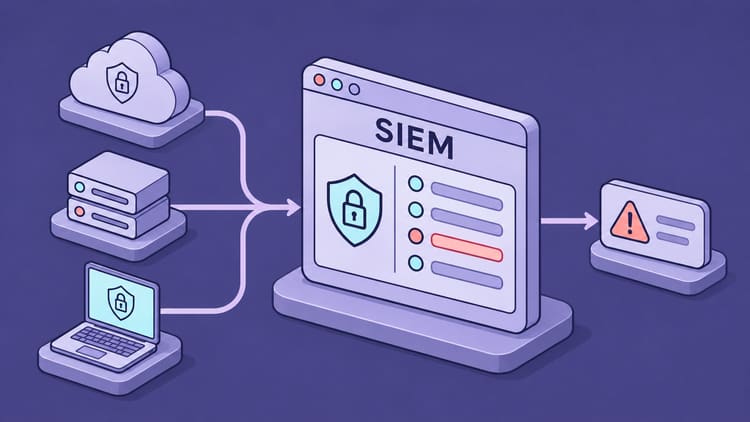
রাত 02:13-তে পরিচয় সেবা একজন হিসাবরক্ষকের অ্যাকাউন্টে সাইন-ইন রেকর্ড করে। কয়েক মিনিট পরে অ্যাকাউন্টটি অতিরিক্ত অধিকার পায় এবং সীমিত ফাইল শেয়ারে প্রবেশ করে। পরিচয় সেবায় লগইন, ডিরেক্টরিতে গ্রুপ পরিবর্তন এবং ফাইল সার্ভারে প্রবেশের রেকর্ড থাকে। সকালে প্রশাসক একটি লগ খুললে ঘটনার অংশমাত্র দেখেন। SIEM তদন্তের জন্য তিনটি সূত্র একত্র করতে পারে।
SIEM কী?
SIEM-এর পূর্ণরূপ Security Information and Event Management, অর্থাৎ নিরাপত্তা তথ্য ও ঘটনা ব্যবস্থাপনা। এই প্ল্যাটফর্ম বিভিন্ন উৎসের ঘটনা সংগ্রহ, প্রস্তুত, সংরক্ষণ ও বিশ্লেষণ করে। উৎস হতে পারে Windows ও Linux, ফায়ারওয়াল, পরিচয় সেবা, ক্লাউড অ্যাপ এবং এন্ডপয়েন্ট সুরক্ষা পণ্য।
লগ প্রথমে একটি কাজের রেকর্ড। কোনো অ্যাকাউন্ট লগইন করেছে, সেবা চালু হয়েছে বা সংযোগ বন্ধ হয়েছে। নিয়ম বা বিশ্লেষণ পদ্ধতি সন্দেহজনক কিছু পেলে SIEM সতর্কতা তৈরি করতে পারে। নিরাপত্তা ঘটনার নিশ্চয়তার আগে আরও মূল্যায়ন দরকার। ধাপগুলো আলাদা করলে প্রতিটি লাল সূচককে সফল আক্রমণ ভাবার ভুল কমে।
মূল ধারণা হলো পুরোনো নিরাপত্তা তথ্যের ব্যবস্থাপনাকে নতুন ঘটনার সময়মতো পর্যবেক্ষণের সঙ্গে যুক্ত করা। পণ্যভেদে এখন আচরণ বিশ্লেষণ, কেস ব্যবস্থাপনা এবং স্বয়ংক্রিয়তাও থাকে। তাই শুধু শ্রেণির নাম থেকে বোঝা যায় না একটি পণ্য কোন কাজ পুরোপুরি করে।
বিচ্ছিন্ন লগ কীভাবে যুক্ত হয়?
প্রথম ধাপ সংগ্রহ। সার্ভারের এজেন্ট ঘটনা পাঠাতে পারে। ফায়ারওয়াল syslog বার্তা দেয়, ক্লাউড সেবা API দিয়ে তথ্য দেয়। SIEM-কে বিন্যাস বুঝে ব্যবহারকারী, ডিভাইস, উৎস ঠিকানা, কাজ ও সময় বের করতে হয়। এটিই parsing। ফলাফল সাধারণ স্কিমায় রূপান্তর করাকে normalization বলে।
এরপর সাধারণ বৈশিষ্ট্য এবং সময়সীমা দিয়ে ঘটনা যুক্ত করা যায়। এটি correlation। নিয়ম একই অ্যাকাউন্টে কয়েকটি ব্যর্থ লগইনের পরে সফল লগইন ধরতে পারে। পরবর্তী সার্ভার কার্যকলাপের সঙ্গে মেলাতে উপযুক্ত পরিচয় বা ডিভাইস তথ্য এবং সঠিক নিয়ম দরকার। শুধু লগ সংগ্রহ করলে এই শনাক্তকরণ তৈরি হয় না।

উৎস গতিও নির্ধারণ করে। ক্লাউড API প্রকাশের আগে প্ল্যাটফর্ম ঘটনা বিশ্লেষণ করতে পারে না। ভুল সময় সম্পর্কিত ঘটনার ধারাবাহিকতা ভেঙে দিতে পারে। নির্ভরযোগ্য সংগ্রহ ও সমন্বিত ঘড়িও শনাক্তকরণের মানের অংশ।
অ্যাকাউন্টকে অতিরিক্ত অধিকার দিল কে?
ধরা যাক হিসাবরক্ষক 50 কর্মীর প্রতিষ্ঠানে কাজ করেন। IT একটি নিয়ম করেছে, অপরিচিত ডিভাইস থেকে লগইনের কিছুক্ষণ পর অ্যাকাউন্ট বিশেষ অধিকারযুক্ত গ্রুপে গেলে সতর্কতা আসে। এতে অ্যাকাউন্ট, ডিভাইস ও গ্রুপের পরিচয় থাকে। পরের ফাইল প্রবেশ তদন্তের সূত্র।
আমার প্রথম প্রশ্ন হবে কে কাকে অধিকার দিয়েছে। ডিরেক্টরি রেকর্ডে দুটি অ্যাকাউন্ট থাকে। একটি পরিবর্তন করেছে, অন্যটি গ্রুপে যুক্ত হয়েছে। প্রশাসক অনুমোদিত রক্ষণাবেক্ষণ অনুরোধ খোঁজেন এবং পরিচিত মাধ্যমে হিসাবরক্ষককে লগইন সম্পর্কে জিজ্ঞেস করেন। ফাইল সার্ভারে 02:13 থেকে অ্যাকাউন্টের প্রবেশ খোঁজেন। তার জন্য ঘটনার সময় শেয়ারে প্রবেশের অডিট চালু থাকতে হবে। রেকর্ড না থাকলে কোন ফাইল খোলা হয়েছে তা অজানা থাকে।
হিসাবরক্ষক লগইন না চিনলে এবং IT অপব্যবহার নিশ্চিত করলে দায়িত্বপ্রাপ্ত প্রশাসক অ্যাকাউন্ট বন্ধ, সক্রিয় সেশন বাতিল ও গ্রুপ পরিবর্তন ফিরিয়ে দিতে পারেন। কেস রেকর্ডে প্রমাণিত প্রবেশ এবং প্রমাণের ঘাটতি স্পষ্ট করতে হবে।
দৈনন্দিন কাজে লাভ কী?
আমার কাছে প্রধান লাভ সম্মিলিত দৃষ্টিভঙ্গি। তদন্তে কম কনসোল বদলাতে হয় এবং অ্যাকাউন্ট, ঠিকানা বা ডিভাইস ধরে খোঁজা যায়। ইতিহাস ঘটনার শুরু ও বিস্তার নির্ধারণে সাহায্য করে। প্রয়োজনীয় তথ্য সংগ্রহ করা এবং এখনও পাওয়া গেলে তদন্ত দ্রুত হতে পারে।
SIEM অপ্রত্যাশিত প্রশাসনিক পরিবর্তন, সন্দেহজনক লগইন এবং গুরুত্বপূর্ণ নিরাপত্তা সেটিংস পরিবর্তন নিয়মিত যাচাই করতে পারে। ভালো নিয়ম মানুষের পর্যালোচনা কমায়। ভুল সমন্বয়ের নিয়ম সতর্কতা-ক্লান্তি তৈরি করে। প্রেক্ষাপট, দায়িত্বপ্রাপ্ত ব্যক্তি ও পরের কাজসহ একটি সতর্কতা ব্যাখ্যাহীন একশ সতর্কতার চেয়ে উপকারী।
কেন্দ্রীয় ইতিহাস অডিট ও প্রমাণ সংগ্রহেও সহায়ক। ড্যাশবোর্ড বা সম্মতি প্রতিবেদন বাস্তবায়িত নিরাপত্তা ব্যবস্থা কিংবা প্রমাণের ধারাবাহিকতা যাচাইয়ের বিকল্প নয়। সংরক্ষণ, প্রবেশাধিকার ও পরিবর্তন প্রতিরোধ উদ্দেশ্যের উপযোগী হতে হবে।
SIEM, EDR, XDR, SOAR ও MDR-এর কাজ
শ্রেণিগুলোর কাজ ক্রমেই মিলছে। তবু নির্বাচনের সময় কাজের পার্থক্য জানা ভালো।
| পরিভাষা | কাজ | বাস্তব প্রশ্ন |
|---|---|---|
| SIEM | কেন্দ্রীয় বিশ্লেষণ, অনুসন্ধান ও ঘটনা পুনর্গঠন | কোন কাজগুলো সম্পর্কিত? |
| EDR (Endpoint Detection and Response) | এন্ডপয়েন্ট আচরণ তদন্ত ও সেখানেই প্রতিক্রিয়া | এই প্রক্রিয়া ল্যাপটপে কী করেছে? |
| XDR (Extended Detection and Response) | একাধিক নিরাপত্তা ক্ষেত্রে শনাক্তকরণ ও প্রতিক্রিয়া যুক্ত করা | এন্ডপয়েন্ট, পরিচয় ও নেটওয়ার্ক সংকেত কীভাবে যুক্ত? |
| SOAR (Security Orchestration, Automation and Response) | সংযুক্ত টুল দিয়ে কাজ ও প্রতিক্রিয়া সমন্বয় | কোন ধাপ স্বয়ংক্রিয় হতে পারে? |
| MDR (Managed Detection and Response) | সেবা দল চুক্তিমতো শনাক্তকরণ ও প্রতিক্রিয়া করে | রাতে সতর্কতা তদন্ত করবে কে? |
পণ্যে একাধিক ক্ষমতা থাকতে পারে। SIEM কিনলেই সার্বক্ষণিক নিরাপত্তা দল পাওয়া যায় না। স্বয়ংক্রিয় বাধাদানের জন্য নির্দিষ্ট সংযোগ, উপযুক্ত অনুমতি এবং পরীক্ষিত প্রক্রিয়া দরকার। প্ল্যাটফর্ম একাই জনবলের প্রশ্ন মেটায় না।
Wazuh ও Sophos-এর সরাসরি তুলনা
ন্যায্য তুলনায় স্ব-পরিচালিত Wazuh-এর সঙ্গে SIEM অ্যাড-অন সহ Sophos XDR বা MDR থাকবে। নইলে পূর্ণ প্ল্যাটফর্মের সঙ্গে সম্প্রসারণের তুলনা হবে। Wazuh Cloud বা সেবা প্রদানকারী নিলে দায়িত্বের বণ্টন বদলায়।
| মাপকাঠি | স্ব-পরিচালিত Wazuh | Next-Gen SIEM-সহ Sophos XDR / MDR |
|---|---|---|
| পরিচালনা | নিজস্ব অবকাঠামো ও রক্ষণাবেক্ষণ | বিক্রেতা পরিচালিত প্ল্যাটফর্ম |
| লাইসেন্স ও খরচ | বিনামূল্যের সফটওয়্যার; অবকাঠামো, কর্মী ও ঐচ্ছিক সহায়তায় খরচ | বাণিজ্যিক মূল পণ্য, অ্যাড-অন ও প্রয়োজনে দীর্ঘ সংরক্ষণ |
| তথ্য নিয়ন্ত্রণ | স্থান ও সংরক্ষণ নিজে ঠিক করা | বিক্রেতার কাঠামো ও চুক্তির বিকল্প যাচাই |
| কাস্টমাইজেশন | নিজস্ব ডিকোডার, নিয়ম ও সংযোগ | সমর্থিত সংযোগ এবং প্ল্যাটফর্মে নিজস্ব পার্সার ও নিয়ম |
| ইতিহাস | আর্কাইভ, সূচি ও ধারণক্ষমতার পরিকল্পনা | নথিভুক্ত সময়; কালেক্টর ও লাইসেন্স সীমা যাচাই |
| প্রতিক্রিয়া | Active Response ও অন্য সংযোগ কনফিগার | মূল ক্ষমতা এবং MDR-এর চুক্তিবদ্ধ সেবা |
| কর্মী | পরিচালনা ও নিরাপত্তা বিশ্লেষণ সংগঠন | কম নিজস্ব অবকাঠামো; XDR-এ নিজস্ব বিশ্লেষণ, MDR-এ চুক্তিমতো |
| উপযোগিতা | নিয়ন্ত্রণ, শেখা ও পরিচালনার দক্ষতা | XDR/MDR ব্যবহার এবং যৌথ ইতিহাস ও প্রমাণের প্রয়োজন |
Wazuh: বিস্তৃত নিয়ন্ত্রণ ও পরিচালনার দায়িত্ব
Wazuh বিনামূল্যের ওপেন সোর্স নিরাপত্তা প্ল্যাটফর্ম, যার SIEM ও XDR ক্ষমতা আছে। এতে লগ বিশ্লেষণ, ফাইল অখণ্ডতা পর্যবেক্ষণ, কনফিগারেশন মূল্যায়ন ও দুর্বলতা শনাক্তকরণ আছে। নিজে চালানো যায়। বাণিজ্যিক ক্লাউড ও সহায়তাও পাওয়া যায়।
মূল কাঠামো Wazuh server, indexer ও dashboard। এজেন্ট ডিভাইসের তথ্য দেয় এবং অন্য উৎস syslog ইত্যাদি দিয়ে যুক্ত হয়। সার্ভার ডিকোডার ও নিয়মে প্রক্রিয়া করে, indexer তথ্য অনুসন্ধানযোগ্য করে এবং dashboard দেখায়।

আমার আকর্ষণ সিস্টেম গড়ার স্বাধীনতায়। নিজে চালালে সংরক্ষণ, অবকাঠামো ও পরিবর্তন বেছে নিতে পারি। অস্বাভাবিক লগের অ্যাপে নিজস্ব ডিকোডার ও নিয়ম কাজে আসে। শনাক্তকরণ বোঝা ও বদলাতে আগ্রহী দলের কাছে এই নমনীয়তা গুরুত্বপূর্ণ।
সময় ও দক্ষতা লাগে। আপডেট, সার্টিফিকেট, এজেন্ট বিতরণ, অনুমতি, ব্যাকআপ ও ধারণক্ষমতার পরিকল্পনা পরিচালকের কাজ। প্রতিটি নতুন উৎসে গুরুত্বপূর্ণ ক্ষেত্র সঠিকভাবে বের হচ্ছে এবং সতর্কতা কার্যকর হচ্ছে কি না যাচাই করতে হয়। ওপেন সোর্স লাইসেন্স বাধা কমায়, কর্মীর কাজের খরচ থাকে।
গুরুত্বপূর্ণ বিষয়: Wazuh ডিফল্টভাবে পাওয়া সব কাঁচা ঘটনা আর্কাইভ করে না। সম্পূর্ণ আর্কাইভ চালু করতে হয়। dashboard-এ খোঁজার জন্য indexer-এ পাঠানো এবং সঠিক সূচি দরকার। আগে সতর্কতা না-তৈরি করা ঘটনা পরে তদন্ত করতে চাইলে আগে থেকেই সংরক্ষণ পরিকল্পনা চাই। এতে বেশি জায়গা লাগে।
Active Response শনাক্তকরণের পরে নির্ধারিত কাজ করতে পারে। কাজের ফল স্ক্রিপ্ট, লক্ষ্য সিস্টেম ও নিয়মের ওপর নির্ভর করে। এতে অন্য পণ্যের সব বিচ্ছিন্নকরণ বা এন্ডপয়েন্ট প্রতিক্রিয়ার সঙ্গে সাধারণ সমতা প্রমাণ হয় না।
Sophos Next-Gen SIEM: বিদ্যমান প্ল্যাটফর্মের সম্প্রসারণ
সঠিক নাম গুরুত্বপূর্ণ। প্রশাসনিক নথি অনুযায়ী Next-Gen SIEM হলো Sophos XDR Powered by Secureworks বা Sophos MDR-এর অ্যাড-অন। একা কেনা যায় না। শনাক্তকরণ, তদন্ত ও প্রতিক্রিয়ার মূল প্ল্যাটফর্ম XDR-ই। SIEM প্রধানত সংরক্ষণ, তথ্য গ্রহণ ও সম্মতি প্রতিবেদন বাড়ায়।

বাস্তব লাভ হতে পারে এক কাজের প্রবাহ। Sophos XDR বা MDR ব্যবহারকারীরা আলাদা স্ব-পরিচালিত SIEM অবকাঠামো না গড়ে সেখানেই ইতিহাস ও নতুন উৎস তদন্ত এবং প্রমাণে ব্যবহার করতে পারে। তৃতীয় পক্ষের উৎসও সমর্থিত।
বিনিময়ে প্ল্যাটফর্ম ও লাইসেন্সের ওপর নির্ভরতা থাকে। শুধু Sophos ফায়ারওয়াল চুক্তি অ্যাড-অন দেয় না। নিজের পরিবেশের উৎস, ক্ষেত্র, রপ্তানি ও প্রতিক্রিয়ার অধিকার যাচাই করুন। ক্লাউডেও উৎস রক্ষণাবেক্ষণ, পরিচালনার সিদ্ধান্ত ও আওতা যাচাই প্রতিষ্ঠানের বা সেবা প্রদানকারীর কাজ।
সংরক্ষণ ও লাইসেন্স সীমা পড়ুন
নথিতে সাধারণভাবে 13 মাস এবং অর্থ দিয়ে দশ বছর পর্যন্ত বাড়ানোর কথা আছে। পুরোনো syslog কালেক্টর পুরো সংরক্ষণ ক্ষমতা দেয় না। কালেক্টর থাকলেই সম্পূর্ণ ইতিহাসের প্রমাণ হয় না।
Sophos তথ্য গ্রহণের পরিমাণভিত্তিক ফি ছাড়া ব্যবহারকারী ও সার্ভারপ্রতি মূল্য প্রচার করে। তবে লাইসেন্স শর্ত Next-Gen SIEM-এর জন্য সব উৎস মিলিয়ে দিনে 1 GB কাঁচা তথ্যের বরাদ্দ বলে। SIEM সাবস্ক্রিপশনের সংখ্যা XDR ও MDR-এর লাইসেন্সপ্রাপ্ত ব্যবহারকারী এবং সার্ভারের সঙ্গে মিলতে হবে।
নির্দিষ্ট স্থাপনায় দুটি সংখ্যা তুলনা করব। সব ব্যবহারকারী ও সার্ভারের জন্য প্রস্তাব দিনে কত GB দেয়? ব্যস্ত দিনে উৎস কত GB পাঠায়? মাপা পরিমাণ বেশি হলে বাড়তি ঘটনার কী হবে জানতে চাইব। উত্তর তদন্তে ততটাই জরুরি, যতটা বাজেটে দাম।
অন্য কী সিস্টেম আছে?
Wazuh ও Sophos ভিন্ন প্রাথমিক পরিস্থিতিতে উপযুক্ত। প্রাথমিক তালিকায় নিচের পদ্ধতিগুলোও দেখব। এটি পুরো বাজারের জরিপ নয়।
| সমাধান | পদ্ধতি ও সুবিধা | কী দেখব |
|---|---|---|
| OpenSearch Security Analytics | উন্মুক্ত অনুসন্ধান ও বিশ্লেষণে SIEM; নিজস্ব পাইপলাইনে উপকারী | প্রকল্প Apache 2.0। সংগ্রহ, পরিচালনা ও শনাক্তকরণের মিল চাই। |
| Security Onion | নেটওয়ার্ক পর্যবেক্ষণ, লগ বিশ্লেষণ ও তদন্ত; গভীর নেটওয়ার্ক দৃশ্য | সেন্সর ও পরিমাণ পরিকল্পনা। ELv2 অংশ আছে; পুরো বিতরণ প্রচলিত ওপেন সোর্স লাইসেন্সের নয়। |
| Microsoft Sentinel | Microsoft ও অন্য সংযোগসহ ক্লাউড SIEM; Microsoft পরিবেশে সম্ভাব্য পছন্দ | বাস্তব উৎসের গ্রহণ, সংরক্ষণ, স্বয়ংক্রিয়তা ও খরচ দেখুন। |
| Elastic Security | অনুসন্ধান, SIEM ও অন্য কাজ; Elastic দক্ষতা থাকলে উপকারী | স্থাপনা, সুবিধার স্তর ও উপাদানের লাইসেন্স দেখুন। |
| Splunk Enterprise Security | বিস্তৃত বিশ্লেষণ ও সংযোগের বাণিজ্যিক SIEM | প্ল্যাটফর্ম ও নিরাপত্তা বিষয়বস্তুর বাস্তব বাজেট রাখুন। |
Security Onion-এর লাইসেন্স নথি বিশেষ মনোযোগ চায়। বিনামূল্যে ব্যবহার, উৎস দেখা এবং হোস্টেড সেবায় বাধাহীন পুনর্ব্যবহার আলাদা বৈশিষ্ট্য। Elastic-এর ক্ষেত্রেও পুরো পরিবারকে বিনামূল্যের বা ওপেন সোর্স বলার আগে নির্দিষ্ট বিতরণ ও সুবিধার স্তর দেখব।
চালুর আগে কী যাচাই করব?
অল্প কয়েকটি পরিষ্কার লক্ষ্য দিয়ে শুরু করব: অপ্রত্যাশিত প্রশাসনিক অধিকার, সন্দেহজনক লগইন ও গুরুত্বপূর্ণ সার্ভার পরিবর্তন। এ থেকেই উৎস নির্ধারণ হবে। তারপর নিরাপদ টেস্ট ঘটনা তৈরি করে পুরো পথ দেখব। ঘটনা তৈরি হয়েছে, পৌঁছেছে, ক্ষেত্র ঠিক, নিয়ম কাজ করেছে এবং দায়িত্বশীল ব্যক্তি বার্তা পেয়েছেন?
গ্রহণযোগ্যতা পরীক্ষায় উৎস বন্ধ হওয়াও থাকবে। গুরুত্বপূর্ণ উৎস দিনের পর দিন নীরব থাকলে প্ল্যাটফর্মকে সুস্থ দেখানো চলবে না। উৎস হারানোর সতর্কতা, নিয়ন্ত্রিত পরীক্ষা এবং নিয়মের নিয়মিত পর্যালোচনা পরিচালনার অংশ।
খরচের জন্য পরীক্ষামূলক সময়ে পরিমাণ ও তদন্তের শ্রম মাপব। প্রতিদিন 10 GB কাঁচা লগ বছরে প্রায় 3.65 TB, বাড়তি সূচি, প্রতিলিপি ও ব্যাকআপের আগে। কম্প্রেশন ও স্তরভেদে বাস্তব চাহিদা বদলায়। এটি Wazuh বা Sophos-এর মাপ নির্ধারণের পরামর্শ নয়।
লগে প্রায়ই ব্যবহারকারীর নাম, IP ও কার্যকলাপ থাকে। দরকারি ক্ষেত্র, স্থান, প্রবেশ ও মোছার নিয়ম ঠিক করব। প্ল্যাটফর্মের নিজের সুরক্ষিত প্রশাসনিক প্রবেশ, আপডেট ও যাচাইযোগ্য ব্যাকআপ দরকার। তথ্য কেন্দ্রীভূত করলে উপযুক্ত সুরক্ষাও দিতে হয়।
আমার সিদ্ধান্ত
উদাহরণের প্রতিষ্ঠানের জন্য প্রথম প্রশ্ন, রাত দুটোর সতর্কতা সামলাবে কে? দলে অন-কল ব্যবস্থা, সিস্টেম জানা এবং নিজস্ব অ্যাপ যুক্ত করার ইচ্ছা থাকলে Wazuh পরীক্ষা করব। সতর্কতাহীন সাধারণ ফাইল প্রবেশ রেকর্ড করে এক সপ্তাহ পরে খুঁজব। এতে বোঝা যাবে আর্কাইভ তদন্তে কাজে আসে কি না।
আগেই Sophos XDR বা MDR থাকলে এবং এক বছর পরে প্রবেশের রেকর্ড দেখাতে হলে SIEM অ্যাড-অন আগে দেখব। পরীক্ষায় নিজের ফাইল শেয়ারের প্রবেশ অনুসন্ধানযোগ্য ঘটনা হওয়া পর্যন্ত অনুসরণ করব। প্রস্তাবে সংরক্ষণ ও দৈনিক বরাদ্দ থাকতে হবে।
রাতে তদন্তকারী না থাকলে অন-কল ব্যবস্থা বা MDR চুক্তি অগ্রাধিকার। আক্রান্ত অ্যাকাউন্ট সঙ্গে সঙ্গে বন্ধ করার ক্ষমতা কার, চুক্তিতে তা স্পষ্ট থাকা চাই।
আবার দেখা হবে,
Joe
উৎস
তুলনা নথিভুক্ত ক্ষমতার ভিত্তিতে। প্রাথমিক গবেষণা শেষ হয় 27 অক্টোবর 2026। Wazuh আর্কাইভ এবং Sophos লাইসেন্স ও সংরক্ষণ 20 নভেম্বর আবার যাচাই করা হয়।