SIEMの役割とWazuh・Sophosの比較
Security Tools目次
午前02:13、IDサービスに、ある経理担当者のアカウントへのサインインが記録されます。数分後、そのアカウントに追加権限が付与され、アクセス制限されたファイル共有が利用されます。IDサービスはサインインを、ディレクトリはグループ変更を、ファイルサーバーはアクセスを記録します。翌朝、管理者が一つのログだけを開いても、見えるのは一部です。SIEMはこの三つの痕跡を調査のために集約できます。
SIEMとは何か
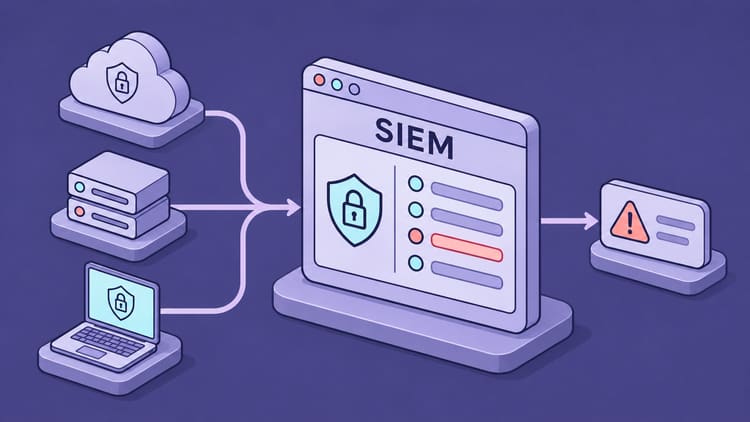
SIEMは Security Information and Event Management の略で、セキュリティ情報とイベントを管理する仕組みです。異なるソースからイベントを収集、整形、保存、分析します。対象にはWindowsやLinux、ファイアウォール、IDサービス、クラウドアプリ、エンドポイント保護製品などがあります。
ログは、まず何らかの操作の記録です。アカウントがサインインした、サービスが起動した、接続が遮断された、といった情報です。ルールや分析手法が不審な点を見つけると、SIEMはアラートを生成できます。インシデントとして確定するには、さらに評価が必要です。この段階を区別すれば、画面の赤い表示をすべて侵入成功と捉えずに済みます。
元の発想は、過去のセキュリティ情報の管理と、新しいイベントの迅速な監視を組み合わせることでした。現在は製品によって行動分析、ケース管理、自動化も含みます。カテゴリ名だけでは、個々の製品がどこまで作業を担うかは分かりません。
別々のログを関連付ける仕組み
最初は収集です。サーバー上のエージェントがイベントを送信し、ファイアウォールがsyslogを提供し、クラウドサービスがAPI経由でデータを公開します。SIEMは各形式を解釈し、ユーザー、端末、送信元アドレス、操作、時刻などを抽出します。これがパースです。共通のスキーマに合わせる処理が正規化です。
次に、共通属性と時間範囲を使ってイベントを結び付けます。これが相関分析です。例えば、同じアカウントで失敗が続いた後に成功したサインインを検出できます。後続のサーバー操作と結び付けるには、適切なIDや端末情報と、対応するルールが必要です。ログを集めただけで、その検出ができるわけではありません。

処理速度はソースにも左右されます。クラウドAPIが公開する前のイベントを、プラットフォームは分析できません。時刻が誤っていると、本来つながる操作が分断されます。確実な収集と時刻同期も検出品質の一部です。
誰がアカウントに権限を与えたのか
例の経理担当者は、従業員50人の会社で働いているとします。IT部門は、見慣れない端末からのサインイン直後に特権グループへ追加されたアカウントを通知するルールを設定しました。アラートにはアカウント、端末、グループが示されます。その後のファイルアクセスが、次の調査の手掛かりになります。
私が最初に確認するのは、誰が誰に権限を与えたかです。ディレクトリの記録には二つのアカウントがあります。一方は変更を実行し、もう一方はグループに追加されました。管理者は承認済みの保守依頼を確認し、既知の連絡経路で経理担当者にサインインを確認します。ファイルサーバーでは02:13以降のアクセスを探します。そのためには、当時すでに共有のアクセス監査が有効である必要があります。記録がなければ、開かれたファイルは不明のままです。
本人に覚えがなく、IT部門が不正利用を確認したら、担当管理者はアカウントを無効化し、有効なセッションを失効させ、グループ変更を戻せます。ケース記録では、裏付けられたアクセスと証拠の不足を区別します。
日常運用では何に役立つか
私にとって最大の利点は、共通の視点です。調査でコンソールを行き来する回数が減り、アカウント、アドレス、端末を絞り込んで検索できます。履歴は発生時期と影響範囲の特定に役立ちます。必要なデータが収集済みで、現在も利用できることが条件です。
SIEMは、予期しない管理者変更、不審なサインイン、安全性に関わる設定変更などを繰り返し点検できます。良いルールは手作業の確認を減らします。調整不足のルールはアラート疲れを招きます。背景、担当者、次の行動が分かる一件のアラートは、説明のない百件の警告より役立ちます。
集約された履歴は監査や証拠収集も支援します。ただし、ダッシュボードや準拠レポートは実施済みの対策や証拠の連続性の検証を代替しません。保存期間、アクセス権、改変対策を目的に合わせる必要があります。
SIEM・EDR・XDR・SOAR・MDRの役割
各カテゴリの重なりは増えています。それでも選定時には役割の違いが参考になります。
| 用語 | 役割 | 実務上の問い |
|---|---|---|
| SIEM | イベントを集約して分析、検索、再構成 | どの操作が関連しているか |
| EDR (Endpoint Detection and Response) | 端末の動作を調査し、端末で対処 | このプロセスはノートPCで何をしたか |
| XDR (Extended Detection and Response) | 複数の領域で検出と対応を関連付け | 端末、ID、ネットワークの信号はどうつながるか |
| SOAR (Security Orchestration, Automation and Response) | 接続したツールで手順と対応を編成 | どの処理を自動実行してよいか |
| MDR (Managed Detection and Response) | サービスチームが契約範囲の検出と対応を実施 | 夜のアラートを誰が調査するか |
一製品が複数の機能を持つこともあります。SIEMを購入しても、24時間の担当チームが自動的に付くわけではありません。自動遮断にも具体的な連携、権限、試験済みの手順が必要です。プラットフォームだけでは人員の問題は解決しません。
WazuhとSophosの直接比較
公平に比べるには、自主管理のWazuhと、SIEMアドオンを含むSophos XDRまたはMDRを比較します。そうでなければ、プラットフォームと拡張機能の比較になります。Wazuh Cloudや外部の運用事業者を使うと、責任分担も変わります。
| 項目 | 自主管理のWazuh | Sophos XDR / MDRとNext-Gen SIEM |
|---|---|---|
| 運用 | 自社インフラと保守 | ベンダー運用のプラットフォーム |
| ライセンスと費用 | ソフトは無償。インフラ、人員、任意の支援は別途 | 商用の基盤製品とアドオン、必要に応じ保存延長 |
| データ管理 | 保存場所と期間を自分で設計 | ベンダー構成と契約上の選択肢を確認 |
| カスタマイズ | 独自のデコーダー、ルール、連携 | 対応連携と基盤内での独自パーサーやルール |
| 履歴 | アーカイブ、索引、容量を計画 | 文書化された保存。コレクターと上限を確認 |
| 対応 | Active Responseや追加連携を構成 | 基盤の機能とMDRの契約サービス |
| 人員 | 運用と分析を手配 | 自社基盤運用は軽減。XDRは自分で分析、MDRは契約範囲 |
| 向く状況 | 制御、学習、運用能力を重視 | XDR/MDR利用中で履歴と証拠の統合が必要 |
Wazuh:広い制御と運用責任
WazuhはSIEMとXDRの機能を持つ無料のオープンソース基盤です。ログ分析、ファイル整合性監視、設定評価、脆弱性検出などを含みます。自分で運用でき、有料クラウドサービスやサポートも提供されています。
中心はWazuh server、indexer、dashboardです。エージェントが端末データを送り、別のソースはsyslogなどで接続できます。サーバーがデコーダーとルールで処理し、indexerが保存情報を検索可能にし、dashboardが表示します。

私が魅力を感じるのは設計の自由です。自分で運用すれば、保存、インフラ、調整を決められます。特殊なログ形式のアプリには独自のデコーダーやルールが有用です。検出の仕組みを理解し変更したいチームに、この柔軟性は重要です。
時間と専門知識は必要です。更新、証明書、エージェント配布、権限、バックアップ、容量計画は運用者の仕事です。新規ソースごとに、重要なフィールドが抽出され、有用なアラートになるか確認します。オープンソースはライセンスの障壁を下げますが、人件費は残ります。
重要なのは、Wazuhは標準では受信したすべての生イベントをアーカイブしないことです。完全保存を有効化する必要があります。dashboardで検索するにはindexerへの転送と適切な索引設定も必要です。当時アラートにならなかったイベントを後で調べたいなら、事前に保存を計画します。容量も増えます。
Active Responseは検出後の設定済みアクションを実行できます。実際の動作はスクリプト、対象システム、ルールに依存します。他製品のあらゆる端末隔離・対応機能と一般的に同等であることを意味しません。
Sophos Next-Gen SIEM:既存基盤を拡張する
ここでは正確な製品名が重要です。管理文書によれば、Next-Gen SIEMは Sophos XDR Powered by SecureworksまたはSophos MDR のアドオンです。単体では購入できません。検出、調査、対応は引き続きXDRが中心で、SIEMは主に長期保存、データ取り込み、準拠レポートを拡張します。

実務上の利点は、共通の作業手順でしょう。すでにSophos XDRやMDRを使う組織は、履歴や追加ソースを同じ場所で調査や証拠に活用でき、自主管理のSIEM基盤を別途構築せずに済みます。サードパーティーのソースにも対応します。
一方、基盤とライセンス方式への依存があります。Sophos Firewallの契約だけでは、このアドオンは含まれません。自分の環境のソース、利用可能な項目、エクスポート、対応権限を確認します。クラウドでも、ソース保守、運用判断、網羅性の確認は企業か委託先に残ります。
保存条件とライセンス上限を確認する
管理文書では標準13か月、追加料金で最大10年の保存が示されています。旧syslogコレクターは完全な保存機能に対応しません。既存コレクターの存在だけで、必要な履歴の完全性は証明できません。
Sophosは取り込み量課金のないユーザー・サーバー単位の価格を宣伝しています。ただしライセンス条件には、全データソース合計で1日1 GBの生データ取り込み枠が記載されています。SIEMの契約数はXDRとMDRのライセンス済みユーザー・サーバー数に一致する必要があります。
実際の案件では二つの数字を並べます。全ユーザーとサーバーに対し、見積もりが1日何GBを対象にするか。繁忙日に予定ソースから何GB届くか。実測が多ければ、超過イベントの扱いを確認します。この答えは、価格が予算に重要なのと同じくらい将来の調査に重要です。
ほかにどんなシステムがあるか
WazuhとSophosでは想定する出発点が違います。候補を絞るなら次の選択肢も検討します。市場全体を網羅する一覧ではありません。
| 製品 | 方法と利点 | 確認したい点 |
|---|---|---|
| OpenSearch Security Analytics | 開かれた検索・分析基盤のSIEM機能。独自パイプラインに有用 | プロジェクトはApache 2.0。収集、運用、検出を整合させる。 |
| Security Onion | ネットワーク監視、ログ分析、調査を組み合わせ、深い可視性を提供 | センサー配置と量を計画。ELv2を含み、全体が従来型オープンソース許諾ではない。 |
| Microsoft Sentinel | Microsoftと第三者連携を持つクラウドSIEM。Microsoft中心の環境で候補 | 実際のソースに対する取り込み、保存、自動化、継続費用を確認。 |
| Elastic Security | 検索、SIEM、他の安全機能。Elasticの経験があれば有力 | 展開方式、機能階層、必要コンポーネントの許諾を確認。 |
| Splunk Enterprise Security | 分析・連携が豊富な商用SIEM | 基盤とセキュリティコンテンツの工数・費用を現実的に見積もる。 |
Security Onionのライセンス文書は特に重要です。無料利用、ソースの公開、ホスティングサービスとして制限なく再利用できることは別々の性質です。Elasticでも、製品群全体を無料やオープンソースと呼ぶ前に、実際の配布物と機能階層を確認します。
導入前に確認したいこと
最初は、想定外の管理者権限、不審なサインイン、重要サーバーの変更など、少数の明確な検出目標を決めます。そこから必要ソースが分かります。次に無害な試験イベントを作り、経路全体を確認します。発生したか、届いたか、項目は正しいか、ルールが動いたか、担当者に通知されたか、という確認です。
受け入れ試験にはソース障害も含めます。重要ソースが何日も送信していないのに、正常と見える状態は避けます。送信停止の通知、管理されたテスト、定期ルール点検は継続運用の一部です。
コスト検討では試験期間にデータ量と調査工数を測ります。生ログが1日10 GBなら年間約3.65 TBで、追加索引、複製、バックアップは別です。圧縮や階層化で実容量は変わります。この計算はWazuhやSophosの容量推奨ではありません。
ログにはユーザー名、IP、活動が含まれます。必要項目、保存場所、アクセス、削除方針を決めます。基盤自体にも安全な管理者アクセス、更新、検証可能なバックアップが必要です。安全情報を集中させるなら、その場所も相応に保護します。
私の結論
例の会社なら、最初にこう尋ねます。午前2時のアラートを誰が受け持つか。 当番体制があり、システムを理解し、自社アプリを連携したいチームならWazuhを試します。アラートのない普通のファイルアクセスを記録し、一週間後に検索します。調査にアーカイブが役立つか確認できます。
すでにSophos XDRかMDRを使い、一年後にアクセス記録を提示する必要があれば、まずSIEMアドオンを評価します。試験では自社共有へのアクセスを追い、検索できるイベントになるまで確認します。見積もりに保存期間と一日のデータ枠を明記させます。
夜間の調査担当がいないなら、当番体制かMDR契約が先です。問題のアカウントを即座に無効化する権限が誰にあるか、契約に定める必要があります。
それでは、また。
Joe
参考資料
文書に記載された機能の比較です。最初の調査は2026年10月27日に完了しました。Wazuhの保存とSophosのライセンス・保存期間は11月20日に再確認しました。