SIEM क्या करता है? Wazuh और Sophos की तुलना
Security Toolsविषय सूची
रात 02:13 बजे पहचान सेवा एक लेखाकार के खाते में साइन-इन दर्ज करती है। कुछ मिनट बाद खाते को अतिरिक्त अधिकार मिलते हैं और वह प्रतिबंधित फ़ाइल शेयर खोलता है। पहचान सेवा लॉगिन दर्ज करती है, डायरेक्टरी समूह में बदलाव और फ़ाइल सर्वर पहुँच दर्ज करता है। सुबह इनमें से एक लॉग खोलने वाला प्रशासक केवल एक हिस्सा देखता है। SIEM जाँच के लिए इन तीनों सुरागों को साथ ला सकता है।
SIEM क्या है?
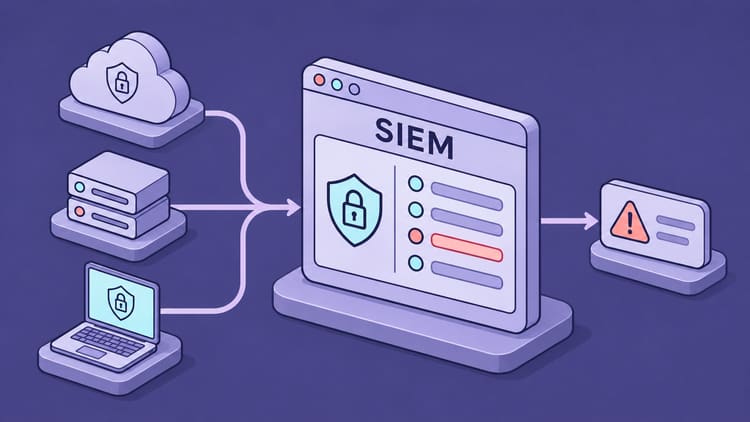
SIEM का पूरा नाम Security Information and Event Management है, यानी सुरक्षा जानकारी और घटनाओं का प्रबंधन। यह अलग-अलग स्रोतों से घटनाएँ इकट्ठी करने, तैयार करने, रखने और विश्लेषण करने वाला प्लेटफ़ॉर्म है। स्रोतों में Windows और Linux, फ़ायरवॉल, पहचान सेवाएँ, क्लाउड ऐप और एंडपॉइंट सुरक्षा उत्पाद शामिल हो सकते हैं।
लॉग शुरू में किसी काम का रिकॉर्ड होता है। खाते ने लॉगिन किया, सेवा शुरू हुई या कनेक्शन रोका गया। जब कोई नियम या विश्लेषण विधि संदिग्ध बात पहचाने तो SIEM अलर्ट बना सकता है। सुरक्षा घटना की पुष्टि के लिए आगे मूल्यांकन चाहिए। इन चरणों का अंतर हर लाल संकेत को सफल हमला मान लेने से बचाता है।
मूल विचार पुराने सुरक्षा रिकॉर्ड के प्रबंधन को नई घटनाओं की समय पर निगरानी से जोड़ना है। आज उत्पाद के अनुसार व्यवहार विश्लेषण, केस प्रबंधन और स्वचालन भी मिलते हैं। इसलिए श्रेणी का नाम यह नहीं बताता कि कोई उत्पाद किन कामों को पूरी तरह संभालता है।
अलग-अलग लॉग कैसे जुड़ते हैं?
शुरुआत संग्रह से होती है। सर्वर का एजेंट प्लेटफ़ॉर्म को घटनाएँ भेज सकता है। फ़ायरवॉल syslog संदेश देता है और क्लाउड सेवा API से डेटा उपलब्ध कराती है। SIEM को फ़ॉर्मैट समझकर उपयोगकर्ता, डिवाइस, स्रोत पता, कार्रवाई और समय निकालना होता है। यह parsing है। परिणाम को साझा स्कीमा में बदलना normalization है।
फिर साझा गुणों और समय-सीमा से घटनाएँ जोड़ी जा सकती हैं। इसे correlation कहते हैं। नियम एक खाते के कई असफल लॉगिन के बाद सफल लॉगिन पहचान सकता है। उसे बाद की सर्वर गतिविधि से जोड़ने के लिए उपयुक्त पहचान या डिवाइस जानकारी और सही नियम चाहिए। केवल लॉग इकट्ठे करने से यह पहचान नहीं बनती।

स्रोत गति भी तय करते हैं। क्लाउड API के उपलब्ध कराने से पहले प्लेटफ़ॉर्म घटना का विश्लेषण नहीं कर सकता। गलत समय संबंधित घटनाओं की श्रृंखला तोड़ सकता है। भरोसेमंद संग्रह और समकालिक घड़ियाँ भी पहचान की गुणवत्ता का हिस्सा हैं।
खाते को अतिरिक्त अधिकार किसने दिए?
मान लें लेखाकार 50 कर्मचारियों वाली कंपनी में है। IT ने नियम बनाया है कि अनजान डिवाइस से लॉगिन के कुछ देर बाद खाता विशेषाधिकार समूह में जोड़ा जाए तो अलर्ट आए। अलर्ट खाता, डिवाइस और समूह बताता है। बाद का फ़ाइल एक्सेस जाँच का अगला सुराग है।
मेरा पहला सवाल होगा, किसने किसे अधिकार दिए। डायरेक्टरी रिकॉर्ड में दो खाते हैं। एक ने बदलाव किया और दूसरे को समूह में जोड़ा गया। प्रशासक स्वीकृत रखरखाव अनुरोध देखता है और ज्ञात संपर्क माध्यम से लेखाकार से लॉगिन पूछता है। फ़ाइल सर्वर पर वह 02:13 के बाद खाते के एक्सेस खोजता है। इसके लिए उस समय शेयर पर एक्सेस ऑडिट चालू होना चाहिए था। रिकॉर्ड न हों तो कौन-सी फ़ाइलें खोली गईं, यह सवाल खुला रहता है।
लेखाकार लॉगिन न पहचाने और IT दुरुपयोग की पुष्टि करे तो अधिकृत प्रशासक खाता बंद, सक्रिय सत्र निरस्त और समूह बदलाव वापस कर सकता है। केस रिकॉर्ड में प्रमाणित पहुँच और साक्ष्य की कमी अलग स्पष्ट होनी चाहिए।
रोज़मर्रा में क्या लाभ है?
मेरे लिए सबसे बड़ा लाभ साझा दृष्टि है। जाँच में कम कंसोल बदलने पड़ते हैं और खाते, पते या डिवाइस पर केंद्रित खोज संभव होती है। पुराना डेटा घटना की शुरुआत और विस्तार पहचानने में मदद करता है। जाँच तेज हो सकती है, बशर्ते ज़रूरी डेटा लिया गया हो और अभी उपलब्ध हो।
SIEM अप्रत्याशित प्रशासक बदलाव, संदिग्ध लॉगिन और महत्वपूर्ण सुरक्षा सेटिंग बदलाव नियमित जाँच सकता है। अच्छे नियम मानव समीक्षा कम करते हैं। खराब समायोजन अलर्ट की थकान पैदा करता है। संदर्भ, जिम्मेदार व्यक्ति और अगली कार्रवाई वाला एक अलर्ट सौ अस्पष्ट चेतावनियों से अधिक उपयोगी है।
केंद्रीय इतिहास ऑडिट और साक्ष्य संग्रह में भी सहायक है। डैशबोर्ड या अनुपालन रिपोर्ट लागू सुरक्षा नियंत्रण और साक्ष्य श्रृंखला की जाँच की जगह नहीं लेते। रखने की अवधि, पहुँच अधिकार और बदलाव से सुरक्षा उद्देश्य के अनुरूप हों।
SIEM, EDR, XDR, SOAR और MDR के काम
इन श्रेणियों में मेल बढ़ रहा है। चयन के समय कामों को समझना फिर भी उपयोगी है।
| शब्द | काम | व्यावहारिक सवाल |
|---|---|---|
| SIEM | घटनाओं का केंद्रीय विश्लेषण, खोज और पुनर्निर्माण | कौन-सी गतिविधियाँ संबंधित हैं? |
| EDR (Endpoint Detection and Response) | एंडपॉइंट व्यवहार जाँचना और वहीं प्रतिक्रिया | इस प्रोसेस ने लैपटॉप पर क्या किया? |
| XDR (Extended Detection and Response) | सुरक्षा क्षेत्रों में पहचान और प्रतिक्रिया जोड़ना | एंडपॉइंट, पहचान और नेटवर्क संकेत कैसे जुड़े हैं? |
| SOAR (Security Orchestration, Automation and Response) | जुड़े उपकरणों से कार्यप्रवाह और प्रतिक्रिया समन्वय | कौन-से कदम स्वचालित हो सकते हैं? |
| MDR (Managed Detection and Response) | सेवा टीम सहमत पहचान और प्रतिक्रिया कार्य करती है | रात का अलर्ट कौन जाँचेगा? |
एक उत्पाद में कई क्षमताएँ हो सकती हैं। SIEM खरीदने से चौबीसों घंटे टीम अपने आप नहीं मिलती। स्वतः ब्लॉक करने को खास एकीकरण, सही अधिकार और परीक्षित प्रक्रिया चाहिए। प्लेटफ़ॉर्म अकेले कर्मचारियों का सवाल नहीं सुलझाता।
Wazuh और Sophos की सीधी तुलना
निष्पक्ष तुलना में स्वयं संचालित Wazuh के सामने SIEM ऐड-ऑन सहित Sophos XDR या MDR होना चाहिए। वरना पूर्ण प्लेटफ़ॉर्म की तुलना विस्तार से होगी। Wazuh Cloud या अलग सेवा प्रदाता जिम्मेदारियों का बँटवारा बदलता है।
| मापदंड | स्वयं संचालित Wazuh | Next-Gen SIEM सहित Sophos XDR / MDR |
|---|---|---|
| संचालन | अपना ढाँचा और रखरखाव | विक्रेता संचालित प्लेटफ़ॉर्म |
| लाइसेंस और लागत | मुफ़्त सॉफ़्टवेयर; ढाँचा, कर्मचारी और वैकल्पिक सहायता सशुल्क | व्यावसायिक मूल उत्पाद, ऐड-ऑन और ज़रूरत पर अधिक अवधि |
| डेटा नियंत्रण | स्थान और अवधि खुद तय | विक्रेता संरचना और अनुबंध विकल्प जाँचें |
| अनुकूलन | अपने डिकोडर, नियम और एकीकरण | समर्थित एकीकरण तथा प्लेटफ़ॉर्म में अपने पार्सर और नियम |
| इतिहास | संग्रह, इंडेक्स और क्षमता की योजना | दस्तावेज़ित अवधि; कलेक्टर और लाइसेंस सीमा जाँचें |
| प्रतिक्रिया | Active Response और अन्य एकीकरण बनाएँ | मूल क्षमता और MDR की सहमत सेवा |
| कर्मचारी | संचालन और सुरक्षा विश्लेषण व्यवस्थित करें | कम स्वयं संचालित ढाँचा; XDR में अपना विश्लेषण, MDR में अनुबंध अनुसार |
| उपयुक्त स्थिति | नियंत्रण, सीखना और संचालन विशेषज्ञता | XDR/MDR उपयोग और साझा इतिहास व साक्ष्य की ज़रूरत |
Wazuh: व्यापक नियंत्रण और संचालन की जिम्मेदारी
Wazuh मुफ़्त, ओपन सोर्स सुरक्षा प्लेटफ़ॉर्म है जिसमें SIEM और XDR क्षमताएँ हैं। इसमें लॉग विश्लेषण, फ़ाइल अखंडता निगरानी, कॉन्फ़िगरेशन मूल्यांकन और कमजोरियाँ पहचानना शामिल हैं। इसे खुद चला सकते हैं। व्यावसायिक क्लाउड और सहायता भी उपलब्ध हैं।
मुख्य संरचना में Wazuh server, indexer और dashboard हैं। एजेंट डिवाइस डेटा देते हैं और दूसरे स्रोत syslog जैसे तरीकों से जुड़ते हैं। सर्वर डिकोडर और नियमों से डेटा संसाधित करता है, indexer जानकारी खोजने योग्य और dashboard उसे दिखाता है।

मुझे प्रणाली गढ़ने की स्वतंत्रता पसंद है। अपने संचालन में भंडारण, ढाँचा और बदलाव चुन सकता हूँ। असामान्य लॉग वाले ऐप में अपने डिकोडर और नियम उपयोगी हैं। पहचान कैसे काम करती है, यह समझने और बदलने वाली टीम के लिए यह लचीलापन महत्वपूर्ण है।
समय और कौशल चाहिए। अपडेट, प्रमाणपत्र, एजेंट वितरण, अधिकार, बैकअप और भंडारण योजना संचालक की जिम्मेदारी हैं। हर नए स्रोत पर महत्वपूर्ण फ़ील्ड और उपयोगी अलर्ट जाँचें। ओपन सोर्स लाइसेंस बाधा घटाता है, कर्मचारी लागत बनी रहती है।
महत्वपूर्ण बात: Wazuh डिफ़ॉल्ट रूप से सभी प्राप्त कच्ची घटनाएँ संग्रहित नहीं करता। पूरा आर्काइव चालू करना पड़ता है। dashboard में खोजने के लिए indexer को भेजना और सही इंडेक्स बनाना भी ज़रूरी है। पहले अलर्ट न पैदा करने वाली घटना बाद में जाँचनी हो तो पहले से भंडारण योजना चाहिए। क्षमता की ज़रूरत बढ़ती है।
Active Response पहचान के बाद निर्धारित कार्रवाइयाँ कर सकता है। नतीजा स्क्रिप्ट, लक्ष्य प्रणाली और नियमों पर निर्भर है। इससे दूसरे उत्पादों की हर एंडपॉइंट अलगाव या प्रतिक्रिया क्षमता के साथ सामान्य समानता सिद्ध नहीं होती।
Sophos Next-Gen SIEM: मौजूदा प्लेटफ़ॉर्म का विस्तार
सटीक नाम महत्वपूर्ण है। प्रशासन दस्तावेज़ के अनुसार Next-Gen SIEM, Sophos XDR Powered by Secureworks या Sophos MDR का ऐड-ऑन है। इसे अकेले नहीं खरीद सकते। पहचान, जाँच और प्रतिक्रिया XDR की भूमिका रहती है। SIEM मुख्यतः अवधि, डेटा ग्रहण और अनुपालन रिपोर्ट बढ़ाता है।

व्यावहारिक लाभ साझा कार्यप्रवाह हो सकता है। मौजूदा Sophos XDR या MDR ग्राहक इतिहास और अतिरिक्त स्रोतों को जाँच व साक्ष्य के लिए वहीं इस्तेमाल कर सकते हैं, बिना अलग स्वयं संचालित SIEM ढाँचा बनाए। तीसरे पक्ष के स्रोत भी समर्थित हैं।
बदले में प्लेटफ़ॉर्म और लाइसेंस पर निर्भरता है। केवल Sophos फ़ायरवॉल अनुबंध ऐड-ऑन नहीं देता। वास्तविक स्रोत, फ़ील्ड, निर्यात और प्रतिक्रिया अधिकार जाँचें। क्लाउड पर भी स्रोत देखभाल, संचालन निर्णय और कवरेज समीक्षा कंपनी या सेवा प्रदाता की हैं।
अवधि और लाइसेंस सीमाएँ पढ़ें
दस्तावेज़ में मानक 13 महीने और भुगतान पर दस साल तक विस्तार है। पुराने syslog कलेक्टर सभी अवधि क्षमताएँ नहीं देते। कलेक्टर मौजूद होना पूरे इतिहास का प्रमाण नहीं है।
Sophos डेटा मात्रा आधारित शुल्क के बिना प्रति उपयोगकर्ता और सर्वर कीमत बताता है। लेकिन लाइसेंस शर्तें Next-Gen SIEM के लिए सभी स्रोतों को जोड़कर रोज़ 1 GB कच्चा डेटा बताती हैं। SIEM सदस्यता संख्या XDR और MDR के लाइसेंस प्राप्त उपयोगकर्ता व सर्वर से मिलनी चाहिए।
खास तैनाती में दो आँकड़े साथ देखूँगा। सभी उपयोगकर्ताओं और सर्वर के लिए प्रस्ताव रोज़ कितने GB देता है? व्यस्त दिन स्रोत कितने GB भेजते हैं? मापा आँकड़ा अधिक हो तो अतिरिक्त घटनाओं का क्या होगा, पूछूँगा। यह उत्तर जाँच के लिए उतना ही महत्वपूर्ण है जितनी कीमत बजट के लिए।
दूसरे सिस्टम कौन-से हैं?
Wazuh और Sophos अलग शुरुआती स्थितियों के अनुकूल हैं। चयन सूची बनाते समय नीचे के तरीके भी देखूँगा। यह पूरे बाज़ार का सर्वेक्षण नहीं है।
| समाधान | तरीका और लाभ | क्या जाँचूँगा |
|---|---|---|
| OpenSearch Security Analytics | खुले खोज व विश्लेषण प्लेटफ़ॉर्म पर SIEM; अपनी डेटा पाइपलाइन के लिए उपयोगी | परियोजना Apache 2.0। संग्रह, संचालन और पहचान का मेल चाहिए। |
| Security Onion | नेटवर्क निगरानी, लॉग विश्लेषण और जाँच; नेटवर्क की गहरी दृष्टि | सेंसर और मात्रा की योजना। ELv2 हिस्से हैं; पूरा वितरण पारंपरिक ओपन सोर्स लाइसेंस पर नहीं। |
| Microsoft Sentinel | Microsoft और अन्य एकीकरण वाला क्लाउड SIEM; Microsoft वातावरण में उपयुक्त | वास्तविक स्रोतों का ग्रहण, अवधि, स्वचालन और खर्च जाँचें। |
| Elastic Security | खोज, SIEM और अन्य कार्य; Elastic कौशल हो तो उपयोगी | तैनाती, सुविधा स्तर और घटक लाइसेंस देखें। |
| Splunk Enterprise Security | व्यापक विश्लेषण और एकीकरण वाला व्यावसायिक SIEM | प्लेटफ़ॉर्म और सुरक्षा सामग्री की वास्तविक लागत व मेहनत रखें। |
Security Onion के लाइसेंस दस्तावेज़ खास ध्यान माँगते हैं। मुफ़्त उपयोग, उपलब्ध स्रोत और होस्टेड सेवा के रूप में बिना प्रतिबंध पुनः उपयोग अलग गुण हैं। Elastic में भी पूरे परिवार को मुफ़्त या ओपन सोर्स कहने से पहले वितरण और सुविधा स्तर देखूँगा।
लागू करने से पहले क्या जाँचूँगा?
पहले कुछ स्पष्ट लक्ष्य चुनूँगा: अप्रत्याशित प्रशासक अधिकार, संदिग्ध लॉगिन और महत्वपूर्ण सर्वर बदलाव। इन्हीं से स्रोत तय होंगे। फिर सुरक्षित टेस्ट घटनाएँ बनाकर पूरा रास्ता देखूँगा। घटना बनी, पहुँची, फ़ील्ड सही हैं, नियम चला और जिम्मेदार को संदेश मिला?
स्वीकृति परीक्षण में स्रोत विफलता भी होनी चाहिए। महत्वपूर्ण स्रोत कई दिन से चुप हो तो प्लेटफ़ॉर्म स्वस्थ नहीं दिखना चाहिए। स्रोत बंद होने के अलर्ट, नियंत्रित परीक्षण और नियमित नियम समीक्षा संचालन का हिस्सा हैं।
लागत के लिए पायलट में मात्रा और जाँच मेहनत मापूँगा। रोज़ 10 GB कच्चे लॉग साल में लगभग 3.65 TB हैं, अतिरिक्त इंडेक्स, प्रतियाँ और बैकअप से पहले। संपीड़न और भंडारण स्तर वास्तविक ज़रूरत बदलते हैं। यह Wazuh या Sophos के संसाधनों की सिफारिश नहीं है।
लॉग में अक्सर उपयोगकर्ता नाम, IP और गतिविधियाँ होती हैं। ज़रूरी फ़ील्ड, स्थान, पहुँच और हटाने की नीति तय करूँगा। प्लेटफ़ॉर्म को सुरक्षित प्रशासनिक पहुँच, अपडेट और जाँचने योग्य बैकअप चाहिए। जानकारी केंद्रीकृत करना उसी स्तर की सुरक्षा माँगता है।
मेरा निष्कर्ष
उदाहरण की कंपनी के लिए पहला सवाल है, रात दो बजे का अलर्ट कौन संभालेगा? टीम में ऑन-कॉल व्यवस्था, प्रणाली का ज्ञान और अपने ऐप जोड़ने की इच्छा हो तो Wazuh का पायलट करूँगा। बिना अलर्ट वाला सामान्य फ़ाइल एक्सेस दर्ज करके हफ्ते बाद खोजूँगा। यह जाँचता है कि संग्रह जाँच में काम आएगा या नहीं।
पहले से Sophos XDR या MDR हो और साल बाद एक्सेस रिकॉर्ड दिखाने हों तो SIEM ऐड-ऑन पहले देखूँगा। पायलट में अपने फ़ाइल शेयर का एक्सेस खोजने योग्य घटना तक ट्रेस करूँगा। प्रस्ताव में अवधि और दैनिक डेटा स्पष्ट हों।
रात में जाँचने वाला कोई न हो तो ऑन-कॉल या MDR समझौता प्राथमिकता है। उसमें स्पष्ट हो कि प्रभावित खाता तुरंत बंद करने का अधिकार किसके पास है।
फिर मिलेंगे,
Joe
स्रोत
तुलना दस्तावेज़ित क्षमताओं की है। शुरुआती शोध 27 अक्टूबर 2026 को पूरा हुआ। Wazuh संग्रह और Sophos लाइसेंस व अवधि 20 नवंबर को दोबारा जाँचे गए।