SIEM: a cosa serve e come confrontare Wazuh e Sophos
Security ToolsIndice dei contenuti
Alle 02:13 il servizio di identità registra un accesso all’account di una contabile. Pochi minuti dopo, l’account ottiene privilegi aggiuntivi e accede a una condivisione riservata. Il servizio di identità registra l’accesso, la directory il cambio di gruppo e il file server l’apertura dei file. L’amministratore che al mattino consulta un solo registro vede una parte della storia. Un SIEM può riunire le tre tracce per l’indagine.
Che cos’è un SIEM?
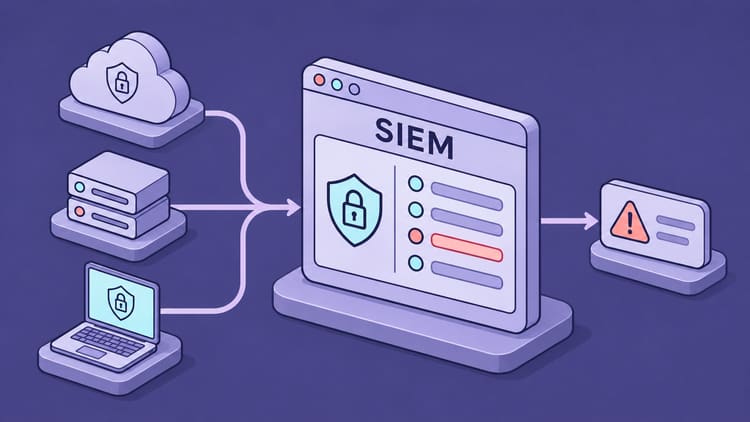
SIEM significa Security Information and Event Management, gestione delle informazioni e degli eventi di sicurezza. È una piattaforma che raccoglie, prepara, conserva e analizza eventi da fonti diverse, quali Windows e Linux, firewall, servizi di identità, applicazioni cloud e protezione degli endpoint.
Un log è inizialmente il resoconto di un’azione. Un account ha effettuato l’accesso, un servizio è partito o una connessione è stata bloccata. Il SIEM può generare un avviso quando una regola o un metodo di analisi individua qualcosa di sospetto. Per confermare un incidente serve un’ulteriore valutazione. Distinguere queste fasi evita di trattare ogni indicatore rosso come un attacco riuscito.
L’idea originale unisce la gestione storica delle informazioni alla sorveglianza tempestiva dei nuovi eventi. Oggi, secondo il prodotto, si aggiungono analisi comportamentale, gestione dei casi e automazione. La categoria da sola dice poco su quali compiti un prodotto copra completamente.
Come collegare registri separati
Si comincia dalla raccolta. Un agente su un server invia eventi alla piattaforma. Un firewall fornisce messaggi syslog e un servizio cloud espone dati tramite API. Il SIEM interpreta i formati ed estrae utente, dispositivo, indirizzo di origine, azione e data e ora. È il parsing. Convertire i risultati in uno schema comune è la normalizzazione.
Gli eventi possono poi essere collegati mediante attributi comuni e finestre temporali. È la correlazione. Una regola può rilevare ripetuti accessi falliti seguiti da un accesso riuscito allo stesso account. Collegarli ad attività successive sul server richiede informazioni adeguate sull’identità o sul dispositivo e una regola appropriata. Raccogliere log da solo non crea quella rilevazione.

Le fonti determinano anche la velocità. La piattaforma può analizzare l’evento solo dopo che l’API cloud lo rende disponibile. Un orario errato può spezzare una sequenza correlata. Raccolta affidabile e orologi sincronizzati contribuiscono alla qualità delle rilevazioni.
Chi ha concesso più privilegi all’account?
Supponiamo che la contabile lavori in un’azienda di 50 persone. Il reparto IT ha configurato una regola che segnala l’aggiunta a un gruppo privilegiato poco dopo un accesso da un dispositivo sconosciuto. L’avviso identifica account, dispositivo e gruppo. L’accesso successivo ai file è una pista da approfondire.
La mia prima domanda sarebbe chi ha concesso privilegi a chi. Il registro della directory indica due account. Uno ha eseguito la modifica e l’altro è stato aggiunto al gruppo. L’amministratore cerca una richiesta di manutenzione approvata e contatta la contabile su un canale noto per verificare l’accesso. Nel file server cerca attività dell’account dalle 02:13. L’audit degli accessi alla condivisione doveva però essere già attivo. Senza quei registri rimane aperta la domanda su quali file siano stati aperti.
Se la contabile non riconosce l’accesso e l’IT conferma l’abuso, l’amministratore può disabilitare l’account, revocare le sessioni attive e annullare la modifica al gruppo. Nel fascicolo deve distinguere gli accessi dimostrati dalle lacune nelle prove.
Quali vantaggi nella gestione quotidiana?
Per me il vantaggio principale è la vista comune. L’indagine richiede meno passaggi tra console e consente ricerche mirate su account, indirizzi e dispositivi. Lo storico aiuta a stabilire inizio ed estensione di un incidente. Può velocizzare l’indagine se i dati necessari sono stati raccolti e sono ancora disponibili.
Un SIEM può anche controllare periodicamente modifiche amministrative inattese, tentativi di accesso sospetti e cambiamenti di configurazione importanti. Buone regole riducono gli eventi da esaminare manualmente. Regole mal calibrate creano affaticamento da avvisi. Un avviso con contesto, responsabile e azione successiva è più utile di cento segnalazioni senza spiegazione.
Uno storico centralizzato aiuta anche audit e raccolta delle prove. Un pannello o rapporto di conformità non sostituisce una misura attuata né la verifica della catena delle evidenze. Conservazione, autorizzazioni e protezione dalle modifiche devono essere adeguate allo scopo.
SIEM, EDR, XDR, SOAR e MDR: chi fa cosa?
Queste categorie si sovrappongono sempre più. Distinguere i compiti resta utile nella scelta.
| Termine | Compito | Domanda pratica |
|---|---|---|
| SIEM | Analizzare, cercare e ricostruire eventi centralmente | Quali attività sono collegate? |
| EDR (Endpoint Detection and Response) | Indagare i comportamenti e rispondere sugli endpoint | Che cosa ha fatto questo processo sul portatile? |
| XDR (Extended Detection and Response) | Collegare rilevazione e risposta tra ambiti di sicurezza | Come si collegano segnali di endpoint, identità e rete? |
| SOAR (Security Orchestration, Automation and Response) | Orchestrare flussi e risposte con gli strumenti collegati | Quali passaggi possono essere automatici? |
| MDR (Managed Detection and Response) | Un team di servizio svolge le attività concordate | Chi indaga l’avviso durante la notte? |
Un prodotto può riunire più funzioni. Acquistare un SIEM non fornisce automaticamente un team attivo 24 ore. Il blocco automatico richiede integrazione concreta, diritti appropriati e procedure testate. La piattaforma da sola non risolve la disponibilità di personale.
Confronto diretto tra Wazuh e Sophos
Un confronto equo affianca Wazuh autogestito a Sophos XDR o MDR con il componente SIEM. Altrimenti confronterebbe una piattaforma con un’estensione. Wazuh Cloud o un fornitore di servizi modifica la ripartizione delle responsabilità.
| Criterio | Wazuh autogestito | Sophos XDR / MDR con Next-Gen SIEM |
|---|---|---|
| Gestione | Infrastruttura e manutenzione proprie | Piattaforma gestita dal fornitore |
| Licenze e costi | Software gratuito; infrastruttura, personale e supporto eventuale a pagamento | Prodotto base commerciale più estensione ed eventuale conservazione prolungata |
| Controllo dei dati | Progettare posizione e conservazione | Verificare architettura e opzioni contrattuali |
| Personalizzazione | Decoder, regole e integrazioni propri | Integrazioni supportate e parser e regole propri nella piattaforma |
| Storico | Pianificare archivio, indicizzazione e capacità | Conservazione documentata; verificare collettori e limiti |
| Risposta | Configurare Active Response e altre integrazioni | Funzioni base e servizio contrattuale MDR |
| Personale | Organizzare gestione e analisi di sicurezza | Meno infrastruttura propria; analisi interna con XDR e secondo contratto con MDR |
| Impiego naturale | Controllo, apprendimento e competenza operativa | Uso XDR/MDR e necessità di storico e prove integrati |
Wazuh: ampio controllo e responsabilità operativa
Wazuh è una piattaforma gratuita e open source con funzioni SIEM e XDR. Include analisi dei log, monitoraggio dell’integrità dei file, valutazione delle configurazioni e rilevazione delle vulnerabilità. Si può gestire internamente. Wazuh offre anche cloud commerciale e supporto.
L’architettura centrale comprende server Wazuh, indexer e dashboard. Gli agenti forniscono dati dai dispositivi monitorati e altre fonti possono usare syslog. Il server elabora i dati con decoder e regole, l’indexer rende ricercabili le informazioni conservate e il dashboard le presenta.

Mi interessa la libertà di progettazione. Gestendo il sistema posso scegliere conservazione, infrastruttura e modifiche. Decoder e regole propri aiutano con applicazioni dai formati insoliti. Questa flessibilità conta per chi vuole capire e influenzare il funzionamento delle rilevazioni.
Richiede tempo ed esperienza. Aggiornamenti, certificati, distribuzione degli agenti, autorizzazioni, backup e capacità restano responsabilità dell’operatore. Per ogni fonte nuova bisogna verificare estrazione dei campi e utilità degli avvisi. L’open source abbassa la barriera delle licenze, ma il lavoro ha comunque un costo.
Un dettaglio importante: Wazuh non archivia per impostazione predefinita tutti gli eventi grezzi ricevuti. Bisogna attivare l’archivio completo. Per cercarli nel dashboard occorre inoltre inoltrarli all’indexer e configurare l’indice appropriato. Indagare più tardi eventi senza avviso richiede pianificare prima questo spazio, aumentando la capacità necessaria.
Active Response consente azioni configurate dopo la rilevazione. Il funzionamento dipende da script, sistema destinatario e regole. Non dimostra equivalenza generale con ogni funzione di isolamento o risposta degli endpoint di altri prodotti.
Sophos Next-Gen SIEM: estensione di una piattaforma esistente
Conta il nome preciso. Secondo la documentazione amministrativa, Next-Gen SIEM è un’estensione di Sophos XDR Powered by Secureworks o Sophos MDR. Non si acquista da solo. XDR rimane la piattaforma per rilevazione, indagine e risposta. SIEM amplia soprattutto conservazione, acquisizione e rapporti di conformità.

Il vantaggio pratico può essere un flusso comune. Chi già usa Sophos XDR o MDR può sfruttare storico e fonti aggiuntive per indagini e prove, senza costruire un’infrastruttura SIEM autogestita separata. Sono supportate anche fonti di terze parti.
La contropartita è la dipendenza dalla piattaforma e dalle licenze. Un contratto firewall Sophos non include da solo questa estensione. Vanno verificati fonti, campi, esportazione e diritti di risposta del proprio ambiente. Anche nel cloud, manutenzione delle fonti, decisioni operative e verifica della copertura restano all’azienda o al suo fornitore.
Leggere conservazione e limiti di licenza
La documentazione indica 13 mesi standard e prolungamenti a pagamento fino a dieci anni. I vecchi collettori syslog non supportano tutte le capacità di conservazione. Un collettore esistente non dimostra quindi che lo storico previsto sia completo.
Sophos promuove prezzi per utente e server senza costi basati sull’acquisizione. Tuttavia, le condizioni di licenza indicano per Next-Gen SIEM 1 GB di dati grezzi al giorno, aggregato su tutte le fonti. Le quantità delle sottoscrizioni SIEM devono corrispondere a utenti e server XDR e MDR.
Per un progetto concreto affiancherei due cifre. Quanti GB giornalieri copre l’offerta per tutti gli utenti e server? Quanti ne inviano le fonti in una giornata intensa? Se il volume misurato supera quello previsto, chiederei cosa accade agli eventi eccedenti. La risposta conta per l’indagine quanto il prezzo per il budget.
Quali altri sistemi esistono?
Wazuh e Sophos rispondono a situazioni diverse. Valuterei anche questi approcci nella selezione iniziale, senza pretendere di coprire tutto il mercato.
| Soluzione | Approccio e vantaggio | Che cosa verificherei |
|---|---|---|
| OpenSearch Security Analytics | Funzioni SIEM su ricerca e analisi aperte; utile per pipeline proprie | Progetto Apache 2.0. Raccolta, gestione e rilevazioni devono essere coordinate. |
| Security Onion | Monitoraggio rete, log e indagine; visibilità di rete approfondita | Pianificare sensori e volumi. Include componenti ELv2 e non tutta la distribuzione usa licenze open source tradizionali. |
| Microsoft Sentinel | SIEM cloud con integrazioni Microsoft e terze; adatto ad ambienti Microsoft | Verificare acquisizione, conservazione, automazione e costi delle fonti reali. |
| Elastic Security | Ricerca, SIEM e altre funzioni; interessante con competenza Elastic esistente | Esaminare gestione, livello funzionale e licenze dei componenti necessari. |
| Splunk Enterprise Security | SIEM commerciale con ampie capacità analitiche e d’integrazione | Prevedere realisticamente costi di piattaforma e contenuti di sicurezza. |
Merita attenzione la documentazione delle licenze Security Onion. Uso gratuito, codice disponibile e riutilizzo senza restrizioni come servizio ospitato sono proprietà diverse. Anche per Elastic verificherei distribuzione e livello funzionale prima di definire gratuita o open source tutta la famiglia.
Cosa verificherei prima del progetto
Comincerei con pochi obiettivi chiari: privilegi amministrativi inattesi, accessi sospetti e modifiche ai server critici. Da questi dipendono le fonti necessarie. Poi genererei eventi innocui e verificherei l’intero percorso. L’evento è nato, è arrivato, i campi sono corretti, la regola è scattata e l’avviso ha raggiunto il responsabile?
Il collaudo deve comprendere una fonte guasta. La piattaforma non dovrebbe sembrare sana mentre una fonte importante tace da giorni. Avvisi di perdita delle fonti, test controllati e revisione delle regole fanno parte della gestione.
Per i costi misurerei volumi e lavoro d’indagine durante un pilota. Dieci GB giornalieri di log grezzi fanno circa 3,65 TB annui, prima di indici aggiuntivi, repliche e backup. Compressione e livelli di conservazione cambiano il fabbisogno reale. Il calcolo non dimensiona Wazuh o Sophos.
I log contengono spesso nomi, IP e attività. Definirei campi necessari, collocazione, accessi e cancellazione. La piattaforma richiede accessi amministrativi protetti, aggiornamenti e backup verificabili. Centralizzare queste informazioni richiede una protezione adeguata.
La mia conclusione
Per l’azienda dell’esempio partirei da una domanda. Chi prende in carico l’avviso alle due di notte? Se il team ha reperibilità, conosce i sistemi e vuole integrare applicazioni proprie, proverei Wazuh. Registrerei un normale accesso senza avviso e lo cercherei dopo una settimana. È un test pratico dell’utilità dell’archivio.
Se l’azienda usa già Sophos XDR o MDR e deve presentare registri dopo un anno, valuterei prima il componente SIEM. Nel pilota seguirei un accesso alla condivisione aziendale fino all’evento ricercabile. L’offerta deve indicare conservazione e volume giornaliero.
Se nessuno può indagare la notte, darei priorità alla reperibilità o a un contratto MDR. L’accordo deve indicare chi può disabilitare subito un account coinvolto.
Alla prossima,
Joe
Fonti
Il confronto riguarda capacità documentate. La ricerca iniziale è del 27 ottobre 2026. Archivio Wazuh, licenze e conservazione Sophos sono stati ricontrollati il 20 novembre.