SIEM: o que faz e como comparar Wazuh e Sophos
Security ToolsÍndice
Às 02:13, o fornecedor de identidade regista uma sessão na conta de uma contabilista. Minutos depois, a conta recebe privilégios adicionais e acede a uma partilha de ficheiros restrita. O fornecedor de identidade regista a sessão, o diretório a mudança de grupo e o servidor de ficheiros o acesso. Ao abrir apenas um destes registos de manhã, o administrador vê parte da história. Um SIEM pode reunir as três pistas para investigação.
O que é um SIEM?
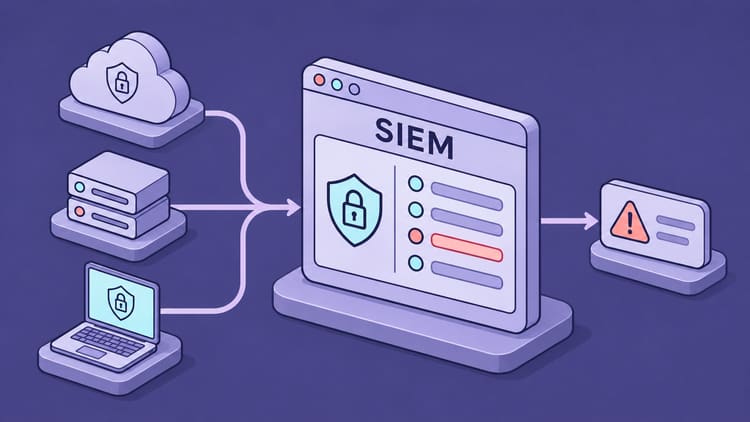
SIEM significa Security Information and Event Management, gestão de informação e eventos de segurança. É uma plataforma que recolhe, prepara, armazena e analisa eventos de fontes diferentes, como sistemas Windows e Linux, firewalls, serviços de identidade, aplicações na nuvem e proteção de endpoints.
Um log começa por registar uma ação. Uma conta iniciou sessão, um serviço arrancou ou uma ligação foi bloqueada. O SIEM pode gerar um alerta quando uma regra ou método de análise identifica algo suspeito. Confirmar um incidente exige avaliação adicional. Esta distinção evita tratar cada indicador vermelho como um ataque bem-sucedido.
A ideia original combina a gestão histórica de informação de segurança com a monitorização atempada de novos eventos. Conforme o produto, as plataformas atuais também incluem análise comportamental, gestão de casos e automatização. A categoria, por si só, revela pouco sobre as tarefas que um produto cobre integralmente.
Como relacionar registos separados
O processo começa na recolha. Um agente num servidor pode enviar eventos. Uma firewall fornece mensagens syslog e um serviço na nuvem disponibiliza dados através de uma API. O SIEM interpreta os formatos e extrai utilizador, dispositivo, endereço de origem, ação e data e hora. Esta interpretação chama-se parsing. A conversão para um esquema comum é a normalização.
Os eventos podem depois ser relacionados através de atributos comuns e intervalos temporais. É a correlação. Uma regra pode identificar várias tentativas falhadas seguidas de uma sessão bem-sucedida na mesma conta. Relacioná-las com atividade posterior num servidor exige informação de identidade ou dispositivo adequada e uma regra apropriada. A simples recolha de logs não cria essa deteção.

As fontes também determinam a rapidez. A plataforma só pode analisar um evento depois de a API o disponibilizar. Uma hora incorreta pode separar eventos relacionados. Recolha fiável e relógios sincronizados contribuem para a qualidade da deteção.
Quem concedeu privilégios adicionais à conta?
Suponhamos que a contabilista trabalha numa empresa com 50 pessoas. A equipa de TI configurou uma regra para sinalizar contas adicionadas a grupos privilegiados pouco depois de uma sessão num dispositivo desconhecido. O alerta identifica conta, dispositivo e grupo. O acesso posterior a ficheiros é uma pista a investigar.
A minha primeira pergunta seria quem concedeu privilégios a quem. O registo do diretório identifica duas contas. Uma efetuou a alteração e a outra foi adicionada ao grupo. O administrador verifica se existe manutenção aprovada e contacta a contabilista por um canal conhecido. No servidor de ficheiros procura acessos da conta a partir das 02:13. A auditoria de acesso à partilha tinha de estar ativa nessa altura. Sem esses registos, permanece por esclarecer quais os ficheiros abertos.
Se a contabilista não reconhecer a sessão e a TI confirmar abuso, o administrador responsável pode desativar a conta, revogar sessões ativas e reverter a mudança de grupo. O processo deve distinguir acessos comprovados de lacunas na evidência.
O que traz à operação diária?
Para mim, a vantagem principal é a visão conjunta. A investigação exige menos mudanças de consola e permite pesquisas centradas numa conta, endereço ou dispositivo. O histórico ajuda a determinar o início e a extensão do incidente. Pode acelerar a investigação se os dados necessários tiverem sido recolhidos e continuarem disponíveis.
Um SIEM também pode verificar periodicamente mudanças administrativas inesperadas, tentativas de sessão suspeitas e alterações de configuração importantes. Boas regras reduzem os eventos que as pessoas precisam de analisar. Regras mal ajustadas provocam fadiga de alertas. Um alerta com contexto, responsável e ação seguinte é mais útil do que cem avisos sem explicação.
O histórico central também apoia auditorias e recolha de provas. Um painel ou relatório de conformidade não substitui uma medida implementada ou a validação da cadeia de evidência. Retenção, permissões e proteção contra alterações devem corresponder ao objetivo.
SIEM, EDR, XDR, SOAR e MDR: quem faz o quê?
Estas categorias sobrepõem-se cada vez mais. Distinguir as tarefas continua a ajudar na escolha.
| Termo | Tarefa | Pergunta prática |
|---|---|---|
| SIEM | Analisar, pesquisar e reconstruir eventos centralmente | Que atividades estão relacionadas? |
| EDR (Endpoint Detection and Response) | Investigar comportamento e responder nos endpoints | O que fez este processo no portátil? |
| XDR (Extended Detection and Response) | Ligar deteção e resposta entre áreas de segurança | Como se relacionam sinais de endpoints, identidade e rede? |
| SOAR (Security Orchestration, Automation and Response) | Orquestrar procedimentos e respostas com ferramentas ligadas | Que passos podem ser automáticos? |
| MDR (Managed Detection and Response) | Uma equipa de serviço executa as tarefas contratadas | Quem investiga o alerta durante a noite? |
Um produto pode reunir várias capacidades. Comprar um SIEM não fornece automaticamente uma equipa disponível 24 horas. O bloqueio automático exige integração concreta, permissões adequadas e procedimentos testados. A plataforma não resolve sozinha a necessidade de pessoal.
Comparação direta entre Wazuh e Sophos
Uma comparação justa coloca Wazuh autogerido ao lado de Sophos XDR ou MDR com o complemento SIEM. Caso contrário, compara-se uma plataforma com uma extensão. Wazuh Cloud ou um prestador Wazuh altera a distribuição de responsabilidades.
| Critério | Wazuh autogerido | Sophos XDR / MDR com Next-Gen SIEM |
|---|---|---|
| Operação | Infraestrutura e manutenção próprias | Plataforma operada pelo fornecedor |
| Licenças e custos | Software gratuito; infraestrutura, pessoal e suporte opcional têm custos | Produto base comercial mais complemento e eventual retenção alargada |
| Controlo de dados | Definir localização e retenção | Verificar arquitetura e opções contratuais |
| Personalização | Descodificadores, regras e integrações próprios | Integrações suportadas e parsers e regras próprios na plataforma |
| Histórico | Planear arquivo, indexação e capacidade | Retenção documentada; verificar coletores e limites |
| Resposta | Configurar Active Response e integrações adicionais | Capacidades base e serviço MDR contratado |
| Pessoal | Organizar operação e análise de segurança | Menos infraestrutura própria; análise interna com XDR e conforme contrato com MDR |
| Adequação | Controlo, aprendizagem e competência operacional | Uso de XDR/MDR e necessidade de histórico e evidência integrados |
Wazuh: muito controlo, com responsabilidade operacional
Wazuh é uma plataforma gratuita e de código aberto com funções SIEM e XDR. Inclui análise de logs, monitorização da integridade de ficheiros, avaliação de configuração e deteção de vulnerabilidades. Pode ser operada internamente. Wazuh também oferece serviço comercial na nuvem e suporte.
A arquitetura central contém servidor Wazuh, indexer e dashboard. Os agentes fornecem dados dos dispositivos monitorizados e outras fontes podem usar syslog. O servidor processa dados com descodificadores e regras, o indexer permite pesquisar informação armazenada e o dashboard apresenta-a.

Interessa-me a liberdade de conceção. Numa instalação própria escolho armazenamento, infraestrutura e adaptações. Descodificadores e regras próprios ajudam aplicações com logs pouco habituais. Esta flexibilidade importa quando a equipa quer compreender e influenciar as deteções.
Exige tempo e competência. Atualizações, certificados, distribuição de agentes, permissões, cópias e armazenamento continuam a cargo do operador. Cada fonte nova exige verificar campos e utilidade dos alertas. O código aberto reduz a barreira das licenças, mas o trabalho continua a ter custos.
Um detalhe importante: Wazuh não arquiva por defeito todos os eventos brutos recebidos. É preciso ativar o arquivo completo. Para os pesquisar no dashboard, também é necessário encaminhá-los ao indexer e configurar o índice apropriado. Investigar mais tarde eventos que não produziram alerta exige planear esse armazenamento antecipadamente. O consumo de espaço aumenta.
Active Response permite ações configuradas após a deteção de eventos. O resultado depende do script, sistema de destino e regras. Isto não demonstra equivalência geral com todas as funções de isolamento ou resposta de endpoints de outros produtos.
Sophos Next-Gen SIEM: extensão de uma plataforma existente
A designação precisa importa. Segundo a documentação administrativa, Next-Gen SIEM é um complemento para Sophos XDR Powered by Secureworks ou Sophos MDR. Não se compra isoladamente. XDR continua a plataforma para deteção, investigação e resposta. O complemento amplia sobretudo retenção, ingestão e relatórios de conformidade.

A vantagem prática pode ser o fluxo comum. Organizações que já usam Sophos XDR ou MDR podem aproveitar ali histórico e fontes adicionais para investigação e provas, sem criar uma infraestrutura SIEM autogerida separada. Sophos também suporta fontes de terceiros.
A contrapartida é a dependência da plataforma e das licenças. Um contrato de firewall Sophos, por si só, não inclui o complemento. Fontes, campos, exportação e permissões devem ser verificados para o ambiente concreto. Mesmo na nuvem, manutenção de fontes, decisões operacionais e controlo de cobertura pertencem à organização ou ao prestador.
Ler retenção e limites de licença
A documentação indica 13 meses de retenção padrão, com extensões pagas até dez anos. Coletores syslog antigos não suportam toda a capacidade de retenção. Ter um coletor não comprova que o histórico pretendido esteja completo.
Sophos promove preços por utilizador e servidor sem taxas baseadas em ingestão. Contudo, as condições de licença indicam para Next-Gen SIEM 1 GB diário de dados brutos, agregado entre todas as fontes. As quantidades de subscrições SIEM devem corresponder aos utilizadores e servidores licenciados XDR e MDR.
Para um projeto concreto compararia dois números. Quantos GB diários cobre a proposta para todos os utilizadores e servidores? Quantos enviam as fontes num dia movimentado? Se o volume medido ultrapassar o contratado, perguntaria o destino dos eventos excedentes. Isso importa tanto à investigação como o preço ao orçamento.
Que outros sistemas existem?
Wazuh e Sophos adequam-se a pontos de partida diferentes. Consideraria também estas abordagens numa seleção inicial, sem pretender cobrir todo o mercado.
| Solução | Abordagem e vantagem | O que verificaria |
|---|---|---|
| OpenSearch Security Analytics | Funções SIEM numa plataforma aberta de pesquisa e análise; útil para pipelines próprios | Projeto Apache 2.0. Recolha, operação e deteções devem funcionar em conjunto. |
| Security Onion | Monitorização de rede, logs e investigação; maior visibilidade da rede | Planear sensores e volumes. Inclui componentes ELv2 e nem toda a distribuição usa licenças abertas convencionais. |
| Microsoft Sentinel | SIEM na nuvem com integrações Microsoft e de terceiros; adequado a ambientes Microsoft | Verificar ingestão, retenção, automatização e custos das fontes reais. |
| Elastic Security | Pesquisa, SIEM e outras funções; interessante com competência Elastic existente | Rever operação, nível funcional e licenças dos componentes necessários. |
| Splunk Enterprise Security | SIEM comercial com amplas funções de análise e integração | Orçamentar realisticamente plataforma e conteúdos de segurança. |
A documentação de licenças do Security Onion merece atenção. Uso gratuito, código disponível e reutilização sem restrições como serviço alojado são propriedades distintas. Também em Elastic verificaria distribuição e nível funcional antes de classificar toda a família como gratuita ou de código aberto.
O que verificaria antes da implementação
Começaria com poucos objetivos claros: privilégios administrativos inesperados, sessões suspeitas e mudanças em servidores críticos. Deles resultam as fontes necessárias. Depois geraria eventos de teste inofensivos e verificaria todo o percurso. O evento foi criado, chegou, os campos estão certos, a regra disparou e a pessoa responsável foi notificada?
A aceitação deve incluir a falha de uma fonte. A plataforma não deve parecer saudável enquanto uma fonte importante passa dias sem enviar dados. Alertas de perda de fontes, testes controlados e revisão regular de regras fazem parte da operação.
Para custos mediria volumes e esforço de investigação num piloto. Dez GB diários de logs brutos somam cerca de 3,65 TB anuais, antes de índices adicionais, réplicas e cópias. Compressão e camadas de armazenamento mudam a necessidade real. O cálculo não dimensiona Wazuh ou Sophos.
Os logs contêm frequentemente nomes, IP e atividades. Definiria campos necessários, localização, acesso e eliminação. A plataforma precisa de acessos administrativos protegidos, atualizações e cópias verificáveis. Centralizar informação de segurança exige proteção correspondente.
A minha conclusão
Para a empresa do exemplo começaria por uma pergunta. Quem atende o alerta às duas da manhã? Havendo prevenção, conhecimento dos sistemas e vontade de integrar aplicações próprias, testaria Wazuh. Registaria um acesso normal sem alerta e procurá-lo-ia uma semana depois. É um teste prático da utilidade do arquivo numa investigação.
Se a empresa já usa Sophos XDR ou MDR e precisa de apresentar acessos um ano depois, avaliaria primeiro o complemento SIEM. No piloto seguiria um acesso à partilha da empresa até ao evento pesquisável. A proposta deve especificar retenção e volume diário.
Sem ninguém disponível durante a noite, daria prioridade à prevenção ou a um acordo MDR. O acordo deve identificar quem pode desativar imediatamente uma conta afetada.
Até à próxima,
Joe
Fontes
A comparação abrange funções documentadas. A pesquisa inicial terminou a 27 de outubro de 2026. Arquivo Wazuh, licenças e retenção Sophos foram novamente verificados a 20 de novembro.