SIEM : à quoi sert-il et comment comparer Wazuh et Sophos ?
Security ToolsTable des matières
À 02:13, le fournisseur d’identité enregistre une connexion au compte d’une comptable. Quelques minutes plus tard, ce compte obtient des privilèges supplémentaires et accède à un partage de fichiers restreint. Le fournisseur d’identité conserve la connexion, l’annuaire le changement de groupe et le serveur de fichiers l’accès. Un administrateur qui ouvre l’un de ces journaux le matin n’en voit qu’une partie. Un SIEM peut réunir ces trois traces pour l’enquête.
Qu’est-ce qu’un SIEM ?
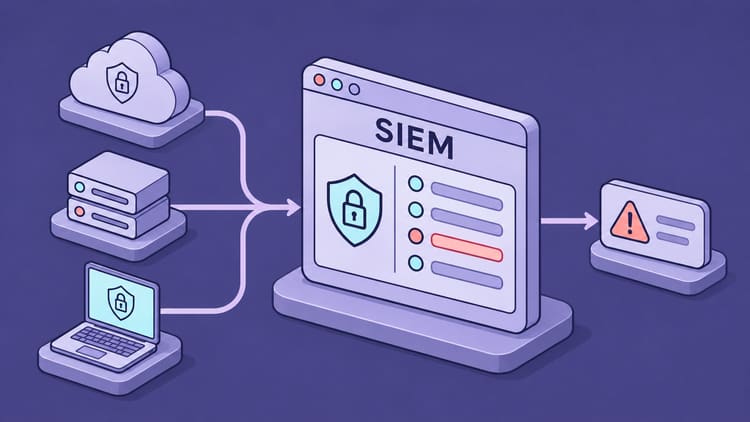
SIEM signifie Security Information and Event Management, soit la gestion des informations et des événements de sécurité. Cette plateforme collecte, prépare, conserve et analyse les événements de différentes sources : systèmes Windows et Linux, pare-feu, services d’identité, applications cloud et solutions de protection des terminaux.
Un journal contient d’abord la trace d’une action. Un compte s’est connecté, un service a démarré ou une connexion a été bloquée. Le SIEM peut produire une alerte lorsqu’une règle ou une méthode d’analyse repère un élément suspect. Une évaluation reste nécessaire pour confirmer un incident de sécurité. Cette distinction évite de considérer chaque indicateur rouge comme une attaque réussie.
L’idée initiale associe la gestion historique des informations de sécurité à la surveillance rapide des nouveaux événements. Selon le produit, les plateformes actuelles intègrent aussi l’analyse comportementale, la gestion des dossiers et l’automatisation. Le nom de la catégorie renseigne donc peu sur les tâches entièrement couvertes par un produit précis.
Comment relier des journaux distincts
Tout commence par la collecte. Un agent installé sur un serveur transmet des événements à la plateforme. Un pare-feu fournit des messages syslog et un service cloud expose ses données par une API. Le SIEM doit interpréter ces formats et extraire l’utilisateur, l’appareil, l’adresse source, l’action et l’horodatage. C’est le parsing. Leur conversion vers un schéma commun constitue la normalisation.
Les événements peuvent ensuite être rapprochés à partir d’attributs communs et de fenêtres temporelles. C’est la corrélation. Une règle peut détecter plusieurs échecs de connexion suivis d’une connexion réussie au même compte. Pour relier cette séquence à une activité ultérieure sur un serveur, il faut des informations d’identité ou d’appareil adaptées et une règle appropriée. Collecter les journaux ne suffit pas à créer cette détection.

Les sources déterminent aussi la vitesse du processus. La plateforme ne peut analyser un événement qu’après sa mise à disposition par l’API cloud. Un horodatage incorrect peut rompre une séquence pourtant cohérente. Une collecte fiable et des horloges synchronisées contribuent à la qualité des détections.
Qui a accordé ces privilèges au compte ?
Imaginons que la comptable travaille dans une entreprise de 50 salariés. L’équipe informatique a configuré une règle signalant l’ajout d’un compte à un groupe privilégié peu après une connexion depuis un appareil inconnu. L’alerte identifie le compte, l’appareil et le groupe. L’accès ultérieur aux fichiers devient une piste à examiner.
Ma première question serait qui a accordé des privilèges à qui. Le journal de l’annuaire nomme deux comptes. L’un a effectué la modification et l’autre a rejoint le groupe. L’administrateur recherche une demande de maintenance approuvée et contacte la comptable par un canal connu pour vérifier la connexion. Sur le serveur de fichiers, il recherche les accès du compte depuis 02:13. Encore faut-il que l’audit des accès ait été activé sur le partage au moment des faits. Sans ces traces, les fichiers ouverts restent inconnus.
Si la comptable ne reconnaît pas la connexion et que l’équipe confirme un usage abusif, l’administrateur responsable peut désactiver le compte, révoquer les sessions actives et annuler le changement de groupe. Le dossier doit distinguer les accès établis des lacunes dans les preuves.
Quel bénéfice au quotidien ?
Pour moi, le principal avantage est la vue commune. L’enquête demande moins de passages entre consoles et permet des recherches ciblées sur un compte, une adresse ou un appareil. L’historique aide à déterminer le début et l’étendue d’un incident. Il peut accélérer l’enquête si les données nécessaires ont été collectées et restent disponibles.
Un SIEM peut également rechercher régulièrement les changements administratifs inattendus, tentatives de connexion suspectes ou modifications de configuration importantes. De bonnes règles réduisent les événements à examiner manuellement. Des règles mal ajustées créent une fatigue liée aux alertes. Une alerte contextualisée, attribuée à un responsable et accompagnée d’une prochaine action vaut davantage que cent avertissements inexpliqués.
Un historique central facilite aussi les audits et la collecte de preuves. Un tableau de bord ou un rapport de conformité ne remplace ni une mesure de sécurité effective ni la validation de la chaîne de preuves. Conservation, droits d’accès et protection contre les modifications doivent correspondre à l’objectif.
SIEM, EDR, XDR, SOAR et MDR : quelles tâches ?
Ces catégories se recoupent de plus en plus. Distinguer leurs tâches reste utile pour choisir une plateforme.
| Terme | Tâche | Question pratique |
|---|---|---|
| SIEM | Centraliser l’analyse, la recherche et la reconstitution des événements | Quelles activités sont liées ? |
| EDR (Endpoint Detection and Response) | Examiner le comportement des terminaux et y répondre | Qu’a fait ce processus sur le portable ? |
| XDR (Extended Detection and Response) | Relier détection et réponse entre domaines de sécurité | Comment rapprocher les signaux des terminaux, identités et réseaux ? |
| SOAR (Security Orchestration, Automation and Response) | Orchestrer procédures et réponses avec les outils connectés | Quelles étapes peuvent être automatiques ? |
| MDR (Managed Detection and Response) | Une équipe de service assure les tâches convenues de détection et de réponse | Qui examine l’alerte pendant la nuit ? |
Un produit peut réunir plusieurs fonctions. Acheter un SIEM ne fournit pas automatiquement une équipe de sécurité disponible en permanence. Le blocage automatique exige une intégration précise, des droits adaptés et une procédure testée. La plateforme seule ne résout pas la question des effectifs.
Comparaison directe de Wazuh et Sophos
Une comparaison équitable confronte Wazuh autogéré à Sophos XDR ou MDR avec le module SIEM. Sinon, elle rapproche une plateforme d’une extension. Wazuh Cloud ou un prestataire Wazuh modifie la répartition des responsabilités opérationnelles.
| Critère | Wazuh autogéré | Sophos XDR / MDR avec Next-Gen SIEM |
|---|---|---|
| Exploitation | Infrastructure et maintenance propres | Plateforme exploitée par le fournisseur |
| Licences et coûts | Logiciel gratuit ; infrastructure, personnel et support éventuel payants | Offre commerciale de base, module et éventuelle conservation étendue |
| Contrôle des données | Choisir emplacement et conservation | Vérifier architecture et possibilités contractuelles |
| Personnalisation | Décodeurs, règles et intégrations propres | Intégrations prises en charge et parsers et règles personnalisés dans la plateforme |
| Historique | Planifier archivage, indexation et capacité | Conservation documentée ; vérifier collecteurs et limites de licence |
| Réponse | Configurer Active Response et les intégrations supplémentaires | Fonctions de base, complétées par le service MDR convenu |
| Personnel | Organiser exploitation et analyse de sécurité | Moins d’infrastructure propre ; analyse interne en XDR, périmètre contractuel en MDR |
| Usage naturel | Contrôle, apprentissage et compétences d’exploitation | Utilisation XDR/MDR et besoin d’historique et de preuves intégrés |
Wazuh : un contrôle étendu et une exploitation à assumer
Wazuh est une plateforme de sécurité gratuite et open source avec des fonctions SIEM et XDR. Elle propose notamment analyse des journaux, contrôle d’intégrité des fichiers, évaluation des configurations et détection des vulnérabilités. On peut l’exploiter soi-même. Wazuh propose aussi un service cloud commercial et du support.
Son architecture centrale comprend le serveur Wazuh, l’indexer et le dashboard. Les agents fournissent les données des appareils surveillés. D’autres sources peuvent utiliser syslog. Le serveur traite les données avec des décodeurs et des règles, l’indexer rend les informations stockées consultables et le dashboard les présente.

La liberté de conception m’intéresse. Avec une installation autogérée, je choisis stockage, infrastructure et adaptations. Les décodeurs et règles propres sont utiles aux applications dont les journaux ont des formats inhabituels. Cette souplesse compte lorsqu’une équipe souhaite comprendre et influencer une détection.
Il faut du temps et des compétences. Mises à jour, certificats, déploiement des agents, autorisations, sauvegardes et stockage restent à la charge de l’exploitant. Chaque nouvelle source demande de vérifier l’extraction des champs importants et la pertinence des alertes. L’open source facilite l’accès aux licences, mais le travail humain conserve un coût.
Un point important : Wazuh n’archive pas par défaut tous les événements bruts reçus. Il faut activer l’archivage complet. Pour rechercher ces données dans le dashboard, il faut aussi les transmettre à l’indexer et configurer l’index approprié. Si l’on veut examiner plus tard des événements qui n’avaient déclenché aucune alerte, ce stockage doit être prévu à l’avance. Il augmente les besoins de capacité.
Active Response permet des actions configurées après détection. Leur fonctionnement dépend du script, de la cible et des règles. Cela ne démontre pas une équivalence générale avec toutes les fonctions d’isolation ou de réponse sur les terminaux d’autres produits.
Sophos Next-Gen SIEM : étendre une plateforme existante
Le nom précis du produit compte ici. Selon la documentation d’administration, Next-Gen SIEM est un module pour Sophos XDR Powered by Secureworks ou Sophos MDR. Il ne s’achète pas séparément. XDR reste la plateforme de détection, d’enquête et de réponse. Le module SIEM étend surtout conservation, ingestion et rapports de conformité.

L’avantage pratique peut être un parcours commun. Une organisation déjà équipée de Sophos XDR ou MDR peut y exploiter l’historique et des sources supplémentaires pour ses enquêtes et ses preuves. Elle évite ainsi de construire une infrastructure SIEM autogérée séparée. Sophos accepte également des sources tierces.
En contrepartie, elle dépend de la plateforme et de son modèle de licence. Un contrat de pare-feu Sophos seul n’inclut pas ce module. Sources précises, champs disponibles, exportations et droits de réponse doivent être vérifiés pour l’environnement concerné. Même dans le cloud, maintenance des sources, décisions opérationnelles et vérification de couverture restent à l’entreprise ou à son prestataire.
Lire les règles de conservation et les limites de licence
La documentation indique 13 mois de conservation standard, avec des extensions payantes jusqu’à dix ans. Elle précise que les anciens collecteurs syslog ne prennent pas en charge toutes les fonctions de conservation. La présence d’un collecteur ne prouve donc pas que tout l’historique souhaité est conservé.
Sophos annonce une tarification par utilisateur et serveur sans facturation liée à l’ingestion. Toutefois, ses conditions de licence indiquent un quota Next-Gen SIEM de 1 Go de données brutes par jour, agrégé sur toutes les sources. Le nombre d’abonnements SIEM doit correspondre aux utilisateurs et serveurs licenciés XDR et MDR.
Pour un déploiement précis, je rapprocherais deux chiffres. Combien de Go par jour le devis couvre-t-il pour l’ensemble des utilisateurs et serveurs ? Combien les sources prévues envoient-elles un jour chargé ? Si le volume mesuré dépasse le quota, je demanderais ce qu’il advient des événements excédentaires. La réponse compte autant pour une future enquête que le prix pour le budget.
Quels autres systèmes existent ?
Wazuh et Sophos répondent à des situations différentes. J’examinerais aussi les approches suivantes pour établir une sélection, sans prétendre couvrir tout le marché.
| Solution | Approche et avantage | Points à vérifier |
|---|---|---|
| OpenSearch Security Analytics | Fonctions SIEM sur une plateforme ouverte de recherche et d’analyse ; utile pour ses propres pipelines | Projet sous Apache 2.0. Collecte, exploitation et détections doivent fonctionner ensemble. |
| Security Onion | Surveillance réseau, analyse des journaux et enquête ; visibilité réseau approfondie | Planifier capteurs et volumes. Des composants ELv2 sont inclus ; toute la distribution n’est pas sous licence open source classique. |
| Microsoft Sentinel | SIEM cloud avec intégrations Microsoft et tierces ; candidat pour les environnements Microsoft | Vérifier ingestion, conservation, automatisation et coûts des sources réelles. |
| Elastic Security | Recherche, SIEM et autres fonctions ; intéressant avec des compétences Elastic existantes | Examiner déploiement, niveau fonctionnel et licences des composants requis. |
| Splunk Enterprise Security | SIEM commercial avec de nombreuses possibilités d’analyse et d’intégration | Budgéter plateforme et contenus de sécurité de façon réaliste. |
La documentation des licences de Security Onion mérite attention. Gratuité d’utilisation, accès au code et réutilisation sans restriction en service hébergé sont des propriétés différentes. Pour Elastic, je vérifierais aussi distribution et niveau fonctionnel avant de qualifier toute la famille de gratuite ou d’open source.
Ce que je vérifierais avant le déploiement
Je commencerais avec quelques objectifs clairs : privilèges administratifs inattendus, connexions suspectes et modifications de serveurs critiques. Ils déterminent les sources nécessaires. Puis je produirais des événements de test inoffensifs et vérifierais tout le parcours. L’événement a-t-il été créé, reçu, correctement interprété, détecté et signalé à la bonne personne ?
La réception doit aussi tester une source défaillante. Une plateforme ne devrait pas sembler saine lorsqu’une source importante n’envoie plus rien depuis plusieurs jours. Alertes de perte de source, tests contrôlés et révisions régulières des règles font partie de l’exploitation.
Pour les coûts, je mesurerais les volumes et l’effort d’enquête pendant un pilote. Dix Go de journaux bruts par jour représentent environ 3,65 To par an, avant index supplémentaires, répliques et sauvegardes. Compression et niveaux de stockage changent le besoin réel. Ce calcul ne dimensionne ni Wazuh ni Sophos.
Les journaux contiennent souvent noms d’utilisateurs, adresses IP et activités. Je définirais champs nécessaires, emplacement, accès et suppression. La plateforme elle-même exige des accès administratifs protégés, des mises à jour et des sauvegardes vérifiables. La centralisation des informations de sécurité demande une protection adaptée.
Ma conclusion
Pour l’entreprise de l’exemple, je commencerais par une question. Qui prend l’alerte à deux heures du matin ? Si l’équipe assure une astreinte, connaît ses systèmes et veut intégrer ses propres applications, je testerais Wazuh. J’enregistrerais un accès ordinaire à un fichier sans alerte, puis le rechercherais une semaine plus tard. Ce test montre si l’archive peut soutenir une enquête.
Si l’entreprise utilise déjà Sophos XDR ou MDR et doit présenter des accès vieux d’un an, j’étudierais d’abord le module SIEM. Pendant le pilote, je suivrais un accès au partage de fichiers de l’entreprise jusqu’à l’événement consultable. Le devis doit préciser conservation et quota quotidien.
Si personne ne peut enquêter la nuit, ma priorité serait une astreinte ou un contrat MDR. L’accord doit nommer la personne autorisée à désactiver immédiatement un compte compromis.
À la prochaine,
Joe
Sources
Cette comparaison porte sur les capacités documentées. La recherche initiale date du 27 octobre 2026. L’archivage Wazuh, les licences et la conservation Sophos ont été revérifiés le 20 novembre.