SIEM: возможности и сравнение Wazuh с Sophos
Security ToolsСодержание
В 02:13 служба идентификации регистрирует вход в учётную запись бухгалтера. Через несколько минут эта запись получает дополнительные права и обращается к закрытой сетевой папке. Служба идентификации сохраняет вход, каталог — изменение группы, файловый сервер — доступ. Администратор, открывший утром один журнал, увидит лишь часть картины. SIEM может собрать эти три следа для расследования.
Что такое SIEM?
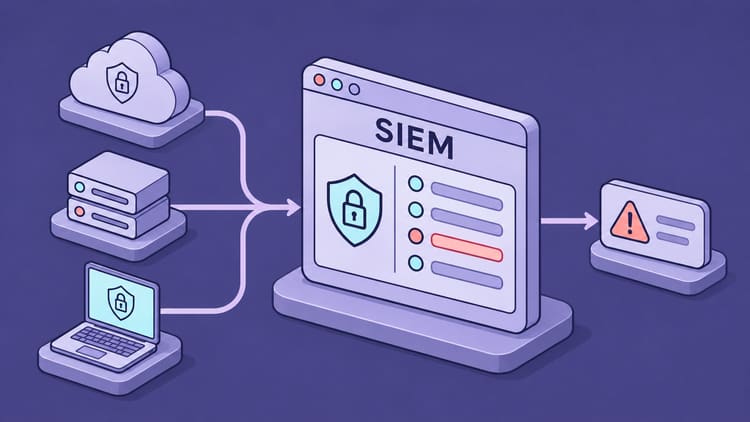
SIEM расшифровывается как Security Information and Event Management, управление информацией и событиями безопасности. Платформа собирает, подготавливает, хранит и анализирует события из разных источников: Windows и Linux, межсетевых экранов, служб идентификации, облачных приложений и средств защиты конечных устройств.
Лог изначально фиксирует действие. Пользователь вошёл, служба запустилась или соединение было заблокировано. SIEM может создать оповещение, если правило или аналитический метод заметит подозрительную активность. Для подтверждения инцидента нужна дополнительная оценка. Разделение этих этапов помогает не принимать каждый красный индикатор за успешную атаку.
Первоначальная идея объединяет исторический анализ информации безопасности с оперативным наблюдением за новыми событиями. Современные продукты также могут включать поведенческий анализ, ведение дел и автоматизацию. Само название категории мало говорит о полноте возможностей конкретного решения.
Как связать отдельные журналы
Процесс начинается со сбора. Агент на сервере отправляет события на платформу. Межсетевой экран передаёт syslog, облачный сервис предоставляет данные через API. SIEM должен разобрать форматы и извлечь пользователя, устройство, адрес источника, действие и время. Это parsing, или разбор. Приведение к общей схеме называется нормализацией.
Затем события связывают по общим атрибутам и временным интервалам. Это корреляция. Правило может обнаружить несколько неудачных входов, за которыми следует успешный вход в ту же запись. Для связи с последующими действиями на сервере нужны подходящие сведения об идентификаторе пользователя или устройства и соответствующее правило. Один сбор журналов такой детекции не создаёт.

Скорость зависит и от источников. Платформа сможет проанализировать событие только после его появления в облачном API. Неверное время может разорвать связанную последовательность. Надёжный сбор и синхронизированные часы влияют на качество обнаружения.
Кто выдал учётной записи дополнительные права?
Предположим, бухгалтер работает в компании из 50 сотрудников. ИТ настроила правило, отмечающее добавление записи в привилегированную группу вскоре после входа с незнакомого устройства. Оповещение указывает запись, устройство и группу. Последующий доступ к файлам даёт направление расследованию.
Мой первый вопрос — кто и кому выдал права. Журнал каталога содержит две записи пользователей. Одна выполнила изменение, другая была добавлена в группу. Администратор проверяет согласованную заявку на обслуживание и связывается с бухгалтером по известному каналу. На файловом сервере он ищет обращения этой записи начиная с 02:13. Для этого аудит доступа к сетевой папке должен был работать уже во время события. Если журналов нет, вопрос об открытых файлах остаётся без ответа.
Если бухгалтер не узнаёт вход, а ИТ подтверждает злоупотребление, ответственный администратор может отключить запись, отозвать активные сеансы и отменить изменение группы. В материалах дела нужно различать доказанный доступ и пробелы в данных.
Польза в повседневной работе
Для меня главное преимущество — общая картина. Расследование требует меньше переключений между консолями и позволяет целенаправленно искать запись, адрес или устройство. История помогает определить начало и масштаб инцидента. Она ускоряет работу, если нужные данные были собраны и ещё доступны.
SIEM также может регулярно проверять неожиданные административные изменения, подозрительные входы и важные изменения конфигурации. Хорошие правила уменьшают число событий для ручного разбора. Плохо настроенные вызывают усталость от оповещений. Одно оповещение с контекстом, ответственным и следующим действием полезнее сотни необъяснённых предупреждений.
Центральная история помогает аудитам и сбору доказательств. Панель или отчёт о соответствии не заменяют реализованную меру защиты и проверку цепочки доказательств. Срок хранения, права и защита от изменения должны отвечать цели.
Задачи SIEM, EDR, XDR, SOAR и MDR
Категории всё сильнее пересекаются. При выборе платформы полезно различать их задачи.
| Термин | Задача | Практический вопрос |
|---|---|---|
| SIEM | Централизованный анализ, поиск и восстановление событий | Какие действия связаны? |
| EDR (Endpoint Detection and Response) | Исследовать поведение и реагировать на конечных устройствах | Что сделал процесс на ноутбуке? |
| XDR (Extended Detection and Response) | Связать обнаружение и реагирование между областями защиты | Как связаны сигналы устройств, идентификации и сети? |
| SOAR (Security Orchestration, Automation and Response) | Организовать процессы и реакции через подключённые инструменты | Какие шаги можно автоматизировать? |
| MDR (Managed Detection and Response) | Команда сервиса выполняет согласованные задачи обнаружения и реагирования | Кто расследует ночное оповещение? |
Продукт может сочетать несколько функций. Покупка SIEM не обеспечивает автоматически круглосуточную команду безопасности. Автоматическая блокировка требует конкретной интеграции, прав и проверенного процесса. Платформа сама по себе кадровый вопрос не решает.
Прямое сравнение Wazuh и Sophos
Корректно сравнивать самостоятельно управляемый Wazuh с Sophos XDR или MDR вместе с дополнением SIEM. Иначе платформа сопоставляется с расширением. Wazuh Cloud или отдельный подрядчик меняют распределение эксплуатационных обязанностей.
| Критерий | Самостоятельный Wazuh | Sophos XDR / MDR с Next-Gen SIEM |
|---|---|---|
| Эксплуатация | Своя инфраструктура и обслуживание | Платформа под управлением поставщика |
| Лицензии и затраты | Бесплатное ПО; инфраструктура, персонал и поддержка оплачиваются | Коммерческая база, дополнение и при необходимости продление хранения |
| Контроль данных | Самостоятельный выбор размещения и хранения | Проверка архитектуры и договорных вариантов |
| Адаптация | Свои декодеры, правила и интеграции | Поддерживаемые интеграции, свои парсеры и правила внутри платформы |
| История | Планирование архива, индексации и ёмкости | Документированные сроки; проверка сборщиков и лимитов |
| Реагирование | Настройка Active Response и дополнительных интеграций | Возможности базы и договорный сервис MDR |
| Персонал | Организация эксплуатации и анализа | Меньше собственной инфраструктуры; свой анализ в XDR, договорной объём в MDR |
| Подходящие условия | Контроль, обучение и эксплуатационная компетенция | Использование XDR/MDR и потребность в общей истории и доказательствах |
Wazuh: широкий контроль с ответственностью за эксплуатацию
Wazuh — бесплатная платформа с открытым исходным кодом и функциями SIEM и XDR. Она включает анализ журналов, контроль целостности файлов, оценку конфигурации и обнаружение уязвимостей. Её можно эксплуатировать самостоятельно. Также предлагаются коммерческий облачный сервис и поддержка.
Центральная архитектура состоит из сервера Wazuh, indexer и dashboard. Агенты передают данные устройств, другие источники могут подключаться через syslog. Сервер обрабатывает их декодерами и правилами, indexer обеспечивает поиск сохранённой информации, dashboard её отображает.

Меня привлекает свобода проектирования. В своей установке я выбираю хранение, инфраструктуру и изменения. Собственные декодеры и правила полезны для приложений с необычными форматами. Эта гибкость важна команде, желающей понимать и менять логику детекции.
Нужны время и знания. Обновления, сертификаты, распространение агентов, права, резервные копии и планирование хранения остаются оператору. Для каждого нового источника проверяются извлечение полей и полезность оповещений. Открытый код снижает лицензионный барьер, но работа персонала остаётся платной.
Важная особенность: Wazuh по умолчанию не архивирует все полученные исходные события. Полный архив нужно включить. Для поиска в dashboard данные также направляют в indexer и настраивают соответствующий индекс. Если нужны будущие расследования событий, не вызвавших оповещения, хранение планируют заранее. Это увеличивает требуемую ёмкость.
Active Response позволяет настроить действия после обнаружения. Их работа зависит от скрипта, целевой системы и правил. Это не доказывает полного равенства со всеми функциями изоляции и реагирования других продуктов.
Sophos Next-Gen SIEM: расширение существующей платформы
Важно точное название. Согласно документации администратора, Next-Gen SIEM — дополнение для Sophos XDR Powered by Secureworks или Sophos MDR. Отдельно его не купить. XDR остаётся платформой обнаружения, расследования и реагирования. SIEM расширяет прежде всего хранение, приём данных и отчётность о соответствии.

Практическое преимущество — общий рабочий процесс. Уже использующие Sophos XDR или MDR организации могут работать с историей и дополнительными источниками в одной среде, не создавая отдельную собственную инфраструктуру SIEM. Поддерживаются также сторонние источники.
Обратная сторона — зависимость от платформы и её лицензирования. Один контракт на Sophos Firewall дополнения не включает. Нужно проверить источники, поля, экспорт и права реакции для своей среды. Даже в облаке обслуживание источников, решения и проверка охвата остаются организации или её подрядчику.
Сроки хранения и лицензионные лимиты
Документация указывает стандартные 13 месяцев хранения с платным продлением до десяти лет. Старые сборщики syslog не поддерживают все возможности хранения. Наличие сборщика не подтверждает полноту нужной истории.
Sophos рекламирует тарификацию по пользователям и серверам без платы за объём приёма. Однако лицензионные условия указывают для Next-Gen SIEM 1 ГБ исходных данных в сутки суммарно по источникам. Число подписок SIEM должно соответствовать лицензированным пользователям и серверам XDR и MDR.
Для конкретной установки я сопоставил бы две цифры. Сколько ГБ в сутки предложение покрывает для всех пользователей и серверов? Сколько источники отправляют в загруженный день? Если замер выше, надо узнать судьбу избыточных событий. Это столь же важно для расследования, как цена для бюджета.
Другие доступные системы
Wazuh и Sophos подходят для разных исходных условий. При составлении списка я рассмотрел бы также следующие подходы, без претензии на полный обзор рынка.
| Решение | Подход и преимущество | Что проверять |
|---|---|---|
| OpenSearch Security Analytics | SIEM на открытой поисково-аналитической платформе; полезен для своих конвейеров | Проект Apache 2.0. Сбор, эксплуатация и детекции должны согласовываться. |
| Security Onion | Сетевой мониторинг, анализ журналов и расследование; глубокая видимость сети | Размещение сенсоров и объёмы. Включены компоненты ELv2; не вся дистрибуция имеет классические открытые лицензии. |
| Microsoft Sentinel | Облачный SIEM с интеграциями Microsoft и других поставщиков; удобен для сред Microsoft | Приём, хранение, автоматизация и затраты на реальные источники. |
| Elastic Security | Поиск, SIEM и другие функции; интересен при наличии опыта Elastic | Модель развёртывания, уровень функций и лицензии компонентов. |
| Splunk Enterprise Security | Коммерческий SIEM с широкими анализом и интеграциями | Реалистичный бюджет платформы и контента безопасности. |
Особенно важна документация лицензирования Security Onion. Бесплатность, доступность кода и неограниченное использование для предоставления сервиса — разные свойства. Для Elastic я также проверил бы дистрибутив и уровень функций, прежде чем называть всё семейство бесплатным или открытым.
Что проверить перед внедрением
Я начал бы с нескольких целей: неожиданные административные права, подозрительные входы и изменения критических серверов. Они определяют нужные источники. Затем создал бы безопасные тестовые события и проверил весь путь. Событие возникло, дошло, поля верны, правило сработало, ответственный получил уведомление?
Приёмка должна включать отказ источника. Платформа не должна выглядеть исправной, если важный источник несколько дней молчит. Оповещения о потере источников, контролируемые тесты и регулярная проверка правил входят в эксплуатацию.
Для расчёта затрат я измерил бы объёмы и труд расследования в пилоте. Десять ГБ исходных журналов в сутки — примерно 3,65 ТБ в год до дополнительных индексов, реплик и копий. Сжатие и уровни хранения меняют реальную потребность. Этот расчёт не определяет ресурсы для Wazuh или Sophos.
Журналы часто содержат имена пользователей, IP и действия. Я определил бы поля, размещение, доступ и удаление. Самой платформе нужны защищённые административные входы, обновления и проверяемые копии. Централизация информации безопасности требует соответствующей защиты.
Мой вывод
Для компании из примера я начал бы с вопроса. Кто займётся оповещением в два часа ночи? Если есть дежурство, знания систем и желание подключать свои приложения, я испытал бы Wazuh. Записал бы обычный доступ к файлу без оповещения и нашёл его через неделю. Это проверка пригодности архива для расследований.
Если уже используется Sophos XDR или MDR и требуется показать записи спустя год, сначала оценил бы дополнение SIEM. В пилоте проследил бы доступ к собственной сетевой папке до доступного поиску события. Предложение должно определять хранение и суточный объём.
Если ночью некому расследовать, приоритет — дежурство или договор MDR. В нём надо указать, кто уполномочен немедленно отключить затронутую запись.
До следующего раза,
Джо
Источники
Сравнение охватывает документированные возможности. Первоначальная проверка завершена 27 октября 2026 года. Архив Wazuh, лицензии и хранение Sophos повторно проверены 20 ноября.