SIEM erklärt: Was es bringt und wie sich Wazuh und Sophos unterscheiden
Security ToolsInhaltsverzeichnis
Um 02:13 Uhr protokolliert der Identitätsdienst eine Anmeldung mit dem Konto einer Buchhalterin. Wenige Minuten später erhält ihr Konto zusätzliche Rechte und greift auf eine vertrauliche Dateifreigabe zu. Der Identitätsdienst kennt die Anmeldung, das Verzeichnis die Gruppenänderung und der Dateiserver den Zugriff. Wer morgens nur eines dieser Protokolle öffnet, sieht einen Ausschnitt. Ein SIEM kann die drei Spuren für die Untersuchung zusammenbringen.
Was ist ein SIEM?
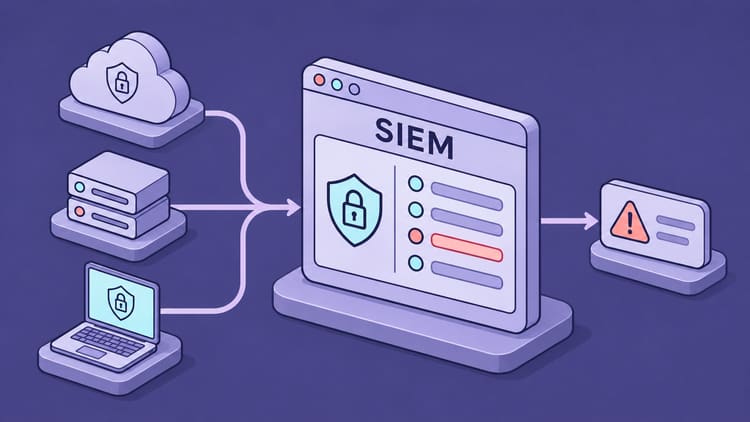
SIEM steht für Security Information and Event Management. Gemeint ist eine Plattform, die sicherheitsrelevante Ereignisse aus verschiedenen Quellen sammelt, aufbereitet, speichert und auswertet. Solche Quellen sind beispielsweise Windows- und Linux-Systeme, Firewalls, Identitätsdienste, Cloud-Anwendungen und Endpoint-Schutzprodukte.
Ein Log ist zunächst ein Protokolleintrag: Ein Konto hat sich angemeldet, ein Dienst wurde gestartet oder eine Verbindung wurde blockiert. Ein SIEM kann daraus einen Alarm ableiten, wenn eine Regel oder ein Analyseverfahren etwas Verdächtiges erkennt. Ein bestätigter Sicherheitsvorfall entsteht erst durch die weitere Bewertung. Diese Unterscheidung verhindert, dass jede rote Markierung im Dashboard sofort als erfolgreicher Angriff behandelt wird.
Die ursprüngliche Idee verbindet die längerfristige Speicherung und Auswertung von Sicherheitsinformationen mit der zeitnahen Überwachung neuer Ereignisse. Heute kommen je nach Produkt Verhaltensanalysen, Fallverwaltung und Automatisierungen hinzu. Der Begriff allein sagt deshalb noch wenig darüber aus, welche Aufgaben ein konkretes Produkt vollständig abdeckt.
Wie aus einzelnen Logs ein Zusammenhang wird
Der Ablauf beginnt bei der Datenerfassung. Ein Agent auf einem Server kann Ereignisse an die Plattform schicken. Eine Firewall liefert Syslog-Nachrichten, ein Cloud-Dienst stellt Daten über eine API bereit. Anschließend muss das SIEM die unterschiedlichen Formate verstehen und wichtige Felder wie Benutzer, Gerät, Quelladresse, Aktion und Zeitstempel herauslesen. Diesen Schritt nennt man Parsing; die Überführung in ein gemeinsames Schema heißt Normalisierung.
Danach lassen sich Ereignisse über gemeinsame Merkmale und Zeitfenster verbinden. Das ist die Korrelation. Eine Regel könnte beispielsweise mehrere fehlgeschlagene Anmeldungen und eine anschließende erfolgreiche Anmeldung desselben Kontos erkennen. Für eine Verbindung zu späteren Serverereignissen braucht es zusätzlich passende Identitäts- oder Geräteinformationen und eine dafür geeignete Regel. Allein das Sammeln der Logs erzeugt diese Erkennung noch nicht.

Wie schnell dieser Ablauf funktioniert, hängt auch von den Quellen ab. Ein Ereignis, das eine Cloud-API erst verspätet bereitstellt, kann die Plattform vorher nicht auswerten. Ebenso kann ein falscher Zeitstempel eine Ereigniskette auseinanderreißen. Funktionierende Datenerfassung und synchronisierte Uhren gehören deshalb zur Erkennungsqualität.
Wer hat dem Konto zusätzliche Rechte gegeben?
Nehmen wir an, die Buchhalterin aus dem Beispiel arbeitet in einem Betrieb mit 50 Mitarbeitern. Die IT hat eine Regel eingerichtet, die meldet, wenn ein Konto kurz nach einer Anmeldung von einem unbekannten Gerät Mitglied einer privilegierten Gruppe wird. Die Regel schlägt an. In der Meldung stehen das betroffene Konto, das Gerät und der Name der Gruppe. Der spätere Dateizugriff ist eine Spur, der die IT jetzt nachgehen kann.
Die erste Frage wäre für mich, wer wem die Rechte gegeben hat. Im Verzeichnisprotokoll stehen dafür zwei Konten. Das eine hat die Änderung ausgeführt, das andere wurde der Gruppe hinzugefügt. Der Administrator prüft, ob ein Wartungsauftrag die Änderung erklärt, und fragt die Buchhalterin über einen bekannten Kontaktweg nach der Anmeldung. Im Dateiserverprotokoll sucht er nach Zugriffen des betroffenen Kontos ab 02:13 Uhr. Dafür muss die Zugriffsüberwachung auf der Freigabe bereits aktiv gewesen sein. Fehlt sie, bleibt offen, welche Dateien das Konto geöffnet hat.
Erkennt die Buchhalterin die Anmeldung nicht und bestätigt die IT den Missbrauch, kann der zuständige Administrator das Konto sperren, aktive Sitzungen widerrufen und die Gruppenänderung rückgängig machen. Im Fallprotokoll hält er fest, welche Zugriffe belegt sind und wo Daten fehlen.
Was bringt das im Alltag?
Der größte Vorteil ist für mich die gemeinsame Sicht. Bei einer Untersuchung muss ich weniger zwischen einzelnen Konsolen wechseln und kann gezielter nach einem Konto, einer Adresse oder einem Gerät suchen. Historische Daten helfen anschließend, den Beginn und den Umfang eines Vorfalls einzugrenzen. Das kann die Untersuchung beschleunigen, sofern die benötigten Daten tatsächlich erfasst und noch verfügbar sind.
Ein SIEM kann außerdem wiederkehrende Prüfungen übernehmen: unerwartete Administratoränderungen, auffällige Anmeldeversuche oder sicherheitsrelevante Konfigurationsänderungen. Gute Regeln reduzieren die Menge an Ereignissen, die Menschen einzeln ansehen müssen. Schlecht abgestimmte Regeln erzeugen dagegen Alarmmüdigkeit. Ein Alarm mit Kontext, einem zuständigen Bearbeiter und einer nächsten Handlung ist deutlich wertvoller als hundert unkommentierte Warnungen.
Für Nachweise und Audits kann eine zentrale Historie ebenfalls helfen. Ein Dashboard oder ein Compliance-Bericht ersetzt jedoch weder die tatsächliche Umsetzung einer Sicherheitsmaßnahme noch die Prüfung der Nachweiskette. Aufbewahrung, Zugriffsrechte und Schutz vor nachträglicher Veränderung müssen zum jeweiligen Zweck passen.
SIEM, EDR, XDR, SOAR und MDR: Wer macht was?
Diese Begriffe überschneiden sich zunehmend. Für die Auswahl finde ich es trotzdem hilfreich, die Aufgaben auseinanderzuhalten.
| Begriff | Aufgabe | Praktische Frage |
|---|---|---|
| SIEM | Ereignisse zentral auswerten, durchsuchen und historisch nachvollziehen | Welche Aktivitäten hängen zusammen? |
| EDR (Endpoint Detection and Response) | Verhalten auf Endgeräten untersuchen und dort reagieren | Was hat dieser Prozess auf dem Laptop gemacht? |
| XDR (Extended Detection and Response) | Erkennung und Reaktion über mehrere Sicherheitsbereiche verbinden | Wie gehören Endpoint-, Identitäts- und Netzwerksignale zusammen? |
| SOAR (Security Orchestration, Automation and Response) | Abläufe und Reaktionen über angebundene Werkzeuge orchestrieren | Welche Schritte dürfen automatisch ausgeführt werden? |
| MDR (Managed Detection and Response) | Ein Dienstleistungsteam übernimmt vereinbarte Erkennungs- und Reaktionsaufgaben | Wer untersucht den Alarm nachts? |
Ein Produkt kann mehrere dieser Funktionen enthalten. Ein SIEM-Kauf beinhaltet aber nicht automatisch einen rund um die Uhr besetzten Sicherheitsbetrieb. Auch automatisches Blockieren braucht eine konkrete Integration, passende Rechte und einen getesteten Ablauf. Eine Plattform allein löst die Personalfrage nicht.
Wazuh und Sophos im direkten Vergleich
Ein fairer Vergleich betrachtet Wazuh im Eigenbetrieb und Sophos XDR beziehungsweise MDR einschließlich des SIEM-Add-ons. Sonst würde man eine selbst betriebene Plattform mit einer einzelnen Erweiterung vergleichen. Wazuh Cloud oder ein zusätzlicher Wazuh-Dienstleister verändern die Betriebsverteilung entsprechend.
| Kriterium | Wazuh im Eigenbetrieb | Sophos XDR / MDR mit Next-Gen SIEM |
|---|---|---|
| Betriebsmodell | Eigene Infrastruktur und Plattformpflege | Vom Anbieter betriebene Plattform |
| Lizenz und Kosten | Freie Software; Infrastruktur, Personal und optionaler Support kosten zusätzlich | Kommerzielle Basislösung plus Add-on und gegebenenfalls längere Aufbewahrung |
| Datenkontrolle | Speicherort und Aufbewahrung selbst gestalten | Anbieterarchitektur und vertraglich verfügbare Optionen prüfen |
| Anpassung | Eigene Decoder, Regeln und Integrationen | Unterstützte Integrationen sowie eigene Parser und Regeln im Plattformrahmen |
| Historie | Archivierung, Indexierung und Kapazität selbst planen | Dokumentierte Aufbewahrung; Collector und Lizenzgrenzen beachten |
| Reaktion | Active Response und zusätzliche Integrationen einrichten | Funktionen der Basisplattform; bei MDR zusätzlich vereinbarter Service |
| Personalbedarf | Plattformbetrieb und Sicherheitsanalyse organisieren | Weniger eigener Plattformbetrieb; Analyse bei XDR selbst, bei MDR nach Leistungsumfang |
| Naheliegender Einsatz | Kontrolle, Lerninteresse und vorhandene Betriebskompetenz | Bestehende XDR-/MDR-Nutzung und Bedarf an integrierter Historie und Nachweisen |
Wazuh: Viel Kontrolle, mit eigener Betriebsverantwortung
Wazuh ist eine freie Open-Source-Sicherheitsplattform mit SIEM- und XDR-Funktionen. Neben der Logauswertung gehören unter anderem Dateiüberwachung, Konfigurationsprüfungen und Schwachstellenerkennung zum Funktionsumfang. Man kann die Plattform selbst betreiben; Wazuh bietet auch einen kommerziellen Cloud-Dienst und Support an.
Die zentrale Architektur besteht aus Wazuh Server, Indexer und Dashboard. Agents liefern Daten von überwachten Geräten; weitere Quellen können beispielsweise über Syslog angebunden werden. Der Server verarbeitet die Daten anhand von Decodern und Regeln, der Indexer macht die gespeicherten Informationen durchsuchbar, das Dashboard stellt sie dar.

Der Vorteil liegt für mich in der Gestaltungsfreiheit. Bei einem eigenen Betrieb kann ich Ablage, Infrastruktur und Anpassungen selbst bestimmen. Eigene Decoder und Regeln sind interessant, wenn Anwendungen ungewöhnliche Logformate verwenden. Diese Freiheit ist besonders nützlich, wenn das Team verstehen und beeinflussen möchte, wie eine Erkennung zustande kommt.
Dafür braucht es Zeit und Fachwissen. Updates, Zertifikate, Agent-Verteilung, Berechtigungen, Backups und Speicherplanung bleiben Aufgaben des Betreibers. Bei einer neuen Datenquelle muss geprüft werden, ob die wichtigen Felder richtig erkannt werden und ob daraus ein brauchbarer Alarm entsteht. Open Source senkt die Lizenzhürde, beseitigt aber keine Personalkosten.
Eine wichtige Eigenheit: Wazuh archiviert standardmäßig nicht sämtliche empfangenen Rohereignisse. Die vollständige Archivierung muss aktiviert werden; für eine Suche im Dashboard sind zusätzlich die Weiterleitung in den Indexer und die passende Indexkonfiguration nötig. Wer später auch Ereignisse untersuchen möchte, die damals keinen Alarm ausgelöst haben, muss diese Speicherung vorab planen. Das erhöht den Speicherbedarf.
Active Response ermöglicht außerdem konfigurierte Reaktionen auf erkannte Ereignisse. Welche Aktion tatsächlich funktioniert, hängt vom Skript, Zielsystem und Regelwerk ab. Daraus folgt keine pauschale Gleichwertigkeit mit jeder Endpoint-Isolations- oder Reaktionsfunktion eines anderen Produkts.
Sophos Next-Gen SIEM: Erweiterung einer vorhandenen Sicherheitsplattform
Bei Sophos ist die Produktbezeichnung entscheidend. Laut aktueller Administrationsdokumentation ist Next-Gen SIEM ein Add-on zu Sophos XDR Powered by Secureworks oder Sophos MDR. Es ist kein separat kaufbares Standalone-SIEM. XDR bleibt die Plattform für Erkennung, Untersuchung und Reaktion; das SIEM-Add-on ergänzt vor allem längere Aufbewahrung, zusätzliche Datenaufnahme und Compliance-Auswertungen.

Der praktische Vorteil kann in einem gemeinsamen Arbeitsablauf liegen. Wer bereits mit Sophos XDR oder MDR arbeitet, kann historische Daten und zusätzliche Quellen dort für Untersuchungen und Nachweise nutzen. Es muss dafür keine weitere selbst betriebene SIEM-Infrastruktur aufgebaut werden. Sophos unterstützt auch Drittanbieterquellen; der Ansatz ist nicht auf Sophos-Geräte beschränkt.
Die Kehrseite ist die Bindung an die Plattform und deren Lizenzmodell. Ein vorhandener Sophos-Firewall-Vertrag allein liefert dieses SIEM-Add-on nicht mit. Die konkreten Datenquellen, verfügbaren Felder, Exportmöglichkeiten und Reaktionsrechte muss man für die eigene Umgebung prüfen. Auch bei einer Cloud-Plattform verbleiben Quellenpflege, betriebliche Entscheidungen und die Kontrolle der Abdeckung beim Unternehmen beziehungsweise beim beauftragten Dienstleister.
Aufbewahrung und Lizenzgrenzen genau lesen
Die Administrationsdokumentation nennt 13 Monate Aufbewahrung im Standard sowie kostenpflichtige Erweiterungen bis zehn Jahre. Sie weist außerdem darauf hin, dass ältere Syslog-Collector nicht die vollständigen Aufbewahrungsfunktionen unterstützen. Ein vorhandener Collector ist deshalb noch kein Beleg dafür, dass die gewünschte Historie vollständig entsteht.
Sophos bewirbt die Abrechnung pro Benutzer und Server ohne volumenabhängige Ingestion-Gebühren. Gleichzeitig nennen die Lizenzbedingungen für Next-Gen SIEM eine Grenze von 1 GB Rohdatenaufnahme pro Tag, über alle Datenquellen aggregiert. Die SIEM-Lizenzanzahl muss den lizenzierten XDR- und MDR-Benutzern und -Servern entsprechen.
Für einen konkreten Betrieb würde ich im Angebot zwei Zahlen nebeneinanderstellen lassen. Wie viele GB pro Tag decken alle lizenzierten Benutzer und Server zusammen ab? Wie viele GB liefern die vorgesehenen Quellen an einem arbeitsreichen Tag? Liegt der gemessene Wert höher, sollte der Anbieter erklären, was mit überschüssigen Ereignissen geschieht. Das ist für die spätere Untersuchung ebenso wichtig wie der Preis.
Welche weiteren Systeme gibt es?
Wazuh und Sophos decken unterschiedliche Ausgangslagen ab. Für eine Vorauswahl würde ich deshalb auch einige andere Ansätze ansehen, ohne daraus eine vollständige Marktübersicht zu machen.
| Lösung | Ansatz und Vorteil | Worauf ich achten würde |
|---|---|---|
| OpenSearch Security Analytics | SIEM-Funktionen auf einer offenen Such- und Analyseplattform; interessant für eigene Datenpipelines | Das Security-Analytics-Projekt steht unter Apache 2.0. Datenerfassung, Betrieb und die passenden Erkennungen müssen zusammenpassen. |
| Security Onion | Verbindet unter anderem Netzwerküberwachung, Logauswertung und Untersuchung; interessant für tiefere Netzwerksicht | Sensorplatzierung und Datenmengen planen. Die Distribution enthält auch ELv2-Komponenten und ist nicht durchgehend unter klassischen Open-Source-Lizenzen verfügbar. |
| Microsoft Sentinel | Cloud-SIEM mit Integrationen für Microsoft- und weitere Datenquellen; naheliegend in Microsoft-geprägten Umgebungen | Aufnahme, Aufbewahrung, Automatisierung und laufende Kosten für die eigenen Quellen prüfen. |
| Elastic Security | Verbindet Suche, SIEM und weitere Sicherheitsfunktionen; interessant bei vorhandener Elastic-Kompetenz | Betriebsmodell, Funktionsstufe und Lizenzbedingungen der benötigten Komponenten prüfen. |
| Splunk Enterprise Security | Kommerzielle SIEM-Lösung mit umfangreichen Analyse- und Integrationsmöglichkeiten | Aufwand und Kosten der Plattform sowie der Sicherheitsinhalte realistisch einplanen. |
Für Security Onion ist die Lizenzdokumentation besonders relevant: Frei nutzbar, quelloffen und uneingeschränkt als Dienstleistung weiterverwendbar sind unterschiedliche Eigenschaften. Auch bei Elastic würde ich die konkrete Distribution und Funktionsstufe prüfen, statt die gesamte Produktfamilie pauschal als kostenlos oder Open Source einzuordnen.
Was ich vor einer Einführung prüfen würde
Ich würde mit wenigen klaren Erkennungszielen beginnen: unerwartete Administratorrechte, auffällige Anmeldungen und Veränderungen an kritischen Servern. Daraus ergibt sich, welche Quellen überhaupt nötig sind. Anschließend würde ich harmlose Testereignisse erzeugen und den gesamten Weg prüfen: Entsteht das Ereignis, kommt es an, stimmen die Felder, löst die Regel aus und erreicht die Meldung die zuständige Person?
Zur Abnahme gehört für mich auch ein ausgefallener Datenlieferant. Eine Plattform sollte nicht stillschweigend gesund aussehen, während eine wichtige Quelle seit Tagen nichts mehr sendet. Alarmierung bei Quellenverlust, kontrollierte Testalarme und regelmäßige Überprüfung der Regeln gehören deshalb zum Betrieb.
Bei den Kosten würde ich über einen Pilotzeitraum Datenvolumen und Bearbeitungsaufwand erfassen. 10 GB Rohlogs täglich ergeben rechnerisch bereits rund 3,65 TB jährlich, bevor zusätzliche Indexdaten, Replikate und Backups berücksichtigt werden. Kompression und Speicherstufen verändern den tatsächlichen Bedarf. Diese Beispielrechnung ist keine Dimensionierungsempfehlung für Wazuh oder Sophos.
Außerdem enthalten Logs oft Benutzernamen, IP-Adressen und Aktivitäten. Ich würde die benötigten Felder, den Speicherort, den Zugriff und die Löschung festlegen. Die Plattform selbst braucht geschützte Administrationszugänge, Updates und eine überprüfbare Datensicherung. Wer alle sicherheitsrelevanten Informationen an einem Ort bündelt, muss diesen Ort entsprechend schützen.
Mein Fazit
Für den Betrieb aus dem Beispiel würde ich die Auswahl an einer Frage festmachen. Wer übernimmt den Alarm um zwei Uhr morgens? Hat das Team Rufbereitschaft, kennt seine Systeme und möchte eigene Anwendungen anbinden, würde ich Wazuh in einem Pilotprojekt erproben. Dabei würde ich einen gewöhnlichen Dateizugriff ohne Alarm protokollieren und eine Woche später danach suchen. So zeigt sich früh, ob die geplante Archivierung für eine Untersuchung ausreicht.
Nutzt der Betrieb bereits Sophos XDR oder MDR und muss Zugriffe noch nach einem Jahr belegen können, würde ich zuerst das SIEM-Add-on prüfen. Im Pilotprojekt sollte das Team einen Zugriff aus der eigenen Dateifreigabe bis zum durchsuchbaren Ereignis verfolgen. Für die Aufbewahrungsdauer und das tägliche Datenvolumen zählt dann das konkrete Angebot.
Fehlt nachts jemand für die Untersuchung, hat für mich die Vereinbarung mit einem Bereitschafts- oder MDR-Dienst Vorrang. Darin gehört auch die Entscheidung, wer ein betroffenes Konto sofort sperren darf.
Bis zum nächsten Mal,
Euer Joe
Quellen
Grundlage ist die Herstellerdokumentation vom Recherchestand 27. Oktober 2026. Die Angaben zur Wazuh-Archivierung sowie zu Sophos-Lizenzierung und Aufbewahrung wurden am 20. November erneut geprüft. Der Vergleich beschreibt den dokumentierten Funktionsumfang.