SIEM: qué aporta y cómo se comparan Wazuh y Sophos
Security ToolsTabla de contenidos
A las 02:13, el proveedor de identidad registra un inicio de sesión en la cuenta de una contable. Minutos después, esa cuenta obtiene privilegios adicionales y accede a una carpeta compartida restringida. El proveedor de identidad registra el inicio de sesión, el directorio registra el cambio de grupo y el servidor de archivos registra el acceso. Al abrir uno de esos registros por la mañana, el administrador solo ve una parte de la historia. Un SIEM puede reunir las tres pistas para investigarlas.
¿Qué es un SIEM?
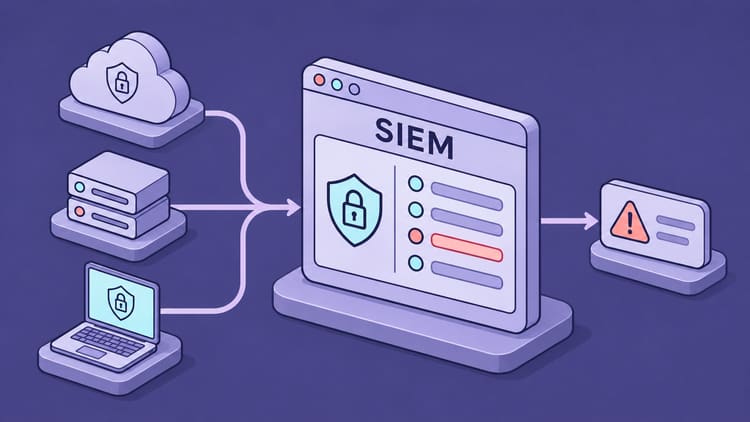
SIEM significa Security Information and Event Management, gestión de información y eventos de seguridad. Es una plataforma que recopila, prepara, almacena y analiza eventos de distintas fuentes, como sistemas Windows y Linux, firewalls, servicios de identidad, aplicaciones en la nube y productos de protección de endpoints.
Un log empieza como un registro de una acción. Una cuenta ha iniciado sesión, un servicio ha arrancado o una conexión ha sido bloqueada. Un SIEM puede generar una alerta cuando una regla o un método de análisis detecta algo sospechoso. Antes de confirmar un incidente hace falta evaluar lo ocurrido. Distinguir estas etapas evita interpretar cada indicador rojo del panel como un ataque exitoso.
La idea original combina la gestión histórica de información de seguridad con la supervisión oportuna de eventos nuevos. Según el producto, hoy también incluye análisis de comportamiento, gestión de casos y automatización. El nombre de la categoría, por sí solo, dice poco sobre las tareas que cubre completamente una plataforma.
Cómo se relacionan los registros
El proceso empieza con la recopilación. Un agente instalado en un servidor puede enviar eventos a la plataforma. Un firewall proporciona mensajes syslog y un servicio en la nube ofrece datos mediante una API. El SIEM debe interpretar esos formatos y extraer campos como usuario, dispositivo, dirección de origen, acción y marca temporal. Esa interpretación se llama parsing. Convertir los resultados a un esquema común es la normalización.
Después se pueden relacionar eventos mediante atributos compartidos y ventanas de tiempo. Es la correlación. Por ejemplo, una regla puede detectar varios intentos fallidos seguidos de un inicio de sesión correcto en la misma cuenta. Relacionarlos con actividades posteriores en un servidor requiere información adecuada sobre la identidad o el dispositivo y una regla apropiada. La recopilación de logs por sí sola no crea esa detección.

Las fuentes también determinan la rapidez del proceso. La plataforma solo puede analizar un evento cuando la API de la nube lo pone a disposición. Una marca temporal incorrecta puede romper una secuencia relacionada. La recopilación fiable y los relojes sincronizados forman parte de la calidad de detección.
¿Quién otorgó más privilegios a la cuenta?
Supongamos que la contable trabaja en una empresa de 50 empleados. El equipo de TI ha configurado una regla para alertar cuando una cuenta entra en un grupo privilegiado poco después de iniciar sesión desde un dispositivo desconocido. La alerta identifica la cuenta, el dispositivo y el grupo. El acceso posterior a archivos es una pista que el equipo puede investigar.
Mi primera pregunta sería quién concedió privilegios a quién. El registro del directorio identifica dos cuentas. Una realizó el cambio y la otra fue añadida al grupo. El administrador comprueba si existe una solicitud de mantenimiento aprobada y contacta con la contable por un canal conocido para preguntarle por el inicio de sesión. En el servidor de archivos busca accesos de la cuenta desde las 02:13. Para ello, la auditoría de acceso a la carpeta compartida debía estar activa en ese momento. Sin esos registros, sigue abierta la pregunta de qué archivos abrió la cuenta.
Si la contable no reconoce la sesión y TI confirma el uso indebido, el administrador responsable puede deshabilitar la cuenta, revocar sesiones activas y revertir el cambio de grupo. El expediente debe diferenciar los accesos confirmados de las lagunas en las pruebas.
¿Qué aporta en el trabajo diario?
Para mí, la principal ventaja es una visión conjunta. Investigar exige menos cambios de consola y permite búsquedas más centradas en una cuenta, dirección o dispositivo. Los registros históricos ayudan a determinar cuándo empezó un incidente y hasta dónde llegó. Pueden acelerar la investigación si los datos necesarios se recopilaron y siguen disponibles.
Un SIEM también puede comprobar periódicamente cambios inesperados de administradores, intentos de acceso sospechosos o modificaciones de configuración relevantes. Las buenas reglas reducen los eventos que deben revisar las personas. Las reglas mal ajustadas producen fatiga por alertas. Una alerta con contexto, responsable y siguiente acción resulta mucho más útil que cien avisos sin explicación.
El historial central también facilita auditorías y recopilación de pruebas. Un panel o informe de cumplimiento no sustituye una medida de seguridad aplicada ni la validación de la cadena de evidencias. La retención, los permisos y la protección contra modificaciones deben corresponder al objetivo.
SIEM, EDR, XDR, SOAR y MDR: funciones
Estas categorías se solapan cada vez más. Aun así, distinguir sus tareas ayuda a elegir una plataforma.
| Término | Tarea | Pregunta práctica |
|---|---|---|
| SIEM | Analizar, buscar y reconstruir eventos de forma centralizada | ¿Qué actividades están relacionadas? |
| EDR (Endpoint Detection and Response) | Investigar el comportamiento y responder en endpoints | ¿Qué hizo este proceso en el portátil? |
| XDR (Extended Detection and Response) | Conectar detección y respuesta entre ámbitos de seguridad | ¿Cómo se relacionan las señales de endpoints, identidad y red? |
| SOAR (Security Orchestration, Automation and Response) | Orquestar flujos y respuestas con herramientas conectadas | ¿Qué pasos pueden ejecutarse automáticamente? |
| MDR (Managed Detection and Response) | Un equipo de servicio realiza las tareas acordadas de detección y respuesta | ¿Quién investiga la alerta por la noche? |
Un producto puede reunir varias capacidades. Comprar un SIEM no proporciona automáticamente un equipo de seguridad disponible las 24 horas. El bloqueo automático requiere una integración concreta, permisos adecuados y un procedimiento probado. La plataforma por sí sola no resuelve la dotación de personal.
Comparación directa de Wazuh y Sophos
Una comparación justa enfrenta Wazuh autogestionado con Sophos XDR o MDR incluido el complemento SIEM. De otro modo se compararía una plataforma con una extensión. Wazuh Cloud o un proveedor de servicios Wazuh cambia el reparto de responsabilidades.
| Criterio | Wazuh autogestionado | Sophos XDR / MDR con Next-Gen SIEM |
|---|---|---|
| Operación | Infraestructura y mantenimiento propios | Plataforma operada por el proveedor |
| Licencias y costes | Software gratuito; infraestructura, personal y soporte opcional con coste | Producto base comercial más complemento y, si se requiere, retención ampliada |
| Control de datos | Diseñar ubicación y retención | Comprobar arquitectura y opciones contractuales |
| Personalización | Decodificadores, reglas e integraciones propios | Integraciones compatibles y parsers y reglas propios dentro de la plataforma |
| Historial | Planificar archivo, indexación y capacidad | Retención documentada; revisar colectores y límites de licencia |
| Respuesta | Configurar Active Response e integraciones adicionales | Funciones de la plataforma base y servicio contratado con MDR |
| Personal | Organizar operación y análisis de seguridad | Menos infraestructura propia; análisis propio con XDR y según contrato con MDR |
| Encaje habitual | Control, aprendizaje y experiencia operativa | Uso de XDR/MDR y necesidad de historial y evidencias integrados |
Wazuh: mucho control y responsabilidad operativa
Wazuh es una plataforma de seguridad gratuita y de código abierto con funciones SIEM y XDR. Incluye análisis de logs, supervisión de integridad de archivos, evaluación de configuración y detección de vulnerabilidades. Se puede operar internamente. Wazuh también ofrece un servicio comercial en la nube y soporte.
Su arquitectura central comprende servidor Wazuh, indexer y dashboard. Los agentes aportan datos de los dispositivos supervisados y otras fuentes pueden conectarse, por ejemplo, mediante syslog. El servidor procesa los datos con decodificadores y reglas, el indexer permite buscar la información almacenada y el dashboard la presenta.

Me atrae la libertad de diseñar el sistema. En una instalación propia puedo decidir almacenamiento, infraestructura y ajustes. Los decodificadores y reglas propios ayudan con aplicaciones que usan formatos de log inusuales. Esa flexibilidad importa cuando el equipo quiere entender e influir en el funcionamiento de una detección.
Hace falta tiempo y experiencia. Actualizaciones, certificados, despliegue de agentes, permisos, copias de seguridad y planificación de almacenamiento siguen siendo responsabilidad del operador. Cada fuente nueva exige comprobar la extracción de campos y la utilidad de las alertas. El código abierto reduce la barrera de licencias, pero el trabajo del personal sigue teniendo coste.
Un detalle importante es que Wazuh no archiva por defecto todos los eventos originales recibidos. Hay que activar el archivo completo. Para buscarlos en el dashboard también deben enviarse al indexer y configurarse el índice adecuado. Si se quieren investigar eventos que no generaron una alerta en su momento, ese almacenamiento debe planificarse de antemano. Aumenta la capacidad necesaria.
Active Response permite configurar acciones tras detectar eventos. El resultado depende del script, sistema de destino y reglas. Esto no demuestra equivalencia general con todas las funciones de aislamiento o respuesta de endpoints de otros productos.
Sophos Next-Gen SIEM: extensión de una plataforma existente
Aquí importa el nombre preciso. Según la documentación administrativa, Next-Gen SIEM es un complemento para Sophos XDR Powered by Secureworks o Sophos MDR. No se puede comprar de forma independiente. XDR sigue siendo la plataforma de detección, investigación y respuesta. El complemento amplía principalmente retención, ingesta y reporting de cumplimiento.

La ventaja práctica puede ser un flujo compartido. Una organización que ya usa Sophos XDR o MDR puede utilizar allí registros históricos y fuentes adicionales para investigar y aportar pruebas, sin construir una infraestructura SIEM autogestionada aparte. Sophos también admite fuentes de terceros.
La contrapartida es la dependencia de la plataforma y su licencia. Un contrato de firewall Sophos por sí solo no incluye el complemento. Hay que revisar fuentes concretas, campos disponibles, exportación y permisos de respuesta. Incluso en la nube, la empresa o su proveedor siguen manteniendo las fuentes, tomando decisiones operativas y comprobando la cobertura.
Revisar retención y límites de licencia
La documentación indica 13 meses de retención estándar y ampliaciones de pago hasta diez años. También advierte que los colectores syslog antiguos no admiten todas las funciones de retención. Tener un colector no demuestra que se conserve el historial previsto.
Sophos anuncia precios por usuario y servidor sin cargos basados en ingesta. Sin embargo, sus condiciones de licencia señalan para Next-Gen SIEM una asignación de 1 GB de datos originales al día, agregados entre todas las fuentes. Las cantidades de suscripciones SIEM deben coincidir con usuarios y servidores licenciados de XDR y MDR.
Para una instalación concreta compararía dos cifras. ¿Cuántos GB diarios cubre la oferta entre todos los usuarios y servidores licenciados? ¿Cuántos envían las fuentes previstas en un día de mucha actividad? Si el volumen medido supera el contratado, preguntaría qué sucede con los eventos excedentes. Esa respuesta importa tanto para investigar como el precio para el presupuesto.
¿Qué otros sistemas existen?
Wazuh y Sophos encajan en situaciones distintas. También consideraría estos enfoques para una preselección, sin pretender cubrir todo el mercado.
| Solución | Enfoque y ventaja | Qué comprobaría |
|---|---|---|
| OpenSearch Security Analytics | Funciones SIEM sobre una plataforma abierta de búsqueda y análisis; útil para pipelines propios | El proyecto usa Apache 2.0. Recopilación, operación y detecciones deben encajar. |
| Security Onion | Combina supervisión de red, logs e investigación; útil para una visión de red más profunda | Planificar sensores y volúmenes. Incluye componentes ELv2 y no toda la distribución usa licencias de código abierto convencionales. |
| Microsoft Sentinel | SIEM en la nube con integraciones de Microsoft y terceros; candidato en entornos Microsoft | Comprobar ingesta, retención, automatización y costes de las fuentes reales. |
| Elastic Security | Combina búsqueda, SIEM y otras funciones; interesante si ya hay experiencia en Elastic | Revisar despliegue, nivel funcional y licencias de los componentes necesarios. |
| Splunk Enterprise Security | SIEM comercial con amplias capacidades de análisis e integración | Presupuestar de forma realista plataforma y contenidos de seguridad. |
La documentación de licencias de Security Onion merece atención. Uso gratuito, código disponible y reutilización sin restricciones como servicio alojado son propiedades diferentes. En Elastic también revisaría distribución y nivel funcional concretos antes de llamar gratuita o de código abierto a toda la familia.
Qué comprobaría antes del despliegue
Empezaría con pocos objetivos claros: privilegios administrativos inesperados, sesiones sospechosas y cambios en servidores críticos. Determinan las fuentes necesarias. Después generaría eventos de prueba inocuos y verificaría el recorrido completo. ¿Se creó el evento, llegó, se extrajeron bien los campos, saltó la regla y recibió la notificación la persona responsable?
La aceptación también debe cubrir el fallo de una fuente. Una plataforma no debería parecer saludable mientras una fuente importante lleva días sin enviar datos. Alertas de pérdida de fuentes, pruebas controladas y revisiones periódicas de reglas forman parte de la operación.
Para los costes mediría volúmenes y esfuerzo de investigación durante un piloto. Diez GB diarios de logs originales suman unos 3,65 TB anuales, antes de índices adicionales, réplicas y copias. La compresión y los niveles de almacenamiento cambian la necesidad real. La cuenta no dimensiona Wazuh ni Sophos.
Los logs suelen contener nombres de usuario, direcciones IP y actividades. Definiría campos necesarios, ubicación, acceso y política de borrado. La plataforma necesita accesos administrativos protegidos, actualizaciones y copias verificables. Centralizar información de seguridad requiere proteger ese sistema adecuadamente.
Mi conclusión
Para la empresa del ejemplo empezaría por una pregunta. ¿Quién atiende la alerta a las dos de la mañana? Si hay guardias, conocimiento de los sistemas e intención de integrar aplicaciones propias, probaría Wazuh. Registraría un acceso normal a un archivo que no genere alerta y lo buscaría una semana después. Es una prueba práctica de la utilidad del archivo para investigar.
Si la empresa ya usa Sophos XDR o MDR y necesita presentar registros de acceso un año después, evaluaría primero el complemento SIEM. En el piloto seguiría un acceso en la carpeta compartida propia hasta localizar el evento mediante búsqueda. La oferta debe especificar retención y asignación diaria de datos.
Si nadie puede investigar por la noche, priorizaría una guardia o un acuerdo MDR. Debe indicar quién tiene autoridad para deshabilitar inmediatamente una cuenta afectada.
Hasta la próxima,
Joe
Fuentes
El artículo compara capacidades documentadas. La investigación inicial terminó el 27 de octubre de 2026. El archivo de Wazuh y las licencias y retención de Sophos se revisaron el 20 de noviembre.