SIEM: manfaat serta perbandingan Wazuh dan Sophos
Security ToolsDaftar isi
Pada pukul 02:13, penyedia identitas mencatat login ke akun seorang staf akuntansi. Beberapa menit kemudian, akun itu mendapat hak tambahan dan mengakses berbagi berkas terbatas. Penyedia identitas mencatat login, direktori mencatat perubahan grup, dan server berkas mencatat akses. Administrator yang membuka satu log pada pagi hari hanya melihat sebagian cerita. SIEM dapat menyatukan ketiga jejak untuk penyelidikan.
Apa itu SIEM?
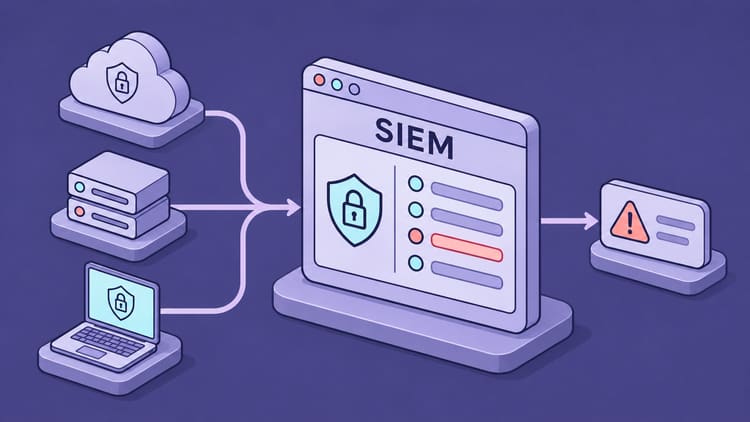
SIEM adalah Security Information and Event Management, pengelolaan informasi dan peristiwa keamanan. Platform ini mengumpulkan, menyiapkan, menyimpan, dan menganalisis peristiwa dari berbagai sumber, termasuk Windows dan Linux, firewall, layanan identitas, aplikasi cloud, dan perlindungan endpoint.
Log awalnya hanya catatan tindakan. Akun login, layanan dimulai, atau koneksi diblokir. SIEM dapat menghasilkan peringatan ketika aturan atau metode analisis menemukan sesuatu yang mencurigakan. Penilaian lanjutan diperlukan untuk memastikan insiden keamanan. Pembedaan tahap ini mencegah setiap indikator merah dianggap sebagai serangan yang berhasil.
Gagasan awalnya menggabungkan pengelolaan informasi historis dengan pemantauan peristiwa baru secara tepat waktu. Bergantung pada produk, platform sekarang juga mencakup analisis perilaku, pengelolaan kasus, dan otomatisasi. Nama kategorinya saja belum menjelaskan tugas yang benar-benar dicakup produk tertentu.
Menghubungkan log yang terpisah
Proses dimulai dengan pengumpulan. Agen pada server dapat mengirim peristiwa ke platform. Firewall menyediakan pesan syslog, sedangkan layanan cloud menyediakan data melalui API. SIEM harus memahami format dan mengambil kolom seperti pengguna, perangkat, alamat asal, tindakan, dan waktu. Ini disebut parsing. Memetakan hasilnya ke skema bersama disebut normalisasi.
Peristiwa lalu dapat dihubungkan lewat atribut bersama dan rentang waktu. Inilah korelasi. Aturan bisa mengenali beberapa login gagal diikuti login berhasil untuk akun yang sama. Mengaitkannya dengan aktivitas server berikutnya memerlukan informasi identitas atau perangkat yang sesuai serta aturan yang tepat. Pengumpulan log saja belum menciptakan deteksi tersebut.

Sumber juga menentukan kecepatannya. Platform baru dapat menganalisis peristiwa setelah API cloud menyediakannya. Waktu yang salah bisa memutus rangkaian yang sebenarnya berkaitan. Pengumpulan andal dan jam tersinkron merupakan bagian dari kualitas deteksi.
Siapa memberi hak tambahan kepada akun?
Misalkan staf akuntansi itu bekerja di perusahaan berisi 50 orang. Tim TI sudah membuat aturan untuk menandai akun yang masuk ke grup istimewa tak lama setelah login dari perangkat asing. Peringatan menunjukkan akun, perangkat, dan grup. Akses berkas berikutnya menjadi petunjuk untuk ditelusuri.
Pertanyaan pertama saya ialah siapa memberikan hak kepada siapa. Catatan direktori menyebut dua akun. Satu melakukan perubahan dan satu dimasukkan ke grup. Administrator memeriksa permintaan pemeliharaan yang disetujui dan menghubungi staf tersebut melalui jalur yang dikenal untuk memverifikasi login. Pada server berkas, ia mencari akses akun mulai pukul 02:13. Audit akses berbagi berkas harus sudah aktif saat kejadian. Tanpa catatan itu, berkas yang dibuka tetap belum diketahui.
Jika staf tidak mengenali login dan TI memastikan penyalahgunaan, administrator berwenang dapat menonaktifkan akun, mencabut sesi aktif, dan membatalkan perubahan grup. Catatan kasus harus membedakan akses yang terbukti dari celah bukti.
Manfaat dalam operasional sehari-hari
Bagi saya, manfaat utamanya adalah pandangan bersama. Penyelidikan memerlukan lebih sedikit perpindahan konsol dan pencarian bisa berfokus pada akun, alamat, atau perangkat. Riwayat membantu menentukan awal dan jangkauan insiden. Penyelidikan dapat lebih cepat jika data yang diperlukan sudah dikumpulkan dan masih tersedia.
SIEM juga dapat memeriksa perubahan administrator tak terduga, percobaan login mencurigakan, serta perubahan konfigurasi penting secara rutin. Aturan yang baik mengurangi peristiwa yang harus diperiksa manusia. Aturan yang buruk menimbulkan kelelahan peringatan. Peringatan dengan konteks, penanggung jawab, dan tindakan berikutnya lebih berguna daripada seratus pemberitahuan tanpa penjelasan.
Riwayat terpusat juga membantu audit dan pengumpulan bukti. Dasbor atau laporan kepatuhan tidak menggantikan kontrol keamanan yang diterapkan atau validasi rantai bukti. Retensi, izin, dan perlindungan dari perubahan harus sesuai tujuan.
Tugas SIEM, EDR, XDR, SOAR, dan MDR
Kategori ini semakin bertumpang tindih. Memisahkan tugasnya tetap membantu pemilihan platform.
| Istilah | Tugas | Pertanyaan praktis |
|---|---|---|
| SIEM | Analisis, pencarian, dan rekonstruksi peristiwa terpusat | Aktivitas mana yang berkaitan? |
| EDR (Endpoint Detection and Response) | Menyelidiki perilaku dan merespons pada endpoint | Apa yang dilakukan proses ini di laptop? |
| XDR (Extended Detection and Response) | Menghubungkan deteksi dan respons lintas ranah keamanan | Bagaimana sinyal endpoint, identitas, dan jaringan berkaitan? |
| SOAR (Security Orchestration, Automation and Response) | Mengorkestrasi alur dan respons melalui alat terhubung | Langkah mana boleh otomatis? |
| MDR (Managed Detection and Response) | Tim layanan menjalankan deteksi dan respons sesuai kesepakatan | Siapa menyelidiki peringatan pada malam hari? |
Produk bisa memuat beberapa kemampuan. Pembelian SIEM tidak otomatis menyediakan tim keamanan 24 jam. Pemblokiran otomatis memerlukan integrasi tertentu, izin yang sesuai, dan alur teruji. Platform saja belum menyelesaikan kebutuhan tenaga.
Perbandingan langsung Wazuh dan Sophos
Perbandingan adil menempatkan Wazuh kelola mandiri bersama Sophos XDR atau MDR termasuk tambahan SIEM. Tanpanya, platform dibandingkan dengan ekstensi. Wazuh Cloud atau penyedia layanan Wazuh mengubah pembagian tanggung jawab.
| Kriteria | Wazuh kelola mandiri | Sophos XDR / MDR dengan Next-Gen SIEM |
|---|---|---|
| Operasional | Infrastruktur dan pemeliharaan sendiri | Platform dioperasikan vendor |
| Lisensi dan biaya | Perangkat lunak gratis; infrastruktur, staf, dan dukungan opsional berbayar | Produk dasar komersial ditambah ekstensi dan retensi tambahan bila perlu |
| Kendali data | Tentukan lokasi dan retensi sendiri | Periksa arsitektur dan pilihan kontrak |
| Penyesuaian | Decoder, aturan, dan integrasi sendiri | Integrasi didukung serta parser dan aturan khusus dalam platform |
| Riwayat | Rencanakan arsip, indeks, dan kapasitas | Retensi terdokumentasi; periksa kolektor dan batas lisensi |
| Respons | Konfigurasi Active Response dan integrasi lain | Kemampuan dasar dan layanan MDR sesuai kontrak |
| Tenaga | Atur operasional dan analisis keamanan | Infrastruktur sendiri berkurang; analisis XDR internal, MDR sesuai kontrak |
| Kesesuaian | Kendali, pembelajaran, dan keahlian operasional | Pemakaian XDR/MDR dan kebutuhan riwayat serta bukti terintegrasi |
Wazuh: kendali luas dengan tanggung jawab operasional
Wazuh merupakan platform keamanan gratis dan sumber terbuka dengan fungsi SIEM dan XDR. Termasuk analisis log, pemantauan integritas berkas, penilaian konfigurasi, dan deteksi kerentanan. Platform dapat dioperasikan sendiri. Wazuh juga menawarkan layanan cloud komersial dan dukungan.
Arsitektur pusatnya terdiri dari server Wazuh, indexer, dan dashboard. Agen memasok data perangkat, sementara sumber lain dapat memakai syslog. Server memproses data memakai decoder dan aturan, indexer membuat informasi tersimpan dapat dicari, dan dashboard menampilkannya.

Saya tertarik pada kebebasan membentuk sistem. Dalam instalasi sendiri, saya memilih penyimpanan, infrastruktur, dan penyesuaian. Decoder serta aturan khusus berguna untuk aplikasi dengan format log tidak umum. Fleksibilitas ini penting bagi tim yang ingin memahami dan memengaruhi deteksi.
Dibutuhkan waktu dan keahlian. Pembaruan, sertifikat, distribusi agen, izin, cadangan, dan perencanaan penyimpanan tetap menjadi tugas operator. Setiap sumber baru harus diperiksa ekstraksi kolom dan kegunaan peringatannya. Sumber terbuka menurunkan hambatan lisensi, tetapi pekerjaan staf tetap berbiaya.
Hal penting: Wazuh tidak mengarsipkan semua peristiwa mentah yang diterima secara bawaan. Arsip lengkap harus diaktifkan. Pencarian pada dashboard juga membutuhkan penerusan ke indexer dan konfigurasi indeks yang tepat. Untuk menyelidiki peristiwa yang dahulu tidak memicu peringatan, penyimpanan harus direncanakan sebelumnya. Kebutuhan ruang bertambah.
Active Response memungkinkan tindakan yang dikonfigurasi setelah deteksi. Keberhasilannya bergantung pada skrip, sistem tujuan, dan aturan. Ini belum membuktikan kesetaraan umum dengan setiap fungsi isolasi atau respons endpoint produk lain.
Sophos Next-Gen SIEM: memperluas platform yang ada
Nama produk yang tepat penting. Menurut dokumentasi administrasi, Next-Gen SIEM merupakan tambahan untuk Sophos XDR Powered by Secureworks atau Sophos MDR. Produk ini tidak dibeli mandiri. XDR tetap menjadi platform deteksi, penyelidikan, dan respons. SIEM terutama memperluas retensi, pemasukan data, dan laporan kepatuhan.

Keuntungan praktisnya bisa berupa alur bersama. Organisasi yang sudah memakai Sophos XDR atau MDR dapat menggunakan riwayat dan sumber tambahan untuk penyelidikan dan bukti tanpa membangun infrastruktur SIEM mandiri terpisah. Sophos juga mendukung sumber pihak ketiga.
Konsekuensinya adalah ketergantungan pada platform dan model lisensi. Kontrak firewall Sophos saja tidak mencakup tambahan ini. Periksa sumber, kolom, ekspor, dan izin respons untuk lingkungan sendiri. Bahkan pada cloud, pemeliharaan sumber, keputusan operasional, dan pemeriksaan cakupan tetap milik organisasi atau penyedia layanannya.
Membaca retensi dan batas lisensi
Dokumentasi menetapkan retensi standar 13 bulan, dengan tambahan berbayar hingga sepuluh tahun. Kolektor syslog lama tidak mendukung seluruh kemampuan retensi. Adanya kolektor belum membuktikan riwayat yang diinginkan lengkap.
Sophos mempromosikan harga per pengguna dan server tanpa biaya berdasarkan pemasukan data. Namun, ketentuan lisensi menyebut alokasi Next-Gen SIEM sebesar 1 GB data mentah per hari, digabung dari seluruh sumber. Jumlah langganan SIEM harus sesuai pengguna dan server berlisensi XDR serta MDR.
Untuk penerapan tertentu, saya akan membandingkan dua angka. Berapa GB sehari yang dicakup penawaran untuk semua pengguna dan server? Berapa yang dikirim sumber pada hari sibuk? Jika pengukuran lebih besar, tanyakan apa yang terjadi pada peristiwa berlebih. Jawabannya penting bagi penyelidikan sebagaimana harga bagi anggaran.
Sistem lain yang tersedia
Wazuh dan Sophos cocok untuk kondisi awal berbeda. Saya juga mempertimbangkan pendekatan berikut dalam daftar pilihan, tanpa menganggapnya sebagai survei pasar lengkap.
| Solusi | Pendekatan dan keunggulan | Yang saya periksa |
|---|---|---|
| OpenSearch Security Analytics | SIEM pada platform pencarian dan analisis terbuka; berguna untuk pipeline sendiri | Proyek Apache 2.0. Pengumpulan, operasional, dan deteksi harus cocok. |
| Security Onion | Pemantauan jaringan, log, dan penyelidikan untuk visibilitas jaringan mendalam | Rencanakan sensor dan volume. Memuat komponen ELv2; seluruh distribusi tidak menggunakan lisensi sumber terbuka konvensional. |
| Microsoft Sentinel | SIEM cloud dengan integrasi Microsoft dan pihak ketiga; cocok untuk lingkungan Microsoft | Periksa pemasukan data, retensi, otomatisasi, dan biaya sumber nyata. |
| Elastic Security | Pencarian, SIEM, dan fungsi lain; menarik jika ada keahlian Elastic | Periksa model penerapan, tingkat fitur, dan lisensi komponen. |
| Splunk Enterprise Security | SIEM komersial dengan analisis dan integrasi luas | Anggarkan platform dan konten keamanan secara realistis. |
Dokumentasi lisensi Security Onion perlu diperhatikan. Gratis dipakai, kode tersedia, dan bebas digunakan kembali sebagai layanan hosting adalah sifat berbeda. Untuk Elastic, saya juga memeriksa distribusi dan tingkat fitur sebelum menyebut seluruh keluarga gratis atau sumber terbuka.
Pemeriksaan sebelum penerapan
Saya mulai dari sedikit sasaran jelas: hak administrator tak terduga, login mencurigakan, dan perubahan server penting. Sasaran menentukan sumber yang dibutuhkan. Kemudian saya membuat peristiwa uji aman dan memeriksa seluruh jalur. Apakah peristiwa dibuat, tiba, kolomnya benar, aturan terpicu, dan notifikasi sampai ke orang yang bertanggung jawab?
Uji penerimaan juga harus mencakup sumber yang gagal. Platform tidak boleh terlihat sehat ketika sumber penting berhenti mengirim selama berhari-hari. Peringatan kehilangan sumber, pengujian terkendali, dan peninjauan aturan rutin termasuk operasional.
Untuk biaya, saya mengukur volume dan usaha penyelidikan selama pilot. Sepuluh GB log mentah sehari menjadi sekitar 3,65 TB setahun, sebelum indeks tambahan, replika, dan cadangan. Kompresi dan tingkat penyimpanan mengubah kebutuhan nyata. Perhitungan ini bukan penentuan kapasitas Wazuh atau Sophos.
Log sering berisi nama pengguna, IP, dan aktivitas. Saya menetapkan kolom, lokasi, akses, serta penghapusan. Platform memerlukan akses administrator terlindungi, pembaruan, dan cadangan yang dapat diverifikasi. Pemusatan informasi keamanan memerlukan perlindungan sepadan.
Kesimpulan saya
Untuk perusahaan contoh, saya mulai dari pertanyaan. Siapa menangani peringatan pukul dua pagi? Jika tim memiliki petugas siaga, memahami sistem, dan ingin mengintegrasikan aplikasi sendiri, saya akan menguji Wazuh. Saya mencatat akses berkas biasa tanpa peringatan lalu mencarinya seminggu kemudian. Itu menguji apakah arsip mendukung penyelidikan.
Jika perusahaan sudah menggunakan Sophos XDR atau MDR dan perlu menunjukkan catatan akses setahun kemudian, saya menilai tambahan SIEM lebih dahulu. Pada pilot, saya menelusuri akses berbagi berkas perusahaan sampai menjadi peristiwa yang dapat dicari. Penawaran harus menyebut retensi dan alokasi harian.
Jika tidak ada yang menyelidiki semalam, prioritas saya ialah pengaturan siaga atau kontrak MDR. Kesepakatan harus menyebut siapa yang berwenang segera menonaktifkan akun terdampak.
Sampai jumpa,
Joe
Sumber
Perbandingan mencakup kemampuan terdokumentasi. Riset awal selesai 27 Oktober 2026. Arsip Wazuh serta lisensi dan retensi Sophos diperiksa kembali 20 November.