Herramientas de seguridad para ingenieros de redes
Network SecurityTabla de contenidos
Cuando trabajas suficiente tiempo como ingeniero de redes o administrador, aparecen una y otra vez los mismos nombres: Nmap, Wireshark, tcpdump, Nessus, Greenbone, Burp Suite, Shodan, Suricata, Snort, Kali Linux, Metasploit, Hashcat, Cobalt Strike y muchos más.
Algunas de estas herramientas forman parte de mi equipo básico. Otras son herramientas especializadas para AppSec, forense, blue team o red team. Y otras conviene conocerlas simplemente para poder clasificarlas bien, aunque no las usaría nunca en producción.
La idea importante es esta: una herramienta de seguridad no es automáticamente una herramienta de hacker. Depende del encargo, del sistema objetivo, de la autorización, de la documentación y del propósito.
Una herramienta no se vuelve seria o peligrosa por su nombre, sino por el contexto en el que se utiliza.
Este artículo no es un ranking ni una guía de ataque. Lo escribo desde la perspectiva de un ingeniero de redes que quiere entender qué herramientas ayudan en el trabajo diario, cuáles pertenecen más a equipos de seguridad y dónde hay que actuar con cuidado.
Todos los ejemplos de este artículo pertenecen a sistemas propios, laboratorios, entornos de staging o pruebas expresamente autorizadas. En cuanto entra en juego un objetivo ajeno sin permiso, se ha cruzado la línea.
Los ejemplos de instalación están pensados para Linux, especialmente Debian, Ubuntu, Kali o sistemas similares con apt. Dejo fuera otras plataformas a propósito, porque un entorno profesional de análisis es más claro cuando la base es un sistema Linux separado.
El entorno de trabajo correcto
Para análisis serios de red no usaría mi MacBook Air normal. Un equipo diario está demasiado cerca del correo, datos de clientes, sesiones de navegador, contraseñas, archivos privados y accesos productivos.
Lo profesional es un equipo Linux dedicado o una estación de trabajo Linux. Las herramientas funcionan de forma nativa, las tarjetas de red se controlan mejor, las capturas son más sencillas y se gestionan mejor interfaces, routing, VLANs y permisos de captura. Aun así, muchas herramientas pertenecen a VMs, porque los snapshots y la separación por proyecto ahorran muchos problemas.
Un entorno realista para análisis profesionales sería:
- Equipo diario: comunicación, documentación, tickets, gestor de contraseñas, portales administrativos.
- Equipo Linux de análisis: discos cifrados, capturas, diagnóstico de red, laboratorios locales, escaneos largos y RAM suficiente para varias VMs.
- VMs de seguridad: Kali o Parrot para red team/AppSec, Debian/Ubuntu para administración y blue team, snapshots antes de pruebas arriesgadas.
- Hardware de red: adaptador USB Ethernet adicional, 2.5G/10G si hace falta, switch gestionable con VLANs y puerto mirror/SPAN.
- Hardware Wi-Fi: adaptador USB Wi-Fi con soporte Linux para monitor mode y packet injection, solo para pruebas Wi-Fi autorizadas.
- Laboratorio aislado: objetivos de prueba, sistemas vulnerables a propósito, dominios propios, webs de staging propias y carpetas separadas por proyecto.
- Entorno del cliente: solo con aprobación, alcance documentado, ventana definida y una persona de contacto clara.
Si se hace de forma muy profesional, también hay segmentos de red separados: una red de gestión, una red de laboratorio, un sensor con Suricata o Zeek y una plataforma central de logs. No es exageración: el buen trabajo de seguridad no nace solo de herramientas, sino de una separación limpia.
Para análisis Wi-Fi, una VM suele ser solo la mitad de la solución; lo decisivo es un passthrough USB limpio hacia el adaptador adecuado.
Eso se parece más a lo que usan los profesionales: no un “portátil hacker” mágico, sino un entorno Linux controlable, con áreas separadas, laboratorios reproducibles y herramientas que se pueden retirar o revertir.
Primero separar las capas
Antes de hablar de nombres concretos, hay que separar las capas. Si no, todo suena igual aunque sean cosas muy distintas.
Una herramienta tiene una tarea clara. Nmap escanea redes, tcpdump captura paquetes, Lynis revisa puntos de hardening.
Un framework es un entorno extensible. Metasploit, Recon-ng o Volatility traen módulos, flujos de trabajo y lógica propia.
Una plataforma combina funciones, usuarios, fuentes de datos, reporting e integraciones. Ejemplos: Splunk, Censys, Maltego, Nessus, InsightVM, Core Impact o Cobalt Strike.
Una distribución es un sistema operativo completo con muchas herramientas preinstaladas. Kali Linux y Parrot OS no son herramientas individuales, sino entornos de trabajo.
Un concepto de seguridad es todavía más abstracto. SIEM e IDS/IPS no son programas concretos, sino clases de sistemas. Splunk puede aportar funciones SIEM; Snort y Suricata son motores IDS/IPS concretos.
Visibilidad: la base más importante
Como ingeniero de redes no empiezo por exploits. Empiezo por visibilidad. ¿Qué sistemas existen? ¿Qué puertos están abiertos? ¿Qué paquetes pasan realmente? ¿Qué servicios responden? ¿Qué logs tengo?
Nmap
Nmap es una de las herramientas más importantes para mí porque responde una pregunta simple: ¿qué es alcanzable en la red?
En Debian, Ubuntu o Kali lo instalo con el gestor de paquetes.
sudo apt install nmap
Lo uso para inventario, comprobaciones de firewall y verificación de servicios. Quiero saber si un host expone solo los puertos esperados, si un servicio sigue disponible tras un cambio o si quedó olvidado algún servicio de prueba.
# Comprobación de versiones contra un objetivo de prueba aprobado por Nmap
nmap -sV scanme.nmap.org

# Comprobar solo puertos concretos
nmap -Pn -p 22,80,443 scanme.nmap.org

# Guardar resultados para comparaciones posteriores
mkdir -p scans
nmap -sV -oA scans/scanme-baseline scanme.nmap.org

# Escanear una red interna propia solo con permiso
nmap -sV 192.168.1.0/24
Nunca ejecutaría Nmap a ciegas contra redes ajenas. En la red propia, en cambio, es excelente para sustituir suposiciones por hechos.
tcpdump
tcpdump es la forma directa de capturar paquetes. Si quiero ver rápido en un servidor o firewall si llegan paquetes, suele ser más rápido que cualquier GUI.
En muchos sistemas Linux ya está instalado. Si no, llega por el gestor de paquetes.
sudo apt install tcpdump
Sirve para depurar DNS, routing, reglas de firewall, problemas de MTU o la pregunta: “¿Llega el cliente al servidor?”
# Mostrar interfaces
sudo tcpdump -D

# Observar tráfico DNS en una interfaz
# Los nombres de interfaz varían: eth0, ens18 o wlan0
sudo tcpdump -i eth0 -nn port 53

# Capturar tráfico hacia un host concreto
sudo tcpdump -i eth0 -nn host 192.0.2.10

# Guardar una captura para Wireshark
sudo tcpdump -i eth0 -nn -w debug.pcap
Punto clave: las capturas pueden contener datos sensibles. Las guardo solo el tiempo necesario, no las comparto sin cuidado y filtro de forma estrecha.
Wireshark
Wireshark es la herramienta cuando tcpdump ya no basta. tcpdump muestra que hay paquetes; Wireshark ayuda a entender qué pasa dentro de los protocolos.
En Debian, Ubuntu o Kali lo instalo con:
sudo apt install wireshark
Lo uso para errores HTTP/TLS, DNS, retransmisiones TCP, VoIP, SMB, LDAP y pcaps de firewalls o servidores. A menudo capturo primero con tcpdump y luego abro el archivo en Wireshark para reducir ruido.
Shodan
Shodan no es software local clásico, sino un buscador de sistemas expuestos en Internet. Para redes es útil porque muestra cómo puede verse la infraestructura desde fuera.
Se usa por web o API y para uso serio se necesita cuenta. No lo veo como “herramienta de ataque”, sino como espejo: ¿qué sistemas aparecen públicamente aunque quizá no deberían?
En la práctica busco dominios y rangos IP propios, certificados, banners de producto o servicios olvidados. Shodan resulta especialmente útil para gateways VPN, sistemas de acceso remoto, ICS/IoT, servidores web antiguos e interfaces de gestión expuestas por error.
Censys
Censys está cerca de Shodan, pero se centra más en exposición en Internet, certificados, hosts y gestión de superficie de ataque.
El valor práctico está en comparar: ¿lo que se ve desde fuera coincide con el inventario interno? Si Censys encuentra sistemas que no están en el inventario, hay un problema de proceso.
Se accede mediante la plataforma web o la API. Para los equipos de seguridad es útil cuando necesitan reconstruir qué certificados, IP, servicios o dominios son visibles públicamente.
Maltego
Maltego es una plataforma OSINT y de análisis de relaciones. Hace visibles conexiones entre dominios, IPs, personas, organizaciones, correos, perfiles e infraestructura.
Para administración pura de redes lo necesito poco. Para threat intelligence, fraude, investigaciones u OSINT complejo es muy potente.
Se instala como aplicación de escritorio y, según la edición, utiliza distintas fuentes de datos y transforms. El trabajo no gira en torno a un único comando, sino a preguntas claras: qué dominios pertenecen a una organización, qué certificados y nameservers aparecen, qué infraestructura se repite y qué relaciones quedarían ocultas en una tabla.
theHarvester
theHarvester recopila información pública como correos, hosts, subdominios o banners desde distintas fuentes.
# Usar solo contra dominios propios o autorizados
theHarvester -d example.com -b crtsh
Las fuentes cambian con frecuencia. Algunas dejan de devolver resultados, otras requieren API keys o tienen límites. Un resultado vacío no significa que no existan huellas externas.
En Kali suele estar disponible directamente; en otros sistemas se instala desde el repositorio del proyecto o las fuentes de paquetes de la distribución. Yo lo usaría sobre todo para revisar la visión externa propia: qué direcciones de correo están asociadas públicamente a un dominio, qué subdominios aparecen y qué puede ver un atacante sin iniciar sesión.
Recon-ng
Recon-ng es un framework OSINT con workspaces y módulos. Es útil cuando se necesitan flujos repetibles de reconnaissance, no solo una búsqueda puntual.
Lo veo más en analistas OSINT, red teams y security engineers que en el trabajo diario de administración.
Normalmente se instala mediante Git o se utiliza desde una distribución de seguridad. A diferencia de una herramienta aislada, permite crear workspaces, ejecutar módulos, recopilar datos y procesar los resultados de forma sistemática.
Amass
Amass sirve para descubrir activos externos y enumerar subdominios. En entornos grandes es importante porque los subdominios olvidados suelen ser más interesantes que la página principal.
# Enumeración pasiva de un dominio propio o autorizado
amass enum -passive -d example.com
Conviene revisar la versión y la sintaxis local: el proyecto se mantiene y los flags pueden cambiar entre versiones mayores.
En la práctica ayuda a descubrir entornos de prueba antiguos, sistemas de staging olvidados o registros DNS huérfanos que siguen siendo visibles públicamente.
OSINT Framework
OSINT Framework no es un programa, sino una colección curada de enlaces. Ayuda a encontrar fuentes adecuadas para dominios, correos, redes sociales, imágenes, teléfonos, registros públicos y mucho más.
No se instala; se usa como mapa de orientación.
No lo necesito todos los días como ingeniero de redes. Sin embargo, cuando quiero comprender las huellas externas de una organización, me ayuda a encontrar las fuentes adecuadas en vez de improvisar consultas al azar.
Gobuster
Gobuster enumera rutas web, DNS, hosts virtuales y estructuras similares. Lo pongo bajo visibilidad porque responde: ¿qué está disponible aunque no esté documentado?
En pruebas web y de infraestructura permite descubrir rutas o subdominios olvidados. En Debian, Ubuntu o Kali llega mediante el gestor de paquetes; si necesito una versión más reciente, también puede instalarse con Go.
sudo apt install gobuster
Ejemplos razonables contra laboratorio o staging propio:
# Objetivo de lab o staging, no webs ajenas
gobuster dir -u https://staging.example.test -w wordlists/small.txt

# Enumeración de VHosts en laboratorio propio
gobuster vhost -u https://example.test -w wordlists/vhosts.txt
Nunca ejecutaría Gobuster contra sitios web ajenos. En aplicaciones propias es un buen control de realidad: muestra qué sigue siendo accesible aunque ya nadie lo tenga presente.
Vulnerabilidades y hardening
Cuando hay visibilidad, viene la siguiente pregunta: ¿qué está vulnerable, obsoleto o mal configurado?
La priorización importa. CVSS describe sobre todo gravedad técnica. EPSS ayuda a estimar probabilidad de explotación. La lista CISA KEV muestra vulnerabilidades ya explotadas. Los buenos equipos combinan esto con exposición propia: Internet pesa más que laboratorio, producción más que prueba, servicio crítico más que nota al margen.
Greenbone / OpenVAS
OpenVAS pertenece hoy al contexto Greenbone. Normalmente se habla de Greenbone Community Edition o Greenbone Vulnerability Management.
No se instala como una pequeña herramienta CLI. Es un stack con feeds, interfaz web, base de datos y servicios. Lo usaría con contenedores oficiales o paquetes de la distribución, no “de paso” en un servidor productivo.
En la práctica sirve para escaneos recurrentes, comprobaciones autenticadas, informes y priorización. Un escáner no sustituye al patch management; únicamente indica dónde hace falta mirar con más atención.
Nessus
Nessus es un escáner comercial de vulnerabilidades de Tenable. Lo conocen muchos admins por auditorías, compliance y escaneos regulares.
Se obtiene de Tenable como instalador para la plataforma correspondiente y después funciona como servicio local con interfaz web.
Lo usaría en ventanas de escaneo claras, con rangos definidos y, si es posible, escaneos autenticados. Estos suelen ser más valiosos porque comprueban versiones y configuración desde dentro.
Lynis
Lynis es una herramienta práctica de hardening y auditoría para Linux y sistemas Unix-like.
sudo apt install lynis
Un audit típico:
sudo lynis audit system
Lynis da pistas sobre logging, parámetros de kernel, SSH, permisos, paquetes, antimalware y hardening base. No “arregla todo”; es una checklist con profundidad técnica.
HCL AppScan
HCL AppScan es una línea de productos AppSec para pruebas web, API y software. Si conoces el nombre IBM AppScan, recuerda el cambio a HCL.
Pertenece más a AppSec y DevSecOps que a operaciones de red clásicas. Su valor depende de integrarlo en desarrollo y remediación.
Las ediciones comerciales se obtienen de HCL. Su lugar correcto es el ciclo de vida del software: escaneos en entornos de prueba, comprobaciones de API, informes para los equipos de desarrollo y seguimiento de los findings. Sin ese proceso, acaba siendo otro generador de PDF.
InsightVM / Nexpose
Rapid7 Nexpose e InsightVM pertenecen a vulnerability management. Nexpose es el nombre antiguo conocido; InsightVM añade perspectiva de riesgo, priorización e integraciones.
Para redes es interesante porque segmentación, exposición y alcance cambian directamente la peligrosidad de una vulnerabilidad.
Se instala o contrata a través de Rapid7. El valor no reside solo en escanear, sino en priorizar qué es realmente crítico, está expuesto a Internet, es explotable o resulta relevante para el negocio.
Retina
Retina fue un escáner comercial conocido. Hoy lo veo como término legacy. BeyondTrust anunció en 2020 su retirada de este mercado y el fin de vida del antiguo portfolio Retina.
Si un proceso aún depende de un escáner discontinuado, no basta con cambiar herramienta: hay que revisar el proceso completo.
No lo planificaría como herramienta actual. Solo conserva interés histórico o para documentar entornos legacy en los que aún existan instalaciones e informes antiguos.
Web Application Security
Las herramientas web son especialmente dual-use. La misma técnica que revisa una app propia puede abusarse contra apps ajenas. Por eso siempre hacen falta alcance, ventana de prueba y permiso.
Burp Suite
Burp Suite es una herramienta clave de Web Application Security. Actúa como proxy entre navegador y aplicación, hace visibles las peticiones HTTP y permite pruebas, repetición y análisis.
Community Edition sirve para aprender y bases manuales; Professional es más fuerte para tests profesionales.
Se instala desde PortSwigger. El flujo típico consiste en configurar el navegador para usar Burp como proxy, instalar el certificado de prueba, abrir la aplicación en un entorno de test y analizar las peticiones. No hace falta publicar cadenas de ataque para reconocer que es casi un estándar en AppSec legítima.
ZAP
ZAP es un scanner y proxy web libre. Antes se conocía como “OWASP ZAP”; hoy el proyecto habla de ZAP o ZAP by Checkmarx.
Lo uso para laboratorios, checks internos y pruebas base automatizadas contra staging. Los escaneos activos no pertenecen a objetivos ajenos.
Se instala como aplicación de escritorio o se integra en entornos cercanos a CI/CD. Para equipos que prefieren open source es una buena puerta de entrada a DAST.
Nikto
Nikto escanea servidores web en busca de configuraciones erróneas, archivos peligrosos, versiones antiguas y problemas típicos.
sudo apt install nikto
nikto -host https://staging.example.test
Nikto suele ser ruidoso. Precisamente por eso me gusta para baseline: si encuentra algo en un servidor propio, hay que mirarlo.
WPScan
WPScan se especializa en WordPress: core, plugins, themes y configuración.
En Linux suele instalarse mediante RubyGems, como contenedor o desde paquetes disponibles. Para obtener resultados útiles a menudo se necesita acceso API a la base de datos de vulnerabilidades.
wpscan --url https://wp-staging.example.test
Lo usaría después de cambios de plugins, actualizaciones grandes o antes de un go-live. Después alguien debe valorar los resultados.
SQLMap
SQLMap automatiza pruebas de SQL injection. Es potente y claramente sensible.
Lo usaría solo en pruebas AppSec autorizadas. En un blog público no publicaría comandos operativos porque está demasiado cerca de explotación real.
Se obtiene desde el proyecto oficial, GitHub, Kali o gestores de paquetes. Es legítimo cuando una aplicación está expresamente dentro del alcance y el auditor necesita confirmar si una posible SQL injection es realmente explotable. Para un administrador normal es más importante entender qué comprueba que ejecutarlo.
AppSpider
AppSpider es un producto DAST de Rapid7. Encaja más en AppSec empresarial que en el pequeño kit de un administrador de red.
Su valor está en pruebas repetibles de aplicaciones web y móviles, reporting e integración en procesos.
Se obtiene a través de Rapid7. En la práctica abarca crawling, escaneos, autenticación, reporting e integración con procesos de seguridad. Al igual que AppScan, solo aporta valor si los findings vuelven al equipo de desarrollo y se corrigen.
Comprobaciones de contraseñas y autenticación
Las herramientas de contraseñas son delicadas: útiles en auditorías legítimas, pero fáciles de abusar. Solo las usaría con autorización, datos aislados y documentación.
John the Ripper
John the Ripper es un clásico para auditorías de contraseñas y recovery.
En escenarios legítimos permite comprobar si hashes propios pueden romperse rápidamente con listas de palabras o reglas sencillas.
sudo apt install john
# Usar solo con hashes de prueba autorizados
john --wordlist=policy-test.txt hashes.txt
john --show hashes.txt
Sirve para comprobar si una política de contraseñas resiste pruebas realistas.
Hashcat
Hashcat destaca cuando entra GPU. Es relevante para auditorías grandes, recovery y equipos de seguridad.
La instalación depende de la plataforma. En muchos sistemas se obtiene con el gestor de paquetes, pero un entorno GPU serio requiere los controladores adecuados.
sudo apt install hashcat
# Solo con hashes de prueba propios y lista propia
hashcat -m 0 hashes.txt policy-test.txt
Si Hashcat encuentra contraseñas débiles rápido, eso señala necesidad de mejor MFA, mejores reglas, blocklists y menos dependencia de contraseñas.
Ophcrack
Ophcrack usa rainbow tables y es sobre todo histórico para hashes Windows antiguos. Hoy lo menciono para mostrar la evolución de las auditorías de contraseñas.
Se obtiene desde la página del proyecto o mediante paquetes antiguos. En entornos modernos no lo elegiría como herramienta principal: contraseñas actuales, algoritmos de hashing modernos y passphrases largas desplazan el foco hacia John, Hashcat, MFA y una buena higiene de credenciales.
Hydra / THC-Hydra
Hydra prueba credenciales contra servicios de red. No publicaría comandos: las pruebas online están muy cerca de ataques de credenciales, generan logs y pueden bloquear cuentas.
Solo es legítimo con sistemas propios, cuentas definidas, rate limits, ventana de prueba, autorización y monitorización.
Se obtiene mediante Kali, gestores de paquetes o el repositorio del proyecto. En la administración diaria suele ser más sensato combatir contraseñas débiles con auditorías offline de hashes y controles centrales de identidad.
Medusa
Medusa está en la misma categoría que Hydra: pruebas paralelizadas de login contra servicios de red. Para blue team importan más los patrones: muchos fallos, fuentes distribuidas, protocolos raros, lockouts y prompts MFA.
Se instala mediante gestores de paquetes o desde el repositorio. Tampoco publicaría comandos contra protocolos y logins reales. Si un red team la utiliza, debe hacerlo dentro del alcance y con coordinación explícita.
Cain & Abel
Cain & Abel es una herramienta histórica de Windows para recuperación de contraseñas, sniffing y ARP spoofing. Hoy no la recomendaría para trabajo moderno.
Suele aparecer en material formativo antiguo, listas históricas o laboratorios muy viejos. Su valor actual es histórico: muestra cuánto han cambiado la seguridad de Windows, la segmentación de red, EDR y la protección de contraseñas.
Wireless Security
Las herramientas Wi-Fi dependen mucho de hardware, drivers, radio y marco legal. Solo haría auditorías Wi-Fi en redes propias o autorizadas.
Aircrack-ng
Aircrack-ng es una suite para auditorías Wi-Fi.
sudo apt install aircrack-ng
No mostraría pasos de ataque contra APs. En laboratorio sirve para entender por qué contraseñas débiles, cifrado antiguo o WPS mal configurado son problemáticos.
La suite se obtiene mediante gestores de paquetes, Kali o la página del proyecto. Su uso depende además de hardware y controladores adecuados.
Wifite
Wifite automatiza flujos de auditoría Wi-Fi. Es cómodo y por eso mismo delicado. Lo veo como herramienta de laboratorio o red team con alcance claro.
Se obtiene mediante Kali o el repositorio del proyecto y utiliza otras herramientas en segundo plano. Para auditorías profesionales aun así necesito entender qué componente hace exactamente cada cosa.
Kismet
Kismet sirve para monitoring, survey y detection Wi-Fi. Detecta redes, clientes, actividad radio y ayuda a encontrar rogue access points.
Se instala desde paquetes o fuentes del proyecto y requiere hardware Wi-Fi y controladores compatibles. Para blue teams y wireless engineers responde preguntas prácticas: qué access points aparecen, si hay dispositivos desconocidos, cómo es el entorno radioeléctrico y dónde se comunican los clientes.
AirSnort
AirSnort pertenece a la historia de WEP. Hoy su valor es entender por qué la seguridad antigua no sigue siendo seguridad para siempre.
Solo lo instalaría para investigación histórica. Los problemas actuales están en WPA2/WPA3, passphrases débiles, autenticación empresarial, certificados, rogue APs, evil twins y segmentación.
NetStumbler
NetStumbler fue una herramienta Windows para detección Wi-Fi temprana y site surveys. Hoy es legacy.
Los sistemas operativos, estándares Wi-Fi y modelos de controladores modernos han reducido mucho su relevancia. Hoy elegiría herramientas actuales de survey, Kismet, utilidades del fabricante o software profesional de planificación WLAN.
Reaver
Reaver pertenece al contexto WPS. La lección práctica es clara: desactivar WPS, mantener routers actualizados, usar passphrases fuertes y segmentar clientes Wi-Fi.
Está disponible en Kali y en distintos forks. No publicaría ejemplos operativos de ataques WPS; no hace falta usar Reaver diariamente para comprender la consecuencia defensiva.
Blue team, monitorización y detección
Las herramientas blue team parecen menos espectaculares, pero deciden si se detecta un incidente.
SIEM
SIEM no es una herramienta concreta, sino una clase de sistema: recoger, normalizar, correlacionar, buscar, alertar y conservar logs.
Plataformas típicas son Splunk, Elastic Security, Microsoft Sentinel, QRadar o LogRhythm.
Para redes es relevante porque dispositivos, firewalls, VPN, DNS, proxies e IDS/IPS generan señales esenciales. Sin esos datos, muchos ataques solo se perciben como una vaga sospecha.
Splunk
Splunk es una plataforma de datos y análisis usada a menudo como base SIEM o con Splunk Enterprise Security. Para redes son valiosos logs de firewall, VPN, DNS, proxy y autenticación.
Puede desplegarse como arquitectura de servidor, indexers y search heads, o consumirse como servicio cloud. Todo empieza por los datos: comprobar que llegan, que su hora es correcta, que los campos están normalizados y que existen dashboards y alertas útiles.
Elastic Stack
Elastic Stack combina Elasticsearch, Logstash y Kibana, hoy ampliado con Beats, agentes y Elastic Security. Da mucha flexibilidad, pero también mucha responsabilidad operativa.
Puede operarse directamente, en contenedores o mediante Elastic Cloud. Hay que planificar almacenamiento, retención, parsing y permisos. Lo veo como una alternativa flexible y orientada a ingeniería para logs, búsqueda, dashboards y casos de uso de seguridad.
IDS/IPS
IDS detecta; IPS puede bloquear. Su valor depende de ubicación, reglas, tuning y telemetría.
Un sensor mal situado no ve nada y un sistema mal ajustado solo genera ruido. Antes de desplegarlo aclararía qué enlaces se vigilan, si interesa tráfico north-south o east-west, si solo se alerta o se bloquea inline, quién mantiene las reglas y quién responde a los hallazgos.
Suricata
Suricata es un motor IDS/IPS/NSM moderno con EVE JSON y análisis de protocolos.
sudo apt install suricata
mkdir -p suricata-logs
suricata -r sample.pcap -k none -l ./suricata-logs
En producción importan la colocación de sensores, las fuentes de reglas, el rendimiento, los falsos positivos y la entrega de eventos al SIEM o a la plataforma de logs.
Snort
Snort es un clásico IDS/IPS. Con Snort 3 se usan configuraciones Lua como snort.lua; ejemplos antiguos con snort.conf no deben copiarse sin revisar.
# Entrada simple de Snort 3 con pcap
snort -r sample.pcap

# Ejemplo con alertas y configuración Snort 3
snort -c /usr/local/etc/snort/snort.lua -r sample.pcap -A alert_fast

# Alternativa de lab con archivo local de reglas
snort -R local.rules -r sample.pcap -A alert_fast
La instalación se realiza mediante paquetes o fuentes oficiales. Para empezar con seguridad conviene analizar pcaps en el laboratorio en lugar de activar bloqueo inline en producción. Snort resulta especialmente útil para comprender firmas, distinguir aciertos reales y ajustar falsos positivos.
Zeek
Zeek no es un IDS clásico de firmas; convierte tráfico en logs estructurados: conexiones, DNS, HTTP, TLS, archivos, certificados, SSH, DHCP y más.
zeek -r sample.pcap
ls *.log
Suricata también entrega metadatos fuertes vía EVE JSON; Zeek es especialmente fuerte para entender comportamiento de red en el tiempo.
Zeek se instala mediante paquetes, repositorios oficiales o como parte de sensores mayores. Para un ingeniero de redes convierte el tráfico en una línea temporal investigable y facilita búsquedas y correlaciones que van más allá de alertas concretas.
NetFlow / IPFIX
NetFlow e IPFIX son metadatos de flujo: origen, destino, puertos, protocolo, duración y volumen, pero no el contenido del paquete. Son útiles para observar redes grandes sin capturar todo.
Permiten responder preguntas como qué sistemas envían de repente mucho tráfico al exterior, qué hosts internos conectan con países inesperados o dónde aparece tráfico east-west no previsto. Los datos proceden de routers, switches, firewalls, sensores o collectors dedicados y representan un término medio entre disponer solo de logs y almacenar cada paquete.
Full Packet Capture
Full Packet Capture graba tráfico completo como pcap o en una plataforma especializada. Es potente, caro en almacenamiento y sensible para privacidad. Arkime, Stenographer o Security Onion ayudan a hacerlo consultable.
No lo habilitaría permanentemente en todas partes, sino en puntos escogidos: salida a Internet, segmentos críticos, laboratorios, ventanas de incident response o entornos de alto riesgo. Permite revisar sesiones después de un incidente, pero también obliga a proteger datos extremadamente sensibles.
OSSEC
OSSEC es un IDS basado en host: logs, integridad de archivos, rootkits, policy checks y active response.
Se instala mediante paquetes o fuentes del proyecto. En producción necesita una arquitectura de managers, agentes, reglas, alertas y procesos. Complementa la visión de red porque muchos ataques solo se hacen visibles en el host mediante archivos nuevos, logins, procesos sospechosos o configuraciones modificadas.
Breve excursus: ¿OSCO, OSSEC u OSSIM?
OSCO no es un nombre que consideraría herramienta establecida en este contexto. Si aparece junto a SIEM, IDS/IPS, Snort, Suricata y Splunk, comprobaría si se refiere a OSSEC o quizá OSSIM.
No instalaría ni recomendaría OSCO sin aclarar primero el término. En seguridad no es un detalle menor: un nombre incorrecto puede indicar que se ha copiado una fuente sin verificarla.
Forense e incident response
Las herramientas forenses ayudan a entender qué pasó después de un incidente.
The Sleuth Kit
The Sleuth Kit es una colección CLI para análisis de sistemas de archivos y discos.
sudo apt install sleuthkit
En DFIR se usa para examinar imágenes, analizar estructuras de sistemas de archivos y extraer artefactos. Es más una caja de herramientas que una interfaz atractiva.
Autopsy
Autopsy es la plataforma gráfica de forense digital basada en The Sleuth Kit. Permite crear casos, importar imágenes y analizar artefactos, timelines, archivos y datos de navegador.
Se instala desde la página del proyecto o mediante paquetes. Un administrador quizá no lo necesite a diario, pero resulta muy valioso durante incident response.
Volatility
Volatility analiza imágenes de memoria RAM.
vol -f memory.raw windows.info
vol -f memory.raw windows.pslist
La instalación suele realizarse mediante Python/Pip o paquetes, según la versión. Su valor está en que ciertos ataques dejan rastros más visibles en memoria que en disco.
Guymager
Guymager crea imágenes forenses bit a bit. En evidencia real importan también cadena de custodia, write protection, hashes y documentación.
Suele encontrarse en distribuciones forenses de Linux o repositorios de paquetes. No forma parte del trabajo cotidiano de la mayoría de administradores, pero es una herramienta básica en DFIR.
Foremost
Foremost hace file carving.
sudo apt install foremost
foremost -i disk-image.raw -o recovered-files
Puede recuperar archivos a partir de cabeceras y pies incluso cuando se han borrado o los metadatos del sistema de archivos están dañados. Aun así, no sustituye una metodología forense limpia.
Binwalk
Binwalk es fuerte en análisis de firmware.
sudo apt install binwalk
binwalk firmware.bin
binwalk -e firmware.bin
Para ingenieros de redes resulta interesante al analizar la seguridad de routers, IoT y sistemas embebidos, donde el firmware puede contener sistemas de archivos, configuraciones o claves. En trabajo real también hace falta claridad jurídica antes de desmontar firmware ajeno.
Red team y dual-use de alto riesgo
Estas herramientas pueden ser legítimas en ejercicios red team profesionales, pero están cerca de explotación, phishing o command-and-control. Por eso las explico sin convertir esto en manual operativo.
Metasploit Framework
Metasploit ayuda a verificar vulnerabilidades y reproducir caminos de ataque en pruebas controladas.
msfconsole
Se obtiene mediante Rapid7, Kali o repositorios de paquetes. En un artículo general no mostraría un flujo de explotación más amplio. Su lugar es un laboratorio o un pentest con alcance claro; para blue teams también puede validar detecciones frente a técnicas conocidas.
ExploitDB
ExploitDB es una base de datos de exploits y proof of concept. Su valor defensivo está en priorizar parches, exposición y detección.
Se consulta en la web o mediante herramientas como searchsploit en Kali. La existencia de código público cambia la prioridad de parcheo y la evaluación de riesgo, aunque no sea necesario ejecutar cada exploit para comprenderlo.
Core Impact
Core Impact es una plataforma comercial de pentest para equipos profesionales. El valor está en planificación, ejecución, reporting y seguimiento.
Se obtiene directamente del fabricante. Instalación, licencia y uso son cuestiones empresariales, no algo que se añada deprisa a un portátil. Su ventaja reside en pruebas autorizadas, organizadas y trazables.
Cobalt Strike
Cobalt Strike es una plataforma de adversary simulation y red team. Solo pertenece a entornos licenciados, autorizados y claros.
Se obtiene oficialmente mediante el fabricante y su licencia. No publicaría comandos ni patrones de uso. En manos profesionales puede comprobar de forma realista la detección del blue team; fuera de ese marco es una herramienta seria de abuso.
GoPhish
GoPhish sirve para simulaciones de phishing y awareness. Necesita aprobaciones, privacidad clara, grupos objetivo, comunicación y evaluación.
Se instala como aplicación de servidor, normalmente aislada. Solo es una herramienta seria de medición de awareness cuando la organización sabe qué se prueba y define de antemano cómo se tratarán los resultados.
HiddenEye
HiddenEye es un toolkit de phishing cercano al abuso. Para admins es más importante saber que existe que instalarlo.
No lo recomendaría como herramienta empresarial normal. Su lugar, si lo tiene, sería la investigación de phishing o entornos formativos muy controlados. La defensa combina MFA, métodos resistentes al phishing, filtros de correo, aislamiento del navegador, reporting y awareness.
SocialFish
SocialFish está en el mismo ámbito. En programas serios preferiría GoPhish o plataformas comerciales por procesos y reporting.
Su valor defensivo está en comprender que estos toolkits reducen la barrera de entrada. Solo formación y MFA basada en contraseñas no bastan; hacen falta controles técnicos, procesos y señales de identidad.
EvilURL
EvilURL trata dominios homograph y lookalike. Defensivamente ayuda a pensar en protección de marca, DNS monitoring, DMARC/DKIM/SPF y comunicación clara.
Puede usarse para detectar posibles dominios engañosos o preparar ejemplos de awareness, pero generar dominios de imitación también admite abuso. Por ello requiere un contexto defensivo definido y mucho cuidado operativo.
Evilginx
Evilginx muestra por qué MFA clásica no siempre es phishing-resistant. No publicaría instalación ni uso. La defensa pasa por FIDO2/WebAuthn, Conditional Access, device binding, protección de tokens y telemetría de login.
Solo es legítimo en pruebas red team muy controladas que evalúen los mecanismos de identidad y sesión de una empresa. Su cercanía a ataques reales de credenciales y sesiones exige alcance explícito y capacidad de reacción rápida.
Distribuciones como entorno de trabajo
Una distribución no es una herramienta. Es el banco de trabajo.
Kali Linux
Kali Linux trae muchas herramientas para pentesting, forense, reverse engineering y security research. Lo usaría como VM en un host Linux, no como sistema diario.
También puede funcionar como live system o en hardware dedicado. Su ventaja es que muchas herramientas ya están instaladas y coordinadas; el inconveniente es que invita a ejecutar cosas que quizá no se entienden. Kali no sustituye el conocimiento.
Parrot OS
Parrot OS también está orientado a seguridad y privacidad. Lo veo como entorno aislado: VM, lab, snapshots claros y sin mezclar datos privados o accesos productivos.
Sirve para pentesting, OSINT, forense y trabajo general de seguridad. La diferencia concreta frente a Kali importa menos que usar sus herramientas con responsabilidad.
Security Onion
Security Onion es la hermana defensiva: Network Security Monitoring, threat hunting, log management e incident response. Muestra cómo herramientas sueltas se convierten en un setup de detección.
No es un juguete de escritorio, sino una plataforma de sensores y monitorización para laboratorios o producción. Combina sensores de red, Suricata, Zeek, datos de logs, dashboards y flujos de alerta e investigación. Un tcpdump responde una pregunta puntual; un sensor bien ubicado explica durante días o semanas qué sucede realmente.
Lo que realmente me llevaría como ingeniero de redes
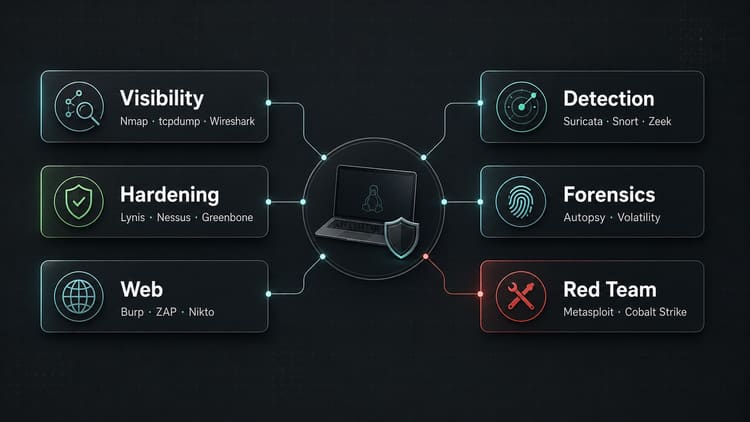
Para visibilidad: Nmap, tcpdump, Wireshark.
Para superficie externa: Shodan, Censys, Amass, theHarvester.
Para hardening y vulnerabilidades: Lynis, Greenbone/OpenVAS, Nessus o una plataforma similar.
Para aplicaciones web: Burp Suite, ZAP, Nikto, WPScan.
Para detección: Suricata, Snort, OSSEC, más un SIEM o stack de logs útil.
Para Network Security Monitoring: Zeek, Security Onion, NetFlow/IPFIX y Full Packet Capture si hace falta.
Para forense: Autopsy, The Sleuth Kit, Volatility, Guymager, Foremost, Binwalk.
Para red team: Metasploit, Cobalt Strike, Core Impact, SQLMap, GoPhish, Evilginx solo con encargo, alcance y experiencia.
Y para contexto histórico: Cain & Abel, AirSnort, NetStumbler, Retina, Ophcrack.
Conclusión
El mejor kit de herramientas de seguridad no es el más largo. Es aquel en el que sabes por qué está cada herramienta.
Nmap y Wireshark ayudan a entender una red. Lynis, Nessus y Greenbone hacen visibles las debilidades. Snort, Suricata, OSSEC y un SIEM evitan trabajar a ciegas. Burp, ZAP y WPScan ayudan con web security. Las herramientas forenses permiten no solo adivinar después de un incidente. Y las herramientas red team solo tienen sentido con un encargo limpio.
Para mí, la frontera real no es “herramienta de admin” frente a “herramienta de hacker”, sino operación responsable frente a uso no autorizado.
Hasta la próxima,
Joe