أدوات الأمن لمهندسي الشبكات
Network Securityجدول المحتويات
عندما تعمل مدة كافية كمهندس شبكات أو مدير أنظمة، ستتكرر أسماء مثل Nmap وWireshark وtcpdump وNessus وGreenbone وBurp Suite وShodan وSuricata وSnort وKali Linux وMetasploit وHashcat وCobalt Strike.
بعضها جزء من حقيبتي الأساسية، وبعضها أدوات متخصصة لـ AppSec أو التحليل الجنائي أو Blue Team أو Red Team. وهناك أدوات أخرى ينبغي معرفتها وتصنيفها جيداً، حتى لو لم تستخدمها بنفسك في الإنتاج.
النقطة الحاسمة هي أن أداة الأمن ليست تلقائياً أداة اختراق. ما يحددها هو التكليف والنظام المستهدف والتصريح والتوثيق والغرض.
الأداة لا تصبح مهنية أو خطيرة بسبب اسمها، بل بسبب السياق الذي تُستخدم فيه.
لذلك فهذه المقالة ليست ترتيباً للأدوات ولا دليلاً للهجوم. أكتبها من منظور مهندس شبكات يريد فهم الأدوات التي تفيده يومياً، وما ينتمي أكثر إلى فرق الأمن، وأين يجب توخي الحذر بوعي.
جميع الأمثلة في هذه المقالة مخصصة لأنظمتك أو مختبراتك أو بيئات staging أو الاختبارات المصرح بها صراحةً. بمجرد إدخال هدف لا تملكه ومن دون إذن، تكون قد تجاوزت الحدود.
أمثلة التثبيت موجهة عمداً إلى Linux، وتحديداً Debian أو Ubuntu أو Kali أو أنظمة مشابهة تستخدم apt. أستبعد المنصات الأخرى هنا لأن إعداد التحليل الاحترافي يصبح أوضح عندما تكون القاعدة نظام Linux منفصلاً ونظيفاً.
بيئة العمل الصحيحة
للتحليل الجاد للشبكات لا أستخدم MacBook Air اليومي. فجهاز الاستخدام اليومي قريب جداً من البريد وبيانات العملاء وجلسات المتصفح وكلمات المرور والملفات الخاصة وحسابات الإنتاج، وهي أشياء أريد فصلها بوضوح عن اختبارات الأمن.
الخيار الاحترافي هو حاسوب أو محطة عمل Linux مخصصة. تعمل الأدوات عليها مباشرة، ويمكن التحكم ببطاقات الشبكة والتقاط الحزم والواجهات والتوجيه وVLAN وصلاحيات الالتقاط بصورة أوضح. ومع ذلك أضع أدوات كثيرة داخل آلات افتراضية، لأن اللقطات والمشاريع المنفصلة ونقاط الاستعادة النظيفة توفر كثيراً من المتاعب في العمل الأمني.
سيبدو إعداد واقعي للتحليل الاحترافي بالنسبة لي كالتالي:
- الجهاز اليومي: التواصل والتوثيق والتذاكر ومدير كلمات المرور وبوابات الإدارة.
- حاسوب تحليل Linux: أقراص مشفرة، والتقاط حزم، وتشخيص الشبكات، ومختبرات محلية، وعمليات مسح طويلة، وذاكرة RAM كافية لعدة آلات افتراضية.
- آلات أمن افتراضية: Kali أو Parrot لأدوات Red Team وAppSec، وDebian أو Ubuntu للإدارة وBlue Team، مع لقطات قبل الاختبارات الخطرة.
- عتاد الشبكة: محول USB Ethernet إضافي، و2.5G أو 10G عند الحاجة، ومحول صغير مُدار يدعم VLAN ومنفذ Mirror أو SPAN.
- عتاد WLAN: محول USB WLAN يدعم Linux ووضع Monitor وPacket Injection، للاختبارات اللاسلكية المصرح بها فقط.
- مختبر معزول: أهداف اختبار، وأنظمة ضعيفة عمداً، ونطاقات تملكها، ومواقع staging خاصة بك، ومجلدات مشاريع منفصلة.
- بيئة العميل: لا تُستخدم إلا بموافقة ونطاق موثق ونافذة زمنية محددة وشخص اتصال واضح.
عند إعداد البيئة باحتراف شديد، أضيف أجزاء شبكة منفصلة: شبكة إدارة، وشبكة مختبر، ومستشعراً يستخدم Suricata أو Zeek، ومنصة سجلات مركزية. قد يبدو ذلك مبالغاً فيه، لكنه جوهر المسألة: العمل الأمني الجيد لا ينتج عن الأدوات وحدها، بل عن الفصل النظيف.
وفي تحليل WLAN تكون الآلة الافتراضية نصف الحل فقط، إذ يعتمد النجاح على USB Passthrough سليم إلى المحول الصحيح.
هذا أقرب إلى ما يستخدمه محترفو الأمن فعلاً: ليس «حاسوب مخترق سحرياً»، بل بيئة Linux قابلة للتحكم، بمساحات عمل منفصلة، ومختبرات قابلة لإعادة الإنتاج، وأدوات يمكن إزالتها أو إعادة ضبطها بشكل نظيف.
افصل الطبقات أولاً
قبل الحديث عن الأسماء المنفردة، يجب فصل المستويات بوضوح. وإلا بدا كل شيء متشابهاً رغم اختلافه الكامل.
الأداة برنامج منفرد بمهمة واضحة. يفحص Nmap الشبكات، ويلتقط tcpdump الحزم، ويفحص Lynis نقاط التقوية في النظام.
إطار العمل بيئة أدوات قابلة للتوسعة. يقدم Metasploit وRecon-ng وVolatility وحدات وسير عمل ومنطقاً خاصاً.
المنصة تجمع وظائف ومستخدمين ومصادر بيانات وتقارير وتكاملات متعددة. ومن أمثلتها Splunk وCensys وMaltego وNessus وInsightVM وCore Impact وCobalt Strike.
التوزيعة نظام تشغيل كامل يضم أدوات كثيرة مثبتة مسبقاً. Kali Linux وParrot OS ليستا أداتين منفردتين، بل بيئتا عمل.
أما مفهوم الأمان فهو أكثر تجريداً. SIEM وIDS/IPS ليسا برنامجين، بل فئتي أنظمة. قد يوفر Splunk وظائف SIEM، بينما Snort وSuricata محركان محددان لـ IDS/IPS.
الرؤية: الأساس الأهم
بصفتي مهندس شبكات، لا أبدأ بالاستغلالات، بل بالرؤية. ما الأنظمة الموجودة؟ ما المنافذ المفتوحة؟ ما الحزم التي تمر فعلاً عبر الشبكة؟ ما الخدمات التي تستجيب؟ وما السجلات المتاحة لدي أصلاً؟
Nmap
يُعد Nmap بالنسبة لي من أهم الأدوات على الإطلاق. ليس لأنه استعراضي، بل لأنه يجيب عن سؤال بسيط: ما الذي يمكن الوصول إليه داخل الشبكة؟
على Debian أو Ubuntu أو Kali أثبّت Nmap عبر مدير الحزم.
sudo apt install nmap
أستخدم Nmap عملياً لجرد الأجهزة، والتحقق من قواعد الجدار الناري، والتأكد من الخدمات. أريد معرفة ما إذا كان المضيف لا يعرض إلا المنافذ المتوقعة، وما إذا بقيت الخدمة متاحة بعد تغيير ما، أو إن كانت هناك خدمة اختبار قديمة نُسيت في مكان ما.
# فحص الإصدارات على هدف اختبار صرّح به مشروع Nmap صراحة
nmap -sV scanme.nmap.org

# فحص منافذ محددة فقط
nmap -Pn -p 22,80,443 scanme.nmap.org

# حفظ النتيجة بشكل منظم للمقارنة لاحقاً
mkdir -p scans
nmap -sV -oA scans/scanme-baseline scanme.nmap.org

# فحص شبكتك الداخلية فقط بعد الحصول على تصريح
nmap -sV 192.168.1.0/24
لن أشغّل Nmap عشوائياً على شبكات الغير. أما داخل شبكتي، فهو أداة ممتازة لاستبدال الافتراضات بالحقائق.
tcpdump
tcpdump هو الأسلوب المباشر والبسيط لالتقاط الحزم. عندما أريد أن أعرف سريعاً على خادم أو جدار ناري ما إذا كانت الحزم تصل، يكون tcpdump غالباً أسرع من أي واجهة رسومية.
يكون tcpdump مثبتاً مسبقاً على كثير من أنظمة Linux، ويمكن تثبيته عبر مدير الحزم إن لم يكن موجوداً.
sudo apt install tcpdump
تشمل الاستخدامات المعتادة تصحيح DNS، ومشكلات التوجيه، وقواعد الجدار الناري، ومشكلات MTU، أو الإجابة عن السؤال: «هل يصل العميل إلى الخادم أصلاً؟»
# عرض واجهات الشبكة
sudo tcpdump -D

# مراقبة حركة DNS على واجهة معينة
# تختلف أسماء الواجهات باختلاف نظام Linux، مثل eth0 أو ens18 أو wlan0
sudo tcpdump -i eth0 -nn port 53

# التقاط حركة المرور المتجهة إلى مضيف معين
sudo tcpdump -i eth0 -nn host 192.0.2.10

# حفظ الالتقاط لتحليله في Wireshark
sudo tcpdump -i eth0 -nn -w debug.pcap
النقطة التشغيلية الأهم هي أن ملفات الالتقاط قد تحتوي سريعاً على بيانات حساسة. لذلك لا أحتفظ بها إلا بقدر الحاجة، ولا أشاركها بلا تفكير، وأفضّل التصفية الدقيقة على الالتقاط الواسع.
Wireshark
Wireshark هو أداتي عندما لا يعود tcpdump كافياً. يوضح لي tcpdump أن الحزم موجودة، بينما يساعدني Wireshark على فهم ما يحدث داخل البروتوكولات.
على Debian أو Ubuntu أو Kali أثبّت Wireshark عبر مدير الحزم. وعلى أجهزة التحليل يجب تحديد من يحصل على صلاحيات الالتقاط بعناية، لأن التقاط الحزم قدرة قوية وحساسة.
sudo apt install wireshark
أستخدم Wireshark خصوصاً لأخطاء HTTP وTLS، ومشكلات DNS، وإعادات إرسال TCP، ومشكلات VoIP، وتصحيح SMB أو LDAP، وتحليل ملفات pcap القادمة من الجدران النارية أو الخوادم.
عملياً ألتقط البيانات أولاً بمرشح ضيق عبر tcpdump، ثم أفتح الملف في Wireshark. يقلل ذلك الضجيج ويمنع الاضطرار إلى تحليل ملفات ضخمة.
Shodan
Shodan ليس برنامجاً محلياً تقليدياً، بل محرك بحث للأنظمة المكشوفة على الإنترنت. وهو مثير للاهتمام من منظور الشبكات لأنه يوضح كيف قد تبدو بنيتك التحتية من الخارج.
يمكن استخدام Shodan عبر واجهة الويب أو API، ويتطلب الاستخدام الجاد حساباً. لا أنظر إليه بوصفه «أداة هجوم»، بل مرآة تجيب عن السؤال: ما الأنظمة التي تظهر علناً رغم أنها ربما لا ينبغي أن تكون عامة؟
أبحث به عملياً عن نطاقاتي ونطاقات IP الخاصة بي، والشهادات، ولافتات المنتجات، والخدمات المنسية. وهو مفيد خصوصاً لبوابات VPN، وأنظمة الوصول عن بُعد، وICS وIoT، وخوادم الويب القديمة، وواجهات الإدارة المكشوفة خطأً.
Censys
Censys يعمل في مجال مشابه لـ Shodan، لكنه يركز أكثر على الانكشاف على الإنترنت، والشهادات، والمضيفين، وإدارة سطح الهجوم.
يمكن الوصول إليه عبر منصة الويب أو API. وهو مفيد لفرق الأمن التي تريد معرفة الشهادات وعناوين IP والخدمات والنطاقات الظاهرة للعامة.
لا تكمن قيمته العملية في البحث لمجرد البحث، بل في المقارنة: هل ما يظهر خارجياً يطابق مخزوننا؟ إذا اكتشف Censys أنظمة غير موجودة في إدارة الأصول الداخلية، فلدينا مشكلة في الإجراءات.
Maltego
Maltego منصة لـ OSINT وتحليل الروابط. ليست ماسحاً، بل أداة لإظهار العلاقات بين النطاقات وعناوين IP والأشخاص والمؤسسات وعناوين البريد والملفات الاجتماعية والبنية التحتية.
يُثبّت Maltego كتطبيق سطح مكتب، وتتوفر مصادر بيانات وTransforms مختلفة بحسب الإصدار. نادراً ما أحتاجه لإدارة الشبكات البحتة، لكنه قوي جداً في استخبارات التهديدات والاحتيال والتحقيقات وأسئلة OSINT المعقدة.
لا يتركز استخدامه على أوامر منفردة، بل على أسئلة دقيقة: ما النطاقات المرتبطة بمؤسسة؟ ما الشهادات وخوادم الأسماء الظاهرة؟ ما البنية التحتية التي تتكرر؟ وأين توجد علاقات تخفيها الجداول؟
theHarvester
theHarvester أداة كلاسيكية لـ OSINT والاستطلاع. تجمع معلومات ظاهرة للعامة مثل عناوين البريد والمضيفين والنطاقات الفرعية ولافتات الخدمات من مصادر متعددة.
تكون متاحة عادةً مباشرة في Kali، وإلا فتُثبّت من مستودع المشروع أو حزم التوزيعة المستخدمة.
# لا تستخدمه إلا مع نطاقات تملكها أو مخول باختبارها
theHarvester -d example.com -b crtsh
تتغير مصادر البيانات باستمرار. قد تتوقف بعض المصادر عن إرجاع النتائج، بينما تتطلب أخرى مفاتيح API أو تفرض حدوداً على الطلبات. لذلك لا تعني النتيجة الفارغة تلقائياً عدم وجود آثار مرئية خارجياً.
أستخدم theHarvester أساساً لفحص المنظور الخارجي لمؤسستي: ما عناوين البريد المرتبطة علناً بالنطاق؟ ما النطاقات الفرعية الظاهرة؟ وما الذي يستطيع مهاجم رؤيته من دون تسجيل دخول؟
Recon-ng
Recon-ng إطار عمل لـ OSINT يستخدم مساحات عمل ووحدات، ويشبه Metasploit في طريقة العمل لكنه مخصص للاستطلاع.
يُثبّت عادةً عبر Git أو يُستخدم ضمن توزيعات الأمن. وما يميزه عن أداة منفردة هو التنظيم: تنشئ مساحات عمل، وتشغّل وحدات، وتجمع البيانات، ثم تعالج النتائج بطريقة منهجية.
أراه أنسب لمحللي OSINT وفرق Red Team ومهندسي الأمن منه للعمل الإداري اليومي. وتظهر فائدته عندما تحتاج إلى إجراءات استطلاع قابلة للتكرار بدلاً من البحث عن نطاق مرة واحدة.
Amass
Amass مفيد جداً لاكتشاف الأصول الخارجية وحصر النطاقات الفرعية. وهذا مهم خصوصاً في البيئات الكبيرة، لأن النطاقات الفرعية المنسية قد تكون أكثر إثارة للاهتمام من الموقع الرئيسي.
يمكن الحصول عليه من OWASP أو GitHub أو مديري الحزم أو توزيعات الأمن. أبدأ عادةً بالحصر السلبي لأنه أقل تدخلاً.
# حصر سلبي لنطاق تملكه أو مخول باختباره
amass enum -passive -d example.com
أتحقق دائماً من الإصدار المحلي والصياغة الحالية. فالمشروع نشط، وقد تتغير الخيارات ومصادر البيانات وإجراءات العمل بين الإصدارات الرئيسية.
عملياً يساعد Amass في كشف بيئات اختبار قديمة أو أنظمة staging منسية أو سجلات DNS يتيمة ما زالت ظاهرة للعامة.
OSINT Framework
OSINT Framework ليس برنامجاً، بل مجموعة روابط منتقاة. وهذا تحديداً ما يجعله مفيداً: فهو يساعد على إيجاد المصادر المناسبة بسرعة للنطاقات والبريد والشبكات الاجتماعية والصور وأرقام الهاتف والسجلات العامة وغيرها من مجالات OSINT.
لا يحتاج إلى تثبيت، بل تُستخدم صفحة الويب كدليل.
ليس ضرورياً يومياً لمهندس الشبكات، لكنه يساعد عند تحليل الآثار الخارجية لمؤسسة ما، لأنك تصل إلى المصادر المناسبة بدلاً من تركيب استعلامات بحث عشوائية.
Gobuster
Gobuster أداة لحصر مسارات الويب وDNS والمضيفين الافتراضيين وبنى مشابهة. وهو مفيد في اختبارات الويب والبنية التحتية للعثور على مسارات أو نطاقات فرعية منسية.
أضعه هنا ضمن الرؤية لأنه يجيب عن السؤال نفسه: ما الذي يمكن الوصول إليه رغم أنه ربما غير موثق؟ وهو يتقاطع بالطبع أيضاً مع أمن تطبيقات الويب.
على Debian أو Ubuntu أو Kali يمكن تثبيته عبر مدير الحزم، أو عبر Go عند الحاجة إلى إصدار أحدث.
sudo apt install gobuster
ينبغي أن تستهدف الأمثلة المفيدة نظام staging أو مختبراً تملكه:
# هدف مختبر أو staging، وليس مواقع الغير
gobuster dir -u https://staging.example.test -w wordlists/small.txt

# حصر المضيفين الافتراضيين داخل مختبرك
gobuster vhost -u https://example.test -w wordlists/vhosts.txt
لن أشغّل Gobuster على مواقع الغير. أما على تطبيقات الويب التي أملكها فهو اختبار واقعي ممتاز لما يمكن الوصول إليه رغم أن الفريق لم يعد يتذكره.
الثغرات والتقوية
بعد تحقيق الرؤية تأتي الخطوة التالية: ما الذي يحتوي على ثغرات، أو أصبح قديماً، أو أُعد بطريقة سيئة؟
الأولوية مهمة هنا. تصف درجة CVSS الشدة التقنية أساساً، ويساعد EPSS في تقدير احتمال الاستغلال عملياً، بينما تعرض قائمة CISA KEV الثغرات المعروفة باستغلالها فعلاً. تجمع الفرق الجيدة هذه الإشارات مع مستوى الانكشاف لديها: النظام المتصل بالإنترنت أهم من خادم المختبر، والإنتاج أهم من الاختبار، والخدمة الحرجة أهم من ملاحظة هامشية.
Greenbone / OpenVAS
ينتمي OpenVAS اليوم إلى منظومة Greenbone، ويُقصد به عملياً غالباً Greenbone Community Edition أو Greenbone Vulnerability Management.
لا يُثبّت Greenbone سريعاً كأداة سطر أوامر صغيرة. إنه حزمة للمسح والإدارة تشمل خلاصات وواجهة ويب وقاعدة بيانات وخدمات. أستخدم له حاويات المجتمع الرسمية أو حزم التوزيعة، ولا أثبّته عرضاً بجانب تطبيقات خادم إنتاج.
يُستخدم للمسح الدوري، والفحوصات المصادق عليها، والتقارير، وترتيب الأولويات. لكن الماسح لا يستبدل إدارة التصحيحات، بل يوضح فقط أين ينبغي النظر.
Nessus
Nessus ماسح ثغرات تجاري من Tenable. يعرفه كثير من المسؤولين من عمليات التدقيق وفحوص الامتثال والمسح الدوري للثغرات.
يتوفر عبر Tenable كمثبت لكل منصة، ثم يعمل كخدمة محلية بواجهة ويب.
أستخدم Nessus ضمن نافذة مسح واضحة، بنطاقات أهداف محددة جيداً، ومع فحوص مصادق عليها كلما أمكن. فهذه الفحوص غالباً أكثر قيمة لأنها لا تخمّن من الخارج فقط، بل تفحص إصدارات البرامج والإعدادات بدقة أكبر.
Lynis
Lynis أداة عملية جداً لتدقيق وتقوية Linux والأنظمة الشبيهة بـ Unix. وفي هذا المقال أنظر إليها تحديداً من منظور Linux.
التثبيت بسيط:
sudo apt install lynis
يُشغّل التدقيق المعتاد هكذا:
sudo lynis audit system
يعرض Lynis ملاحظات كثيرة عن التسجيل، ومعاملات النواة، وSSH، وصلاحيات الملفات، وحالة الحزم، وماسحات البرمجيات الخبيثة، وخط الأساس للتقوية. لا أراه أداة «تصلح كل شيء»، بل قائمة تحقق عميقة تقنياً.
HCL AppScan
HCL AppScan عائلة منتجات AppSec لاختبار أمن الويب وواجهات API والبرمجيات. ومن يعرف الاسم القديم IBM AppScan ينبغي أن يتذكر انتقال المنتج إلى HCL.
تتوفر الإصدارات التجارية من HCL. وعملياً ينتمي AppScan إلى فرق AppSec وDevSecOps أكثر من تشغيل الشبكات التقليدي.
المهم هو دمجه في دورة تطوير البرمجيات: المسح في بيئات الاختبار، وفحص API، وإرسال التقارير إلى فرق التطوير، ومتابعة معالجة النتائج. من دون دمجه في التطوير والإصلاح، تتحول كل أداة AppSec سريعاً إلى مولد جديد لملفات PDF.
InsightVM / Nexpose
ينتمي Rapid7 Nexpose وInsightVM إلى عالم إدارة الثغرات. Nexpose هو الاسم الأقدم المعروف، بينما يقدم InsightVM منظوراً أحدث يضم المخاطر والأولويات والتكاملات.
يُثبّت أو يُشترى عبر Rapid7. ولا تكمن القيمة الفعلية في المسح وحده، بل في ترتيب الأولويات: ما الذي يمثل خطراً فعلياً، أو مكشوف للإنترنت، أو قابل للاستغلال، أو مهم للأعمال؟
وهو مهم لمهندس الشبكات لأن تجزئة الشبكة والانكشاف وإمكانية الوصول تؤثر مباشرة في خطورة الثغرة.
Retina
كان Retina ماسح ثغرات تجارياً معروفاً، لكنه اليوم مصطلح قديم في رأيي. فقد أعلنت BeyondTrust في عام 2020 انسحابها من هذا السوق وإنهاء دورة حياة مجموعة Retina السابقة.
لا أخطط لاستخدامه كأداة حالية. ولا يبقى مهماً إلا تاريخياً، أو عند توثيق بيئات قديمة ما زالت تحتوي على تقارير أو عمليات تثبيت سابقة.
النصيحة العملية بسيطة: إذا ظلت عملية إدارة الثغرات تعتمد اليوم على ماسح أُلغي، فلا ينبغي استبدال الأداة فقط، بل مراجعة العملية كلها.
Web Application Security
أدوات الويب ثنائية الاستخدام بوضوح. التقنية نفسها التي تختبر بها تطبيقك قد تُساء استخدامها ضد تطبيقات الغير. لذلك لا بد دائماً من نطاق واضح، ونافذة اختبار، وتصريح.
Burp Suite
Burp Suite من أهم أدوات أمن تطبيقات الويب. يعمل كوسيط بين المتصفح والتطبيق، ويُظهر طلبات HTTP، ويتيح اختبارها وإعادتها وتحليلها.
يُثبّت عبر PortSwigger. تكفي Community Edition للتعلم والأساسيات اليدوية، بينما Professional أقوى بكثير للاختبارات الاحترافية.
المسار المعتاد هو إعداد المتصفح لاستخدام Burp كوسيط، وتثبيت شهادة الاختبار في المتصفح، وفتح التطبيق في بيئة اختبار، ثم تحليل الطلبات. لا أعرض هنا سلاسل هجوم، لكن Burp يكاد يكون معياراً في عمل AppSec المشروع.
ZAP
ZAP ماسح مجاني لتطبيقات الويب ووسيط لاعتراض الطلبات. كان الاسم الشائع سابقاً «OWASP ZAP»، أما المشروع نفسه فيسميه اليوم ZAP أو ZAP by Checkmarx.
يُثبّت كتطبيق سطح مكتب أو يُستخدم ضمن بيئات قريبة من CI/CD. وهو مدخل جيد جداً إلى DAST للفرق التي تفضل المصادر المفتوحة.
أستخدمه في بيئات التعلم، وفحوص الويب الداخلية، والاختبارات الأساسية الآلية على أنظمة staging. ولا ينبغي أبداً تشغيل المسح النشط ضد أهداف الغير.
Nikto
Nikto ماسح لخوادم الويب يبحث عن الإعدادات الخاطئة المعروفة، والملفات الخطرة، وإصدارات الخوادم القديمة، ومشكلات الويب الشائعة.
يتوفر في كثير من التوزيعات:
sudo apt install nikto
يجب أن يستهدف المثال مختبراً أو بيئة staging تملكها:
nikto -host https://staging.example.test
غالباً ما يكون Nikto صاخباً وغير متخفٍ، ولهذا أحبه لفحوص خط الأساس: إذا وجد شيئاً على خادم ويب تملكه، فينبغي أخذه بجدية.
WPScan
يتخصص WPScan في WordPress. وهو مهم لمشغلي مواقع WordPress لأن الأمان يعتمد بشدة على النواة والإضافات والقوالب والإعدادات.
يُثبّت على Linux عادةً عبر RubyGems أو حاوية أو حزم جاهزة. وغالباً ما يتطلب الوصول إلى API قاعدة بيانات الثغرات للحصول على نتائج مفيدة.
ينبغي أن يستهدف المثال الدفاعي موقع staging أو الإنتاج الذي تملكه وبعد الحصول على تصريح:
wpscan --url https://wp-staging.example.test
أستخدم WPScan خصوصاً بعد تغيير الإضافات، أو التحديثات الكبيرة، أو قبل الإطلاق. لكن يجب أن يقيّم شخص ما النتائج بعد ذلك، فمخرجات الماسح ليست قرارات جاهزة.
SQLMap
يؤتمت SQLMap اختبارات SQL Injection. وهو أداة قوية تنطوي على خطر إساءة استخدام واضح.
يتوفر عبر المشروع الرسمي وGitHub وKali ومديري الحزم. وأتعمد ألا أعرض أمثلة تشغيلية له في مدونة عامة، لأنه قريب جداً من الاستغلال الفعلي.
يكون استخدامه مشروعاً في اختبار AppSec مصرح به عندما يكون التطبيق ضمن النطاق ويحتاج المختبر إلى التأكد مما إذا كانت ثغرة SQL Injection مشتبه بها قابلة للاستغلال. أما المسؤول العادي، ففهم ما تختبره الأداة أهم غالباً من تشغيلها بنفسه.
AppSpider
AppSpider منتج DAST من منظومة Rapid7، وينتمي إلى AppSec المؤسسي أكثر من حقيبة أدوات مسؤول الشبكات الصغيرة.
يتوفر عبر Rapid7. ويركز استخدامه على الزحف، والمسح، والمصادقة، والتقارير، والتكامل في إجراءات الأمن.
تكمن قيمته العملية في اختبار تطبيقات الويب والجوال بشكل قابل للتكرار. وكما في AppScan، لا تكون الأداة أفضل من الإجراء الذي يعيد النتائج إلى المطورين لمعالجتها.
كلمات المرور والمصادقة
أدوات كلمات المرور حساسة، لأنها مفيدة جداً في التدقيق المشروع ويمكن إساءة استخدامها مباشرة. لا أستخدمها إلا بتفويض واضح، وبيانات معزولة، وتوثيق دقيق.
John the Ripper
John the Ripper أداة كلاسيكية لتدقيق كلمات المرور واستعادتها. في السيناريوهات المشروعة تُستخدم لمعرفة ما إذا كان من السهل كسر تجزئات كلمات المرور الخاصة بالمؤسسة باستخدام قوائم كلمات أو قواعد بسيطة.
التثبيت:
sudo apt install john
مثال دفاعي داخل مختبر:
# للاستخدام مع تجزئات اختبار مصرح بها فقط
john --wordlist=policy-test.txt hashes.txt
john --show hashes.txt
يفيدني John في اختبار سياسات كلمات المرور واقعياً. فالسياسة لا تكون مقنعة إلا إذا صمدت أمام اختبارات كسر بسيطة.
Hashcat
يتميز Hashcat عندما تدخل قدرة GPU في المعادلة. وهو مهم لعمليات تدقيق كلمات المرور الكبيرة، وحالات الاستعادة، وفرق الأمن.
يختلف التثبيت بحسب المنصة. يتوفر عبر مدير الحزم في كثير من الأنظمة، بينما تتطلب بيئات GPU الجادة برامج تشغيل مناسبة.
sudo apt install hashcat
لا ينتمي المثال إلا إلى مختبر مصرح به:
# وضع تجريبي باستخدام تجزئات وقائمة كلمات تملكهما فقط
hashcat -m 0 hashes.txt policy-test.txt
الأهم من الأمر نفسه هو النتيجة: إذا عثر Hashcat سريعاً على كلمات مرور ضعيفة، فذلك دليل على الحاجة إلى MFA أفضل، وقواعد أقوى، وقوائم حظر لكلمات المرور، وتقليل الاعتماد عليها أساساً.
Ophcrack
يستخدم Ophcrack جداول Rainbow Tables، وله أهمية تاريخية خصوصاً في سيناريوهات تجزئات Windows القديمة.
يتوفر عبر موقع المشروع أو حزم قديمة. ولا أختاره أداة تدقيق أساسية في البيئات الحديثة.
أذكره لإظهار تطور تدقيق كلمات المرور. فكلمات المرور الحديثة، وخوارزميات التجزئة الحديثة، وعبارات المرور الطويلة نقلت التركيز نحو John وHashcat وMFA ونظافة بيانات الاعتماد.
Hydra / THC-Hydra
Hydra أو THC-Hydra أداة لتدقيق تسجيل الدخول عبر الشبكة، إذ تختبر بيانات الاعتماد على خدمات الشبكة.
تتوفر عبر Kali أو مديري الحزم أو مستودع المشروع. وأتعمد ألا أنشر أوامر مثال لها هنا. فاختبارات تسجيل الدخول المباشرة قريبة جداً من هجمات بيانات الاعتماد، وتولد سجلات، وقد تقفل الحسابات، وتكون بلا تكليف واضح مشكلة صريحة.
لا يكون استخدامها مشروعاً إلا في اختبارات ضيقة: أنظمة تملكها، وحسابات محددة، وحدود طلبات واضحة، ونافذة اختبار، وموافقة المسؤول، ومراقبة. وفي الإدارة اليومية غالباً ما يكون فحص التجزئات دون اتصال وفرض ضوابط هوية مركزية أنسب لمكافحة كلمات المرور الضعيفة.
Medusa
ينتمي Medusa إلى فئة Hydra نفسها، إذ ينفذ اختبارات تسجيل دخول متوازية على خدمات الشبكة.
يُثبّت عبر مدير الحزم أو المستودع. وهنا أيضاً لا أنشر أوامر عملية لبروتوكولات وتسجيلات دخول حقيقية.
إذا استخدمه Red Team، فيجب أن يكون ضمن النطاق وباتفاق واضح. أما Blue Team، فالأهم لديه اكتشاف الأنماط: محاولات فاشلة كثيرة، ومصادر موزعة، وبروتوكولات غير مألوفة، وقفل الحسابات، وطلبات MFA.
Cain & Abel
Cain & Abel أداة Windows تاريخية لاستعادة كلمات المرور والتقاط الحركة وARP Spoofing. ولا أوصي بها اليوم كأداة عملية.
قد تظهر في مواد تدريب قديمة، أو قوائم أدوات تاريخية، أو مختبرات قديمة جداً. وقد استبدلتها في العمل الحديث أدوات أفضل صيانة وأسهل تصنيفاً من ناحية السلامة.
قيمتها اليوم تاريخية أكثر: فهي توضح مدى تطور أمان Windows، وتجزئة الشبكات، وEDR، وحماية كلمات المرور.
Wireless Security
تعتمد أدوات الشبكات اللاسلكية بشدة على العتاد وبرامج التشغيل والبيئة الراديوية والقانون. ولا أجري تدقيق WLAN إلا في شبكات أملكها أو بيئات عملاء صُرّح بها بوضوح.
Aircrack-ng
Aircrack-ng حزمة لتدقيق أمان WLAN. يمكنها تحليل ملفات الالتقاط، وفحص إعدادات الشبكات اللاسلكية، وإظهار نقاط الضعف.
تتوفر عبر مديري الحزم أو Kali أو موقع المشروع.
sudo apt install aircrack-ng
لا أعرض هنا خطوات هجوم على نقاط الوصول. الاستخدام المفيد هو داخل مختبر تملكه لفهم خطورة كلمات مرور WLAN الضعيفة، والتشفير القديم، وإعدادات WPS السيئة.
Wifite
يؤتمت Wifite إجراءات تدقيق WLAN ويستخدم أدوات أخرى في الخلفية. وهذا ما يجعله مريحاً وحساساً في الوقت نفسه.
يتوفر عبر Kali أو مستودع المشروع. ويمكنه في بيئات التعلم المساعدة على فهم التسلسل، لكنني في التدقيق الاحترافي أريد مع ذلك معرفة الأداة التي تنفذ كل خطوة في الخلفية.
لا أراه أداة يومية لمسؤول النظام، بل أداة مختبر أو Red Team ذات نطاق واضح جداً.
Kismet
Kismet مهم لمراقبة الشبكات اللاسلكية والمسح والكشف. يتعرف إلى شبكات WLAN والعملاء والنشاط الراديوي، ويمكن أن يساعد في العثور على نقاط وصول دخيلة.
يُثبّت عبر الحزم أو مصادر المشروع، ويتطلب بحسب الإعداد عتاد WLAN وبرامج تشغيل مناسبة.
عملياً يفيد Blue Team ومهندسي الشبكات اللاسلكية: ما نقاط الوصول الظاهرة؟ هل توجد أجهزة مجهولة؟ كيف تبدو البيئة الراديوية؟ وأي العملاء يتواصلون وأين؟
AirSnort
ينتمي AirSnort إلى تاريخ WEP، وكان من الأدوات التي أوضحت لماذا لم يكن WEP قابلاً للاستمرار من الناحية التشفيرية.
لا أثبّته اليوم إلا للبحث التاريخي. فأمن WLAN الحديث يواجه موضوعات أخرى: WPA2 وWPA3، وعبارات المرور الضعيفة، ومصادقة Enterprise، والشهادات، ونقاط الوصول الدخيلة، وEvil Twins، والتجزئة.
لذلك ليست فائدته العملية في «استخدامه»، بل في فهم أن آلية الأمان القديمة لا تبقى آمنة إلى الأبد.
NetStumbler
كان NetStumbler أداة Windows مبكرة لاكتشاف WLAN وسيناريوهات Site Survey.
وهو اليوم أداة قديمة إلى حد كبير، إذ قللت أنظمة التشغيل الحديثة ومعايير WLAN ونماذج برامج التشغيل من أهميته كثيراً.
عند تحليل بيئات WLAN اليوم أفضّل أدوات مسح حديثة، أو Kismet، أو أدوات الشركات المصنعة، أو برمجيات تخطيط WLAN الاحترافية.
Reaver
ينتمي Reaver إلى سياق WPS. فقد كان WPS مريحاً لكنه إشكالي أمنياً، ولا سيما الأساليب القائمة على PIN.
يتوفر عبر Kali أو نسخ Fork، لكنني لا أنشر أمثلة عملية لهجمات WPS.
الدرس العملي واضح: تعطيل WPS، وتحديث الموجّه، واستخدام عبارات مرور WLAN قوية، وتقسيم عملاء الشبكة بشكل مناسب. لا تحتاج إلى تشغيل Reaver يومياً لفهم النتيجة.
Blue team والمراقبة والكشف
قد تبدو أدوات Blue Team أقل إثارة من أدوات Red Team، لكنها تحدد ما إذا كنت ستلاحظ الحادث أصلاً.
SIEM
SIEM ليس أداة واحدة، بل فئة أنظمة: تجمع السجلات، وتوحّدها، وتربط بينها، وتتيح البحث فيها، وترسل التنبيهات، وتحفظها للتحقيق.
لذلك لا «تثبّت SIEM» بحد ذاته، بل تختار منصة مثل Splunk أو Elastic Security أو Microsoft Sentinel أو QRadar أو LogRhythm وغيرها.
يهم SIEM مهندسي الشبكات لأن أجهزة الشبكة والجدران النارية وVPN وDNS والوسطاء وIDS/IPS مصادر ضخمة للإشارات. ومن دون هذه البيانات لا ترى كثيراً من الهجمات إلا كحدس.
Splunk
Splunk منصة للبيانات والتحليل، وتُستخدم كثيراً في البيئات الأمنية كأساس لـ SIEM أو مع Splunk Enterprise Security.
يمكن تثبيتها كبنية Server وIndexer وSearch Head أو استخدام عروض Cloud. ويبدأ كل شيء عملياً بالبيانات: ما السجلات الواردة؟ هل توقيتها صحيح؟ هل الحقول موحدة؟ وهل توجد لوحات وتنبيهات مفيدة؟
تُعد سجلات الجدار الناري وVPN وDNS والوسيط والمصادقة ذات قيمة خاصة لمهندسي الشبكات.
Elastic Stack
يتكون Elastic Stack تقليدياً من Elasticsearch وLogstash وKibana، وأضيفت إليه اليوم Beats والوكلاء وElastic Security.
يمكن تشغيله ذاتياً أو داخل حاويات أو عبر Elastic Cloud. وهو قوي، لكن يجب تخطيط التشغيل والتخزين والاحتفاظ بالبيانات والتحليل والصلاحيات بعناية.
أراه بديلاً أكثر مرونة واعتماداً على الهندسة للسجلات والبحث ولوحات المتابعة وحالات الاستخدام الأمني. يمنحك تحكماً كبيراً، ومعه مسؤولية تشغيلية كبيرة.
IDS/IPS
IDS وIPS فئتان من الأنظمة. يكتشف IDS، بينما يستطيع IPS الحظر أيضاً.
المهم لمهندس الشبكات أن النظام لا يكون أفضل من موضعه وقواعده وضبطه وبياناته. المستشعر في المكان الخطأ لا يرى شيئاً، والنظام السيئ الضبط لا ينتج إلا الضجيج.
أوضح أولاً: ما الوصلات التي نراقبها؟ حركة North-South أم East-West؟ تنبيهات فقط أم حظر Inline؟ من يصون القواعد؟ ومن يستجيب للنتائج؟
Suricata
Suricata محرك حديث لـ IDS وIPS وNSM. ويتميز ببيانات الشبكة، وتحليل البروتوكولات، وسجلات EVE بصيغة JSON.
التثبيت:
sudo apt install suricata
من الأمثلة الآمنة تحليل ملف pcap موجود:
mkdir -p suricata-logs
suricata -r sample.pcap -k none -l ./suricata-logs
في الإنتاج تتركز المهمة على موضع المستشعر، ومصادر القواعد، والأداء، والإنذارات الكاذبة، ونقل النتائج إلى SIEM أو منصة السجلات.
Snort
Snort أداة IDS/IPS كلاسيكية ومعروفة، وقد بدأ كثير من المختصين في الأمن مع قواعدها وتواقيعها.
تُثبّت عبر الحزم أو المصادر الرسمية. والمدخل الآمن هنا أيضاً هو تحليل pcap داخل المختبر، لا تشغيل الحظر Inline مباشرة في الإنتاج. تستخدم إعدادات Snort 3 الحديثة ملفات Lua مثل snort.lua، لذا لا ينبغي نسخ أمثلة Snort 2 القديمة التي تستخدم snort.conf بلا مراجعة.
# بداية بسيطة مع Snort 3 وملف pcap
snort -r sample.pcap

# مثال مع إخراج التنبيهات وإعداد Snort 3
snort -c /usr/local/etc/snort/snort.lua -r sample.pcap -A alert_fast

# بديل داخل المختبر مع ملف قواعد محلي صريح
snort -R local.rules -r sample.pcap -A alert_fast
يساعد Snort خصوصاً على فهم التواقيع: ما الأنماط التي أكتشفها في الحركة؟ ما الإصابة الحقيقية؟ وما الإنذار الكاذب؟
Zeek
Zeek ليس IDS تقليدياً يخرج إصابات التواقيع أساساً، بل إطار لمراقبة أمن الشبكات يحول الحركة إلى سجلات منظمة للاتصالات وDNS وHTTP وTLS والملفات والشهادات وSSH وDHCP وغير ذلك.
يُثبّت عبر الحزم أو المستودعات الرسمية أو كجزء من إعداد مستشعر أكبر. ويمكن البدء في المختبر بتحليل ملف pcap:
zeek -r sample.pcap
ls *.log
Zeek بالغ القيمة لمهندس الشبكات لأنه يحول حركة الحزم إلى خط زمني قابل للتحقيق. يقدم Suricata أيضاً بيانات بروتوكول قوية عبر EVE JSON، لكنه يركز أكثر على القواعد والتنبيهات، بينما يتميز Zeek بفهم سلوك الشبكة مع الزمن والبحث فيه وربطه.
NetFlow / IPFIX
NetFlow وIPFIX ليسا التقاطاً للحزم، بل بيانات وصفية للتدفقات. ترى مثلاً المصدر والوجهة والمنافذ والبروتوكول والمدة وحجم البيانات، لكنك لا ترى محتوى الحزمة نفسه.
وهذا بالغ القيمة لمهندس الشبكات لأنه يتيح مراقبة شبكات كبيرة من دون تسجيل كل شيء. من الأسئلة المعتادة: ما الأنظمة التي ترسل فجأة حجماً غير مألوف إلى الخارج؟ ما الأجهزة الداخلية التي تتصل بدول غير متوقعة؟ وأين تظهر حركة East-West لم تكن منتظرة؟
تأتي هذه البيانات بحسب البيئة من الموجّهات أو المحولات أو الجدران النارية أو المستشعرات أو مجمّعات التدفق. وفي الأمن تكون بيانات التدفقات غالباً حلاً وسطاً بين «لا أملك إلا السجلات» و«أسجل كل حزمة».
Full Packet Capture
يعني Full Packet Capture تسجيل حركة الشبكة كاملةً كملفات pcap أو داخل منصة متخصصة. وهو قوي، لكنه مكلف في التخزين والخصوصية والتشغيل.
لا أشغله دائماً وفي كل مكان. يكون مفيداً في نقاط مختارة مثل بوابة الإنترنت، وأجزاء الخوادم الحرجة، والمختبر، ونوافذ الاستجابة للحوادث، والبيئات عالية الخطورة. ويمكن لأدوات مثل Arkime وStenographer وSecurity Onion جعل الالتقاطات قابلة للبحث والاستخدام التشغيلي.
الميزة الكبرى أنك عند وقوع حادث لا تضطر إلى الاستنتاج من السجلات فقط، بل تستطيع مراجعة جلسات محددة لاحقاً. والعيب الكبير أنك تتحمل مسؤولية بيانات شديدة الحساسية.
OSSEC
OSSEC نظام كشف تسلل قائم على المضيف. يراقب السجلات وسلامة الملفات واكتشاف Rootkit وفحوص السياسات والاستجابة النشطة.
يُثبّت عبر الحزم أو مصادر المشروع. ويتطلب الإنتاج بنية واضحة تضم مديراً ووكلاء وقواعد وتنبيهات وإجراءات.
يهمني OSSEC لأنه لا يراقب حركة الشبكة فقط. فكثير من الهجمات لا يظهر بوضوح إلا على المضيف: ملفات جديدة، وتسجيلات دخول، وعمليات مشبوهة، وإعدادات متغيرة.
ملاحظة قصيرة: OSCO أم OSSEC أم OSSIM؟
OSCO ليس اسماً أعدّه أداة أمن معروفة في هذا السياق. فإذا استخدمه شخص عند الحديث عن SIEM وIDS/IPS وSnort وSuricata وSplunk، أتحقق أولاً مما إذا كان يقصد OSSEC أو ربما OSSIM.
لذلك لا أثبّت OSCO ولا أوصي به، بل أوضح المقصود. وهذه ليست تفصيلة في الأمن، فقد يعني اسم الأداة الخاطئ أن شخصاً نقل مصدراً من دون تحقق.
التحليل الجنائي والاستجابة للحوادث
أدوات التحليل الجنائي ليست مخصصة «للهجوم»، بل تساعد بعد الحادث على فهم ما جرى.
The Sleuth Kit
The Sleuth Kit مجموعة من أدوات سطر الأوامر لتحليل أنظمة الملفات ووسائط التخزين.
التثبيت:
sudo apt install sleuthkit
تُستخدم في حالات DFIR لفحص الصور الجنائية، وتحليل بنية أنظمة الملفات، واستخراج الآثار. وهي صندوق أدوات أكثر من كونها واجهة جميلة.
Autopsy
Autopsy منصة رسومية للتحليل الجنائي الرقمي، وتعتمد بدرجة كبيرة على The Sleuth Kit.
تُثبّت عبر موقع المشروع أو الحزم. وفيها تنشئ القضايا، وتستورد الصور، وتحلل الآثار والخطوط الزمنية والملفات وبيانات المتصفحات وغيرها من الأدلة.
لا يحتاجها المسؤول يومياً، لكنها ذات قيمة كبيرة في سياق الاستجابة للحوادث.
Volatility
Volatility إطار لتحليل الذاكرة. يفحص صور RAM ويساعد في العثور على العمليات واتصالات الشبكة وملفات DLL والمقابض وآثار البرمجيات الخبيثة وغيرها.
يتم التثبيت اليوم عادةً عبر Python وPip أو الحزم، بحسب الإصدار.
مثال مختبري معتاد:
vol -f memory.raw windows.info
vol -f memory.raw windows.pslist
تكمن قيمته في أن بعض الهجمات تظهر في الذاكرة أوضح مما تظهر على القرص.
Guymager
Guymager أداة لإنشاء الصور الجنائية، وتنتج نسخاً مطابقة بتاً لبت من وسائط التخزين.
تتوفر غالباً في توزيعات Linux الجنائية أو مستودعات الحزم. وفي قضايا الأدلة الفعلية لا تكفي الأداة، بل تهم أيضاً سلسلة الحيازة، والحماية من الكتابة، والتجزئات، والتوثيق.
نادراً ما تكون جزءاً من عمل المسؤول العادي، لكنها أساس في DFIR.
Foremost
Foremost أداة File Carving تعيد بناء الملفات من البيانات الخام اعتماداً على الرؤوس والنهايات.
التثبيت:
sudo apt install foremost
مثال مختبري:
foremost -i disk-image.raw -o recovered-files
يفيد ذلك عند حذف الملفات أو تلف بيانات نظام الملفات الوصفية، لكنه لا يستبدل منهجية جنائية سليمة.
Binwalk
يتميز Binwalk في تحليل Firmware. وهذا مهم للموجّهات وأجهزة IoT والأنظمة المضمنة، لأن Firmware يحتوي غالباً على أنظمة ملفات أو إعدادات أو مواد مفاتيح.
التثبيت:
sudo apt install binwalk
مثال مختبري:
binwalk firmware.bin
binwalk -e firmware.bin
يفيد مهندس الشبكات في فهم أمان الأجهزة، لكن العمل الفعلي يتطلب وضوحاً قانونياً، فتفكيك Firmware جهاز لا تملكه ليس آمناً قانونياً بالضرورة.
Red Team والأدوات ثنائية الاستخدام عالية الخطورة
قد تكون هذه الأدوات مشروعة في مهام Red Team الاحترافية، لكنها أقرب إلى الاستغلال الفعلي والتصيد وCommand-and-Control. لذلك أشرحها من دون تحويل الشرح إلى دليل تشغيل.
Metasploit Framework
Metasploit إطار للاستغلال، ويساعد على التحقق من الثغرات وإعادة تمثيل مسارات الهجوم داخل اختبار مضبوط.
يتوفر عبر Rapid7 أو Kali أو مستودعات الحزم.
msfconsole
ولا أعرض أكثر من ذلك كسير عمل في تدوينة عامة. في الاستخدام الاحترافي يجب أن يبقى Metasploit داخل مختبر أو نطاق اختبار اختراق واضح. ويفيد Blue Team أيضاً في اختبار الكشف عن تقنيات معروفة.
ExploitDB
ExploitDB ليست حزمة برمجيات، بل قاعدة بيانات للاستغلالات وProofs of Concept.
تُستخدم عبر الموقع أو أدوات بحث مثل searchsploit في Kali.
قيمتها الدفاعية كبيرة: وجود شيفرة استغلال عامة لثغرة ما يؤثر في أولوية التصحيح، وتقييم الانكشاف، والكشف. وليس ضرورياً تشغيل كل استغلال لفهم مستوى الخطر.
Core Impact
Core Impact منصة تجارية لاختبارات الاختراق موجهة إلى الفرق الاحترافية التي تنفذ اختبارات منظمة ومصرحاً بها.
تتوفر عبر الشركة المصنعة، ويُعد التثبيت والترخيص والاستخدام من موضوعات المؤسسات، لا مجرد «تثبيت أداة سريع».
أراها منصة لاختبارات منظمة تشمل التخطيط والتنفيذ والتقارير والمتابعة. وتكمن قيمتها في الإجراء وإمكانية إثبات ما تم.
Cobalt Strike
Cobalt Strike منصة لمحاكاة الخصوم وعمليات Red Team، وهي من أكثر أدوات هذا المقال حساسية.
لا تتوفر رسمياً إلا عبر الشركة المصنعة والترخيص، وهذا هو الصواب. فلا مكان لها على أجهزة تجريب شخصية أو في مختبرات غير واضحة.
لا أنشر أوامر أو أنماط استخدام لها. المهم هو التصنيف: تستطيع في أيدي المحترفين اختبار كشف Blue Team بواقعية، لكنها في الأيدي الخاطئة أداة إساءة استخدام خطرة.
GoPhish
GoPhish إطار لمحاكاة التصيد وتدريب الوعي الأمني.
يُثبّت كتطبيق خادم، وغالباً في بيئة معزولة. وقبل استخدامه فعلياً يلزم الحصول على الموافقات، وتوضيح الخصوصية، وتحديد الجمهور، ووضع خطة تواصل وتقييم واضح.
لا أراه مجرد «أداة تصيد»، بل أداة لقياس الوعي. ولا يكون جاداً إلا عندما تعرف المؤسسة ما الذي يُختبر وكيف ستتعامل مع النتائج.
HiddenEye
HiddenEye حزمة تصيد قريبة جداً من إساءة الاستخدام.
لا أوصي بها أداة اعتيادية للمؤسسات. وإن ظهرت، ففي أبحاث البرمجيات الخبيثة والتصيد أو بيئات تدريب شديدة الضبط.
معرفة المسؤول بوجود هذه الحزم أهم من تثبيتها. والدفاع يكون عبر MFA، وأساليب مقاومة للتصيد، ومرشحات بريد جيدة، وعزل المتصفح، وإجراءات الإبلاغ، والتوعية.
SocialFish
ينتمي SocialFish مثل HiddenEye إلى فئة حزم التصيد.
ولا أرى له فائدة مشروعة تُذكر في الإدارة اليومية. وفي برنامج توعية جاد أفضل GoPhish أو منصات توعية تجارية، لأن التقارير والموافقات والقوالب والإجراءات فيها أوضح.
تكمن قيمته الأمنية في التصنيف: عندما يعرف Blue Team مدى سهولة توفر هذه الحزم، يفهم لماذا لا تكفي MFA المعتمدة على كلمات المرور ولا تدريب الموظفين وحده.
EvilURL
يتناول EvilURL نطاقات Homograph وLookalike، وهو موضوع مهم لحماية العلامة التجارية والدفاع ضد التصيد.
يمكن استخدام أدوات كهذه دفاعياً لاكتشاف نطاقات خداع محتملة أو إعداد أمثلة توعوية. لكن يجب الحذر الشديد، لأن إنشاء نطاقات مضللة قابل للإساءة أيضاً.
النتيجة الأهم لمهندس الشبكات والمسؤول هي مراقبة DNS والنطاقات، وتطبيق DMARC وDKIM وSPF، واستخدام نطاقات تواصل واضحة، وتصميم تجربة مستخدم جيدة.
Evilginx
Evilginx إطار تصيد من نوع Adversary-in-the-Middle، ويمكنه توضيح لماذا لا تكون MFA التقليدية مقاومة للتصيد تلقائياً.
لا أنشر أوامر تثبيت أو استخدام له، فهو قريب جداً من هجمات بيانات الاعتماد والجلسات الحقيقية.
يكون مشروعاً فقط في اختبارات Red Team شديدة الضبط، عندما تريد المؤسسة اختبار صمود ضوابط الهوية والجلسات. والدرس الدفاعي واضح: FIDO2 وWebAuthn، وConditional Access، وربط الأجهزة، وحماية الرموز، وبيانات تسجيل دخول جيدة، واستجابة سريعة للجلسات المشبوهة.
التوزيعات كبيئة عمل
التوزيعة ليست أداة، بل منضدة العمل.
Kali Linux
Kali Linux توزيعة أمنية تضم كثيراً من الأدوات المثبتة مسبقاً لاختبار الاختراق والتحليل الجنائي والهندسة العكسية والبحث الأمني.
يمكن تثبيتها كآلة افتراضية أو نظام Live أو على عتاد مخصص. وفي معظم الحالات أستخدمها كآلة افتراضية على مضيف Linux، لا كنظام تشغيل يومي عادي.
قيمتها العملية أن أدوات كثيرة مثبتة ومهيأة مسبقاً. أما عيبها فهو أن ذلك يغري بتشغيل أشياء لم تفهمها. Kali لا يعوّض الفهم.
Parrot OS
Parrot OS أيضاً توزيعة تركز على الأمن والخصوصية، وتناسب اختبار الاختراق وOSINT والتحليل الجنائي والعمل الأمني العام.
وكما في Kali، أتعامل معها كبيئة عمل معزولة: آلة افتراضية، ومختبر، ولقطات واضحة، ومن دون خلطها بالبيانات الخاصة أو حسابات العملاء الإنتاجية.
الفرق بين Kali وParrot أقل أهمية من السؤال: هل تستخدم الأدوات داخلهما بمسؤولية؟
Security Onion
Security Onion هو النظير الدفاعي في عالم الأدوات هذا. فبينما يرتبط Kali وParrot بقوة باختبار الاختراق والبحث الأمني، يركز Security Onion على Network Security Monitoring وThreat Hunting وإدارة السجلات والاستجابة للحوادث.
لا يُثبّت كلعبة سطح مكتب عادية، بل هو منصة مستشعرات ومراقبة للمختبرات أو البيئات الأمنية الإنتاجية. وتشمل البنية المعتادة مستشعرات الشبكة وSuricata وZeek وبيانات السجلات ولوحات المتابعة وإجراءات التنبيه والتحقيق.
وهو مهم لمهندس الشبكات لأنه يوضح كيف تتحول الأدوات المنفردة إلى منظومة كشف. يجيب tcpdump واحد عن سؤال لحظي، بينما يجيب المستشعر الموضوع جيداً على مدى أيام وأسابيع عما يحدث فعلاً في الشبكة.
ما الذي سأختاره فعلاً بصفتي مهندس شبكات؟
إذا أردت بناء حقيبة أدوات مختصرة لمهندس الشبكات، فستبدو تقريباً هكذا:
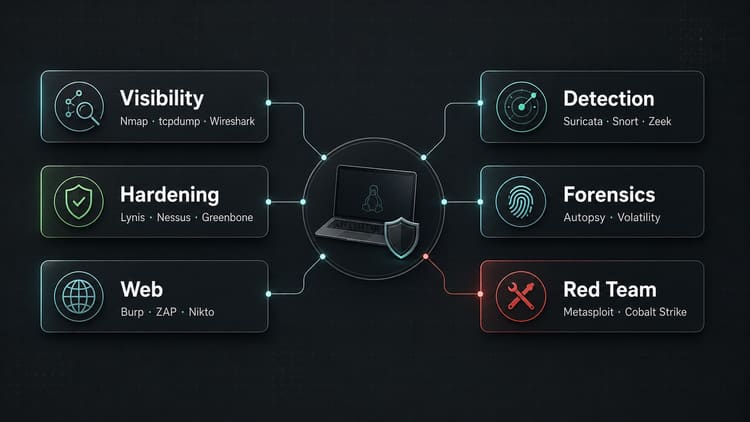
للرؤية: Nmap وtcpdump وWireshark.
لسطح الهجوم الخارجي: Shodan وCensys وAmass وtheHarvester.
للتقوية والثغرات: Lynis وGreenbone/OpenVAS وNessus أو منصة مماثلة لإدارة الثغرات.
لتطبيقات الويب: Burp Suite وZAP وNikto وWPScan.
للكشف: Suricata وSnort وOSSEC مع SIEM أو حزمة سجلات جيدة.
لمراقبة أمن الشبكات: Zeek وSecurity Onion وNetFlow/IPFIX، وعند الحاجة Full Packet Capture.
للتحليل الجنائي: Autopsy وThe Sleuth Kit وVolatility وGuymager وForemost وBinwalk.
لعمل Red Team: Metasploit وCobalt Strike وCore Impact وSQLMap وGoPhish وEvilginx، ولكن فقط بتكليف ونطاق وخبرة.
وللسياق التاريخي: Cain & Abel وAirSnort وNetStumbler وRetina وOphcrack مع توضيح أنها أدوات قديمة.
الخلاصة
أفضل حقيبة أدوات أمنية ليست الأطول، بل التي تعرف سبب وجود كل أداة فيها.
يساعدني Nmap وWireshark على فهم الشبكة. ويساعد Lynis وNessus وGreenbone على إظهار نقاط الضعف. ويساعد Snort وSuricata وOSSEC وSIEM على ألا أبقى أعمى. ويساعد Burp وZAP وWPScan في أمن الويب. وتمنعني أدوات التحليل الجنائي من الاكتفاء بالتخمين بعد الحادث. أما أدوات Red Team فتساعد على اختبار الدفاع بواقعية، ولكن ضمن تكليف واضح فقط.
هذه هي الحدود الحقيقية بالنسبة لي: ليست «أداة مسؤول» مقابل «أداة مخترق»، بل تشغيل مسؤول مقابل استخدام غير مصرح به.
إلى اللقاء،
صديقكم Joe