Ferramentas de segurança para engenheiros de rede
Network SecurityÍndice
Quem trabalha tempo suficiente como engenheiro de rede ou administrador encontra sempre os mesmos nomes: Nmap, Wireshark, tcpdump, Nessus, Greenbone, Burp Suite, Shodan, Suricata, Snort, Kali Linux, Metasploit, Hashcat, Cobalt Strike e muitos outros.
Algumas fazem parte do kit básico. Outras são especializadas para AppSec, forense, blue team ou red team. Outras vale conhecer apenas para classificar corretamente.
O ponto decisivo é que uma ferramenta de segurança não é automaticamente uma ferramenta de hacker. O que importa é a missão, o sistema-alvo, a autorização, a documentação e a finalidade.
Uma ferramenta não se torna séria ou perigosa pelo nome, mas pelo contexto em que é usada.
Este artigo não é ranking nem guia de ataque. Ele olha para as ferramentas do ponto de vista de redes, operação e segurança responsável.
Todos os exemplos pertencem a sistemas próprios, labs, staging ou testes explicitamente autorizados.
Os exemplos de instalação usam deliberadamente Linux, em concreto Debian, Ubuntu, Kali ou sistemas semelhantes com apt. Deixo outras plataformas de fora porque uma configuração profissional de análise fica mais clara quando parte de um sistema Linux devidamente separado.
O ambiente de trabalho correto
Para uma análise de rede séria, eu não usaria o meu MacBook Air do dia a dia. Um equipamento diário está demasiado próximo de correio, dados de clientes, sessões do navegador, palavras-passe, ficheiros privados e acessos de produção, tudo o que pretendo separar cuidadosamente dos testes de segurança.
Uma opção mais profissional é um computador ou workstation Linux dedicado. As ferramentas funcionam nativamente, as placas de rede podem ser controladas corretamente e é mais fácil gerir capturas, interfaces, routing, VLANs e permissões. Muitas ferramentas continuam a pertencer a VMs, porque snapshots, projetos separados e pontos de restauro limpos evitam muitos problemas.
Uma configuração realista seria:
- Máquina diária: comunicação, tickets, documentação, password manager.
- Máquina Linux de análise: discos criptografados, packet capture, diagnóstico, labs e RAM para VMs.
- VMs de segurança: Kali/Parrot para red team/AppSec, Debian/Ubuntu para admin e blue team.
- Hardware de rede: USB Ethernet, switch managed, VLANs e porta mirror/SPAN.
- Hardware Wi-Fi: adaptador USB Wi-Fi com monitor mode e packet injection apenas para testes autorizados.
- Lab isolado: alvos de teste, sistemas vulneráveis intencionalmente e pastas por projeto.
- Ambiente do cliente: somente com aprovação, escopo, janela e contato claro.
Num ambiente muito profissional, acrescentaria segmentos separados: uma rede de gestão, uma rede de laboratório, um sensor com Suricata ou Zeek e uma plataforma central de logs. Pode parecer exagerado, mas é esse o ponto: um bom trabalho de segurança nasce tanto da separação correta quanto das ferramentas.
Para análises Wi-Fi, uma VM é apenas metade da solução. O USB passthrough para o adaptador certo é decisivo.
Isto aproxima-se mais do que os profissionais realmente utilizam: não um “portátil de hacker” mágico, mas um ambiente Linux controlável, com áreas de trabalho separadas, laboratórios reproduzíveis e ferramentas que podem ser removidas ou repostas de forma limpa.
Separar as camadas
Antes de falar de nomes individuais, é preciso separar claramente os níveis. Caso contrário, tudo soa igual apesar de serem coisas completamente diferentes.
Uma ferramenta executa uma tarefa definida. Nmap analisa redes, tcpdump grava pacotes e Lynis verifica pontos de hardening num sistema.
Um framework é uma estrutura extensível. Metasploit, Recon-ng e Volatility fornecem módulos, workflows e lógica própria.
Uma plataforma reúne funções, utilizadores, fontes de dados, reporting e integrações. Splunk, Censys, Maltego, Nessus, InsightVM, Core Impact e Cobalt Strike são exemplos.
Uma distribuição é um sistema operativo completo com muitas ferramentas pré-instaladas. Kali Linux e Parrot OS são ambientes de trabalho, não ferramentas individuais.
Um conceito de segurança é ainda mais abstrato. SIEM e IDS/IPS são classes de sistemas. Splunk pode fornecer funções de SIEM, enquanto Snort e Suricata são motores IDS/IPS concretos.
Visibilidade: a base
Como engenheiro de rede, não começo pelos exploits. Começo pela visibilidade. Que sistemas existem? Que portas estão abertas? Que pacotes atravessam realmente a ligação? Que serviços respondem? E que logs tenho sequer disponíveis?
Nmap
Nmap é uma das ferramentas mais importantes para mim. Não por ser espetacular, mas porque responde a uma pergunta simples: o que está acessível na rede?
Em Debian, Ubuntu ou Kali, instalo-o através do gestor de pacotes.
sudo apt install nmap
# Verificação de versões num alvo de teste explicitamente autorizado pelo Nmap
nmap -sV scanme.nmap.org

# Verificar apenas portas específicas
nmap -Pn -p 22,80,443 scanme.nmap.org

# Guardar o resultado para comparações posteriores
mkdir -p scans
nmap -sV -oA scans/scanme-baseline scanme.nmap.org

# Analisar a própria rede interna apenas com autorização
nmap -sV 192.168.1.0/24
Na prática, utilizo Nmap para inventário, verificações de firewall e validação de serviços. Nunca o executaria às cegas contra redes alheias, mas na própria rede é excelente para substituir suposições por factos.
tcpdump
tcpdump é a forma simples e direta de capturar pacotes. Quando quero ver rapidamente num servidor ou firewall se os pacotes chegam, costuma ser mais rápido do que qualquer GUI.
Em muitos sistemas Linux já está instalado. Caso contrário, vem pelo gestor de pacotes.
sudo apt install tcpdump
# Mostrar interfaces
sudo tcpdump -D

# Observar tráfego DNS numa interface
# Os nomes variam entre sistemas Linux, por exemplo eth0, ens18 ou wlan0
sudo tcpdump -i eth0 -nn port 53

# Capturar tráfego para um host específico
sudo tcpdump -i eth0 -nn host 192.0.2.10

# Guardar a captura para o Wireshark
sudo tcpdump -i eth0 -nn -w debug.pcap
Uso-o para depurar DNS, routing, regras de firewall, MTU e a pergunta: “O cliente chega sequer ao servidor?”. As capturas podem conter dados sensíveis, por isso guardo-as apenas pelo tempo necessário e prefiro filtros restritos.
Wireshark
Wireshark é a minha ferramenta quando tcpdump já não basta. tcpdump mostra que os pacotes existem; Wireshark ajuda a compreender o que acontece dentro dos protocolos.
Em computadores de análise, é preciso decidir conscientemente quem recebe permissões de captura, porque as capturas são poderosas e sensíveis.
sudo apt install wireshark
Utilizo-o sobretudo para falhas HTTP/TLS, DNS, retransmissões TCP, VoIP, SMB, LDAP e pcaps de firewalls ou servidores. Muitas vezes começo com uma captura estreita em tcpdump e abro depois o ficheiro no Wireshark, reduzindo o ruído e o tamanho da análise.
Shodan
Shodan não é software local tradicional, mas um motor de pesquisa para sistemas expostos na Internet. Mostra como a própria infraestrutura pode parecer do exterior.
É utilizado pela interface web ou API e requer uma conta para trabalho sério. Vejo-o como um espelho, não como “ferramenta de ataque”: que sistemas aparecem publicamente apesar de talvez não deverem aparecer?
Procuro domínios e intervalos IP próprios, certificados, banners e serviços esquecidos. É particularmente útil para gateways VPN, acesso remoto, ICS/IoT, servidores antigos e interfaces de gestão expostas por engano.
Censys
Censys atua numa área semelhante ao Shodan, mas concentra-se mais em exposição à Internet, certificados, hosts e gestão da superfície de ataque.
Pela plataforma web ou API, as equipas podem verificar que certificados, IPs, serviços e domínios são visíveis. O valor está na comparação com o inventário: se o Censys encontra sistemas ausentes da gestão interna de ativos, existe um problema de processo.
Maltego
Maltego é uma plataforma de OSINT e análise de ligações. Não é um scanner, mas uma forma de tornar visíveis relações entre domínios, IPs, pessoas, organizações, endereços de correio, perfis sociais e infraestrutura.
É instalado como aplicação de desktop e oferece diferentes fontes e Transforms conforme a edição. Raramente preciso dele na administração pura de redes, mas é muito forte em threat intelligence, fraude, investigações e questões OSINT complexas.
theHarvester
theHarvester é uma ferramenta clássica de OSINT e reconnaissance. Reúne informação pública como endereços de correio, hosts, subdomínios e banners a partir de várias fontes.
# Utilizar apenas em domínios próprios ou autorizados
theHarvester -d example.com -b crtsh
As fontes mudam regularmente, algumas exigem chaves API ou impõem limites. Um resultado vazio não prova que não existam vestígios externos. Uso-o para verificar o que um atacante poderia descobrir sem autenticação.
Em Kali está normalmente disponível de imediato; noutros sistemas, instala-se através do repositório do projeto ou dos pacotes da distribuição. Na prática, verifico que endereços de correio estão publicamente associados a um domínio e que subdomínios aparecem.
Recon-ng
Recon-ng é um framework OSINT com workspaces, módulos e um método semelhante ao Metasploit, mas destinado a reconnaissance. A estrutura permite recolher e processar resultados de forma repetível. Vejo-o mais em equipas OSINT, Red Team e Security Engineering do que no quotidiano de um administrador.
Normalmente é instalado através de Git ou utilizado numa distribuição de segurança. Ao contrário de uma ferramenta individual, organiza os resultados em workspaces e workflows que podem ser repetidos e documentados.
Amass
Amass é muito útil para descoberta externa de ativos e enumeração de subdomínios. Em ambientes grandes, subdomínios esquecidos podem ser mais interessantes do que o site principal. Eu começaria pela enumeração passiva, por ser menos invasiva.
# Enumeração passiva de um domínio próprio ou autorizado
amass enum -passive -d example.com
Verifico sempre a versão local e a sintaxe atual, porque flags e fontes mudam. Na prática, ajuda a encontrar ambientes de teste antigos, staging esquecido e registos DNS órfãos ainda públicos.
OSINT Framework
OSINT Framework não é um programa, mas uma coleção organizada de ligações. Serve de orientação para encontrar fontes adequadas sobre domínios, correio, redes sociais, imagens, números de telefone e registos públicos, sem montar pesquisas ao acaso.
Não se instala nada: utiliza-se o website como mapa. Não é uma ferramenta diária para redes, mas ajuda a escolher fontes adequadas quando é necessário compreender os vestígios externos de uma organização.
Gobuster
Gobuster enumera caminhos web, DNS, virtual hosts e estruturas semelhantes. Coloco-o em visibilidade porque responde à pergunta: o que está acessível apesar de talvez não estar documentado?
Em testes web e de infraestrutura, ajuda a descobrir caminhos e subdomínios esquecidos. Em Debian, Ubuntu ou Kali pode ser instalado pelo gestor de pacotes ou através de Go quando é necessária uma versão mais recente.
sudo apt install gobuster
# Alvo de laboratório ou staging, nunca sites alheios
gobuster dir -u https://staging.example.test -w wordlists/small.txt

# Enumeração de virtual hosts no próprio laboratório
gobuster vhost -u https://example.test -w wordlists/vhosts.txt
Nunca o executaria contra sites alheios. Em aplicações próprias é um excelente teste de realidade para descobrir o que ficou acessível e foi esquecido.
Vulnerabilidades e hardening
Depois da visibilidade vem a pergunta: o que está vulnerável, desatualizado ou mal configurado?
A priorização é essencial. CVSS descreve sobretudo a gravidade técnica, EPSS ajuda a estimar a probabilidade de exploração e a lista CISA KEV mostra vulnerabilidades já exploradas. Boas equipas combinam estes sinais com a exposição: Internet antes de laboratório, produção antes de teste e serviço crítico antes de uma nota marginal.
Greenbone / OpenVAS
OpenVAS pertence hoje ao contexto Greenbone, normalmente Greenbone Community Edition ou Greenbone Vulnerability Management.
Não é uma pequena ferramenta CLI, mas um stack com feeds, interface web, base de dados e serviços. Usaria os contentores oficiais da comunidade ou os pacotes da distribuição, nunca uma instalação improvisada num servidor de produção.
Serve para scans recorrentes, verificações autenticadas, reporting e priorização. Um scanner não substitui a gestão de patches; apenas mostra onde olhar.
Nessus
Nessus é um scanner comercial da Tenable, conhecido de auditorias, compliance e scans regulares.
É obtido como instalador para a respetiva plataforma e executa um serviço local com interface web. Utilizá-lo-ia numa janela clara, com alvos definidos e scans autenticados sempre que possível, pois estes verificam versões e configurações com maior precisão.
Lynis
Lynis é uma ferramenta prática de auditoria e hardening para Linux e sistemas semelhantes a Unix. A instalação é simples:
sudo apt install lynis
Uma auditoria típica:
sudo lynis audit system
Fornece indicações sobre logging, kernel, SSH, permissões, pacotes, antimalware e hardening básico. Não “corrige tudo”; é uma checklist tecnicamente aprofundada.
HCL AppScan
HCL AppScan é uma linha de produtos AppSec para testes de web, API e software. Quem conhece IBM AppScan deve ter em conta a mudança para HCL.
As edições comerciais pertencem mais a equipas AppSec e DevSecOps do que à operação clássica de redes. O valor depende da integração no ciclo de desenvolvimento, com testes, reporting e acompanhamento da remediação.
InsightVM / Nexpose
Rapid7 Nexpose e InsightVM pertencem à gestão de vulnerabilidades. Nexpose é o nome antigo, enquanto InsightVM acrescenta uma perspetiva moderna de risco, priorização e integrações.
O valor não está apenas no scan, mas em decidir o que é realmente crítico, exposto à Internet, explorável ou relevante para o negócio. Segmentação e acessibilidade da rede alteram diretamente o risco.
Retina
Retina foi um scanner comercial conhecido, mas hoje é sobretudo legado. A BeyondTrust anunciou em 2020 a saída deste mercado e o fim de vida do antigo portefólio Retina.
Não o planearia como ferramenta atual. Se um processo ainda depender de um scanner descontinuado, é necessário rever não só a ferramenta, mas todo o processo.
Web Application Security
As ferramentas web são particularmente dual-use. A mesma técnica usada para testar uma aplicação própria pode ser utilizada indevidamente contra aplicações de terceiros. Por isso, o âmbito, a janela de teste e as autorizações têm de estar sempre claramente definidos.
Burp Suite
Burp Suite é um proxy central para testes web autorizados.
É uma das ferramentas mais importantes de Web Application Security. Coloca-se entre o browser e a aplicação, torna os pedidos HTTP visíveis e permite testá-los, repeti-los e analisá-los.
É instalado a partir da PortSwigger. A Community Edition é suficiente para aprender e para verificações manuais básicas; a Professional é muito mais completa para testes profissionais. O fluxo normal consiste em configurar o browser para usar o Burp como proxy, instalar o certificado de teste e analisar os pedidos numa aplicação de staging.
ZAP
ZAP é um scanner/proxy livre para DAST e labs.
O nome comum era anteriormente “OWASP ZAP”; hoje o próprio projeto utiliza ZAP ou ZAP by Checkmarx. Pode ser instalado como aplicação de desktop ou integrado em ambientes próximos de CI/CD.
É uma boa entrada open source para DAST, laboratórios, verificações web internas e testes básicos automatizados contra staging. Os scans ativos nunca devem ser executados contra alvos de terceiros.
Nikto
Nikto analisa servidores web à procura de configurações incorretas conhecidas, ficheiros perigosos, versões antigas e problemas típicos.
sudo apt install nikto
Um exemplo deve apontar para um laboratório ou staging próprio:
nikto -host https://staging.example.test
Nikto é frequentemente ruidoso e pouco discreto. É precisamente por isso que gosto dele para verificações de baseline: se encontrar algo num servidor próprio, esse resultado merece atenção.
WPScan
WPScan é especializado em WordPress. Para quem opera estes sites, é relevante porque a segurança depende do core, dos plugins, dos temas e da configuração.
Em Linux, instala-se normalmente através de RubyGems, como contentor ou a partir de pacotes. Para resultados úteis é frequentemente necessário acesso API à base de dados de vulnerabilidades.
wpscan --url https://wp-staging.example.test
Utilizá-lo-ia após alterações de plugins, grandes atualizações ou antes de uma entrada em produção. Depois, alguém tem de avaliar os resultados: a saída de um scanner não é uma decisão pronta.
SQLMap
SQLMap é poderoso e não pertence a exemplos operacionais públicos.
Automatiza testes de SQL injection e tem um risco de abuso muito claro. Está disponível através do projeto oficial, GitHub, Kali ou gestores de pacotes, mas não publicaria aqui comandos operacionais.
O uso legítimo limita-se a testes AppSec autorizados em que a aplicação está dentro do âmbito e é necessário confirmar se uma possível SQL injection é realmente explorável. Para administradores comuns, compreender o que a ferramenta testa é geralmente mais importante do que executá-la.
AppSpider
AppSpider é DAST empresarial da Rapid7.
Pertence mais a AppSec empresarial do que ao pequeno kit de um administrador de redes. O trabalho inclui crawling, scans, autenticação, reporting e integração em processos de segurança.
O valor está em testar aplicações web e móveis de forma repetível. Tal como com o AppScan, a ferramenta só é útil se os findings regressarem às equipas de desenvolvimento e forem corrigidos.
Palavras-passe e autenticação
As ferramentas de palavras-passe são delicadas: muito úteis em auditorias legítimas, mas diretamente reutilizáveis para abuso. Só as utilizaria com autorização clara, dados isolados e documentação adequada.
John the Ripper
John the Ripper é um clássico para auditoria e recuperação de palavras-passe. Em cenários legítimos, permite verificar se hashes próprios podem ser quebrados rapidamente com wordlists ou regras simples.
sudo apt install john
Um exemplo defensivo de laboratório:
# Use only with authorized test hashes
john --wordlist=policy-test.txt hashes.txt
john --show hashes.txt
Para mim, é útil para avaliar uma política de palavras-passe de forma realista. Uma política só é convincente quando resiste a testes simples de cracking.
Hashcat
Hashcat destaca-se quando entra em jogo a capacidade de uma GPU. É relevante para grandes auditorias de palavras-passe, casos de recuperação e equipas de segurança.
A instalação depende da plataforma. Em muitos sistemas está disponível através do gestor de pacotes, enquanto configurações GPU mais sérias exigem os drivers corretos.
sudo apt install hashcat
Um exemplo pertence apenas a um laboratório autorizado:
# Example mode using your own test hashes and wordlist
hashcat -m 0 hashes.txt policy-test.txt
Se o Hashcat encontrar rapidamente palavras-passe fracas, isso indica a necessidade de melhor MFA, regras mais robustas, password blocklists e menor dependência de palavras-passe.
Ophcrack
Ophcrack é principalmente histórico.
Utiliza rainbow tables e é sobretudo conhecido por cenários antigos de hashes Windows. Obtém-se através da página do projeto ou de pacotes antigos, mas não o escolheria como ferramenta principal num ambiente moderno.
Palavras-passe atuais, algoritmos de hashing modernos e passphrases longas deslocaram o foco para John, Hashcat, MFA e uma melhor higiene de credenciais.
Hydra / THC-Hydra
Hydra testa logins online e exige escopo muito claro.
Hydra, ou THC-Hydra, testa credenciais contra serviços de rede. Está disponível em Kali, através de gestores de pacotes ou do repositório do projeto. Não publicaria comandos, porque testes online estão muito próximos de ataques de credenciais, geram logs e podem bloquear contas.
Só é legítimo em sistemas próprios, com contas definidas, rate limits, janela de teste, aprovação do responsável e monitorização. Na operação normal é frequentemente preferível combater palavras-passe fracas com auditorias offline e controlos centrais de identidade.
Medusa
Medusa é semelhante a Hydra.
Também executa testes paralelos de login contra serviços de rede e é instalada através de pacotes ou do repositório. Não publicaria comandos para protocolos e logins reais.
Se uma red team a utilizar, deve fazê-lo estritamente dentro do âmbito e com coordenação explícita. Para a blue team, interessa sobretudo detetar muitos logins falhados, origens distribuídas, protocolos invulgares, bloqueios de conta e pedidos MFA.
Cain & Abel
Cain & Abel é histórico.
É uma ferramenta Windows antiga para recuperação de palavras-passe, sniffing e ARP spoofing. Hoje não a recomendaria para trabalho prático.
Surge sobretudo em material de formação antigo, listas históricas ou laboratórios muito antigos. O seu valor atual é mostrar quanto evoluíram a segurança Windows, a segmentação de rede, EDR e a proteção de palavras-passe.
Wireless Security
As ferramentas wireless dependem especialmente do hardware, dos drivers, do ambiente radioelétrico e da legislação. Só realizaria auditorias WLAN em redes próprias ou ambientes de clientes claramente autorizados.
Aircrack-ng
Aircrack-ng é uma suite para auditorias de segurança WLAN. Pode analisar capturas, verificar configurações e tornar vulnerabilidades visíveis. Está disponível através de gestores de pacotes, Kali ou da página do projeto.
sudo apt install aircrack-ng
Não mostraria passos de ataque contra access points. Num laboratório próprio, ajuda a compreender por que razão palavras-passe fracas, cifragem antiga ou WPS mal configurado são problemáticos.
Wifite
Wifite automatiza auditorias Wi-Fi e requer autorização.
Utiliza outras ferramentas em segundo plano, o que o torna conveniente mas também sensível. Obtém-se através de Kali ou do repositório do projeto. Mesmo numa auditoria profissional, quero saber qual componente executa cada ação. Vejo-o como ferramenta de laboratório ou red team com âmbito muito claro.
Kismet
Kismet monitora redes e clientes Wi-Fi.
É útil para wireless monitoring, survey e detection. Deteta WLANs, clientes e atividade de rádio e pode ajudar a encontrar rogue access points. Instala-se através de pacotes ou das fontes do projeto e necessita de hardware e drivers adequados.
Para blue teams e wireless engineers, responde a perguntas práticas: que access points surgem, existem equipamentos desconhecidos, como é o ambiente radioelétrico e onde comunicam os clientes?
AirSnort
AirSnort pertence à história do WEP.
Foi uma das ferramentas que demonstraram por que razão o WEP não era criptograficamente sustentável. Hoje só o instalaria para investigação histórica.
Os problemas atuais são WPA2/WPA3, passphrases fracas, autenticação empresarial, certificados, rogue APs, evil twins e segmentação. A lição é que segurança antiga não permanece segura para sempre.
NetStumbler
NetStumbler é legado.
Foi uma ferramenta Windows para deteção Wi-Fi e site surveys iniciais. Os sistemas operativos, standards WLAN e modelos de drivers modernos reduziram fortemente a sua relevância.
Hoje utilizaria ferramentas de survey atuais, Kismet, soluções do fabricante ou software profissional de planeamento WLAN.
Reaver
Reaver lembra por que WPS deve ser desativado.
Está disponível em Kali ou através de vários forks. Não publicaria exemplos operacionais de ataques WPS.
A conclusão prática é manter os routers atualizados, utilizar passphrases fortes, desativar WPS e segmentar os clientes WLAN de forma adequada. Não é necessário utilizar Reaver no quotidiano para compreender a consequência.
Blue team, monitorização e deteção
As ferramentas de blue team parecem menos espetaculares do que as de red team, mas determinam se um incidente é sequer detetado.
SIEM
SIEM coleta, normaliza, correlaciona e alerta sobre logs.
Não é uma ferramenta individual, mas uma classe de sistemas que recolhe, normaliza, correlaciona, pesquisa e conserva logs para investigação. Não se “instala SIEM”; escolhe-se uma plataforma como Splunk, Elastic Security, Microsoft Sentinel, QRadar ou LogRhythm.
Para redes é relevante porque equipamentos, firewalls, VPN, DNS, proxies e IDS/IPS são fontes de sinais fundamentais. Sem estes dados, muitos ataques tornam-se apenas uma sensação vaga.
Splunk
Splunk é uma plataforma de dados comum em segurança.
É frequentemente utilizado como base SIEM ou com Splunk Enterprise Security. Pode ser instalado numa arquitetura de servidores, indexers e search heads ou consumido como serviço cloud.
Na prática, tudo começa pelos dados: chegam realmente, têm a hora correta, os campos estão normalizados, existem dashboards e alertas úteis? Para redes, os logs de firewall, VPN, DNS, proxy e autenticação são particularmente valiosos.
Elastic Stack
Elastic Stack oferece busca, logs e dashboards.
O stack clássico inclui Elasticsearch, Logstash e Kibana, hoje complementados por Beats, agents e Elastic Security. Pode ser operado diretamente, em contentores ou através do Elastic Cloud.
É uma alternativa flexível e orientada a engenharia para logs, pesquisa, dashboards e casos de segurança, mas o armazenamento, a retenção, o parsing e as permissões têm de ser planeados com cuidado.
IDS/IPS
IDS detecta, IPS pode bloquear.
São classes de sistemas. Para um engenheiro de redes, o seu valor depende da localização, das regras, do tuning e da telemetria. Um sensor no lugar errado não vê nada; um sistema mal afinado produz apenas ruído.
Primeiro esclareceria que ligações devem ser monitorizadas, north-south ou east-west, apenas alertas ou bloqueio inline, quem mantém as regras e quem reage aos resultados.
Suricata
Suricata é um motor IDS/IPS/NSM moderno, forte em telemetria de rede, análise de protocolos e logs EVE JSON.
A instalação é simples e um exemplo inofensivo consiste em analisar um ficheiro pcap existente:
sudo apt install suricata
mkdir -p suricata-logs
suricata -r sample.pcap -k none -l ./suricata-logs
Em produção, são importantes a colocação dos sensores, as fontes de regras, o desempenho, os falsos positivos e a entrega ao SIEM ou à plataforma de logs.
Snort
Snort é um conhecido clássico de IDS/IPS. É instalado através de pacotes ou das fontes oficiais. Um início seguro consiste em analisar pcaps no laboratório, não em ativar imediatamente bloqueio inline em produção.
Os ambientes Snort 3 modernos utilizam configurações Lua como snort.lua; exemplos antigos de Snort 2 com snort.conf não devem ser copiados sem verificação.
# Simple Snort 3 starting point with a pcap file
snort -r sample.pcap

# Example with alert output and a Snort 3 configuration
snort -c /usr/local/etc/snort/snort.lua -r sample.pcap -A alert_fast

# Alternative lab example with an explicit local rule file
snort -R local.rules -r sample.pcap -A alert_fast
Snort é especialmente útil para compreender assinaturas: que padrões reconheço no tráfego, qual é um resultado real e qual é um falso positivo?
Zeek
Zeek não é um IDS clássico centrado em assinaturas. É um framework de Network Security Monitoring que transforma tráfego em logs estruturados: ligações, DNS, HTTP, TLS, ficheiros, certificados, SSH, DHCP e muito mais.
Instala-se através de pacotes, repositórios oficiais ou como parte de sensores maiores. Uma introdução simples consiste em analisar um pcap:
zeek -r sample.pcap
ls *.log
Para engenheiros de redes, cria uma linha temporal investigável. Suricata também produz metadados fortes através de EVE JSON, mas é geralmente mais orientado a regras e alertas; Zeek é especialmente forte para compreender, procurar e correlacionar comportamentos ao longo do tempo.
NetFlow / IPFIX
NetFlow/IPFIX são metadados de fluxo.
Não são capturas de pacotes. Mostram origem, destino, portas, protocolo, duração e volume de uma ligação, mas não o conteúdo. Isso permite observar redes grandes sem capturar tudo.
Respondem a perguntas como: que sistemas enviam subitamente muito tráfego para o exterior, que hosts contactam países inesperados e onde surge tráfego east-west anormal? Os dados podem vir de routers, switches, firewalls, sensores ou collectors dedicados.
Full Packet Capture
Full Packet Capture registra tráfego completo e deve ser usado com cuidado.
O tráfego é guardado como pcap ou numa plataforma especializada. É poderoso, mas caro em armazenamento, privacidade e operação. Arkime, Stenographer e Security Onion podem tornar as capturas pesquisáveis.
Não o ativaria permanentemente em toda a rede, mas em pontos selecionados como a ligação à Internet, segmentos críticos, laboratórios ou janelas de incident response. Rever sessões depois de um incidente é valioso, mas implica responsabilidade por dados muito sensíveis.
OSSEC
OSSEC é IDS baseado em host.
Observa logs, file integrity, rootkits, policy checks e active response. É instalado através de pacotes ou das fontes do projeto; em produção necessita de manager, agents, regras, alertas e processos.
Complementa a visão de rede porque muitos ataques só se tornam claros no host, através de novos ficheiros, logins, processos suspeitos ou configurações modificadas.
Breve desvio: OSCO, OSSEC ou OSSIM?
OSCO não é um nome estabelecido aqui; eu verificaria OSSEC ou OSSIM.
Não instalaria nem recomendaria OSCO antes de esclarecer o termo. Em segurança, um nome incorreto pode indicar que uma fonte foi copiada sem verificação.
Essa clarificação não é um pormenor editorial: ferramentas com funções e arquiteturas diferentes exigem também decisões de instalação, operação e resposta completamente diferentes.
Forense e incident response
As ferramentas forenses não servem para “atacar”. Ajudam a compreender o que aconteceu depois de um incidente.
The Sleuth Kit
The Sleuth Kit é uma coleção de ferramentas CLI para análise de sistemas de ficheiros e suportes de dados.
sudo apt install sleuthkit
Em casos DFIR, permite examinar imagens, analisar estruturas de sistemas de ficheiros e extrair artefactos. É mais uma caixa de ferramentas do que uma interface elegante.
Autopsy
Autopsy é a interface gráfica de forense digital.
É a plataforma gráfica baseada no The Sleuth Kit. Instala-se através da página do projeto ou de pacotes e permite criar casos, importar imagens e analisar artefactos, timelines, ficheiros e dados do browser.
Um administrador não precisa dela diariamente, mas é muito valiosa em incident response.
Volatility
Volatility é um framework de memory forensics. Analisa imagens de RAM para encontrar processos, ligações de rede, DLL, handles, vestígios de malware e outros artefactos.
Dependendo da versão, instala-se normalmente através de Python/Pip ou de pacotes. Um exemplo de laboratório:
vol -f memory.raw windows.info
vol -f memory.raw windows.pslist
O valor está no facto de alguns ataques serem mais visíveis na memória do que no disco.
Guymager
Guymager cria imagens forenses.
Cria imagens bit a bit de suportes de dados e encontra-se frequentemente em distribuições Linux forenses ou repositórios. Numa situação probatória real, também são essenciais a chain of custody, a write protection, os hashes e a documentação.
É raro no dia a dia de um administrador, mas constitui trabalho fundamental em DFIR.
Foremost
Foremost é uma ferramenta de file carving. Reconstrói ficheiros a partir de headers e footers em dados brutos.
sudo apt install foremost
Um exemplo de laboratório:
foremost -i disk-image.raw -o recovered-files
É útil quando os ficheiros foram eliminados ou os metadados do sistema de ficheiros estão danificados, mas não substitui uma metodologia forense adequada.
Binwalk
Binwalk é especialmente útil para análise de firmware. Em routers, IoT e sistemas embedded, o firmware pode conter sistemas de ficheiros, configurações ou material criptográfico.
sudo apt install binwalk
Exemplo de laboratório:
binwalk firmware.bin
binwalk -e firmware.bin
Para engenheiros de redes, ajuda a compreender a segurança dos equipamentos. Em trabalho real é também necessária clareza jurídica antes de desmontar firmware de dispositivos alheios.
Red team e dual-use de alto risco
Estas ferramentas podem ser legítimas em exercícios profissionais de red team. Ao mesmo tempo, estão muito próximas de exploração real, phishing ou command-and-control. Por isso, explico-as sem transformar o artigo num manual de utilização.
Metasploit Framework
Metasploit é um framework de exploitation. Ajuda a verificar vulnerabilidades e a reproduzir caminhos de ataque num teste controlado. Está disponível através da Rapid7, Kali ou de repositórios de pacotes.
msfconsole
Num artigo geral não mostraria deliberadamente um workflow mais extenso. O seu lugar é um laboratório ou um pentest com âmbito claro. Para blue teams, também pode validar deteções contra técnicas conhecidas.
ExploitDB
ExploitDB ajuda a priorizar risco.
Não é uma suite de software, mas uma base de dados de exploits e proofs of concept. Pode ser consultada no website ou através de ferramentas como searchsploit em Kali.
O valor defensivo é considerável: a existência de código público influencia a prioridade de patching, a avaliação da exposição e a deteção. Não é necessário executar cada exploit para compreender o respetivo risco.
Core Impact
Core Impact é uma plataforma comercial de pentest.
Destina-se a equipas profissionais que realizam testes estruturados e autorizados. É obtida através do fabricante; instalação, licenciamento e utilização são temas empresariais, não algo para instalar rapidamente num portátil.
Vejo-a como plataforma para planeamento, execução, reporting e acompanhamento de testes. O valor está no processo e na rastreabilidade.
Cobalt Strike
Cobalt Strike pertence a exercícios autorizados e licenciados.
É uma plataforma de adversary simulation e operações de red team, uma das ferramentas mais sensíveis deste artigo. Oficialmente, só está disponível através do fabricante e de licenciamento.
Não publicaria comandos ou padrões de utilização. Em mãos profissionais pode testar de forma realista a deteção da blue team; fora desse contexto é uma ferramenta de abuso séria.
GoPhish
GoPhish serve para simulações de phishing.
É um framework para campanhas de awareness e instala-se como aplicação de servidor, muitas vezes num ambiente isolado. Antes de qualquer uso real, são necessárias aprovações, clarificação de privacidade, grupos-alvo, plano de comunicação e regras de avaliação.
Não o vejo apenas como “ferramenta de phishing”, mas como instrumento de medição. Só é responsável quando a organização sabe o que é testado e define como tratar os resultados.
HiddenEye
HiddenEye é próximo de abuso.
É um toolkit de phishing que não recomendaria como ferramenta empresarial normal. Se for utilizado, o contexto deve limitar-se a investigação ou formação extremamente controlada.
Para administradores, é mais importante saber que tais kits existem do que instalá-los. A defesa inclui MFA, métodos resistentes a phishing, bons filtros de correio, isolamento do browser, reporting e awareness.
SocialFish
SocialFish é semelhante.
Situa-se no mesmo domínio de abuso potencial do HiddenEye. Num programa sério de awareness, escolheria GoPhish ou uma plataforma comercial com reporting, consentimento, templates e processos mais claros.
O valor defensivo está na classificação: compreender como estes kits reduzem a barreira de entrada mostra por que razão formação e MFA baseada apenas em palavras-passe não são suficientes.
EvilURL
EvilURL trata domínios parecidos.
O foco são domínios homograph e lookalike, um tema relevante para brand protection e defesa contra phishing. Pode ser usado para encontrar domínios enganadores ou criar exemplos de awareness, mas a geração dessas variantes também pode ser abusada.
Para redes e administração, a principal consequência é DNS e domain monitoring, DMARC/DKIM/SPF, domínios de comunicação claros e boa orientação aos utilizadores.
Evilginx
Evilginx mostra limites de MFA tradicional.
É um framework de phishing adversary-in-the-middle que demonstra por que razão MFA clássica nem sempre é resistente a phishing. Não publicaria instruções de instalação ou utilização, porque está demasiado próximo de ataques reais a credenciais e sessões.
Só é legítimo em testes de red team muito controlados. A defesa passa por FIDO2/WebAuthn, Conditional Access, device binding, proteção de tokens, boa telemetria de login e resposta rápida a sessões suspeitas.
Distribuições como ambiente de trabalho
Uma distribuição não é uma ferramenta. É a bancada de trabalho.
Kali Linux
Kali é uma distribuição de segurança.
Inclui muitas ferramentas pré-instaladas para pentesting, forense, reverse engineering e security research. Pode ser instalada como VM, live system ou em hardware dedicado. Na maioria dos casos utilizá-la-ia como VM num host Linux, não como sistema do dia a dia.
A vantagem é ter muitas ferramentas prontas e coordenadas. A desvantagem é a tentação de executar funções que ainda não se compreendem. Kali não substitui conhecimento.
Parrot OS
Parrot OS é outra distribuição de segurança e privacidade.
É adequada para pentesting, OSINT, forense e trabalho geral de segurança. Tal como Kali, vejo-a como ambiente isolado: VM, laboratório, snapshots claros e sem misturar dados privados ou acessos produtivos de clientes.
A diferença concreta entre Kali e Parrot é menos importante do que a utilização responsável das ferramentas.
Security Onion
Security Onion é defensiva: NSM, threat hunting, logs e incident response.
É a contraparte defensiva neste conjunto de ferramentas. Não se instala como brinquedo de desktop, mas como plataforma de sensores e monitorização para laboratórios ou ambientes de produção.
Normalmente combina sensores de rede, Suricata, Zeek, dados de logs, dashboards e workflows de alerta e investigação. Um tcpdump responde a uma pergunta pontual; um sensor bem colocado mostra durante dias ou semanas o que realmente acontece na rede.
O que eu levaria realmente como engenheiro de redes
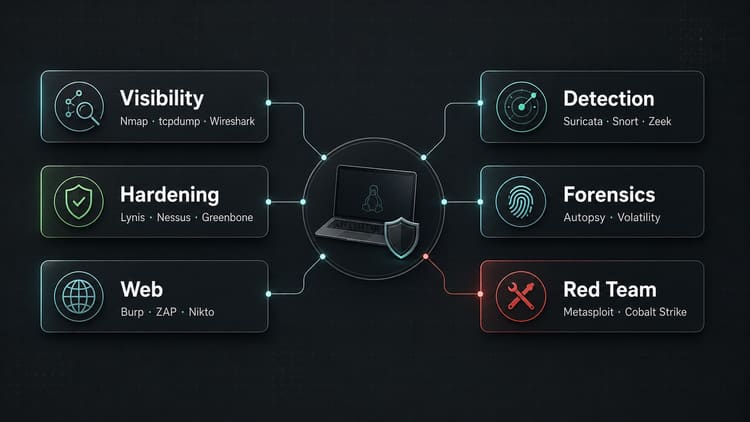
Se tivesse de criar um kit compacto para redes, seria aproximadamente este:
Visibilidade: Nmap, tcpdump, Wireshark.
Superfície externa: Shodan, Censys, Amass, theHarvester.
Hardening: Lynis, Greenbone/OpenVAS, Nessus.
Web: Burp Suite, ZAP, Nikto, WPScan.
Detecção: Suricata, Snort, OSSEC, SIEM.
NSM: Zeek, Security Onion, NetFlow/IPFIX, Full Packet Capture.
Forense: Autopsy, The Sleuth Kit, Volatility, Guymager, Foremost, Binwalk.
Red team: Metasploit, Cobalt Strike, Core Impact, SQLMap, GoPhish, Evilginx apenas com mandato e escopo.
Contexto histórico: Cain & Abel, AirSnort, NetStumbler, Retina e Ophcrack, sempre com uma classificação clara como legacy.
Conclusão
O melhor kit não é o maior. É aquele em que você sabe por que cada ferramenta está ali.
Nmap e Wireshark ajudam-me a compreender uma rede. Lynis, Nessus e Greenbone tornam as vulnerabilidades visíveis. Snort, Suricata, OSSEC e um SIEM evitam que se trabalhe às cegas. Burp, ZAP e WPScan ajudam na segurança web. As ferramentas forenses permitem reconstruir um incidente, enquanto as ferramentas red team só fazem sentido com um mandato claro.
Para mim, a fronteira real não é entre “ferramenta de administrador” e “ferramenta de hacker”, mas entre operação responsável e utilização não autorizada.
Até à próxima,
Joe