Outils de sécurité pour ingénieurs réseau
Network SecurityTable des matières
Quand on travaille assez longtemps comme ingénieur réseau ou administrateur, les mêmes noms reviennent sans cesse : Nmap, Wireshark, tcpdump, Nessus, Greenbone, Burp Suite, Shodan, Suricata, Snort, Kali Linux, Metasploit, Hashcat, Cobalt Strike et beaucoup d’autres.
Certains font partie de ma boîte à outils de base. D’autres sont des outils spécialisés pour l’AppSec, la forensic, le blue team ou le red team. D’autres encore méritent d’être connus pour être correctement classés, même si je ne les utiliserais jamais moi-même en production.
Le point essentiel est simple : un outil de sécurité n’est pas automatiquement un outil de hacker. Tout dépend du mandat, du système cible, de l’autorisation, de la documentation et du but.
Ce n’est pas le nom d’un outil qui le rend sérieux ou dangereux, mais le contexte dans lequel il est utilisé.
Cet article n’est donc ni un classement ni un guide d’attaque. Je l’écris du point de vue d’un ingénieur réseau qui veut comprendre quels outils aident au quotidien, lesquels relèvent plutôt des équipes sécurité, et où il faut rester volontairement prudent.
Tous les exemples de cet article appartiennent à vos propres systèmes, à des laboratoires, à des environnements de staging ou à des tests explicitement autorisés. Dès qu’une cible tierce sans permission entre en jeu, la limite est franchie.
Les exemples d’installation visent volontairement Linux, surtout Debian, Ubuntu, Kali ou des systèmes similaires avec apt. Je laisse les autres plateformes de côté, car un environnement d’analyse professionnel est plus clair lorsqu’il repose sur un Linux bien séparé.
Le bon environnement de travail
Pour une analyse réseau sérieuse, je n’utiliserais pas mon MacBook Air quotidien. Une machine de tous les jours est trop proche des mails, données client, sessions de navigateur, mots de passe, fichiers privés et accès de production.
Une machine Linux dédiée ou une station de travail Linux est plus professionnelle. Les outils tournent nativement, les cartes réseau se pilotent mieux, les captures sont plus simples, et les interfaces, le routage, les VLANs et les droits de capture se contrôlent plus directement. Beaucoup d’outils restent toutefois mieux placés dans des VMs, car snapshots, projets séparés et retours arrière propres évitent beaucoup de problèmes.
Un setup réaliste pour des analyses professionnelles serait :
- Machine quotidienne : communication, documentation, tickets, gestionnaire de mots de passe, portails d’administration.
- Machine Linux d’analyse : disques chiffrés, captures de paquets, diagnostic réseau, labs locaux, scans longs, assez de RAM pour plusieurs VMs.
- VMs sécurité : Kali ou Parrot pour red team/AppSec, Debian/Ubuntu pour administration et blue team, snapshots avant les tests risqués.
- Matériel réseau : adaptateur USB Ethernet supplémentaire, 2.5G/10G si nécessaire, petit switch manageable avec VLANs et port mirror/SPAN.
- Matériel Wi-Fi : adaptateur USB Wi-Fi compatible Linux pour monitor mode et packet injection, uniquement pour tests Wi-Fi autorisés.
- Lab isolé : cibles de test, systèmes volontairement vulnérables, domaines propres, sites de staging propres, dossiers projet séparés.
- Environnement client : seulement avec accord, périmètre documenté, fenêtre définie et interlocuteur clair.
Avec une approche très professionnelle, on ajoute aussi des segments réseau séparés : réseau de management, réseau de lab, capteur Suricata ou Zeek et plateforme centrale de logs. Ce n’est pas du luxe : le bon travail sécurité ne vient pas seulement des outils, mais d’une séparation propre.
Pour l’analyse Wi-Fi, une VM n’est souvent que la moitié de la solution ; le point décisif est un passthrough USB propre vers le bon adaptateur.
C’est plus proche de ce qu’utilisent réellement les professionnels : pas un « ordinateur de hacker » magique, mais un environnement Linux contrôlable, des espaces séparés, des labs reproductibles et des outils que l’on peut retirer ou réinitialiser proprement.
Séparer les niveaux
Avant de parler des noms, il faut séparer les niveaux. Sinon tout semble identique alors qu’il s’agit de choses très différentes.
Un outil a une tâche claire. Nmap scanne les réseaux, tcpdump capture les paquets, Lynis vérifie des points de hardening.
Un framework est un cadre extensible. Metasploit, Recon-ng ou Volatility apportent modules, workflows et logique propre.
Une plateforme regroupe fonctions, utilisateurs, sources de données, reporting et intégrations. Splunk, Censys, Maltego, Nessus, InsightVM, Core Impact ou Cobalt Strike en sont des exemples.
Une distribution est un système complet avec de nombreux outils préinstallés. Kali Linux et Parrot OS sont des environnements de travail, pas des outils isolés.
Un concept de sécurité est plus abstrait encore. SIEM et IDS/IPS sont des classes de systèmes. Splunk peut fournir des fonctions SIEM ; Snort et Suricata sont des moteurs IDS/IPS concrets.
Visibilité : la base la plus importante
Comme ingénieur réseau, je ne commence pas par les exploits. Je commence par la visibilité : quels systèmes existent, quels ports sont ouverts, quels paquets passent réellement, quels services répondent et quels logs sont disponibles ?
Nmap
Nmap répond à une question simple : qu’est-ce qui est joignable sur le réseau ?
Sur Debian, Ubuntu ou Kali, je l’installe avec le gestionnaire de paquets.
sudo apt install nmap
Je l’utilise pour l’inventaire, les vérifications de firewall et la validation de services.
Je veux vérifier qu’un hôte n’expose que les ports attendus, qu’un service reste joignable après une modification ou qu’aucun ancien service de test n’a été oublié.
# Vérification de versions contre une cible de test explicitement autorisée par Nmap
nmap -sV scanme.nmap.org

# Vérifier seulement certains ports
nmap -Pn -p 22,80,443 scanme.nmap.org

# Sauvegarder les résultats pour comparaison
mkdir -p scans
nmap -sV -oA scans/scanme-baseline scanme.nmap.org

# Scanner son propre réseau interne uniquement avec autorisation
nmap -sV 192.168.1.0/24
Je ne lancerais jamais Nmap à l’aveugle contre des réseaux tiers. Dans son propre réseau, il remplace très bien les suppositions par des faits.
tcpdump
tcpdump est la capture de paquets dans sa forme directe. Sur un serveur ou un firewall, il est souvent plus rapide qu’une interface graphique.
Il est déjà présent sur de nombreux systèmes Linux. Sinon, on l’installe avec le gestionnaire de paquets.
sudo apt install tcpdump
Je l’utilise notamment pour diagnostiquer DNS, routage, règles de firewall, MTU ou pour répondre à une question très simple : le client atteint-il seulement le serveur ?
# Afficher les interfaces
sudo tcpdump -D

# Observer le DNS sur une interface
# Les noms d'interface varient selon le système : eth0, ens18 ou wlan0
sudo tcpdump -i eth0 -nn port 53

# Capturer le trafic vers un hôte
sudo tcpdump -i eth0 -nn host 192.0.2.10

# Sauvegarder une capture pour Wireshark
sudo tcpdump -i eth0 -nn -w debug.pcap
Les captures peuvent contenir des données sensibles. Je les filtre étroitement, les conserve peu de temps et les partage avec prudence.
Wireshark
Wireshark aide lorsque tcpdump ne suffit plus. tcpdump montre que les paquets existent ; Wireshark aide à comprendre les protocoles.
sudo apt install wireshark
Je l’utilise pour HTTP/TLS, DNS, retransmissions TCP, VoIP, SMB, LDAP et l’analyse de pcaps issus de firewalls ou serveurs.
Sur une machine d’analyse, il faut décider explicitement qui reçoit les droits de capture. En pratique, je réalise souvent une capture étroitement filtrée avec tcpdump, puis j’ouvre le fichier dans Wireshark afin de réduire le bruit et d’éviter des captures gigantesques.
Shodan
Shodan est un moteur de recherche pour systèmes exposés sur Internet. Pour un ingénieur réseau, il montre à quoi ressemble l’infrastructure vue de l’extérieur.
Je l’utilise comme miroir : quelles IPs, domaines, certificats, bannières ou services oubliés apparaissent publiquement ?
Shodan s’utilise par l’interface web ou l’API et nécessite un compte pour un usage sérieux. Il est particulièrement utile pour les passerelles VPN, les accès distants, les équipements ICS/IoT, les anciens serveurs web et les interfaces de gestion exposées par erreur.
Censys
Censys est proche de Shodan, avec un accent fort sur l’exposition Internet, les certificats, les hôtes et l’attack-surface management.
Sa valeur se trouve dans la comparaison avec l’inventaire interne. Si Censys voit des systèmes inconnus, il y a un problème de processus.
On y accède par la plateforme web ou l’API. Pour une équipe sécurité, il aide à comprendre quels certificats, IPs, services ou domaines sont visibles publiquement.
Maltego
Maltego est une plateforme OSINT et d’analyse de liens. Elle rend visibles les relations entre domaines, IPs, personnes, organisations, emails, profils et infrastructures.
Elle s’installe comme application desktop et utilise différentes sources de données et transforms selon l’édition. Je l’emploie rarement en administration réseau pure, mais elle est très puissante pour la threat intelligence, la fraude, les enquêtes ou des questions OSINT complexes. Le travail consiste surtout à poser de bonnes questions et à faire ressortir des relations qu’une table cacherait.
theHarvester
theHarvester collecte des informations publiques comme emails, hôtes, sous-domaines ou bannières.
# À utiliser seulement contre ses propres domaines ou des domaines autorisés
theHarvester -d example.com -b crtsh
Les sources changent souvent. Certaines exigent des clés API ou ne renvoient plus de résultats.
Sur Kali, l’outil est généralement disponible directement ; ailleurs, il s’installe depuis le dépôt du projet ou les paquets de la distribution. Un résultat vide ne prouve pas l’absence de traces. Je l’utiliserais surtout pour vérifier quelles adresses email, quels sous-domaines et quelles informations restent visibles sans authentification.
Recon-ng
Recon-ng est un framework OSINT avec workspaces et modules. Il est utile pour des workflows de reconnaissance répétables.
Il s’installe généralement via Git ou s’utilise depuis une distribution de sécurité. Contrairement à un outil isolé, il permet de créer des workspaces, d’exécuter des modules, de collecter des données et de traiter les résultats de façon structurée. Il concerne davantage les analystes OSINT, red teams et security engineers que l’administration quotidienne.
Amass
Amass sert à découvrir des actifs externes et des sous-domaines.
# Énumération passive d'un domaine propre ou autorisé
amass enum -passive -d example.com
Il faut toujours vérifier la version locale et la syntaxe actuelle.
Le projet est maintenu et les flags, sources de données et workflows peuvent changer entre versions majeures. En pratique, Amass permet de retrouver des environnements de test anciens, des systèmes de staging oubliés ou des enregistrements DNS orphelins toujours visibles publiquement.
OSINT Framework
OSINT Framework n’est pas un programme, mais une collection de liens. Il aide à trouver les bonnes sources OSINT.
Il n’y a rien à installer : le site sert de carte pour les domaines, emails, réseaux sociaux, images, numéros de téléphone, registres publics et de nombreux autres sujets. Ce n’est pas mon outil quotidien, mais il évite d’improviser des recherches au hasard lorsqu’il faut comprendre les traces externes d’une organisation.
Gobuster
Gobuster énumère chemins web, DNS et hôtes virtuels. Je le classe ici dans la visibilité, car il répond à la question : qu’est-ce qui est joignable mais pas documenté ?
Dans les tests web et infrastructure, il aide à trouver d’anciens chemins ou sous-domaines oubliés. Sous Debian, Ubuntu ou Kali, il vient du gestionnaire de paquets ; Go permet d’obtenir une version plus récente si nécessaire.
sudo apt install gobuster
# Cible de lab ou de staging, pas de sites tiers
gobuster dir -u https://staging.example.test -w wordlists/small.txt

# Énumération VHost dans son propre lab
gobuster vhost -u https://example.test -w wordlists/vhosts.txt
Je ne lancerais jamais Gobuster contre des sites tiers. Sur ses propres applications, c’est en revanche un bon contrôle de réalité : qu’est-ce qui reste joignable alors que plus personne ne l’avait en tête ?
Vulnérabilités et hardening
Une fois la visibilité obtenue, la question devient : qu’est-ce qui est vulnérable, obsolète ou mal configuré ?
La priorisation est essentielle. CVSS décrit surtout la gravité technique. EPSS aide à estimer la probabilité d’exploitation. Le catalogue CISA KEV montre les vulnérabilités déjà exploitées. Les bonnes équipes combinent cela avec leur exposition réelle.
Greenbone / OpenVAS
OpenVAS appartient aujourd’hui au contexte Greenbone : Greenbone Community Edition ou Greenbone Vulnerability Management.
Ce n’est pas un petit outil CLI. C’est un stack de scan et de gestion avec feeds, interface web, base de données et services.
Je choisirais les conteneurs communautaires officiels ou les paquets de la distribution, jamais une installation improvisée sur un serveur de production. L’usage porte sur des scans récurrents, des contrôles authentifiés, le reporting et la priorisation. Un scanner ne remplace pas le patch management ; il montre où regarder.
Nessus
Nessus est un scanner commercial de Tenable. Je l’utiliserais dans une fenêtre de scan claire, avec périmètre défini et scans authentifiés lorsque c’est possible.
Tenable fournit un installateur pour chaque plateforme, puis un service local expose une interface web. Les scans authentifiés sont souvent plus utiles, car ils contrôlent plus précisément versions logicielles et configurations au lieu de se limiter à des suppositions externes.
Lynis
Lynis est un outil pratique d’audit et de hardening Linux.
sudo apt install lynis
sudo lynis audit system
Lynis produit de nombreuses recommandations sur les logs, paramètres kernel, SSH, droits de fichiers, versions de paquets, scanners antimalware et hardening de base. Je ne le vois pas comme un outil qui « corrige tout », mais comme une checklist techniquement approfondie.
HCL AppScan
HCL AppScan est une gamme AppSec pour tests web, API et logiciel. Elle appartient plutôt aux équipes AppSec et DevSecOps.
Les personnes qui connaissent encore IBM AppScan doivent garder en tête le passage à HCL. Les éditions commerciales viennent de HCL et leur place est dans le cycle logiciel : scans des environnements de test, contrôles API, reporting aux développeurs et suivi des corrections. Sans intégration au développement, l’outil devient vite un générateur de PDF supplémentaire.
InsightVM / Nexpose
InsightVM et Nexpose appartiennent au vulnerability management Rapid7. Leur valeur est la priorisation : ce qui est exploitable, exposé et important métier.
Nexpose est le nom historique connu, tandis qu’InsightVM adopte une approche plus moderne du risque et des intégrations. Pour le réseau, la segmentation, l’exposition et la joignabilité influencent directement le danger réel d’une vulnérabilité.
Retina
Retina est surtout un terme legacy. BeyondTrust a annoncé en 2020 son retrait de ce marché et la fin de vie de l’ancien portefeuille Retina.
Je ne le planifierais plus comme outil actuel. Il conserve un intérêt historique ou documentaire dans les environnements anciens. Si un processus dépend encore d’un scanner abandonné, il faut réexaminer le processus complet, pas seulement remplacer le produit.
Web Application Security
Les outils web sont fortement dual-use. Ils appartiennent aux applications propres, aux labs et aux tests autorisés.
Burp Suite
Burp Suite est l’un des outils les plus importants en Web Application Security. Il sert de proxy entre navigateur et application et rend les requêtes HTTP visibles.
On l’installe depuis PortSwigger. Community Edition suffit pour apprendre et réaliser les contrôles manuels de base ; Professional va nettement plus loin pour les tests professionnels. Le workflow typique consiste à configurer le navigateur avec Burp comme proxy, installer le certificat de test, ouvrir l’application de staging et analyser les requêtes.
ZAP
ZAP est un scanner et proxy web libre, aujourd’hui ZAP ou ZAP by Checkmarx. Je l’utilise pour labs, contrôles internes et tests de base contre staging.
Il s’installe comme application desktop ou s’intègre à des workflows CI/CD. C’est une bonne porte d’entrée open source vers le DAST, mais les scans actifs n’ont rien à faire sur des cibles tierces.
Nikto
Nikto détecte des erreurs de configuration web, fichiers dangereux et versions anciennes.
sudo apt install nikto
nikto -host https://staging.example.test
Nikto est bruyant et peu discret. C’est justement ce qui le rend utile pour un contrôle de baseline : s’il trouve un problème sur son propre serveur, il faut le prendre au sérieux.
WPScan
WPScan cible WordPress.
La sécurité WordPress dépend du core, des plugins, des thèmes et de la configuration. Sous Linux, WPScan s’installe généralement via RubyGems, un conteneur ou un paquet, et les résultats utiles nécessitent souvent un accès API à la base de vulnérabilités.
wpscan --url https://wp-staging.example.test
Il est utile après changements de plugins, grosses mises à jour ou avant mise en production.
Il faut ensuite qu’une personne évalue les résultats. La sortie d’un scanner ne constitue pas une décision prête à appliquer.
SQLMap
SQLMap automatise les tests SQL injection. Je ne publierais pas de commandes opérationnelles : l’outil est trop proche de l’exploitation réelle.
Il est disponible depuis le projet officiel, GitHub, Kali ou les gestionnaires de paquets. Son usage n’est légitime que lorsqu’une application figure explicitement dans le périmètre et qu’il faut confirmer une suspicion d’injection SQL. Pour un administrateur, comprendre ce qu’il vérifie est souvent plus important que l’exécuter.
AppSpider
AppSpider est un produit DAST Rapid7 pour tests d’applications web et mobiles répétables.
Il relève davantage de l’AppSec d’entreprise que de la petite boîte à outils réseau. L’usage couvre crawling, scans, authentification, reporting et intégration aux processus sécurité. Comme AppScan, il ne vaut que si les findings sont transmis aux développeurs puis corrigés.
Mots de passe et authentification
Ces outils sont utiles en audit légitime, mais sensibles. Ils demandent autorisation, données isolées et documentation.
John the Ripper
John the Ripper est un classique de l’audit et de la récupération de mots de passe. Dans un scénario légitime, il vérifie si ses propres hashes cèdent rapidement à des wordlists ou règles simples.
sudo apt install john
# Utiliser seulement avec des hashes de test autorisés
john --wordlist=policy-test.txt hashes.txt
john --show hashes.txt
John aide à tester une politique de mots de passe de façon réaliste.
Une politique n’est convaincante que lorsqu’elle résiste à ces contrôles élémentaires.
Hashcat
Hashcat devient particulièrement pertinent lorsque le calcul GPU entre en jeu. Il concerne les audits de grande taille, la récupération et les équipes sécurité ; un setup GPU sérieux exige aussi les drivers adaptés.
sudo apt install hashcat
# Mode exemple seulement avec ses propres hashes et sa propre wordlist
hashcat -m 0 hashes.txt policy-test.txt
Si Hashcat trouve vite des mots de passe faibles, il faut mieux penser MFA, règles, blocklists et dépendance aux mots de passe.
Ophcrack
Ophcrack est surtout historique pour d’anciens scénarios de hashes Windows.
On le trouve via le site du projet ou d’anciens paquets. Je ne le choisirais plus comme outil d’audit principal : mots de passe modernes, algorithmes de hash récents et passphrases longues déplacent le sujet vers John, Hashcat, MFA et l’hygiène des identifiants.
Hydra / THC-Hydra
Hydra teste des identifiants contre des services réseau. Je ne publie pas d’exemples : ce type de test en ligne est trop proche d’une attaque.
Il s’obtient via Kali, les paquets ou le dépôt du projet. Un usage légitime exige systèmes propres, comptes définis, limites de débit, fenêtre de test, accord du responsable et monitoring. Au quotidien, les audits offline et les contrôles d’identité centraux sont souvent préférables.
Medusa
Medusa est similaire à Hydra. Pour les blue teams, l’important est de détecter les échecs nombreux, sources distribuées, lockouts et prompts MFA.
Elle s’installe depuis les paquets ou le dépôt et parallélise les tests de login contre des services réseau. Je ne publierais pas davantage de commandes réelles ; un red team ne doit l’utiliser que dans le périmètre et après coordination claire.
Cain & Abel
Cain & Abel est un outil Windows historique. Aujourd’hui, il sert surtout de contexte.
Il combinait récupération de mots de passe, sniffing et ARP spoofing. On le rencontre surtout dans d’anciens supports ou labs. Son intérêt actuel est de montrer l’évolution de la sécurité Windows, de la segmentation, de l’EDR et de la protection des mots de passe.
Wireless Security
Les outils Wi-Fi dépendent fortement du matériel, des drivers, de l’environnement radio et du droit.
Aircrack-ng
sudo apt install aircrack-ng
Aircrack-ng sert en lab à comprendre les faiblesses Wi-Fi, pas à attaquer des points d’accès tiers.
La suite s’obtient par les paquets, Kali ou le site du projet. Elle analyse des captures et permet d’évaluer les configurations WLAN, mais dépend du matériel et des drivers. L’objectif défensif est de comprendre les risques des mots de passe faibles, du chiffrement ancien et d’un WPS mal configuré.
Wifite
Wifite automatise des workflows Wi-Fi. C’est pratique, mais sensible.
Il s’installe depuis Kali ou le dépôt du projet et orchestre d’autres outils en arrière-plan. Dans un audit professionnel, je veux néanmoins savoir quel composant réalise précisément chaque action. Il reste un outil de lab ou de red team avec un périmètre explicite.
Kismet
Kismet est utile pour monitoring, survey, détection de clients et rogue access points.
Il s’installe par paquets ou depuis le projet et nécessite du matériel WLAN et des drivers adaptés. Pour un blue team ou un wireless engineer, il montre quels points d’accès apparaissent, quels équipements sont inconnus, à quoi ressemble l’environnement radio et où les clients communiquent.
AirSnort
AirSnort appartient à l’histoire de WEP.
Je ne l’installerais que pour une recherche historique. Les problèmes modernes concernent WPA2/WPA3, passphrases faibles, authentification enterprise, certificats, rogue APs, evil twins et segmentation. Sa leçon est qu’une ancienne sécurité ne reste pas sûre éternellement.
NetStumbler
NetStumbler est un ancien outil Windows de découverte Wi-Fi.
Les systèmes, standards et modèles de drivers modernes ont fortement réduit sa pertinence. Aujourd’hui, je choisirais des outils de survey actuels, Kismet, les outils constructeurs ou un logiciel professionnel de planification WLAN.
Reaver
Reaver appartient au contexte WPS. La leçon : désactiver WPS, mettre à jour, utiliser de bonnes passphrases et segmenter.
Il est disponible dans Kali ou via différents forks. Je ne publierais pas d’exemple opérationnel d’attaque WPS ; il n’est pas nécessaire d’utiliser Reaver au quotidien pour appliquer cette conclusion défensive.
Blue team, monitoring et détection
Les outils blue team décident si un incident est vu ou non.
SIEM
Un SIEM collecte, normalise, corrèle, recherche, alerte et conserve les logs.
Ce n’est pas un programme unique, mais une classe de systèmes. On choisit une plateforme telle que Splunk, Elastic Security, Microsoft Sentinel, QRadar ou LogRhythm. Pour le réseau, les logs de firewalls, VPN, DNS, proxies et IDS/IPS sont des sources essentielles ; sans eux, beaucoup d’attaques restent de simples intuitions.
Splunk
Splunk est une plateforme de données souvent utilisée comme base SIEM.
Elle peut fonctionner dans une architecture server, indexers et search heads ou dans le cloud, notamment avec Splunk Enterprise Security. Tout commence par les données : arrivent-elles, leur heure est-elle correcte, les champs sont-ils normalisés, et existe-t-il des dashboards et alertes utiles ? Les logs firewall, VPN, DNS, proxy et authentification sont particulièrement précieux.
Elastic Stack
Elastic Stack offre logs, recherche, dashboards et cas d’usage sécurité, avec une forte responsabilité d’exploitation.
Le stack classique réunit Elasticsearch, Logstash et Kibana, aujourd’hui complétés par Beats, agents et Elastic Security. On peut l’exploiter soi-même, en conteneurs ou via Elastic Cloud. Sa flexibilité exige de planifier stockage, rétention, parsing et droits.
IDS/IPS
IDS détecte, IPS peut bloquer. Placement, règles, tuning et télémétrie décident de la valeur.
Un capteur mal placé ne voit rien et un système mal réglé ne produit que du bruit. Je clarifierais d’abord les liens à surveiller, north-south ou east-west, le choix entre alertes et blocage inline, la maintenance des règles et la responsabilité de traiter les détections.
Suricata
Suricata est un moteur IDS/IPS/NSM moderne, fort en télémétrie réseau, analyse de protocoles et logs EVE JSON. Un démarrage sans risque consiste à analyser un pcap existant.
sudo apt install suricata
mkdir -p suricata-logs
suricata -r sample.pcap -k none -l ./suricata-logs
En production, il faut maîtriser le placement des capteurs, les sources de règles, la performance, les faux positifs et l’envoi vers le SIEM ou la plateforme de logs.
Snort
Snort est un classique IDS/IPS. L’installation passe par les paquets ou les sources officielles ; mieux vaut commencer par analyser des pcaps en lab que bloquer immédiatement inline. Les setups Snort 3 modernes utilisent des configurations Lua telles que snort.lua, contrairement aux anciens exemples Snort 2 en snort.conf.
# Entrée simple Snort 3 avec pcap
snort -r sample.pcap

# Exemple avec alertes et configuration Snort 3
snort -c /usr/local/etc/snort/snort.lua -r sample.pcap -A alert_fast

# Alternative en lab avec fichier de règles local
snort -R local.rules -r sample.pcap -A alert_fast
Snort aide particulièrement à comprendre les signatures : quel motif est reconnu dans le trafic, quel résultat est réel et lequel est un faux positif ?
Zeek
Zeek n’est pas un IDS classique centré sur les signatures. Ce framework de Network Security Monitoring transforme le trafic en logs structurés sur les connexions, DNS, HTTP, TLS, fichiers, certificats, SSH, DHCP et bien davantage. Il s’installe via les paquets, les dépôts officiels ou au sein d’un capteur plus complet.
zeek -r sample.pcap
ls *.log
Zeek transforme le trafic réseau en logs structurés pour comprendre les comportements dans le temps.
Pour le réseau, il crée une chronologie exploitable. Suricata fournit également de riches métadonnées via EVE JSON, mais reste souvent centré sur règles et alertes ; Zeek est très fort pour chasser et corréler des comportements au fil du temps.
NetFlow / IPFIX
NetFlow et IPFIX sont des métadonnées de flux : source, destination, ports, protocole, durée, volume, mais pas le contenu.
Ils permettent d’observer de grands réseaux sans tout capturer : quel système envoie soudain beaucoup de données dehors, quels hôtes contactent des pays inattendus, où apparaît un trafic east-west anormal ? Les données proviennent de routeurs, switches, firewalls, capteurs ou collectors et forment un compromis entre simples logs et capture intégrale.
Full Packet Capture
Full Packet Capture enregistre le trafic complet. Arkime, Stenographer ou Security Onion peuvent rendre ces captures exploitables.
C’est puissant, mais coûteux en stockage, confidentialité et exploitation. Je ne l’activerais pas partout en permanence, seulement sur des points choisis : sortie Internet, segments critiques, lab, fenêtre d’incident response ou environnement à haut risque. Revoir une session après l’incident est précieux, mais implique de protéger des données très sensibles.
OSSEC
OSSEC est un IDS hôte : logs, intégrité de fichiers, rootkits, policy checks et active response.
Il s’installe par paquets ou depuis le projet. En production, il faut une architecture avec manager, agents, règles, alertes et processus. OSSEC complète la visibilité réseau, car beaucoup d’attaques deviennent claires sur l’hôte : nouveaux fichiers, logins, processus suspects ou configurations modifiées.
Court détour : OSCO, OSSEC ou OSSIM ?
OSCO n’est pas un nom établi ici. Je vérifierais si OSSEC ou OSSIM était visé.
Je n’installerais ni ne recommanderais « OSCO » avant d’avoir clarifié le terme. En sécurité, une erreur de nom peut révéler qu’une source a été reprise sans vérification.
Forensic et incident response
Ces outils aident à comprendre ce qui s’est passé après un incident.
The Sleuth Kit
The Sleuth Kit est un ensemble d’outils CLI pour analyser systèmes de fichiers et supports de stockage.
sudo apt install sleuthkit
En DFIR, il sert à examiner des images, analyser les structures de fichiers et extraire des artefacts. Il ressemble davantage à une boîte à outils qu’à une interface élégante.
Autopsy
Autopsy est l’interface graphique de forensic numérique basée sur The Sleuth Kit.
On l’installe depuis le site du projet ou les paquets. Il permet de créer des cases, importer des images, examiner artefacts, timelines, fichiers et données navigateur. Un administrateur ne l’utilise pas chaque jour, mais il est précieux en incident response.
Volatility
Volatility est un framework de memory forensics. Il analyse des images RAM pour retrouver processus, connexions réseau, DLL, handles, traces de malware et autres artefacts. Selon la version, l’installation passe généralement par Python/Pip ou les paquets.
vol -f memory.raw windows.info
vol -f memory.raw windows.pslist
Certains indices d’attaque sont plus visibles en mémoire que sur disque, ce qui explique sa valeur.
Guymager
Guymager crée des images forensic bit à bit.
On le trouve souvent dans les distributions forensic Linux ou les dépôts. Dans une situation probatoire, l’outil ne suffit pas : chaîne de possession, write protection, hashes et documentation sont indispensables. C’est rarement le quotidien d’un administrateur, mais une base du DFIR.
Foremost
sudo apt install foremost
foremost -i disk-image.raw -o recovered-files
Foremost réalise du file carving à partir de headers et footers. Il peut reconstruire des fichiers supprimés ou dont les métadonnées sont endommagées, sans remplacer une méthodologie forensic rigoureuse.
Binwalk
sudo apt install binwalk
binwalk firmware.bin
binwalk -e firmware.bin
Binwalk est particulièrement utile pour le firmware des routeurs, objets IoT et systèmes embarqués, où l’on peut trouver systèmes de fichiers, configurations ou clés. Pour un travail réel, il faut aussi clarifier le droit d’analyser le firmware d’un appareil tiers.
Red team et dual-use à haut risque
Ces outils peuvent être légitimes dans des missions red team, mais ils sont proches de l’exploitation, du phishing ou du command-and-control.
Metasploit Framework
Metasploit est un framework d’exploitation qui aide à vérifier une vulnérabilité et à reproduire un chemin d’attaque dans un test contrôlé. Il vient de Rapid7, Kali ou des dépôts de paquets.
msfconsole
Je n’irais volontairement pas plus loin dans un article général. Sa place est un lab ou un pentest au périmètre explicite. Pour les blue teams, il peut aussi valider les détections face à des techniques connues.
ExploitDB
ExploitDB est une base d’exploits et de proofs of concept.
On la consulte sur le web ou avec des outils comme searchsploit dans Kali. Défensivement, l’existence d’un exploit public influence la priorité du patch, l’évaluation de l’exposition et la détection. Il n’est pas nécessaire d’exécuter chaque code pour comprendre le risque.
Core Impact
Core Impact est une plateforme commerciale de pentest.
Elle s’adresse aux équipes professionnelles qui mènent des tests structurés et autorisés. Elle s’obtient auprès du fabricant ; installation, licence et utilisation sont des sujets enterprise. Sa valeur tient à la planification, l’exécution, le reporting et le suivi traçables.
Cobalt Strike
Cobalt Strike est une plateforme d’adversary simulation. Elle exige licence, cadre et autorisation clairs.
Elle n’est disponible officiellement qu’auprès du fabricant. Je ne publierais ni commandes ni méthodes d’emploi. Dans des mains professionnelles, elle peut vérifier la détection du blue team de manière réaliste ; hors de ce cadre, elle constitue un outil d’abus sérieux.
GoPhish
GoPhish sert aux simulations de phishing et à l’awareness.
Il s’installe comme application serveur, souvent isolée. Avant tout usage réel, il faut accords, clarification de la confidentialité, groupes cibles, plan de communication et règles d’évaluation. Ce n’est un outil sérieux de mesure que si l’organisation sait ce qui est testé et comment les résultats seront traités.
HiddenEye
HiddenEye est un toolkit phishing proche de l’abus.
Je ne le recommanderais pas comme outil d’entreprise normal. Son éventuelle place se limite à la recherche ou à des formations très contrôlées. Pour les administrateurs, l’essentiel est de connaître son existence et de défendre avec MFA, méthodes résistantes au phishing, filtrage email, isolation navigateur, reporting et awareness.
SocialFish
SocialFish est dans le même domaine que HiddenEye.
Je choisirais plutôt GoPhish ou une plateforme commerciale pour un programme sérieux, car reporting, consentement, templates et processus y sont plus propres. Savoir que de tels kits existent montre aussi pourquoi formation et MFA reposant sur le mot de passe ne suffisent pas.
EvilURL
EvilURL traite des domaines homographes et lookalike.
Le sujet concerne la protection de marque et la défense anti-phishing. L’outil peut aider à repérer des domaines trompeurs ou préparer des exemples d’awareness, mais la génération de telles variantes est aussi détournable. La conséquence défensive est claire : monitoring DNS et de domaines, DMARC/DKIM/SPF et domaines de communication bien définis.
Evilginx
Evilginx montre pourquoi le MFA classique n’est pas toujours phishing-resistant. La défense passe par FIDO2/WebAuthn, Conditional Access, device binding, protection des tokens et télémétrie de login.
Je ne publierais aucune instruction d’installation ou d’utilisation, car ce framework adversary-in-the-middle touche directement aux attaques de sessions et d’identifiants. Son seul cadre légitime est un test red team très contrôlé visant les protections d’identité et de session, avec réaction rapide aux anomalies.
Distributions comme environnement de travail
Une distribution n’est pas un outil. C’est l’établi.
Kali Linux
Kali Linux est une distribution sécurité pour pentesting, forensic, reverse engineering et security research.
Elle s’installe en VM, live system ou sur un matériel dédié. Je la choisirais surtout comme VM sur un hôte Linux, pas comme système quotidien. Ses outils préinstallés constituent un avantage, mais incitent aussi à lancer des fonctions mal comprises. Kali ne remplace pas la compréhension.
Parrot OS
Parrot OS est aussi orientée sécurité et privacy. Je l’utiliserais comme VM ou lab isolé.
Elle convient au pentesting, à l’OSINT, à la forensic et au travail sécurité général, avec snapshots clairs et sans données privées ni accès client productifs. La différence avec Kali importe moins que l’usage responsable des outils.
Security Onion
Security Onion est la sœur défensive : Network Security Monitoring, threat hunting, log management et incident response.
Ce n’est pas un jouet desktop, mais une plateforme de capteurs et monitoring pour labs ou production. Elle associe capteurs réseau, Suricata, Zeek, logs, dashboards et workflows d’alerte et d’enquête. Un tcpdump répond à une question ponctuelle ; un capteur bien placé décrit pendant des jours ou semaines ce qui se passe réellement.
Ce que je garderais vraiment comme ingénieur réseau
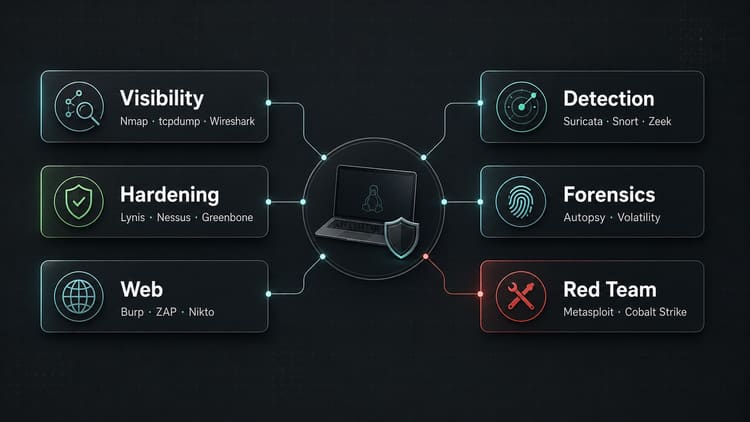
Pour la visibilité : Nmap, tcpdump, Wireshark.
Pour la surface externe : Shodan, Censys, Amass, theHarvester.
Pour hardening et vulnérabilités : Lynis, Greenbone/OpenVAS, Nessus.
Pour le web : Burp Suite, ZAP, Nikto, WPScan.
Pour la détection : Suricata, Snort, OSSEC, plus un SIEM ou stack de logs.
Pour le Network Security Monitoring : Zeek, Security Onion, NetFlow/IPFIX et Full Packet Capture.
Pour la forensic : Autopsy, The Sleuth Kit, Volatility, Guymager, Foremost, Binwalk.
Pour le red team : Metasploit, Cobalt Strike, Core Impact, SQLMap, GoPhish, Evilginx uniquement avec mandat, périmètre et expérience.
Et pour le contexte historique : Cain & Abel, AirSnort, NetStumbler, Retina, Ophcrack.
Conclusion
La meilleure boîte à outils sécurité n’est pas la plus longue. C’est celle où l’on sait pourquoi chaque outil s’y trouve.
Nmap et Wireshark m’aident à comprendre un réseau. Lynis, Nessus et Greenbone rendent les faiblesses visibles. Snort, Suricata, OSSEC et un SIEM évitent de travailler à l’aveugle. Burp, ZAP et WPScan aident côté web. Les outils forensic évitent de seulement deviner après un incident. Les outils red team n’ont de sens qu’avec un mandat propre.
Pour moi, la vraie frontière n’est pas “outil d’admin” contre “outil de hacker”, mais exploitation responsable contre usage non autorisé.
À la prochaine,
Joe