Tools keamanan untuk engineer jaringan
Network SecurityDaftar isi
Sebagai engineer jaringan atau admin, nama seperti Nmap, Wireshark, tcpdump, Nessus, Greenbone, Burp Suite, Shodan, Suricata, Snort, Kali Linux, Metasploit, Hashcat, dan Cobalt Strike akan terus muncul.
Sebagian adalah tools dasar, sebagian khusus untuk AppSec, forensics, blue team, atau red team. Yang penting: tool keamanan tidak otomatis menjadi tool hacker. Semuanya bergantung pada izin, target, dokumentasi, dan tujuan.
Sebagian lainnya perlu dikenal agar kita dapat menempatkannya dengan benar, meskipun tidak pernah mengoperasikannya di lingkungan produksi.
Sebuah tool tidak menjadi serius atau berbahaya karena namanya, tetapi karena konteks penggunaannya.
Semua contoh di sini hanya untuk sistem sendiri, lab, staging, atau pengujian yang secara eksplisit diizinkan. Contoh instalasi diarahkan ke Linux dengan apt.
Artikel ini bukan peringkat dan bukan panduan menyerang. Saya menulisnya dari sudut pandang engineer jaringan yang ingin memahami alat mana yang membantu pekerjaan sehari-hari, mana yang lebih tepat berada di tim keamanan, dan di mana kehati-hatian khusus diperlukan.
Semua contoh dalam artikel ini hanya boleh digunakan pada sistem sendiri, lingkungan lab, sistem staging, atau pengujian yang mendapat izin tegas. Ketika target milik pihak lain diuji tanpa izin, batasnya sudah dilanggar.
Contoh instalasi sengaja berfokus pada Linux, khususnya Debian, Ubuntu, Kali, atau sistem serupa yang memakai apt. Platform lain tidak dibahas agar dasar lingkungan analisis profesional tetap jelas dan terpisah.
Lingkungan kerja yang benar
Untuk analisis jaringan serius, saya tidak akan memakai laptop harian. Lebih profesional memakai mesin Linux khusus, VM terpisah, snapshot, lab sendiri, disk terenkripsi, dan pemisahan data pelanggan.
Perangkat harian terlalu dekat dengan email, data pelanggan, sesi browser, kata sandi, berkas pribadi, dan akses produksi. Pada workstation Linux khusus, alat dapat berjalan native, kartu jaringan lebih mudah dikendalikan, dan interface, routing, VLAN, serta hak capture dapat dikelola langsung. Banyak alat tetap sebaiknya berada dalam VM karena snapshot, pemisahan proyek, dan titik pemulihan yang bersih sangat berharga.
- Mesin harian: komunikasi, dokumentasi, tiket, password manager.
- Mesin analisis Linux: packet capture, diagnosis jaringan, lab lokal, scan panjang, RAM untuk beberapa VM.
- VM keamanan: Kali/Parrot untuk red team/AppSec, Debian/Ubuntu untuk admin dan blue team.
- Hardware jaringan: USB Ethernet, switch managed, VLAN, mirror/SPAN.
- Hardware Wi-Fi: adapter USB Wi-Fi dengan monitor mode dan packet injection hanya untuk tes resmi.
- Lab terisolasi: target uji, sistem rentan sengaja, domain sendiri, folder proyek terpisah.
- Lingkungan pelanggan: hanya dengan izin, scope, waktu, dan kontak yang jelas.
Untuk setup yang lebih matang, tambahkan segmen manajemen, jaringan lab, sensor Suricata atau Zeek, dan platform log terpusat. Ini bukan sekadar kemewahan: pekerjaan keamanan yang baik bergantung pada pemisahan yang rapi. Untuk analisis Wi-Fi, VM saja tidak cukup; USB passthrough ke adapter yang tepat harus bekerja dengan benar.
Jadi yang dipakai profesional bukan “laptop hacker” ajaib, melainkan lingkungan Linux yang dapat dikontrol, lab yang dapat direproduksi, ruang kerja terpisah, serta alat yang dapat dihapus atau di-reset secara bersih.
Pisahkan lapisannya
Tool punya tugas spesifik. Framework membawa modul dan workflow. Platform menggabungkan data, pengguna, laporan, dan integrasi. Distribusi seperti Kali adalah sistem kerja lengkap. Konsep seperti SIEM atau IDS/IPS adalah kelas solusi.
Nmap, tcpdump, dan Lynis adalah contoh tool. Metasploit, Recon-ng, dan Volatility adalah framework. Splunk, Censys, Maltego, Nessus, InsightVM, Core Impact, dan Cobalt Strike lebih tepat dipahami sebagai platform. Kali Linux dan Parrot OS adalah distribusi, sedangkan SIEM dan IDS/IPS adalah konsep yang bisa diwujudkan oleh berbagai produk.
Visibility: fondasi utama
Sebagai engineer jaringan, saya tidak memulai dari exploit, melainkan dari visibility: sistem apa yang ada, port apa yang terbuka, paket apa yang benar-benar melewati kabel, layanan apa yang menjawab, dan log apa yang tersedia.
Nmap
sudo apt install nmap
Dalam praktik, saya memakai Nmap untuk inventarisasi, pemeriksaan firewall, dan verifikasi layanan. Saya ingin memastikan host hanya membuka port yang diharapkan, layanan tetap dapat dijangkau setelah perubahan, dan tidak ada layanan uji lama yang terlupakan.
# Check versions against an explicitly authorized Nmap test target
nmap -sV scanme.nmap.org

# Check selected ports only
nmap -Pn -p 22,80,443 scanme.nmap.org

# Save clean output for later comparisons
mkdir -p scans
nmap -sV -oA scans/scanme-baseline scanme.nmap.org

# Scan your own internal network only with authorization
nmap -sV 192.168.1.0/24
Nmap membantu mengetahui apa yang bisa dijangkau di jaringan sendiri. Saya tidak akan menjalankannya secara membabi buta terhadap jaringan asing, tetapi di jaringan sendiri ia mengganti asumsi dengan fakta.
tcpdump
sudo apt install tcpdump
Penggunaan lazimnya mencakup debugging DNS, masalah routing dan firewall, isu MTU, atau pertanyaan dasar apakah paket klien benar-benar sampai ke server.
# List interfaces
sudo tcpdump -D

# Observe DNS traffic on an interface
# Interface names vary by Linux system, for example eth0, ens18, or wlan0
sudo tcpdump -i eth0 -nn port 53

# Capture traffic to a specific host
sudo tcpdump -i eth0 -nn host 192.0.2.10

# Save the capture for Wireshark
sudo tcpdump -i eth0 -nn -w debug.pcap
Capture bisa berisi data sensitif, jadi filter dan simpan seperlunya.
Wireshark
sudo apt install wireshark
Wireshark membantu membaca protokol, DNS, TLS, TCP retransmission, VoIP, SMB, LDAP, dan file pcap.
Saya biasanya melakukan capture sempit dengan tcpdump terlebih dahulu, lalu membuka hasilnya di Wireshark. Cara ini mengurangi noise dan mencegah terciptanya capture raksasa. Hak capture juga harus diberikan secara sadar karena packet capture sangat berdaya dan dapat memuat data sensitif.
Shodan
Shodan menunjukkan sistem yang terekspos di Internet dari sudut pandang luar.
Ia bukan software lokal klasik, melainkan mesin pencari untuk sistem Internet. Saya memakainya sebagai cermin bagi domain, rentang IP, sertifikat, banner produk, VPN gateway, sistem remote access, ICS/IoT, atau antarmuka manajemen milik sendiri yang mungkin tidak sengaja terekspos.
Censys
Censys membantu membandingkan sertifikat, host, dan layanan publik dengan inventaris internal.
Nilai praktisnya ada pada pencocokan exposure eksternal dengan inventaris. Jika Censys menemukan sertifikat, IP, layanan, atau domain yang tidak tercatat di asset management, masalah sebenarnya terletak pada proses inventarisasi.
Maltego
Maltego memvisualkan relasi OSINT antara domain, IP, orang, organisasi, email, dan infrastruktur.
Maltego dipasang sebagai aplikasi desktop dan memakai sumber data serta transform sesuai edisinya. Saya jarang membutuhkannya untuk administrasi jaringan biasa, tetapi sangat berguna untuk threat intelligence, fraud, investigasi, dan pertanyaan OSINT kompleks yang relasinya sulit terlihat dalam tabel.
theHarvester
# Use only against domains you own or are authorized to test
theHarvester -d example.com -b crtsh
theHarvester mengumpulkan alamat email, host, subdomain, dan banner yang terlihat publik. Sumber data bisa berubah; sebagian memerlukan API key atau memiliki rate limit. Hasil kosong tidak otomatis berarti tidak ada jejak eksternal. Saya memakainya untuk melihat informasi apa yang dapat ditemukan penyerang tentang domain sendiri tanpa login.
Recon-ng
Recon-ng adalah framework OSINT dengan workspace dan modul.
Strukturnya mirip Metasploit, tetapi ditujukan untuk reconnaissance. Workspace, modul, dan pengolahan hasil membuat workflow berulang lebih mudah dikelola. Ia lebih cocok untuk analis OSINT, red team, atau security engineer daripada pekerjaan admin rutin.
Amass
# Passively enumerate a domain you own or are authorized to test
amass enum -passive -d example.com
Amass berguna untuk external asset discovery dan enumerasi subdomain. Saya memulai secara pasif karena lebih sedikit mengganggu target. Periksa versi dan sintaks lokal karena flag dan sumber data dapat berubah. Nilainya terlihat ketika ia menemukan staging lama, subdomain terlupakan, atau catatan DNS yatim.
OSINT Framework
OSINT Framework adalah kumpulan tautan sumber OSINT.
Tidak ada yang perlu dipasang. Situs ini membantu menemukan sumber yang tepat untuk domain, email, media sosial, gambar, nomor telepon, registri publik, dan kategori lain tanpa merangkai pencarian acak.
Gobuster
sudo apt install gobuster
Gobuster melakukan enumerasi path web, DNS, virtual host, dan struktur serupa. Saya menempatkannya di bagian visibility karena ia menjawab apa yang dapat dijangkau meski tidak didokumentasikan, walaupun penggunaannya juga bersinggungan dengan keamanan aplikasi web.
# Lab or staging target, never someone else’s website
gobuster dir -u https://staging.example.test -w wordlists/small.txt

# Enumerate virtual hosts in your own lab
gobuster vhost -u https://example.test -w wordlists/vhosts.txt
Jangan pernah menjalankan Gobuster terhadap situs asing. Pada aplikasi sendiri, ia merupakan reality check yang baik untuk path dan host lama yang sudah tidak diingat siapa pun.
Kerentanan dan hardening
CVSS menjelaskan tingkat teknis, EPSS peluang eksploitasi, dan CISA KEV kerentanan yang sudah dieksploitasi. Prioritas harus digabungkan dengan exposure sendiri.
Setelah visibility tersedia, pertanyaannya berubah: apa yang rentan, usang, atau salah konfigurasi? Tim yang baik menggabungkan CVSS, EPSS, CISA KEV, dan konteks lingkungan sendiri. Sistem yang menghadap Internet lebih mendesak daripada server lab, produksi lebih penting daripada pengujian, dan layanan kritis mengalahkan temuan sampingan.
Greenbone / OpenVAS
Greenbone/OpenVAS adalah stack vulnerability scanning, bukan CLI kecil.
Saat ini OpenVAS berada dalam ekosistem Greenbone, biasanya sebagai Greenbone Community Edition atau Greenbone Vulnerability Management. Stack ini membawa feed, antarmuka web, basis data, dan beberapa layanan; gunakan container komunitas resmi atau paket distribusi, bukan instalasi sambilan di server produksi. Nilainya ada pada scan berulang, pemeriksaan terautentikasi, pelaporan, dan prioritas. Scanner menunjukkan tempat yang perlu diperiksa, tetapi tidak menggantikan patch management.
Nessus
Nessus adalah scanner komersial Tenable untuk audit dan vulnerability management.
Tenable menyediakan installer untuk berbagai platform, lalu layanan lokal dikelola melalui antarmuka web. Gunakan target dan jendela scan yang jelas. Jika memungkinkan, scan terautentikasi memberi hasil lebih bernilai karena dapat memeriksa versi software dan konfigurasi, bukan hanya menebak dari luar.
Lynis
sudo apt install lynis
Lynis adalah alat audit dan hardening praktis untuk Linux serta sistem mirip Unix. Audit tipikal dijalankan sebagai berikut:
sudo lynis audit system
Hasilnya mencakup logging, parameter kernel, SSH, izin berkas, status paket, malware scanner, dan baseline hardening. Saya menganggapnya checklist teknis yang mendalam, bukan alat yang otomatis “memperbaiki semuanya”.
HCL AppScan
HCL AppScan dipakai untuk AppSec, API, dan DevSecOps.
Nama lamanya IBM AppScan masih sering muncul, tetapi lini produk kini milik HCL. Edisi komersialnya lebih cocok bagi tim AppSec dan DevSecOps. Nilai sebenarnya muncul ketika scan staging, pengujian API, laporan untuk developer, dan remediation terhubung ke software lifecycle; tanpa itu, alat AppSec hanya menjadi generator PDF lain.
InsightVM / Nexpose
InsightVM/Nexpose membantu prioritas risiko.
Nexpose adalah nama lama yang dikenal, sedangkan InsightVM membawa perspektif platform, risiko, prioritas, dan integrasi. Bagi engineer jaringan, segmentasi, exposure, dan reachability menentukan seberapa berbahaya sebuah kerentanan. Scan saja tidak cukup; pertanyaannya adalah mana yang benar-benar kritis, terekspos, dapat dieksploitasi, dan relevan bagi bisnis.
Retina
Retina adalah konteks legacy.
Retina dahulu merupakan vulnerability scanner komersial. BeyondTrust mengumumkan penarikan dari pasar dan end-of-life portofolio Retina lama pada 2020. Saya tidak akan merencanakannya sebagai alat saat ini, kecuali untuk mendokumentasikan laporan atau instalasi lawas. Jika proses vulnerability management masih bergantung pada scanner yang dihentikan, tinjau seluruh prosesnya, bukan sekadar mengganti produk.
Web Application Security
Tool web sangat dual-use: teknik yang sama untuk memeriksa aplikasi sendiri dapat disalahgunakan terhadap aplikasi asing. Scope, jendela pengujian, dan izin harus selalu jelas.
Burp Suite
Burp Suite adalah proxy utama untuk analisis web resmi.
Burp berada di antara browser dan aplikasi, menampilkan request HTTP serta memungkinkan pengujian, pengulangan, dan analisis. Ia dipasang melalui PortSwigger. Community Edition cukup untuk belajar dan dasar manual, sedangkan Professional lebih kuat untuk pekerjaan profesional. Alur yang sah adalah mengatur proxy browser, memasang sertifikat uji, membuka aplikasi di lingkungan pengujian, lalu memeriksa request. Saya sengaja tidak menunjukkan rantai serangan.
ZAP
ZAP adalah scanner/proxy web bebas.
Nama “OWASP ZAP” masih umum, tetapi proyek menyebutnya ZAP atau ZAP by Checkmarx. Ia dapat dipakai sebagai aplikasi desktop atau dalam alur CI/CD. Saya menggunakannya untuk lingkungan belajar, pemeriksaan web internal, dan baseline otomatis terhadap staging. Active scan tidak boleh diarahkan ke target asing.
Nikto
sudo apt install nikto
Nikto mencari salah konfigurasi, berkas berbahaya, versi server lama, dan masalah webserver umum. Contoh berikut hanya untuk lab atau staging sendiri:
nikto -host https://staging.example.test
Nikto cukup berisik dan tidak halus. Justru karena itu ia berguna sebagai baseline: jika ia menemukan sesuatu di server sendiri, temuan tersebut perlu dinilai serius.
WPScan
wpscan --url https://wp-staging.example.test
WPScan berfokus pada WordPress, termasuk core, plugin, tema, dan konfigurasi. Instalasi biasanya melalui RubyGems, container, atau paket; hasil yang berguna sering memerlukan akses API ke basis data kerentanan. Jalankan setelah perubahan plugin, pembaruan besar, atau sebelum go-live, lalu nilai hasilnya secara manual karena output scanner bukan keputusan siap pakai.
SQLMap
SQLMap sangat kuat dan tidak cocok untuk contoh operasional publik.
SQLMap mengotomasi pengujian SQL injection dan karena itu sangat mudah disalahgunakan. Ia tersedia dari proyek resmi, GitHub, Kali, atau package manager. Penggunaan yang sah terbatas pada tes AppSec terotorisasi saat aplikasi berada dalam scope dan dugaan SQL injection perlu diverifikasi. Bagi admin biasa, memahami apa yang diuji lebih penting daripada menjalankannya.
AppSpider
AppSpider adalah DAST dari Rapid7.
Produk ini lebih cocok untuk AppSec enterprise daripada toolkit kecil engineer jaringan. Ia mendukung crawling, scan terautentikasi, reporting, dan integrasi proses keamanan. Seperti AppScan, nilainya bergantung pada proses yang membawa finding kembali kepada developer dan memastikan remediation.
Password dan autentikasi
Alat kata sandi berguna dalam audit resmi, tetapi dapat langsung disalahgunakan. Saya hanya akan memakainya dengan otorisasi jelas, data terisolasi, dan dokumentasi yang rapi.
John the Ripper
sudo apt install john
John the Ripper adalah alat klasik untuk audit dan pemulihan kata sandi. Dalam skenario sah, hash sendiri diuji terhadap wordlist atau aturan sederhana.
# Use only with authorized test hashes
john --wordlist=policy-test.txt hashes.txt
john --show hashes.txt
John membantu menilai kebijakan kata sandi secara realistis. Kebijakan baru meyakinkan jika bertahan terhadap pengujian cracking sederhana.
Hashcat
sudo apt install hashcat
Hashcat relevan ketika tenaga GPU digunakan untuk audit besar atau recovery. Setup GPU yang serius memerlukan driver yang tepat.
# Example mode using your own test hashes and wordlist
hashcat -m 0 hashes.txt policy-test.txt
Konsekuensinya lebih penting daripada perintah: jika kata sandi lemah cepat ditemukan, perbaiki MFA, aturan kata sandi, blocklist, dan kurangi ketergantungan pada kata sandi.
Ophcrack
Ophcrack terutama relevan secara historis.
Ia memakai rainbow table dan terutama dikenal dari skenario hash Windows lama. Untuk lingkungan modern saya lebih memilih John, Hashcat, MFA, dan credential hygiene. Ophcrack tetap berguna untuk memahami perkembangan audit kata sandi.
Hydra / THC-Hydra
Hydra menguji login online dan hanya masuk dalam scope yang sangat jelas.
Saya tidak menerbitkan contoh perintahnya. Tes login online sangat dekat dengan serangan credential, menghasilkan log, dan dapat mengunci akun. Penggunaan sah memerlukan sistem serta akun sendiri, rate limit, jendela uji, izin pemilik, dan monitoring. Sering kali audit hash offline serta kontrol identitas terpusat lebih aman.
Medusa
Medusa sejenis Hydra.
Medusa juga menjalankan tes login paralel terhadap layanan jaringan. Red team hanya boleh menggunakannya dalam scope dan koordinasi jelas. Blue team perlu mengenali polanya: banyak login gagal, sumber terdistribusi, protokol tidak lazim, lockout, dan banjir prompt MFA.
Cain & Abel
Cain & Abel adalah tool Windows lama.
Ia dahulu dipakai untuk password recovery, sniffing, dan ARP spoofing. Saat ini saya tidak merekomendasikannya; alat yang lebih terpelihara dan lebih mudah ditempatkan secara aman telah menggantikannya. Nilainya tinggal historis, menunjukkan perubahan keamanan Windows, segmentasi, EDR, dan perlindungan kata sandi.
Wireless Security
Alat wireless sangat bergantung pada hardware, driver, lingkungan radio, dan hukum. Audit Wi-Fi hanya boleh dilakukan pada jaringan sendiri atau lingkungan pelanggan yang memberi otorisasi jelas.
Aircrack-ng
sudo apt install aircrack-ng
Aircrack-ng adalah suite untuk audit Wi-Fi yang dapat menganalisis capture, memeriksa konfigurasi, dan menampakkan kelemahan. Saya sengaja tidak menunjukkan langkah serangan terhadap access point. Di lab sendiri, ia membantu menjelaskan risiko kata sandi lemah, enkripsi lama, dan WPS yang salah konfigurasi.
Wifite
Wifite mengotomasi audit Wi-Fi.
Ia memanggil alat lain di belakang layar, sehingga nyaman sekaligus sensitif. Untuk belajar, otomatisasi ini dapat menunjukkan alur audit; dalam pekerjaan profesional kita tetap harus tahu alat mana melakukan apa. Saya melihatnya sebagai alat lab atau red team dengan scope yang sangat jelas, bukan alat admin harian.
Kismet
Kismet untuk monitoring dan survey Wi-Fi.
Kismet mendeteksi jaringan, klien, dan aktivitas radio serta dapat membantu menemukan rogue access point. Hardware dan driver yang sesuai tetap dibutuhkan. Bagi blue team dan wireless engineer, pertanyaan praktisnya adalah access point apa yang muncul, perangkat mana yang tidak dikenal, dan klien berkomunikasi di mana.
AirSnort
AirSnort adalah sejarah WEP.
Ia membantu menunjukkan mengapa WEP secara kriptografis tidak dapat dipertahankan. Saya tidak akan memasangnya sekarang kecuali untuk riset sejarah. Tantangan modern adalah WPA2/WPA3, passphrase lemah, autentikasi enterprise, sertifikat, rogue AP, evil twin, dan segmentasi.
NetStumbler
NetStumbler adalah tool legacy.
Tool Windows ini dulu dipakai untuk deteksi WLAN dan site survey. Sistem operasi, standar Wi-Fi, serta model driver modern telah mengurangi relevansinya. Untuk analisis sekarang, pilih Kismet, alat survey terkini, alat vendor, atau software perencanaan WLAN profesional.
Reaver
Reaver mengingatkan mengapa WPS perlu dimatikan.
Ia berkaitan dengan kelemahan WPS, terutama mekanisme berbasis PIN. Saya tidak menerbitkan contoh serangan operasional. Pelajaran defensifnya jelas: nonaktifkan WPS, perbarui router, gunakan passphrase kuat, dan segmentasikan klien Wi-Fi dengan baik.
Blue team, monitoring, dan detection
Tool blue team mungkin terlihat kurang spektakuler daripada tool red team, tetapi merekalah yang menentukan apakah insiden terdeteksi atau tidak.
SIEM
SIEM mengumpulkan, menormalkan, mengorelasikan, mencari, dan memberi alert dari log.
SIEM adalah kelas sistem, bukan satu produk. Organisasi memilih Splunk, Elastic Security, Microsoft Sentinel, QRadar, LogRhythm, atau alternatif lain. Bagi engineer jaringan, log firewall, VPN, DNS, proxy, dan IDS/IPS adalah sumber sinyal penting; tanpa data ini, banyak serangan hanya terasa sebagai dugaan.
Splunk
Splunk sering menjadi basis SIEM.
Splunk dapat dipasang sebagai arsitektur server, indexer, dan search head atau digunakan sebagai layanan cloud. Pekerjaan dimulai dari kualitas data: apakah log masuk, waktunya benar, field ternormalisasi, dan dashboard serta alarm dapat ditindaklanjuti. Log firewall, VPN, DNS, proxy, dan autentikasi sangat berharga.
Elastic Stack
Elastic Stack memberi pencarian, log, dashboard, dan use case security.
Stack klasiknya terdiri dari Elasticsearch, Logstash, dan Kibana, kini ditambah Beats, agent, dan Elastic Security. Ia dapat dikelola sendiri, melalui container, atau Elastic Cloud. Fleksibilitasnya tinggi, tetapi storage, retention, parsing, izin, dan operasi juga menjadi tanggung jawab tim.
IDS/IPS
IDS mendeteksi; IPS dapat memblokir.
Efektivitasnya bergantung pada lokasi sensor, rule, tuning, dan telemetri. Sensor di tempat salah tidak melihat apa pun, sedangkan sistem yang tidak dituning hanya menghasilkan noise. Tentukan link yang dipantau, north-south atau east-west, alert saja atau blocking inline, pemilik rule, serta orang yang merespons temuan.
Suricata
sudo apt install suricata
Suricata adalah engine IDS/IPS/NSM modern dengan telemetri jaringan, analisis protokol, dan log EVE JSON. Contoh aman adalah menganalisis pcap yang sudah tersedia:
mkdir -p suricata-logs
suricata -r sample.pcap -k none -l ./suricata-logs
Dalam produksi, fokusnya adalah penempatan sensor, sumber rule, performa, false positive, serta integrasi dengan SIEM atau platform log.
Snort
# Simple Snort 3 starting point with a pcap file
snort -r sample.pcap

# Example with alert output and a Snort 3 configuration
snort -c /usr/local/etc/snort/snort.lua -r sample.pcap -A alert_fast

# Alternative lab example with an explicit local rule file
snort -R local.rules -r sample.pcap -A alert_fast
Snort adalah IDS/IPS klasik. Awali dengan pcap di lab, bukan inline blocking di produksi. Setup Snort 3 memakai konfigurasi Lua seperti snort.lua; contoh Snort 2 lama dengan snort.conf jangan disalin tanpa pemeriksaan. Snort juga mengajarkan cara membaca signature, true positive, dan false positive.
Zeek
zeek -r sample.pcap
ls *.log
Zeek adalah framework network security monitoring yang mengubah traffic menjadi log terstruktur untuk koneksi, DNS, HTTP, TLS, berkas, sertifikat, SSH, DHCP, dan lainnya. Berbeda dari IDS yang berfokus pada signature, Zeek membantu menyusun timeline dan memahami perilaku jaringan dari waktu ke waktu. Suricata juga menghasilkan metadata kaya, tetapi lebih sering berpusat pada rule dan alert.
NetFlow / IPFIX
NetFlow/IPFIX adalah metadata aliran, bukan payload.
Data seperti sumber, tujuan, port, protokol, durasi, dan volume memungkinkan pemantauan jaringan besar tanpa menyimpan semua paket. Ia membantu menemukan host yang mendadak banyak mengirim data keluar, koneksi ke negara tak lazim, atau traffic east-west yang tidak diharapkan. Router, switch, firewall, sensor, dan flow collector dapat menjadi sumbernya.
Full Packet Capture
Full Packet Capture menyimpan traffic lengkap dan harus ditangani hati-hati.
Full PCAP kuat, tetapi mahal dari sisi storage, privasi, dan operasi. Saya mengaktifkannya hanya di titik terpilih seperti Internet edge, segmen server kritis, lab, jendela incident response, atau lingkungan berisiko tinggi. Arkime, Stenographer, dan Security Onion dapat membuat capture dapat dicari. Keuntungannya adalah sesi bisa ditinjau kembali; kerugiannya adalah tanggung jawab terhadap data sangat sensitif.
OSSEC
OSSEC adalah IDS berbasis host.
Ia memeriksa log, file integrity, rootkit, kebijakan, dan active response. Produksi memerlukan manager, agent, rule, alert, serta proses penanganan. Banyak serangan baru terlihat di host melalui berkas baru, login, proses mencurigakan, atau konfigurasi yang berubah.
Catatan singkat: OSCO, OSSEC, atau OSSIM?
OSCO bukan nama mapan di sini; periksa apakah maksudnya OSSEC atau OSSIM.
Saya tidak akan memasang atau merekomendasikan OSCO sebelum istilahnya diklarifikasi. Nama tool yang salah dapat menunjukkan bahwa sebuah sumber disalin tanpa verifikasi.
Forensics dan incident response
Tool forensik tidak dibuat untuk menyerang. Ia membantu memahami apa yang terjadi setelah insiden.
The Sleuth Kit
sudo apt install sleuthkit
The Sleuth Kit adalah kumpulan CLI untuk analisis filesystem dan media penyimpanan. Dalam DFIR, ia dipakai untuk memeriksa image, struktur filesystem, dan mengekstrak artefak. Ia lebih merupakan kotak alat daripada antarmuka cantik.
Autopsy
Autopsy adalah platform forensics grafis.
Autopsy dibangun kuat di atas The Sleuth Kit. Investigator membuat case, mengimpor image, lalu menganalisis artefak, timeline, berkas, dan data browser. Admin mungkin jarang membutuhkannya, tetapi dalam incident response nilainya besar.
Volatility
vol -f memory.raw windows.info
vol -f memory.raw windows.pslist
Volatility adalah framework memory forensics untuk RAM image. Ia membantu menemukan proses, koneksi jaringan, DLL, handle, jejak malware, dan artefak lain yang kadang lebih jelas di memori daripada di disk. Instalasi modern biasanya melalui Python/Pip atau paket sesuai versi.
Guymager
Guymager membuat image forensik.
Ia menghasilkan salinan bit-for-bit media penyimpanan dan umum ditemukan di distribusi forensik Linux. Dalam kasus bukti nyata, tool saja tidak cukup; chain of custody, write blocker, hash, dan dokumentasi sama pentingnya.
Foremost
sudo apt install foremost
Foremost melakukan file carving berdasarkan header dan footer dari data mentah.
foremost -i disk-image.raw -o recovered-files
Ini berguna ketika berkas dihapus atau metadata filesystem rusak, tetapi tidak menggantikan metodologi forensik yang benar.
Binwalk
sudo apt install binwalk
Binwalk berguna untuk analisis firmware router, IoT, dan embedded device karena image sering memuat filesystem, konfigurasi, atau material kunci.
binwalk firmware.bin
binwalk -e firmware.bin
Bagi engineer jaringan, ini membuka pemahaman keamanan perangkat. Namun analisis firmware pihak lain tetap membutuhkan dasar hukum dan izin yang jelas.
Red team dan high-risk dual-use
Alat berikut sah dalam engagement red team profesional, tetapi lebih dekat dengan exploitation, phishing, dan command-and-control. Karena itu saya menjelaskan kedudukannya tanpa mengubah artikel ini menjadi petunjuk operasi.
Metasploit Framework
msfconsole
Metasploit adalah framework exploitation untuk memverifikasi kerentanan dan mereproduksi jalur serangan dalam tes terkontrol. Ia tersedia melalui Rapid7, Kali, dan paket. Saya sengaja berhenti pada pembukaan konsol; penggunaan profesional harus berada di lab atau scope pentest yang jelas. Blue team juga dapat memakainya untuk menguji detection terhadap teknik yang dikenal.
ExploitDB
ExploitDB membantu prioritas risiko.
ExploitDB adalah basis data exploit dan proof of concept, bukan suite software. Ia tersedia melalui situs web atau searchsploit di Kali. Adanya exploit publik memengaruhi prioritas patch, penilaian exposure, dan detection, meskipun kodenya tidak pernah dijalankan.
Core Impact
Core Impact adalah platform pentest komersial.
Produk enterprise ini ditujukan untuk pengujian resmi dan terstruktur. Nilainya ada pada perencanaan, pelaksanaan, reporting, dan pelacakan. Instalasi serta lisensinya bukan urusan “pasang cepat” pada mesin pribadi.
Cobalt Strike
Cobalt Strike hanya untuk latihan resmi dan berlisensi.
Platform adversary simulation ini termasuk alat paling sensitif dalam artikel. Ia hanya boleh diperoleh resmi melalui vendor dan tidak pantas berada pada komputer eksperimen pribadi atau lab yang tidak jelas. Di tangan profesional, ia menguji detection blue team secara realistis; di tangan yang salah, ia adalah alat penyalahgunaan serius. Karena itu tidak ada perintah atau pola operasi di sini.
GoPhish
GoPhish untuk simulasi phishing dan awareness.
GoPhish biasanya dipasang sebagai aplikasi server dalam lingkungan terisolasi. Sebelum penggunaan produksi, organisasi harus menyetujui aspek privasi, target, komunikasi, dan evaluasi. Ia baru menjadi alat pengukuran awareness yang sah ketika organisasi mengetahui apa yang diuji dan bagaimana hasil diperlakukan.
HiddenEye
HiddenEye dekat dengan penyalahgunaan.
Saya tidak merekomendasikannya sebagai alat perusahaan biasa. Jika muncul, konteksnya seharusnya riset malware/phishing atau pelatihan yang sangat terkendali. Bagi admin, pertahanannya lebih penting: MFA yang tahan phishing, mail filter, browser isolation, alur pelaporan, dan awareness.
SocialFish
SocialFish serupa.
Untuk program awareness yang serius, GoPhish atau platform komersial lebih mudah dipertanggungjawabkan karena reporting, consent, template, dan proses lebih rapi. Keberadaan toolkit sederhana ini menunjukkan mengapa MFA berbasis kata sandi dan pelatihan pengguna saja tidak cukup.
EvilURL
EvilURL terkait domain lookalike.
Homograph dan lookalike domain relevan untuk brand protection serta pertahanan phishing. Penggunaan defensif dapat mencari domain penipuan atau membuat contoh awareness, tetapi pembuatan domain menyesatkan mudah disalahgunakan. Konsekuensinya adalah DNS dan domain monitoring, DMARC/DKIM/SPF, domain komunikasi yang jelas, dan UX yang baik.
Evilginx
Evilginx menunjukkan batas MFA tradisional.
Evilginx adalah framework adversary-in-the-middle phishing dan terlalu dekat dengan pencurian credential serta sesi untuk diberi petunjuk instalasi. Penggunaan sah hanya dalam red-team test yang sangat terkendali. Pelajaran defensifnya: gunakan FIDO2/WebAuthn, Conditional Access, device binding, token protection, login telemetry, dan respons cepat terhadap sesi mencurigakan.
Distribusi sebagai lingkungan kerja
Kali Linux
Kali adalah distribusi security.
Kali membawa banyak tool untuk pentesting, forensik, reverse engineering, dan riset. Saya lebih memilihnya sebagai VM pada host Linux, bukan sistem harian. Keuntungan alat siap pakai juga merupakan jebakan: mudah menjalankan sesuatu yang belum dipahami. Kali tidak menggantikan pengetahuan.
Parrot OS
Parrot OS adalah distribusi security/privacy.
Ia cocok untuk pentesting, OSINT, forensik, dan pekerjaan keamanan umum. Seperti Kali, gunakan sebagai lingkungan terisolasi dengan snapshot dan jangan campur data pribadi atau akses pelanggan produksi. Perbedaan distribusi kurang penting daripada cara alat di dalamnya digunakan.
Security Onion
Security Onion fokus pada NSM, threat hunting, log management, dan incident response.
Ini bukan desktop untuk eksperimen, melainkan platform sensor dan monitoring untuk lab atau produksi. Setup tipikal menggabungkan sensor jaringan, Suricata, Zeek, log, dashboard, alert, dan investigasi. Ia menunjukkan bagaimana alat individual menjadi sistem detection: tcpdump menjawab pertanyaan sesaat, sensor yang ditempatkan baik menjelaskan perilaku jaringan selama berhari-hari.
Yang benar-benar saya bawa sebagai engineer jaringan
Jika harus membangun toolkit ringkas, saya akan memilih berdasarkan fungsi, bukan jumlah.
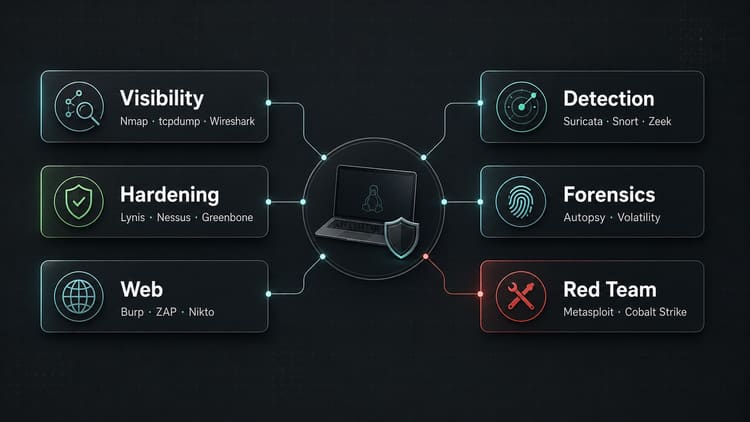
Visibility: Nmap, tcpdump, Wireshark.
External attack surface: Shodan, Censys, Amass, theHarvester.
Hardening: Lynis, Greenbone/OpenVAS, Nessus.
Web: Burp Suite, ZAP, Nikto, WPScan.
Detection: Suricata, Snort, OSSEC, SIEM.
NSM: Zeek, Security Onion, NetFlow/IPFIX, Full Packet Capture.
Forensics: Autopsy, The Sleuth Kit, Volatility, Guymager, Foremost, Binwalk.
Red team: Metasploit, Cobalt Strike, Core Impact, SQLMap, GoPhish, Evilginx hanya dengan mandat dan scope.
Untuk konteks historis: Cain & Abel, AirSnort, NetStumbler, Retina, dan Ophcrack dengan label legacy yang jelas.
Kesimpulan
Toolkit terbaik bukan yang paling panjang, tetapi yang setiap tool-nya punya alasan jelas.
Nmap dan Wireshark membantu saya memahami jaringan. Lynis, Nessus, dan Greenbone menampakkan kelemahan. Snort, Suricata, OSSEC, dan SIEM mencegah tim bekerja dalam gelap. Burp, ZAP, dan WPScan membantu keamanan web. Tool forensik mengurangi tebakan setelah insiden. Tool red team menguji pertahanan secara realistis, tetapi hanya dengan mandat yang bersih.
Bagi saya, batas sebenarnya bukan “tool admin” melawan “tool hacker”, melainkan operasi yang bertanggung jawab melawan penggunaan tanpa izin.
Sampai jumpa lagi,
Joe