面向网络工程师的安全工具
Network Security目录
做网络工程师或管理员久了,总会反复遇到这些名字:Nmap、Wireshark、tcpdump、Nessus、Greenbone、Burp Suite、Shodan、Suricata、Snort、Kali Linux、Metasploit、Hashcat、Cobalt Strike 等。
其中一些在我看来属于基本装备,另一些则是 AppSec、取证、蓝队或红队的专用工具。还有一些即使自己永远不会用于生产,也应该了解,以便正确判断它们。
关键在于:安全工具并不会自动成为黑客工具。真正决定其性质的是任务、目标系统、权限、文档记录和使用目的。
一个工具是否正当或危险,不取决于它的名字,而取决于它被使用的场景。
因此,本文既不是排名,也不是攻击指南。我从网络工程师的角度说明哪些工具有助于日常工作,哪些更适合安全团队,以及哪些边界需要格外谨慎。
本文中的所有示例只适用于自己的系统、实验室环境、预发布系统或明确授权的测试。一旦未经许可涉及第三方目标,就已经越过了边界。
安装示例有意限定在 Linux,具体包括 Debian、Ubuntu、Kali 或其他使用 apt 的类似系统。这里不展开其他平台,因为以清晰隔离的 Linux 系统为基础,更容易说明专业分析环境。
正确的工作环境
对于严肃的网络分析,我不会使用日常工作的 MacBook Air。日常设备上有邮件、客户数据、浏览器会话、密码、私人文件和生产访问权限,它离这些敏感内容太近,不适合作为需要严格隔离的安全测试环境。
更专业的做法是使用专用 Linux 计算机或工作站。工具可以原生运行,网卡更容易直接控制,抓包更方便,接口、路由、VLAN 和抓包权限也能得到更直接的管理。许多工具仍应放在 VM 中,因为快照、项目隔离和可靠的恢复点能避免大量麻烦。
一套现实的专业分析环境可以包括:
- 日常设备: 沟通、文档、工单、密码管理器和管理门户。
- Linux 分析机: 加密磁盘、抓包、网络诊断、本地实验室、长时间扫描,以及足够运行多个 VM 的内存。
- 安全 VM: Kali 或 Parrot 用于红队和 AppSec,Debian 或 Ubuntu 用于管理和蓝队工作;在高风险测试前创建快照。
- 网络硬件: 额外的 USB 以太网适配器,必要时支持 2.5G/10G,并配备带 VLAN 和镜像/SPAN 端口的小型管理型交换机。
- 无线硬件: Linux 支持 Monitor Mode 和 Packet Injection 的 USB 无线适配器,只用于获得授权的无线测试。
- 隔离实验室: 测试目标、故意设置为易受攻击的系统、自有域名、自有预发布网站和分离的项目目录。
- 客户环境: 只有在获得批准、记录好范围、定义时间窗口并明确联系人后才能进入。
更专业的环境还会划分独立网段:管理网络、实验网络、运行 Suricata 或 Zeek 的传感器,以及中央日志平台。这听起来可能过度,但重点正是如此:可靠的安全工作不仅来自工具,也来自清晰隔离。
无线分析中,VM 往往只解决一半问题,能否把正确的 USB 适配器稳定透传给 VM 才是关键。
专业安全人员真正使用的并不是一台神奇的“黑客笔记本”,而是一套可控的 Linux 环境,具有分离的工作区、可复现的实验室,以及能够干净移除或重置的工具。
先区分层级
在讨论具体名称前,必须先区分层级,否则完全不同的东西听起来会像同一类。
工具是承担明确任务的单个程序。Nmap 扫描网络,tcpdump 记录数据包,Lynis 检查系统的加固项。
框架是可扩展的工具体系。Metasploit、Recon-ng 或 Volatility 提供模块、工作流和自己的操作逻辑。
平台整合多种功能、用户、数据源、报告和集成,例如 Splunk、Censys、Maltego、Nessus、InsightVM、Core Impact 或 Cobalt Strike。
发行版是预装大量工具的完整操作系统。Kali Linux 和 Parrot OS 不是单个工具,而是工作环境。
安全概念更加抽象。SIEM 和 IDS/IPS 不是程序名,而是系统类别。Splunk 可以提供 SIEM 功能,Snort 和 Suricata 则是具体的 IDS/IPS 引擎。
可见性:最重要的基础
作为网络工程师,我不会从 Exploit 开始,而是从可见性开始:有哪些系统?开放了哪些端口?线路上实际传输哪些数据包?哪些服务在响应?我究竟拥有哪些日志?
Nmap
Nmap 是我最重要的工具之一。不是因为它很炫,而是因为它回答了一个简单问题:网络中有哪些目标可以到达?
在 Debian、Ubuntu 或 Kali 上通过包管理器安装。
sudo apt install nmap
实际工作中,我用 Nmap 做资产清点、防火墙检查和服务验证。我会确认主机是否只开放预期端口,变更后的服务是否仍能访问,或者是否遗留了旧测试服务。
# 对 Nmap 明确许可的测试目标检查版本
nmap -sV scanme.nmap.org

# 仅检查指定端口
nmap -Pn -p 22,80,443 scanme.nmap.org

# 保存结果以便以后比较
mkdir -p scans
nmap -sV -oA scans/scanme-baseline scanme.nmap.org

# 仅在有权限时扫描自己的内部网络
nmap -sV 192.168.1.0/24
我不会对陌生网络盲目运行 Nmap。但在自己的网络中,它是用事实取代猜测的优秀工具。
tcpdump
tcpdump 是一种直接、朴素的抓包方式。当我想快速确认数据包是否到达服务器或防火墙时,它通常比任何 GUI 都更快。
许多 Linux 系统已预装,否则可通过包管理器安装。
sudo apt install tcpdump
典型用途包括 DNS 调试、路由问题、防火墙规则、MTU 问题,或者回答“客户端究竟有没有到达服务器”。
# 显示接口
sudo tcpdump -D

# 观察某接口上的 DNS 流量
# Linux 系统中的接口名可能是 eth0、ens18 或 wlan0
sudo tcpdump -i eth0 -nn port 53

# 捕获与特定主机有关的流量
sudo tcpdump -i eth0 -nn host 192.0.2.10

# 保存抓包供 Wireshark 分析
sudo tcpdump -i eth0 -nn -w debug.pcap
最重要的操作原则是:抓包很容易包含敏感数据。我只保留必要的时间,不随意分享,并尽量使用窄过滤条件而不是广泛抓取。
Wireshark
当 tcpdump 不再足够时,我会使用 Wireshark。tcpdump 告诉我数据包确实存在,Wireshark 则帮助理解协议内部发生了什么。
在 Debian、Ubuntu 或 Kali 上通过包管理器安装。由于抓包权限很强,分析机上必须有意识地决定谁能获得这些权限。
sudo apt install wireshark
我主要用它分析 HTTP/TLS 错误、DNS 问题、TCP 重传、VoIP、SMB 或 LDAP,并检查来自防火墙和服务器的 pcap。
实践中,我通常先用 tcpdump 精确过滤并捕获,再用 Wireshark 打开文件。这样能减少噪声,也不用分析庞大的抓包文件。
Shodan
Shodan 不是传统的本地软件,而是搜索暴露在互联网上的系统。对网络工程师而言,它能展示自己的基础设施从外部看是什么样子。
可以通过 Web 界面或 API 使用,深入使用需要账户。我不把 Shodan 看成“攻击工具”,而把它看成镜子:哪些本不该公开的系统出现在公网?
我会搜索自己的域名、IP 范围、证书、产品 Banner 和遗留服务。它特别适合检查 VPN 网关、远程访问系统、ICS/IoT、旧 Web 服务器和错误暴露的管理界面。
Censys
Censys 与 Shodan 类似,但更专注于互联网暴露、证书、主机和 Attack Surface Management。
它通过 Web 平台或 API 提供服务。安全团队可以追踪公开可见的证书、IP、服务和域名。
真正价值不在于“为了搜索而搜索”,而在于核对:外部可见内容是否与内部资产清单一致?如果 Censys 找到内部资产管理中不存在的系统,说明流程存在问题。
Maltego
Maltego 是 OSINT 和关联分析平台。它不是扫描器,而是用于展示域名、IP、个人、组织、电子邮件地址、社交资料和基础设施之间的关系。
它作为桌面应用安装,不同版本提供不同数据源和 Transform。纯网络管理很少需要它,但 Threat Intelligence、欺诈调查、取证调查或复杂 OSINT 中非常强大。
使用时重点不是某条命令,而是明确问题:哪些域名属于某组织?出现了哪些证书和域名服务器?哪些基础设施反复出现?表格里隐藏着哪些关系?
theHarvester
theHarvester 是经典的 OSINT 和侦察工具,从多种公开来源收集电子邮件地址、主机、子域名或 Banner。
Kali 通常已经提供,其他系统可以通过项目仓库或发行版包安装。
# 只用于自己的域名或获得授权的域名
theHarvester -d example.com -b crtsh
数据源经常变化。有些会停止返回结果,有些需要 API Key 或设有 Rate Limit。示例命令没有结果,并不表示外部不存在任何痕迹。
我主要用它检查自己的外部视图:公开关联了哪些邮箱地址?出现了哪些子域名?攻击者无需登录就能看到什么?
Recon-ng
Recon-ng 是带有 Workspace、Module 和类似 Metasploit 操作方式的 OSINT 框架,但它面向侦察。
通常从 Git 安装,或在安全发行版中使用。与单个工具不同,它可以建立 Workspace、运行 Module、收集数据并系统地继续处理结果。
它更适合 OSINT 分析师、红队和安全工程师,而不是普通管理工作。当需要可重复的侦察流程,而非只查一次域名时,它才真正有价值。
Amass
Amass 对外部资产发现和子域名枚举非常有用。在大型环境中,被遗忘的子域名往往比主站更值得关注。
可从 OWASP、GitHub、包管理器或安全发行版获得。我会先使用被动枚举,因为侵入性更低。
# 被动枚举自己的域名或获得授权的域名
amass enum -passive -d example.com
使用前应检查本地版本和当前语法。项目持续维护,大版本之间的参数、数据源和工作流可能发生变化。
它适合检查旧测试环境、遗忘的预发布系统或孤立 DNS 记录是否仍然公开可见。
OSINT Framework
OSINT Framework 不是程序,而是经过整理的链接集合。正因如此,它很实用,可以快速找到适合域名、邮箱、社交媒体、图片、电话号码、公共登记等不同 OSINT 领域的数据源。
无需安装,只要把网站作为导航使用。
网络工程师不会每天使用它,但在了解一个组织的外部痕迹时,它能帮助找到正确来源,而不是随意拼接搜索查询。
Gobuster
Gobuster 用于枚举 Web 路径、DNS、虚拟主机等结构。在 Web 和基础设施测试中,它可以找到被遗忘的路径或子域名。
我把它放在可见性部分,因为它回答的是:哪些内容虽然没有记录,却仍然可以访问?当然,它也与 Web Application Security 重叠。
Debian、Ubuntu 或 Kali 可通过包管理器安装,需要更新版本时也可以使用 Go。
sudo apt install gobuster
合理的示例只能针对自己的预发布系统或实验室。
# 实验室或预发布目标,不用于第三方网站
gobuster dir -u https://staging.example.test -w wordlists/small.txt

# 在自己的实验室中枚举 VHost
gobuster vhost -u https://example.test -w wordlists/vhosts.txt
我绝不会对第三方网站运行 Gobuster。但对自己的 Web 应用而言,它是很好的现实检查:有哪些可访问内容早已无人知晓?
漏洞与加固
建立可见性后,下一步是找出哪些系统易受攻击、已经过时或配置不当。
优先级非常重要。CVSS 主要描述技术严重性,EPSS 估计实际利用概率,CISA KEV 列出已经确认遭到利用的漏洞。优秀团队会把这些信号与自身暴露面结合:互联网公开系统优先于实验服务器,生产系统优先于测试系统,关键服务优先于边缘问题。
Greenbone / OpenVAS
OpenVAS 如今属于 Greenbone 体系,实践中通常指 Greenbone Community Edition 或 Greenbone Vulnerability Management。
它不是一个随手安装的小型 CLI,而是包含 Feed、Web 界面、数据库和多个服务的扫描与管理栈。应使用官方 Community Container 或发行版包,不要把它顺便装在生产服务器上。
它适合周期扫描、认证检查、报告和优先级排序,但扫描器不能取代补丁管理,只能指出需要检查的位置。
Nessus
Nessus 是 Tenable 的商业漏洞扫描器,常见于审计、合规检查和定期漏洞扫描。
从 Tenable 获取对应平台的安装程序,随后使用本地服务和 Web 界面。我会定义清晰的扫描范围与时间窗口,并尽量使用认证扫描,因为它能直接检查软件版本和配置,而不只是从外部猜测。
Lynis
Lynis 是 Linux 和其他 Unix 类系统上实用的加固与审计工具。这里从 Linux 角度介绍。
安装很简单:
sudo apt install lynis
典型审计如下:
sudo lynis audit system
它会对日志、内核参数、SSH、文件权限、软件包状态、恶意软件扫描器和基线加固提出大量建议。我把它视为有技术深度的检查表,而不是一个能“自动修复一切”的工具。
HCL AppScan
HCL AppScan 是面向 Web、API 和软件安全测试的 AppSec 产品线。还记得 IBM AppScan 这个名称的人,应注意产品已经转移到 HCL。
商业版本由 HCL 提供,更适合 AppSec 和 DevSecOps,而不是传统网络运维。关键是把测试环境扫描、API 检查、开发报告和 Finding 跟踪嵌入软件生命周期。若不接入开发与修复流程,任何 AppSec 工具都会沦为又一个 PDF 生成器。
InsightVM / Nexpose
Rapid7 的 Nexpose 和 InsightVM 属于漏洞管理领域。Nexpose 是较早的知名名称,InsightVM 则提供风险、优先级和集成的现代平台视角。
它通过 Rapid7 部署。真正价值不只是扫描,而是判断什么确实严重、暴露在互联网、可被利用或对业务关键。网络分段、暴露面和可达性会直接改变漏洞的危险程度,因此网络工程师也必须参与。
Retina
Retina 曾是知名的商业漏洞扫描器,如今主要是 Legacy 名称。BeyondTrust 在 2020 年宣布退出这一市场,并终止原 Retina 产品线。
我不会把它纳入当前工具规划。只有在记录仍保留旧报告或安装的遗留环境时,它才有历史意义。
如果漏洞管理流程仍依赖已经退役的扫描器,就不应只替换工具,还应该重新审视整个流程。
Web Application Security
Web 工具尤其具有双重用途。检查自己应用的同一种技术也能被用于攻击别人的应用,因此必须始终明确范围、测试窗口和授权。
Burp Suite
Burp Suite 是 Web Application Security 最重要的工具之一。它作为浏览器和应用之间的代理,使 HTTP 请求可见,并允许测试、重放和分析。
它由 PortSwigger 提供。Community Edition 足够学习和手动基础测试,Professional 则更适合专业工作。
典型流程是把浏览器代理指向 Burp,在浏览器安装测试证书,打开测试环境中的应用并分析请求。这里不会展示攻击链,但在合法 AppSec 工作中 Burp 几乎是标准工具。
ZAP
ZAP 是免费的 Web 应用扫描器和拦截代理。过去常称为 OWASP ZAP,现在项目自身使用 ZAP 或 ZAP by Checkmarx。
它可以作为桌面应用,也可用于接近 CI/CD 的环境,是开源团队开始使用 DAST 的好选择。我会将它用于学习环境、内部 Web 检查和针对预发布系统的自动基线测试,但绝不会主动扫描第三方目标。
Nikto
Nikto 是检查已知错误配置、危险文件、旧服务器版本和常见 Web 服务器问题的扫描器,在许多发行版中可用。
sudo apt install nikto
示例只能针对自己的实验室或预发布环境:
nikto -host https://staging.example.test
Nikto 通信量大而且非常显眼,恰恰因此适合基线检查。如果它在自己的 Web 服务器上发现问题,就应该认真处理。
WPScan
WPScan 专用于 WordPress。WordPress 的安全性高度依赖 Core、插件、主题和配置,因此它对站点运营者很有价值。
在 Linux 上通常通过 RubyGems、Container 或提供的软件包安装。要获得有效结果,往往还需要访问漏洞数据库的 API。
防御示例只能针对获得许可的自有预发布或生产网站:
wpscan --url https://wp-staging.example.test
我会在插件变更、大型更新或上线前使用它,之后仍需由人评估结果。扫描器输出并不是最终决策。
SQLMap
SQLMap 自动化 SQL Injection 测试,功能强大且滥用风险明确。
可从官方项目、GitHub、Kali 或包管理器获得。由于它太接近实际利用,我不会在公开博客中展示操作示例。
合法用途是在授权 AppSec 测试中,对范围内的应用验证疑似 SQL Injection 是否真的可利用。普通管理员更需要理解它检查什么,而不是学会如何运行攻击。
AppSpider
AppSpider 是 Rapid7 体系中的 DAST 产品,更适合 Enterprise AppSec,而不是网络管理员的小工具箱。
它通过 Rapid7 提供,用于 Crawling、扫描、身份验证、报告和安全流程集成。其价值在于可重复测试 Web 与移动应用;与 AppScan 一样,只有把 Finding 反馈给开发团队的流程存在时,工具才真正有效。
密码与身份验证检查
密码工具在合法审计中很有用,也很容易被直接滥用。我只会在授权明确、数据隔离且记录完整时使用。
John the Ripper
John the Ripper 是密码审计和恢复的经典工具。合法场景中,可以检查自己的密码 Hash 是否会被简单 Wordlist 或规则迅速破解。
安装如下:
sudo apt install john
防御性实验室示例:
# 只使用获得授权的测试 Hash
john --wordlist=policy-test.txt hashes.txt
john --show hashes.txt
它能让密码策略接受现实检验。只有能抵抗简单破解测试的策略才有说服力。
Hashcat
Hashcat 在需要 GPU 能力时非常强大,适合大型密码审计、恢复场景和安全团队。
安装方式取决于平台。很多系统可通过包管理器安装,专业 GPU 环境还需要合适的驱动。
sudo apt install hashcat
示例只能在授权实验室中运行:
# 只使用自己的测试 Hash 和 Wordlist
hashcat -m 0 hashes.txt policy-test.txt
重点不是命令,而是后果。如果 Hashcat 很快找到弱密码,就应采用更好的 MFA、更强密码规则、Password Blocklist,并降低对密码本身的依赖。
Ophcrack
Ophcrack 使用 Rainbow Table,主要对较早的 Windows Hash 场景具有历史意义。
可从项目网站或旧软件包获得,但我不会在现代环境中把它作为主要审计工具。
它展示了密码审计如何演变。现代密码、Hash 算法和长 Passphrase 已使重点转向 John、Hashcat、MFA 和 Credential Hygiene。
Hydra / THC-Hydra
Hydra/THC-Hydra 是对网络服务测试凭据的在线登录审计工具。
可从 Kali、包管理器或项目仓库获得,但这里有意不提供真实协议的命令。在线登录测试非常接近凭据攻击,会产生日志、锁定账户,没有任务授权就明显不合规。
只有在测试自有系统、指定账户、明确 Rate Limit 和时间窗口、得到系统负责人许可并启用监控时才合理。普通运维通常更适合通过离线 Hash 审计和中央 Identity Control 处理弱密码。
Medusa
Medusa 与 Hydra 属于同一类别,可并行测试网络服务登录。
可通过包管理器或仓库安装,这里同样不提供真实协议和登录命令。
红队使用时必须处于范围内并经过明确协调。蓝队更应学会识别相关模式:大量失败登录、分散来源、异常协议、Account Lockout 和 MFA Prompt。
Cain & Abel
Cain & Abel 是用于密码恢复、Sniffing 和 ARP Spoofing 的历史 Windows 工具,我不会再把它推荐为现实工具。
它主要出现在旧培训材料、历史工具列表或非常陈旧的实验室中,现代工作已有维护更好、定位更清晰的替代品。
如今的价值在于历史:它反映了 Windows Security、网络分段、EDR 和密码保护发生了多大变化。
Wireless Security
无线工具高度依赖硬件、驱动、射频环境和法律。我只会在自己的网络或明确授权的客户环境中进行无线审计。
Aircrack-ng
Aircrack-ng 是无线安全审计工具套件,可分析抓包、检查无线配置并暴露弱点。
可通过包管理器、Kali 或项目网站获得。
sudo apt install aircrack-ng
这里不会给出针对 Access Point 的攻击步骤。在自有实验室中,它可以帮助理解弱无线密码、旧加密方式和错误配置 WPS 的风险。
Wifite
Wifite 自动化无线审计流程,并在后台调用其他工具。它因此很方便,也因此需要谨慎。
可从 Kali 或项目仓库获得。在学习环境中它有助于理解流程,但专业审计人员仍应知道后台每个工具究竟做了什么。
我把它视为范围极其清晰的实验室或红队工具,而不是管理员的日常工具。
Kismet
Kismet 适用于无线监控、勘测和检测。它能发现无线网络、客户端和射频活动,也可帮助定位 Rogue Access Point。
通过软件包或项目源安装,具体环境需要合适的无线硬件与驱动。
蓝队和无线工程师可用它回答:出现了哪些 Access Point?有没有未知设备?射频环境如何?哪些客户端在哪里通信?
AirSnort
AirSnort 属于 WEP 的历史。它是证明 WEP 在密码学上不可持续的工具之一。
除历史研究外,我不会再安装它。现代无线安全面对的是 WPA2/WPA3、弱 Passphrase、Enterprise Authentication、证书、Rogue AP、Evil Twin 和分段等问题。
实际价值不是“如何使用”,而是理解过去的安全机制不会永远安全。
NetStumbler
NetStumbler 是早期用于无线发现和 Site Survey 的 Windows 工具。
如今它主要属于 Legacy。现代操作系统、无线标准和驱动模型已经大幅降低其相关性。
今天分析无线环境,我会选择现代勘测工具、Kismet、厂商工具或专业无线规划软件。
Reaver
Reaver 与 WPS 相关。WPS 虽然方便,却存在安全问题,尤其是 PIN 方式。
可从 Kali 或 Fork 获得,但这里不会提供 WPS 攻击示例。
实践结论很明确:关闭 WPS,保持路由器更新,使用强无线 Passphrase,并合理分段无线客户端。理解这些结论并不要求日常使用 Reaver。
Blue team、monitoring 与 detection
蓝队工具看起来不如红队工具醒目,但它们决定了我们是否能发现事件。
SIEM
SIEM 不是单个工具,而是一个系统类别:收集、标准化、关联和搜索日志,生成告警,并让数据可用于调查。
因此不是“安装 SIEM”,而是选择 Splunk、Elastic Security、Microsoft Sentinel、QRadar、LogRhythm 等平台。
网络设备、防火墙、VPN、DNS、代理和 IDS/IPS 都是重要信号源。缺少这些数据,许多攻击就只能靠直觉判断。
Splunk
Splunk 是数据与分析平台,在安全环境中常作为 SIEM 基础,或与 Splunk Enterprise Security 一起使用。
可以部署为 Server、Indexer、Search Head 架构,也可以使用云服务。实践从数据开始:哪些日志进入系统?时间是否正确?字段是否标准化?Dashboard 和告警是否真正可用?
对网络工程师而言,防火墙、VPN、DNS、代理和身份验证日志尤其重要。
Elastic Stack
Elastic Stack 传统上由 Elasticsearch、Logstash 和 Kibana 组成,如今还包括 Beats、Agent 和 Elastic Security。
可以自行部署、使用 Container 或选择 Elastic Cloud。它很强大,但运维、存储、Retention、Parsing 和权限都必须认真规划。
我把 Elastic 看成面向日志、搜索、Dashboard 和安全场景的灵活且偏工程化的选择。控制力越大,运维责任也越大。
IDS/IPS
IDS 和 IPS 是系统类别。IDS 负责检测,IPS 还可以阻断。
它们的效果取决于位置、规则、调优和 Telemetry。放错位置的 Sensor 看不到流量,调优不良的系统只会制造噪声。
首先要决定监控哪些链路,是 North-South 还是 East-West,只告警还是 Inline Blocking,谁维护规则,谁响应命中。
Suricata
Suricata 是现代 IDS/IPS/NSM 引擎,擅长网络 Telemetry、协议分析和 EVE-JSON 日志。
安装如下:
sudo apt install suricata
一个安全示例是分析已有的 pcap 文件:
mkdir -p suricata-logs
suricata -r sample.pcap -k none -l ./suricata-logs
生产环境重点在于 Sensor 位置、规则来源、性能、False Positive,以及向 SIEM 或日志平台传递数据。
Snort
Snort 是经典而知名的 IDS/IPS,许多安全人员从 Snort 规则和 Signature 开始学习。
可从软件包或官方源安装。安全起点是在实验室中分析 pcap,而不是立即在生产中执行 Inline Blocking。现代 Snort 3 使用 snort.lua 等 Lua 配置,不应未经检查照搬 Snort 2 的旧 snort.conf 示例。
# 使用 pcap 的简单 Snort 3 示例
snort -r sample.pcap

# 使用 Snort 3 配置并输出告警
snort -c /usr/local/etc/snort/snort.lua -r sample.pcap -A alert_fast

# 在实验室中使用明确指定的本地规则文件
snort -R local.rules -r sample.pcap -A alert_fast
Snort 尤其有助于理解 Signature:流量中的什么模式被识别?什么是真实命中?什么是 False Positive?
Zeek
Zeek 不是主要输出 Signature 告警的传统 IDS,而是把网络流量转换为结构化日志的 Network Security Monitoring 框架,包括连接、DNS、HTTP、TLS、文件、证书、SSH、DHCP 等。
可通过包、官方仓库或更大型的 Sensor 环境安装。简单的实验室起点是分析 pcap:
zeek -r sample.pcap
ls *.log
Zeek 把数据包流量变成可调查的时间线,因此对网络工程师非常有价值。Suricata 也通过 EVE-JSON 提供强大的协议元数据,但通常更以规则和告警为中心。Zeek 更适合理解一段时间内的网络行为、Threat Hunting 和关联分析。
NetFlow / IPFIX
NetFlow 和 IPFIX 不是抓包,而是 Flow Metadata。它显示来源、目标、端口、协议、持续时间和数据量等信息,但不包含数据包内容。
它让我们无需完整记录所有数据包就能观察大型网络。可以检查哪些系统突然大量访问外部,哪些内部主机连接到异常国家,以及哪里出现了非预期的 East-West Traffic。
这些数据可来自路由器、交换机、防火墙、Sensor 或专用 Flow Collector。对安全而言,它介于“只有日志”和“保存每个数据包”之间。
Full Packet Capture
Full Packet Capture 把网络流量完整记录为 pcap 或存入专用平台。它很强大,但存储、隐私和运维成本都很高。
我不会在所有位置长期启用它。更合理的是选择互联网出口、关键服务器网段、实验室、Incident Response 时间窗口或高风险环境。Arkime、Stenographer、Security Onion 等工具可帮助搜索和利用抓包。
优势是事件发生后不必只靠日志推断,而能回看选定 Session。缺点是必须为极其敏感的数据承担责任。
OSSEC
OSSEC 是 Host Based Intrusion Detection System,检查主机上的日志、File Integrity、Rootkit、Policy 和 Active Response。
可通过包或项目源安装。生产使用需要设计 Manager、Agent、规则、告警和处理流程。
它的价值在于不只观察网络流量。许多攻击只有在主机上才会真正显现,例如新文件、登录、可疑进程和被修改的配置。
简短说明:OSCO、OSSEC 还是 OSSIM?
在这类工具语境中,OSCO 不是一个公认的安全工具名称。如果有人在 SIEM、IDS/IPS、Snort、Suricata 和 Splunk 的讨论中说“OSCO”,我会先确认是否实际指 OSSEC 或 OSSIM。
我不会安装或推荐 OSCO,而会先澄清术语。这并非小事,错误的工具名可能表示有人未经核实就复制了来源。
Forensics 与 incident response
取证工具不是用来“攻击”的,而是帮助我们在事件发生后理解究竟发生了什么。
The Sleuth Kit
The Sleuth Kit 是用于文件系统和存储介质分析的命令行工具集合。
安装如下:
sudo apt install sleuthkit
它在 DFIR 中用于检查 Image、分析文件系统结构和提取 Artifact。它更像工具箱,而不是漂亮的图形界面。
Autopsy
Autopsy 是数字取证图形平台,并广泛使用 The Sleuth Kit。
可从项目网站或软件包安装。使用时创建 Case、导入 Image,并分析 Artifact、Timeline、文件、浏览器数据和其他痕迹。
管理员不会每天使用它,但在 Incident Response 中非常有价值。
Volatility
Volatility 是 Memory Forensics 框架,用于分析 RAM Image,查找进程、网络连接、DLL、Handle、恶意软件痕迹等 Artifact。
如今通常根据版本通过 Python/Pip 或软件包安装。
典型实验室示例:
vol -f memory.raw windows.info
vol -f memory.raw windows.pslist
某些攻击在内存中比在磁盘上更明显,这正是它的价值。
Guymager
Guymager 是创建存储介质位级取证 Image 的工具。
它常见于取证 Linux 发行版或软件包。在真实证据场景中,除了工具,还必须重视 Chain of Custody、Write Blocker、Hash 和文档记录。
普通管理员很少日常使用,但它是 DFIR 的基础工作。
Foremost
Foremost 是 File Carving 工具,可根据 Header 和 Footer 从原始数据中重建文件。
安装如下:
sudo apt install foremost
实验室示例:
foremost -i disk-image.raw -o recovered-files
当文件被删除或文件系统元数据损坏时很有用,但不能代替规范的取证方法。
Binwalk
Binwalk 擅长固件分析。路由器、IoT 和嵌入式设备的固件常包含文件系统、配置或密钥材料,因此这对网络工程师很有吸引力。
安装如下:
sudo apt install binwalk
实验室示例:
binwalk firmware.bin
binwalk -e firmware.bin
它有助于理解设备安全,但生产工作需要法律边界清晰。拆解第三方设备的固件并不一定天然合规。
Red team 与高风险 dual-use
这些工具在专业红队项目中可以合法使用,但更接近真实利用、Phishing 或 Command and Control。因此这里只解释定位,不把文章写成操作手册。
Metasploit Framework
Metasploit 是 Exploitation 框架,在受控测试中用于验证漏洞并重现攻击路径。
可通过 Rapid7、Kali 或软件包获得。
msfconsole
一般博客中的操作流程到此为止。专业使用必须位于实验室或明确的 Pentest 范围内。它也能帮助蓝队验证对已知技术的 Detection。
ExploitDB
ExploitDB 不是软件套件,而是 Exploit 和 Proof of Concept 数据库。
可使用网站,或 Kali 中的 searchsploit 等搜索工具。
公开 Exploit Code 的存在会影响补丁优先级、暴露面评估和检测,因此防御价值很大。理解风险不要求运行每个 Exploit。
Core Impact
Core Impact 是面向专业团队进行结构化授权测试的商业 Pentest 平台。
通过厂商获得,安装、许可和使用都是 Enterprise 事项,不是随手安装的小工具。
我把它视为组织化测试的平台,覆盖规划、执行、报告和跟踪,价值在于流程与可证明性。
Cobalt Strike
Cobalt Strike 是 Adversary Simulation 和红队行动平台,也是本文最敏感的工具之一。
官方渠道需要厂商许可,理应如此。它不应出现在私人试验机或边界不清的实验室中。
这里不提供命令或使用模式。专业人员可以用它真实检验蓝队 Detection,但落入错误用途时会成为严重的滥用工具。
GoPhish
GoPhish 是 Phishing Simulation 和 Awareness Training 框架。
通常作为服务器应用安装在隔离环境中。生产使用前需要审批、隐私确认、目标群体、沟通计划和明确的评估方式。
我不把它简单视为“Phishing Tool”,而是 Awareness 测量工具。只有组织知道测什么、如何处理结果时才是正当的。
HiddenEye
HiddenEye 是非常接近滥用的 Phishing Toolkit。
我不会把它推荐为普通企业工具。即使使用,也应限于 Malware/Phishing 研究或严格受控的培训环境。
管理员更需要知道这类工具存在,而不是安装它。防御包括 MFA、抗 Phishing 身份验证、良好邮件过滤、Browser Isolation、报告流程和 Awareness。
SocialFish
SocialFish 与 HiddenEye 同属 Phishing Toolkit。
正常管理工作几乎没有合理用途。正式 Awareness 计划更适合选择 GoPhish 或商业平台,因为其报告、同意、模板和流程更完善。
蓝队了解这类 Toolkit 多么容易获得,才能明白仅靠密码型 MFA 和员工培训并不足够。
EvilURL
EvilURL 涉及 Homograph 和 Lookalike Domain,这对品牌保护和 Phishing 防御很重要。
防御方可用类似工具识别潜在欺骗域名或制作 Awareness 示例,但生成欺骗域名本身也可能被滥用,必须谨慎。
网络和管理团队最重要的行动是 DNS Monitoring、Domain Monitoring、DMARC/DKIM/SPF、清晰的官方通信域名和良好的用户引导。
Evilginx
Evilginx 是 Adversary in the Middle 型 Phishing 框架,能说明传统 MFA 并不自动具备抗 Phishing 能力。
它太接近真实 Credential 和 Session 攻击,因此这里不提供安装或使用命令。
合法使用仅限于严格控制的红队测试,用于验证企业 Identity 和 Session Protection。防御结论很明确:FIDO2/WebAuthn、Conditional Access、Device Binding、Token Protection、良好 Login Telemetry,以及对可疑 Session 的快速响应。
作为工作环境的发行版
发行版不是工具,而是工作台。
Kali Linux
Kali Linux 是预装大量 Pentesting、取证、Reverse Engineering 和安全研究工具的安全发行版。
可以安装为 VM、Live System 或专用硬件。大多数情况下,我会把它作为 Linux 主机上的 VM,而不是日常操作系统。
优势是许多工具已经安装并调好;缺点是这容易诱使人运行自己并不理解的操作。Kali 不能代替理解。
Parrot OS
Parrot OS 同样面向安全与隐私,适合 Pentesting、OSINT、取证和一般安全工作。
与 Kali 一样,我会把它作为隔离环境使用:VM、实验室、明确快照,并与私人数据和生产客户访问分开。
Kali 与 Parrot 的差别,不如是否能负责任地使用其中工具重要。
Security Onion
Security Onion 是这类工作台中的防御一方。Kali 和 Parrot 与 Pentesting 和安全研究关系更强,而 Security Onion 专注于 Network Security Monitoring、Threat Hunting、日志管理和 Incident Response。
它不是普通桌面玩具,而是实验室或生产安全环境中的 Sensor 与监控平台。典型组成包括网络 Sensor、Suricata、Zeek、日志、Dashboard,以及告警与调查工作流。
它向网络工程师展示了如何把单个工具组成 Detection 环境。一次 tcpdump 回答某个瞬间的问题,位置合理的 Sensor 则能说明数天、数周内网络真正发生了什么。
作为网络工程师,我真正会保留什么
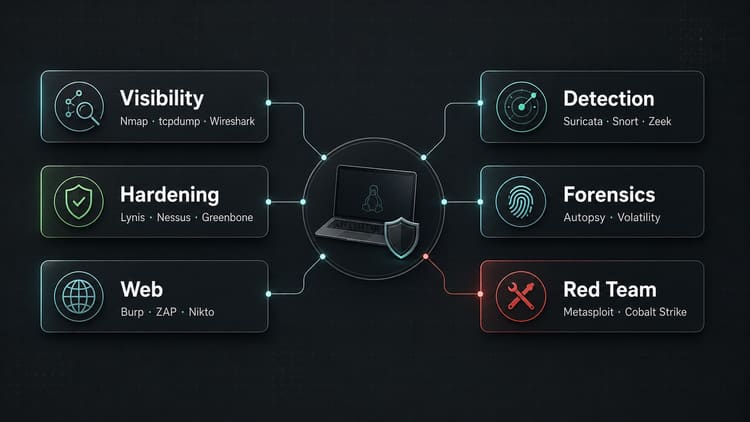
如果要为网络工程师建立一个精简工具箱,我会这样选择:
可见性:Nmap、tcpdump、Wireshark。
外部攻击面:Shodan、Censys、Amass、theHarvester。
加固和漏洞:Lynis、Greenbone/OpenVAS、Nessus 或类似漏洞管理平台。
Web 应用:Burp Suite、ZAP、Nikto、WPScan。
检测:Suricata、Snort、OSSEC,再加上实用的 SIEM 或日志栈。
Network Security Monitoring:Zeek、Security Onion、NetFlow/IPFIX,必要时使用 Full Packet Capture。
取证:Autopsy、The Sleuth Kit、Volatility、Guymager、Foremost、Binwalk。
红队:Metasploit、Cobalt Strike、Core Impact、SQLMap、GoPhish、Evilginx,但必须有正式任务、范围和经验。
历史定位:Cain & Abel、AirSnort、NetStumbler、Retina、Ophcrack,并明确标注 Legacy 背景。
结论
最好的安全工具箱不是最长的,而是你知道为什么每个工具都在其中。
Nmap 和 Wireshark 帮我理解网络;Lynis、Nessus 和 Greenbone 帮我发现弱点;Snort、Suricata、OSSEC 和 SIEM 让我不再盲目;Burp、ZAP 和 WPScan 支持 Web Security;取证工具让事件发生后的判断不再只是猜测;红队工具可用于现实检验防御,但前提是任务授权明确。
真正的边界并不是“管理员工具”对“黑客工具”,而是负责任的使用对未经授权的使用。
下次见,
Joe