Strumenti di sicurezza per ingegneri di rete
Network SecurityIndice dei contenuti
Chi lavora a lungo come ingegnere di rete o amministratore incontra sempre gli stessi nomi: Nmap, Wireshark, tcpdump, Nessus, Greenbone, Burp Suite, Shodan, Suricata, Snort, Kali Linux, Metasploit, Hashcat, Cobalt Strike e molti altri.
Alcuni appartengono alla dotazione di base. Altri sono strumenti specialistici per AppSec, forensics, blue team o red team. Altri ancora vanno conosciuti per classificarli correttamente, anche se non li useresti mai in produzione.
Il punto decisivo è: uno strumento di sicurezza non è automaticamente uno strumento da hacker. Conta il mandato, il sistema target, l’autorizzazione, la documentazione e lo scopo.
Uno strumento non diventa serio o pericoloso per il suo nome, ma per il contesto in cui viene usato.
Questo articolo non è una classifica né una guida di attacco. È scritto dal punto di vista di un ingegnere di rete che vuole capire quali strumenti aiutano nel lavoro quotidiano, quali appartengono ai team security e dove serve prudenza.
Tutti gli esempi appartengono a sistemi propri, laboratori, staging o test esplicitamente autorizzati. Appena entra in gioco un target terzo senza permesso, il limite è superato.
Gli esempi di installazione sono pensati per Linux, soprattutto Debian, Ubuntu, Kali o sistemi simili con apt. Un ambiente professionale è più chiaro se parte da un sistema Linux separato.
Tralascio deliberatamente le altre piattaforme, perché un setup di analisi professionale risulta più chiaro quando la base è un sistema Linux dedicato e ben separato.
L’ambiente di lavoro giusto
Per analisi di rete serie non userei il mio MacBook Air quotidiano. Una macchina usata per mail, dati clienti, sessioni browser, password e accessi produttivi è troppo vicina a ciò che va separato.
È più professionale una macchina Linux dedicata. Gli strumenti girano nativamente, le schede di rete si controllano meglio e catture, routing, VLAN e permessi sono più gestibili. Molti strumenti però stanno meglio in VM, perché snapshot e separazione per progetto permettono rollback puliti.
Un setup realistico:
- Macchina quotidiana: comunicazione, documentazione, ticket, password manager, portali admin.
- Macchina Linux di analisi: dischi cifrati, packet capture, diagnostica, lab locali, scan lunghi, RAM per più VM.
- VM di sicurezza: Kali o Parrot per red team/AppSec, Debian/Ubuntu per admin e blue team, snapshot prima di test rischiosi.
- Hardware di rete: adattatore USB Ethernet, 2.5G/10G se serve, switch managed con VLAN e porta mirror/SPAN.
- Hardware Wi-Fi: adattatore USB Wi-Fi supportato da Linux per monitor mode e packet injection, solo per test autorizzati.
- Lab isolato: target di test, sistemi vulnerabili intenzionalmente, domini propri, staging propri, cartelle progetto separate.
- Ambiente cliente: solo con approvazione, scope documentato, finestra definita e contatto chiaro.
In modo molto professionale ci sono anche segmenti separati: management, lab, un sensore con Suricata o Zeek e una piattaforma log centrale. Per il Wi-Fi una VM è spesso solo metà soluzione; serve passthrough USB pulito verso l’adattatore giusto.
Non è eccessivo: un buon lavoro di sicurezza nasce anche da una separazione pulita. È questo che usano davvero i professionisti, non un magico «hacker laptop», ma un setup Linux controllabile con aree distinte, lab riproducibili e strumenti che si possono rimuovere o ripristinare in modo ordinato.
Separare prima i livelli
Prima di parlare dei singoli nomi bisogna distinguere bene i livelli. Altrimenti tutto sembra uguale, anche se si tratta di cose molto diverse.
Un tool ha un compito preciso. Nmap scansiona reti, tcpdump cattura pacchetti, Lynis controlla hardening.
Un framework è un ambiente estendibile: Metasploit, Recon-ng o Volatility.
Una piattaforma unisce funzioni, utenti, sorgenti dati, reporting e integrazioni: Splunk, Censys, Maltego, Nessus, InsightVM, Core Impact o Cobalt Strike.
Una distribuzione è un sistema completo con strumenti preinstallati, come Kali Linux o Parrot OS.
Un concetto di sicurezza è più astratto: SIEM e IDS/IPS sono classi di sistemi, non singoli programmi.
Splunk può offrire funzioni SIEM, mentre Snort e Suricata sono motori IDS/IPS concreti.
Visibilità: la base più importante
Come ingegnere di rete non parto dagli exploit. Parto dalla visibilità: quali sistemi esistono, quali porte sono aperte, quali pacchetti passano davvero e quali log ho?
Nmap
Nmap risponde alla domanda: cosa è raggiungibile in rete?
Su Debian, Ubuntu o Kali lo installo tramite il package manager. In pratica lo uso per inventario, verifiche firewall e validazione dei servizi: voglio sapere se un host espone solo le porte previste, se un servizio risponde ancora dopo una modifica o se è rimasto attivo un vecchio servizio di test.
sudo apt install nmap
# Version check contro un target di test approvato da Nmap
nmap -sV scanme.nmap.org

# Controllare solo porte specifiche
nmap -Pn -p 22,80,443 scanme.nmap.org

# Salvare risultati per confronti futuri
mkdir -p scans
nmap -sV -oA scans/scanme-baseline scanme.nmap.org

# Scansionare una rete interna propria solo con autorizzazione
nmap -sV 192.168.1.0/24
Non lancerei mai Nmap alla cieca contro reti altrui. Nella propria rete è invece un ottimo modo per sostituire ipotesi con fatti.
tcpdump
tcpdump è packet capture diretto e veloce.
Se su un server o un firewall voglio capire rapidamente se i pacchetti arrivano, spesso è più veloce di qualsiasi GUI. È già installato su molti sistemi Linux; altrimenti arriva dal package manager.
sudo apt install tcpdump
Gli usi tipici sono debugging DNS, routing, regole firewall, problemi MTU o la domanda: «Il client arriva almeno fino al server?»
# Mostrare le interfacce
sudo tcpdump -D

# Osservare traffico DNS su un'interfaccia
# I nomi variano: eth0, ens18 o wlan0
sudo tcpdump -i eth0 -nn port 53

# Catturare traffico verso un host
sudo tcpdump -i eth0 -nn host 192.0.2.10

# Salvare una capture per Wireshark
sudo tcpdump -i eth0 -nn -w debug.pcap
Le catture possono contenere rapidamente dati sensibili. Le conservo solo per il tempo necessario, le condivido con prudenza e preferisco filtri stretti a catture indiscriminate.
Wireshark
Wireshark aiuta quando tcpdump non basta più. È utile per HTTP/TLS, DNS, ritrasmissioni TCP, VoIP, SMB, LDAP e pcaps da firewall o server.
tcpdump mostra che i pacchetti esistono, Wireshark aiuta a capire cosa accade nei protocolli. Su una macchina di analisi bisogna decidere consapevolmente chi ottiene i diritti di cattura. Spesso registro prima un flusso ben filtrato con tcpdump e apro poi il file in Wireshark, riducendo rumore e dimensione.
sudo apt install wireshark
Shodan
Shodan mostra sistemi esposti su Internet. Lo uso come specchio della mia superficie esterna, non come strumento di attacco.
Si usa tramite interfaccia web o API e per un impiego serio serve un account. Cerco domini e range IP propri, certificati, banner di prodotto o servizi dimenticati. È particolarmente utile per gateway VPN, accessi remoti, ICS/IoT, vecchi web server e interfacce di management esposte per errore.
Censys
Censys è simile a Shodan ma più orientato a esposizione, certificati, host e attack-surface management.
Si accede dalla piattaforma web o via API. Il valore pratico è il confronto: ciò che è visibile dall’esterno corrisponde all’inventario? Se Censys trova sistemi assenti dall’asset management interno, esiste un problema di processo.
Maltego
Maltego rende visibili relazioni OSINT tra domini, IP, persone, organizzazioni, email e infrastruttura.
Si installa come applicazione desktop e usa fonti e transforms diversi secondo l’edizione. Nel networking puro mi serve raramente, ma per threat intelligence, frodi, indagini o questioni OSINT complesse è molto potente. Conta formulare domande pulite e far emergere relazioni nascoste in una tabella.
In pratica permette di chiedere quali domini appartengono a un’organizzazione, quali certificati e nameserver compaiono, quale infrastruttura si ripete e dove esistono collegamenti difficili da vedere in un inventario lineare.
theHarvester
# Usare solo contro domini propri o autorizzati
theHarvester -d example.com -b crtsh
Le fonti cambiano: alcune richiedono API key o non restituiscono sempre risultati.
theHarvester raccoglie informazioni pubbliche come email, host, sottodomini e banner. Su Kali è in genere già disponibile; altrove si installa dal repository del progetto o dai pacchetti della distribuzione. Un risultato vuoto non significa che non esistano tracce esterne. Lo userei per verificare ciò che un attaccante può vedere senza login.
In concreto controllo quali indirizzi email risultano associati pubblicamente a un dominio, quali sottodomini emergono e quali informazioni un estraneo può raccogliere senza autenticarsi.
Recon-ng
Recon-ng è un framework OSINT con workspace e moduli per workflow ripetibili.
Si installa di solito tramite Git o si usa nelle distribuzioni security. Consente di creare workspace, usare moduli, raccogliere dati e trattare i risultati in modo sistematico. Lo vedo più per analisti OSINT, red team e security engineer che per l’amministrazione quotidiana.
Amass
# Enumerazione passiva di un dominio proprio o autorizzato
amass enum -passive -d example.com
Controllerei sempre versione e sintassi locale.
Amass serve a scoprire asset esterni e enumerare sottodomini, spesso più interessanti della pagina principale. Il progetto evolve e flag, fonti e workflow possono cambiare. In pratica aiuta a trovare vecchi ambienti di test, staging dimenticati o record DNS orfani ancora visibili pubblicamente.
Si ottiene da OWASP, GitHub, package manager o distribuzioni security. Inizierei con l’enumerazione passiva perché è meno invasiva.
OSINT Framework
OSINT Framework è una raccolta di link per trovare fonti OSINT adatte.
Non si installa: il sito orienta tra domini, email, social media, immagini, numeri di telefono, registri pubblici e molte altre aree. Non è uno strumento quotidiano, ma evita di improvvisare query casuali quando si devono comprendere le tracce esterne di un’organizzazione.
Gobuster
Gobuster enumera percorsi web, DNS e virtual host.
Nei test web e infrastrutturali aiuta a trovare percorsi o sottodomini dimenticati. Lo colloco nella visibilità perché risponde a una domanda concreta: cosa è raggiungibile anche se non è documentato?
sudo apt install gobuster
# Target lab o staging, non siti terzi
gobuster dir -u https://staging.example.test -w wordlists/small.txt

# Enumerazione VHost nel proprio lab
gobuster vhost -u https://example.test -w wordlists/vhosts.txt
Gobuster può arrivare dai pacchetti o da Go quando serve una versione recente. Non lo eseguirei mai contro siti altrui. Sulle proprie applicazioni offre invece un buon controllo di realtà: che cosa è ancora raggiungibile, anche se nessuno lo ricorda più?
Gli esempi appartengono sempre a staging e laboratori propri. Il fatto che l’enumerazione sia tecnicamente semplice non modifica il requisito di autorizzazione.
Vulnerabilità e hardening
Dopo la visibilità viene la domanda: cosa è vulnerabile, obsoleto o configurato male? CVSS descrive la gravità tecnica, EPSS la probabilità di sfruttamento, CISA KEV ciò che è già sfruttato.
I team efficaci combinano questi segnali con l’esposizione reale: Internet conta più di un lab, produzione più di test, un servizio critico più di una nota marginale.
Greenbone / OpenVAS
OpenVAS oggi va letto nel contesto Greenbone. È uno stack di scanning e gestione, non un piccolo tool CLI.
Greenbone Community Edition o Greenbone Vulnerability Management comprende feed, interfaccia web, database e servizi. Userei i container community ufficiali o i pacchetti della distribuzione, non un’installazione improvvisata su un server di produzione. Serve per scan ricorrenti, controlli autenticati, reporting e prioritizzazione; non sostituisce il patch management.
Nessus
Nessus è uno scanner commerciale Tenable. Lo userei con finestre chiare, target definiti e possibilmente scan autenticati.
Tenable fornisce un installer per la piattaforma, dopo il quale opera un servizio locale con interfaccia web. Gli scan autenticati sono spesso più utili, perché verificano versioni software e configurazioni dall’interno invece di limitarsi a deduzioni esterne.
Lynis
Lynis è uno strumento pratico di hardening e audit per Linux e altri sistemi Unix-like.
sudo apt install lynis
sudo lynis audit system
Fornisce indicazioni su logging, parametri kernel, SSH, permessi, pacchetti, scanner antimalware e hardening di base. Non è un tool che «risolve tutto», ma una checklist con buona profondità tecnica.
HCL AppScan
HCL AppScan è una linea AppSec per test web, API e software, più vicina a DevSecOps che al puro networking.
Chi conosce ancora IBM AppScan deve ricordare il passaggio a HCL. Le edizioni commerciali arrivano da HCL e hanno senso nel ciclo di sviluppo: scan in test, verifiche API, reporting ai developer e follow-up dei finding. Senza remediation integrata diventa solo un altro generatore di PDF.
InsightVM / Nexpose
InsightVM e Nexpose appartengono al vulnerability management Rapid7 e aiutano nella priorizzazione del rischio.
Nexpose è il vecchio nome noto, InsightVM la prospettiva più moderna con rischio e integrazioni. Il valore non è solo nello scan, ma nel capire cosa è davvero critico, esposto a Internet, sfruttabile o rilevante per il business. Segmentazione e raggiungibilità modificano direttamente il rischio.
Retina
Retina è oggi soprattutto legacy; BeyondTrust ha annunciato nel 2020 l’uscita da quel mercato.
Non lo pianificherei come strumento attuale. Rimane rilevante solo storicamente o per documentare vecchi ambienti. Se un processo dipende ancora da uno scanner dismesso, bisogna rivedere l’intero processo e non soltanto sostituire il prodotto.
Può quindi comparire in vecchi report o installazioni legacy, ma non appartiene alla pianificazione di un nuovo processo di vulnerability management.
Web Application Security
Gli strumenti web sono dual-use e vanno usati solo su applicazioni proprie o autorizzate.
La stessa tecnica che verifica un’applicazione propria può essere abusata contro servizi altrui. Scope, finestre di test e permessi chiari sono quindi obbligatori.
Burp Suite
Burp Suite è un proxy e tool centrale per Web Application Security.
Si colloca tra browser e applicazione, rende visibili le richieste HTTP e permette test, ripetizioni e analisi. Si installa da PortSwigger: Community Edition basta per imparare e per i controlli manuali di base, Professional è più forte nei test professionali. Il flusso tipico configura il browser sul proxy, installa il certificato di test e analizza richieste in staging.
ZAP
ZAP è un proxy/scanner web libero, oggi ZAP o ZAP by Checkmarx.
Si installa come applicazione desktop o si integra in workflow CI/CD. È un buon accesso open source al DAST per lab, controlli interni e test di base su staging. Gli active scan non appartengono a target estranei.
Nikto
sudo apt install nikto
nikto -host https://staging.example.test
Nikto cerca configurazioni errate, file pericolosi, versioni vecchie e problemi tipici dei web server. È rumoroso e poco discreto, proprio per questo è utile come baseline: se trova qualcosa su un server proprio, va esaminato seriamente.
WPScan
WPScan è specializzato in WordPress, dove sicurezza significa core, plugin, temi e configurazione. Su Linux si installa in genere tramite RubyGems, container o pacchetti e per risultati utili spesso richiede l’accesso API al database delle vulnerabilità.
wpscan --url https://wp-staging.example.test
Lo userei dopo modifiche ai plugin, aggiornamenti importanti o prima del go-live. Poi una persona deve valutare i risultati: l’output di uno scanner non è una decisione pronta.
SQLMap
SQLMap automatizza test SQL injection. Non pubblicherei esempi operativi.
Si ottiene dal progetto ufficiale, GitHub, Kali o package manager. È legittimo soltanto in test AppSec autorizzati, quando l’applicazione è nello scope e bisogna confermare una SQL injection sospetta. Per un normale admin è più importante capire cosa verifica che eseguirlo.
AppSpider
AppSpider è un prodotto DAST Rapid7 per test ripetibili.
Appartiene più all’AppSec enterprise che al piccolo toolkit di un network admin. Copre crawling, scan, autenticazione, reporting e integrazione nei processi. Come AppScan, vale solo se i finding tornano ai developer e vengono corretti.
Password e autenticazione
Questi strumenti richiedono autorizzazione pulita, dati isolati e documentazione.
Sono molto utili negli audit legittimi, ma possono essere abusati direttamente.
John the Ripper
John the Ripper è un classico per audit e recovery delle password. In scenari legittimi verifica se hash propri possono essere infranti rapidamente con semplici wordlist o regole.
sudo apt install john
# Usare solo con hash di test autorizzati
john --wordlist=policy-test.txt hashes.txt
john --show hashes.txt
Mi serve per verificare realisticamente una password policy. Una policy è convincente solo quando resiste a controlli elementari di cracking.
Hashcat
Hashcat è potente quando entra in gioco la GPU. Serve per audit più ampi, recovery e team security; setup GPU seri richiedono anche driver adatti.
sudo apt install hashcat
# Solo con hash e wordlist propri
hashcat -m 0 hashes.txt policy-test.txt
Se trova rapidamente password deboli, il risultato indica la necessità di MFA migliore, regole più robuste, password blocklist e minore dipendenza dalle password.
Ophcrack
Ophcrack è storico per scenari Windows vecchi.
Usa rainbow table e si trova sul sito del progetto o in vecchi pacchetti. Non lo sceglierei come strumento primario moderno: password, hashing e passphrase attuali spostano l’attenzione su John, Hashcat, MFA e igiene delle credenziali.
Hydra / THC-Hydra
Hydra testa credenziali online contro servizi di rete; niente comandi pubblici.
Si installa da Kali, pacchetti o repository del progetto. Test online possono generare log e bloccare account. Sono legittimi solo su sistemi propri, con account definiti, rate limit, finestra, autorizzazione e monitoring. Spesso audit offline e controlli identity centralizzati sono preferibili.
Medusa
Medusa è simile a Hydra. Per il blue team contano i pattern: molti login falliti, fonti distribuite, lockout e MFA prompt.
Parallelizza test di login contro servizi di rete e arriva dai pacchetti o dal repository. Non pubblicherei comandi reali; un red team deve usarla solo nello scope e con coordinamento esplicito.
Cain & Abel
Cain & Abel è uno strumento Windows storico, non una raccomandazione moderna.
Combinava password recovery, sniffing e ARP spoofing. Oggi compare soprattutto in vecchio materiale didattico o lab storici. Il suo valore è mostrare quanto siano cambiate sicurezza Windows, segmentazione, EDR e protezione delle password.
Wireless Security
Gli audit Wi-Fi dipendono da hardware, driver, radio e autorizzazione.
Li eseguirei solo su reti proprie o in ambienti cliente chiaramente autorizzati.
Aircrack-ng
Aircrack-ng è una suite per audit WLAN: analizza catture, verifica configurazioni e rende visibili debolezze. Arriva dai package manager, da Kali o dal sito del progetto e richiede hardware e driver adatti.
sudo apt install aircrack-ng
Non mostrerei passi di attacco contro access point. In un lab proprio serve a capire perché password deboli, cifratura vecchia e WPS configurato male sono problemi reali.
Wifite
Wifite automatizza workflow Wi-Fi ed è quindi comodo ma sensibile.
Si ottiene da Kali o dal repository del progetto e orchestra altri tool in background. In un audit professionale voglio comunque sapere quale componente esegue ogni azione. Rimane uno strumento da lab o red team con scope molto chiaro.
Kismet
Kismet serve per monitoring e survey Wi-Fi.
Rileva WLAN, client e attività radio e aiuta a trovare rogue access point. Si installa da pacchetti o fonti del progetto, con hardware e driver adeguati. Per blue team e wireless engineer mostra quali AP compaiono, quali dispositivi sono sconosciuti e come si presenta l’ambiente radio.
AirSnort
AirSnort appartiene alla storia di WEP.
Lo installerei solo per ricerca storica. I problemi moderni sono WPA2/WPA3, passphrase deboli, autenticazione enterprise, certificati, rogue AP, evil twin e segmentazione. La lezione è che una vecchia sicurezza non resta sicura per sempre.
NetStumbler
NetStumbler è un vecchio tool Windows per discovery Wi-Fi.
Sistemi operativi, standard WLAN e modelli di driver moderni ne hanno ridotto fortemente l’utilità. Oggi sceglierei strumenti survey attuali, Kismet, tool del produttore o software professionale di pianificazione Wi-Fi.
Reaver
Reaver appartiene al contesto WPS; la lezione è disabilitare WPS.
È disponibile su Kali o tramite diversi fork. Non pubblicherei esempi operativi di attacco WPS. Le conseguenze pratiche sono mantenere il router aggiornato, usare passphrase forti e segmentare correttamente i client WLAN.
Blue team, monitoring e detection
Gli strumenti blue team sembrano meno spettacolari, ma decidono se un incidente viene notato oppure no.
SIEM
Un SIEM raccoglie, normalizza, correla e rende cercabili i log.
Non è un singolo programma, ma una classe di sistemi che inoltre avvisa e conserva dati per le indagini. Si sceglie una piattaforma come Splunk, Elastic Security, Microsoft Sentinel, QRadar o LogRhythm. Per le reti, log di apparati, firewall, VPN, DNS, proxy e IDS/IPS sono segnali essenziali.
Splunk
Splunk è una piattaforma dati spesso usata come base SIEM.
Può essere installata con server, indexer e search head oppure usata in cloud, anche con Splunk Enterprise Security. Tutto parte dai dati: arrivano davvero, hanno timestamp corretti, campi normalizzati, dashboard e alert utili? Per un network engineer contano soprattutto firewall, VPN, DNS, proxy e autenticazione.
Elastic Stack
Elastic Stack offre log, ricerca, dashboard e security use case.
Storicamente comprende Elasticsearch, Logstash e Kibana, oggi ampliati da Beats, agent ed Elastic Security. Si gestisce direttamente, in container o tramite Elastic Cloud. Offre molta flessibilità ma anche responsabilità per storage, retention, parsing e permessi.
IDS/IPS
IDS rileva, IPS può bloccare. Il valore dipende da posizionamento, regole e tuning.
Un sensore nel punto sbagliato non vede nulla, uno mal configurato produce solo rumore. Chiarirei prima quali link monitorare, north-south o east-west, alert o blocco inline, chi mantiene le regole e chi risponde ai finding.
Suricata
Suricata è un moderno motore IDS/IPS/NSM, forte nella telemetria di rete, nell’analisi dei protocolli e nei log EVE JSON. Un ingresso sicuro è analizzare un pcap esistente.
sudo apt install suricata
mkdir -p suricata-logs
suricata -r sample.pcap -k none -l ./suricata-logs
In produzione contano posizionamento dei sensori, fonti delle regole, prestazioni, falsi positivi e inoltro verso SIEM o log platform.
Snort
Snort è un classico IDS/IPS. Si installa da pacchetti o fonti ufficiali e conviene iniziare con pcap in lab, non con blocco inline in produzione. I setup moderni Snort 3 usano configurazioni Lua come snort.lua; vecchi esempi Snort 2 con snort.conf non vanno copiati senza verifica.
# Avvio semplice Snort 3 con pcap
snort -r sample.pcap

# Esempio con alert e configurazione Snort 3
snort -c /usr/local/etc/snort/snort.lua -r sample.pcap -A alert_fast

# Alternativa in lab con regole locali
snort -R local.rules -r sample.pcap -A alert_fast
Snort aiuta a capire le firme: quali pattern si riconoscono nel traffico, cosa è un hit reale e cosa un falso positivo?
Zeek
Zeek non è un IDS classico basato soprattutto sulle firme. È un framework di Network Security Monitoring che trasforma il traffico in log strutturati per connessioni, DNS, HTTP, TLS, file, certificati, SSH, DHCP e altro. Si installa da pacchetti, repository ufficiali o come parte di sensori più grandi.
zeek -r sample.pcap
ls *.log
Per un network engineer costruisce una timeline analizzabile. Anche Suricata offre metadati ricchi tramite EVE JSON, ma è spesso più orientata a regole e alert; Zeek eccelle nell’analisi e correlazione del comportamento nel tempo.
NetFlow / IPFIX
NetFlow/IPFIX sono metadati di flusso, non payload.
Mostrano origine, destinazione, porte, protocollo, durata e volume senza catturare il contenuto. Permettono di osservare reti grandi: quali sistemi inviano improvvisamente molto traffico fuori, quali host contattano paesi insoliti, dove compare traffico east-west inatteso? I dati arrivano da router, switch, firewall, sensori o collector.
Per la sicurezza rappresentano il compromesso tra «ho soltanto i log» e «salvo ogni pacchetto», offrendo ampia visibilità con requisiti di storage più contenuti.
Full Packet Capture
Full Packet Capture salva traffico completo; Arkime, Stenographer e Security Onion possono renderlo consultabile.
È potente, ma costoso per storage, privacy e gestione. Non lo attiverei ovunque in modo permanente, ma in punti selezionati come Internet edge, segmenti critici, lab o finestre di incident response. Rivedere sessioni dopo un incidente è prezioso, ma comporta responsabilità su dati molto sensibili.
OSSEC
OSSEC è un IDS host-based.
Controlla log, file integrity, rootkit, policy e active response. Si installa da pacchetti o fonti del progetto; in produzione servono manager, agent, regole, alert e processi. Completa la rete perché molti attacchi diventano visibili sull’host attraverso nuovi file, login, processi sospetti o configurazioni modificate.
Breve excursus: OSCO, OSSEC o OSSIM?
OSCO non è un nome consolidato qui; verificherei se si intende OSSEC o OSSIM.
Non installerei né consiglierei «OSCO» prima di chiarire il termine. In security non è un dettaglio: un nome errato può indicare che una fonte è stata ripresa senza verifica.
Forensics e incident response
Gli strumenti forensi non servono ad «attaccare», ma a capire che cosa è accaduto dopo un incidente.
The Sleuth Kit
The Sleuth Kit è una raccolta di strumenti CLI per analizzare filesystem e supporti dati.
sudo apt install sleuthkit
Nei casi DFIR si usa per esaminare immagini, analizzare strutture del filesystem ed estrarre artefatti. È più una cassetta degli attrezzi che una bella interfaccia.
Autopsy
Autopsy è la piattaforma grafica basata su The Sleuth Kit.
Si installa dal sito del progetto o dai pacchetti. Permette di creare case, importare immagini ed esaminare artefatti, timeline, file e dati del browser. Un admin non ne ha bisogno ogni giorno, ma è molto utile nell’incident response.
Volatility
Volatility è un framework di memory forensics. Analizza immagini RAM per trovare processi, connessioni di rete, DLL, handle, tracce malware e altri artefatti. Secondo la versione si installa tramite Python/Pip o pacchetti.
vol -f memory.raw windows.info
vol -f memory.raw windows.pslist
Alcuni attacchi sono più visibili in memoria che sul disco, ed è questo il suo valore.
Guymager
Guymager crea immagini forensi bit a bit.
Si trova spesso nelle distribuzioni Linux forensi o nei repository. In una vera situazione probatoria contano anche chain of custody, write protection, hash e documentazione. È raro nel quotidiano di un admin, ma fondamentale nel DFIR.
Foremost
sudo apt install foremost
foremost -i disk-image.raw -o recovered-files
Foremost fa file carving usando header e footer e può ricostruire file eliminati o con metadati danneggiati. Non sostituisce comunque una metodologia forense pulita.
Binwalk
sudo apt install binwalk
binwalk firmware.bin
binwalk -e firmware.bin
Binwalk è forte nell’analisi firmware di router, IoT e sistemi embedded, dove si trovano filesystem, configurazioni o materiale crittografico. In un lavoro reale occorre anche chiarezza legale prima di smontare firmware di dispositivi altrui.
Red team e dual-use ad alto rischio
Questi strumenti possono essere legittimi in incarichi red team professionali, ma sono più vicini allo sfruttamento reale, al phishing o al command-and-control. Li descrivo quindi senza trasformare l’articolo in un manuale operativo.
Metasploit Framework
Metasploit è un framework di exploitation che aiuta a verificare vulnerabilità e riprodurre percorsi di attacco in test controllati. Si ottiene da Rapid7, Kali o package repository.
msfconsole
In un articolo generale non mostrerei volutamente un workflow più ampio. Appartiene a un lab o a un pentest con scope chiaro; per un blue team può anche convalidare detection contro tecniche note.
ExploitDB
ExploitDB è una banca dati di exploit e proof of concept.
Si usa dal sito o tramite strumenti come searchsploit in Kali. Difensivamente, la presenza di codice pubblico cambia priorità di patching, valutazione dell’esposizione e detection. Non occorre eseguire ogni exploit per comprenderne il rischio.
Core Impact
Core Impact è una piattaforma commerciale di pentest.
È rivolta a team professionali che conducono test strutturati e autorizzati. Arriva dal produttore; installazione, licensing e uso sono temi enterprise. Il valore risiede in pianificazione, esecuzione, reporting e tracciabilità.
Cobalt Strike
Cobalt Strike appartiene solo a contesti autorizzati e licenziati.
È una piattaforma di adversary simulation e red team, tra le più sensibili dell’articolo. Si ottiene ufficialmente soltanto dal produttore. Non pubblicherei comandi o schemi operativi. In mani professionali verifica realisticamente le detection; fuori da questo contesto è uno strumento serio di abuso.
GoPhish
GoPhish serve per simulazioni phishing e awareness.
Si installa come applicazione server, spesso isolata. Prima dell’uso reale servono approvazioni, chiarimenti privacy, gruppi target, piano di comunicazione e criteri di valutazione. Misura seriamente l’awareness solo quando l’organizzazione sa cosa viene testato e come saranno trattati i risultati.
HiddenEye
HiddenEye è vicino all’abuso e non è un tool aziendale normale.
È un toolkit phishing che limiterei alla ricerca o a laboratori didattici strettamente controllati. Per gli admin conta più sapere che esiste che installarlo. La difesa richiede MFA, metodi phishing-resistant, buoni filtri email, browser isolation, reporting e awareness.
SocialFish
SocialFish è simile a HiddenEye.
Per un programma serio preferirei GoPhish o piattaforme commerciali con reporting, consenso, template e processi più puliti. Sapere quanto questi toolkit siano accessibili spiega perché formazione e MFA basata soltanto su password non bastano.
EvilURL
EvilURL tratta domini lookalike e homograph.
Il tema è rilevante per brand protection e difesa dal phishing. Può aiutare a individuare domini ingannevoli o creare esempi di awareness, ma generarli può anche essere abusato. Le conseguenze difensive sono DNS e domain monitoring, DMARC/DKIM/SPF e domini di comunicazione chiari.
Evilginx
Evilginx mostra perché MFA classica non è sempre phishing-resistant.
È un framework adversary-in-the-middle e non pubblicherei installazione o comandi, perché è troppo vicino ad attacchi a credenziali e sessioni. È legittimo solo in red-team test molto controllati. La difesa comprende FIDO2/WebAuthn, Conditional Access, device binding, token protection, telemetria login e risposta rapida.
Distribuzioni come ambiente
Una distribuzione non è uno strumento, ma il banco di lavoro.
Kali Linux
Kali è una distribuzione security per pentesting, forensics e research.
Si installa come VM, live system o su hardware dedicato. Per la maggior parte dei casi la userei come VM su un host Linux, non come sistema quotidiano. Molti tool sono già presenti e coordinati, ma proprio questo invita a eseguire cose che non si comprendono. Kali non sostituisce la competenza.
Parrot OS
Parrot OS è un’altra distribuzione security/privacy da usare in modo isolato.
È adatta a pentesting, OSINT, forensics e lavoro security generale. Come Kali, la vedo in VM o lab con snapshot chiari, senza mescolare dati privati o accessi cliente produttivi. La differenza tra le due conta meno dell’uso responsabile degli strumenti.
Security Onion
Security Onion è orientata a monitoring, threat hunting, log management e incident response.
È la controparte difensiva, non un giocattolo desktop ma una piattaforma di sensori per lab o produzione. Riunisce sensori di rete, Suricata, Zeek, log, dashboard e workflow di allarme e indagine. Un tcpdump risponde a una domanda momentanea; un sensore ben posizionato racconta per giorni o settimane cosa accade davvero.
Cosa terrei davvero come ingegnere di rete
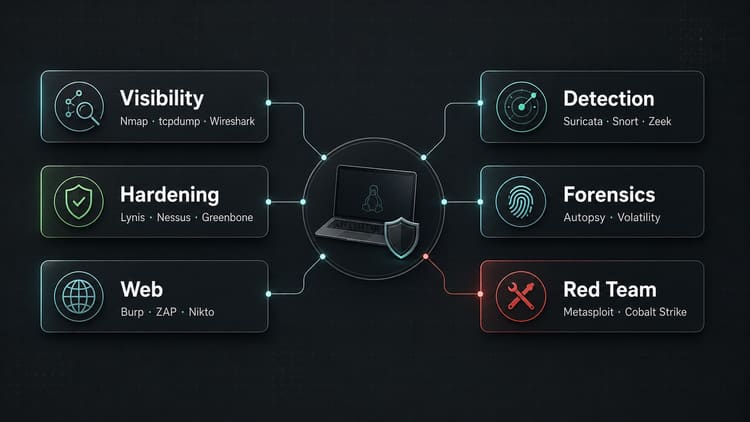
Per visibilità: Nmap, tcpdump, Wireshark.
Per superficie esterna: Shodan, Censys, Amass, theHarvester.
Per hardening e vulnerabilità: Lynis, Greenbone/OpenVAS, Nessus.
Per web: Burp Suite, ZAP, Nikto, WPScan.
Per detection: Suricata, Snort, OSSEC, più un SIEM o log stack.
Per Network Security Monitoring: Zeek, Security Onion, NetFlow/IPFIX e Full Packet Capture.
Per forensics: Autopsy, The Sleuth Kit, Volatility, Guymager, Foremost, Binwalk.
Per red team: Metasploit, Cobalt Strike, Core Impact, SQLMap, GoPhish, Evilginx solo con mandato, scope ed esperienza.
Per il contesto storico: Cain & Abel, AirSnort, NetStumbler, Retina, Ophcrack, tutti con una chiara classificazione legacy.
Conclusione
Il miglior kit di sicurezza non è il più lungo, ma quello in cui sai perché ogni strumento è presente.
Nmap e Wireshark aiutano a comprendere una rete. Lynis, Nessus e Greenbone rendono visibili le debolezze. Snort, Suricata, OSSEC e un SIEM evitano di lavorare alla cieca. Burp, ZAP e WPScan aiutano sulla sicurezza web. Gli strumenti forensi permettono di ricostruire un incidente, mentre quelli red team hanno senso solo con un mandato pulito.
Per me il confine non è “tool admin” contro “tool hacker”, ma uso responsabile contro uso non autorizzato.
Alla prossima,
Joe