ネットワークエンジニアのためのセキュリティツール
Network Security目次
ネットワークエンジニアや管理者として長く働くと、Nmap、Wireshark、tcpdump、Nessus、Greenbone、Burp Suite、Shodan、Suricata、Snort、Kali Linux、Metasploit、Hashcat、Cobalt Strike などの名前を何度も目にします。
私にとって基本装備に含まれるものもあれば、AppSec、フォレンジック、ブルーチーム、レッドチーム向けの専門ツールもあります。また、自分で本番環境に使うことはなくても、正しく位置付けるために知っておくべきものもあります。
重要なのは、セキュリティツールが自動的にハッキングツールになるわけではないという点です。判断を分けるのは、依頼内容、対象システム、権限、文書化、そして目的です。
ツールが正当なものか危険なものかは、その名前ではなく、使われる文脈によって決まります。
したがって、この記事はランキングでも攻撃手順でもありません。ネットワークエンジニアの視点から、日常業務で役立つツール、セキュリティチームに任せるべきツール、そして特に慎重に扱うべき境界を整理します。
この記事のすべての例は、自分が所有するシステム、ラボ環境、ステージング環境、または明示的に許可されたテストだけを対象とします。許可なく第三者の対象を扱った時点で境界を越えています。
インストール例は意図的に Linux、具体的には Debian、Ubuntu、Kali、または apt を使う類似システムに限定しています。専門的な分析環境を説明するうえでは、明確に分離された Linux システムを土台にした方が分かりやすいため、ほかのプラットフォームはここでは扱いません。
正しい作業環境
本格的なネットワーク分析に、普段使いの MacBook Air は使いません。日常端末にはメール、顧客データ、ブラウザーセッション、パスワード、私的ファイル、本番環境へのアクセスが集まりすぎており、セキュリティテストで必要な分離を保てないからです。
より専門的なのは、専用の Linux コンピューターまたは Linux ワークステーションです。ツールをネイティブに動かし、ネットワークカードへ直接アクセスでき、パケットキャプチャーも容易になります。インターフェース、ルーティング、VLAN、キャプチャー権限も直接管理できます。それでも多くのツールは VM 内で動かすべきです。スナップショット、プロジェクトごとの分離、確実な復元地点が、セキュリティ業務で多くのトラブルを防ぐからです。
専門的な分析環境として現実的なのは、次のような構成です。
- 日常端末: コミュニケーション、文書化、チケット、パスワードマネージャー、管理ポータル。
- Linux 分析端末: 暗号化ディスク、パケットキャプチャー、ネットワーク診断、ローカルラボ、長時間のスキャン、複数 VM に十分な RAM。
- セキュリティ VM: レッドチーム/AppSec 用の Kali または Parrot、管理/ブルーチーム用の Debian または Ubuntu。危険を伴うテストの前にはスナップショットを取得します。
- ネットワーク機器: 追加の USB Ethernet アダプター、必要に応じて 2.5G/10G、小型のマネージドスイッチ、VLAN、ミラー/SPAN ポート。
- 無線 LAN 機器: Monitor Mode と Packet Injection を Linux で利用できる USB 無線 LAN アダプター。認可された無線 LAN テストだけに使います。
- 隔離ラボ: テスト対象、意図的に脆弱なシステム、自分のドメイン、自分のステージングサイト、分離されたプロジェクトディレクトリー。
- 顧客環境: 許可、文書化されたスコープ、定義された時間枠、明確な連絡担当者がある場合だけ利用します。
さらに専門的に構成するなら、管理ネットワーク、ラボネットワーク、Suricata や Zeek を動かすセンサー、中央ログ基盤をそれぞれ別のセグメントに置きます。大げさに見えても、そこが重要です。優れたセキュリティ業務は、ツールだけでなく、適切な分離によって成立します。
無線 LAN 分析では VM だけでは不十分なことが多く、適切なアダプターへの確実な USB パススルーが決定的です。
プロが実際に使う環境は、魔法の「ハッカー用ノート PC」ではありません。分離された作業領域、再現可能なラボ、きれいに削除または復元できるツールを備えた、制御可能な Linux 環境です。
まず階層を分ける
個別の名前を扱う前に、階層を明確に分ける必要があります。そうしないと、まったく異なるものが同じように聞こえてしまいます。
ツールは、明確な役割を持つ単独の道具です。Nmap はネットワークをスキャンし、tcpdump はパケットを記録し、Lynis はシステムのハードニング項目を検査します。
フレームワークは拡張可能な道具の枠組みです。Metasploit、Recon-ng、Volatility には、モジュール、ワークフロー、独自の処理体系があります。
プラットフォームは、複数の機能、ユーザー、データソース、レポート、連携機能をまとめます。Splunk、Censys、Maltego、Nessus、InsightVM、Core Impact、Cobalt Strike などが該当します。
ディストリビューションは、多数のツールをプリインストールした完全な OS です。Kali Linux と Parrot OS は個別ツールではなく、作業環境です。
セキュリティ概念はさらに抽象的です。SIEM や IDS/IPS はプログラム名ではなくシステムの分類です。Splunk は SIEM 機能を提供でき、Snort と Suricata は具体的な IDS/IPS エンジンです。
可視性:最も重要な基礎
ネットワークエンジニアとして、私は Exploit から始めません。可視性から始めます。どのシステムが存在するのか、どのポートが開いているのか、実際にどのパケットが流れているのか、どのサービスが応答するのか、そもそもどのログを持っているのかを確認します。
Nmap
Nmap は、私にとって最も重要なツールの一つです。派手だからではなく、「ネットワーク上で何に到達できるのか」という単純な問いに答えるからです。
Debian、Ubuntu、Kali ではパッケージ管理からインストールします。
sudo apt install nmap
実務では、資産の棚卸し、ファイアウォール確認、サービス検証に Nmap を使います。ホストに期待したポートだけが開いているか、変更後もサービスへ到達できるか、古いテストサービスが放置されていないかを確認できます。
# Nmap が明示的に許可しているテスト対象に対するバージョン確認
nmap -sV scanme.nmap.org

# 指定したポートだけを確認
nmap -Pn -p 22,80,443 scanme.nmap.org

# 後から比較できるよう結果を保存
mkdir -p scans
nmap -sV -oA scans/scanme-baseline scanme.nmap.org

# 自分の内部ネットワークも、権限がある場合だけスキャン
nmap -sV 192.168.1.0/24
第三者のネットワークへ無差別に Nmap を実行することはありません。しかし自分のネットワークでは、思い込みを事実に置き換える優れた手段です。
tcpdump
tcpdump は、単純で直接的なパケット記録ツールです。サーバーやファイアウォールにパケットが届いているかを素早く確認したいときは、多くの場合 GUI より速く答えが出ます。
多くの Linux システムには既に入っています。なければパッケージ管理で導入します。
sudo apt install tcpdump
典型的な用途は、DNS のデバッグ、ルーティング問題、ファイアウォールルール、MTU 問題、そして「クライアントはサーバーまで到達しているか」という確認です。
# インターフェースを表示
sudo tcpdump -D

# インターフェース上の DNS トラフィックを監視
# Linux によりインターフェース名は eth0、ens18、wlan0 など
sudo tcpdump -i eth0 -nn port 53

# 特定ホスト宛てのトラフィックを取得
sudo tcpdump -i eth0 -nn host 192.0.2.10

# Wireshark で開くために保存
sudo tcpdump -i eth0 -nn -w debug.pcap
運用上の最重要点は、キャプチャーに機密データが入りやすいことです。必要な期間だけ保存し、安易に共有せず、広いフィルターより狭いフィルターを選びます。
Wireshark
Wireshark は、tcpdump だけでは足りないときに使います。tcpdump はパケットが存在することを示し、Wireshark はプロトコル内で何が起きているかを理解する助けになります。
Debian、Ubuntu、Kali ではパッケージ管理からインストールします。分析端末では誰にキャプチャー権限を与えるかを意識的に決める必要があります。
sudo apt install wireshark
主に HTTP/TLS エラー、DNS 問題、TCP 再送、VoIP 問題、SMB や LDAP のデバッグ、ファイアウォールやサーバーから取得した pcap の分析に使います。
実務では、まず tcpdump で対象を絞って記録し、そのファイルを Wireshark で開くことがよくあります。ノイズを減らし、巨大なキャプチャーを解析せずに済みます。
Shodan
Shodan は一般的なローカルソフトウェアではなく、インターネット上に露出したシステムの検索エンジンです。自組織のインフラが外からどう見えるかを示すため、ネットワーク担当者にも有用です。
Web UI または API で利用し、本格利用にはアカウントが必要です。私は Shodan を「攻撃ツール」ではなく鏡として捉えます。公開されるべきでないシステムが外部から見えていないかを確認します。
自分のドメイン、IP レンジ、証明書、製品バナー、忘れられたサービスを検索します。特に VPN ゲートウェイ、リモートアクセス、ICS/IoT、古い Web サーバー、誤って公開された管理画面の確認に役立ちます。
Censys
Censys は Shodan に近い位置付けですが、インターネット露出、証明書、ホスト、Attack Surface Management により重点を置いています。
Web プラットフォームまたは API を利用します。公開されている証明書、IP、サービス、ドメインを追跡したいセキュリティチームに適しています。
価値は検索そのものではなく照合にあります。外部から見えるものが自社の資産台帳と一致するかを確認し、Censys が台帳にないシステムを見つけたなら、そこにはプロセス上の問題があります。
Maltego
Maltego は OSINT とリンク分析のプラットフォームです。スキャナーではなく、ドメイン、IP、人物、組織、メールアドレス、ソーシャルプロフィール、インフラ間の関係を可視化します。
デスクトップアプリとして導入し、エディションに応じて異なるデータソースと Transform を利用します。通常のネットワーク管理で使う場面は多くありませんが、Threat Intelligence、不正調査、捜査、複雑な OSINT では非常に強力です。
重要なのは単発のコマンドではなく、問いの立て方です。組織に紐づくドメインは何か、どの証明書とネームサーバーが現れるか、どのインフラが繰り返し使われるか、表では見えない関係は何かを調べます。
theHarvester
theHarvester は古典的な OSINT/Recon ツールです。複数の公開ソースからメールアドレス、ホスト、サブドメイン、バナーなどを収集します。
Kali には通常含まれており、それ以外ではプロジェクトリポジトリーやディストリビューションのパッケージから導入します。
# 自分のドメインまたは許可されたドメインだけに使用
theHarvester -d example.com -b crtsh
データソースは頻繁に変わります。結果を返さなくなるソース、API キーが必要になるソース、Rate Limit のあるソースもあります。結果が空でも、外部に痕跡がないとは限りません。
自組織の外部視点を確認するために使います。ドメインに結び付く公開メールアドレスやサブドメイン、ログインなしで攻撃者が確認できる情報を把握できます。
Recon-ng
Recon-ng は、Workspace、Module、Metasploit に似た操作体系を持つ OSINT フレームワークです。ただし目的は Reconnaissance です。
通常は Git から導入するか、セキュリティディストリビューションで利用します。単体ツールとの違いは構造にあり、Workspace を作成し、Module を使って情報を集め、結果を体系的に処理できます。
一般的な管理業務よりも、OSINT アナリスト、レッドチーム、セキュリティエンジニア向けです。単発のドメイン検索ではなく、再現可能な Recon ワークフローが必要な場合に価値があります。
Amass
Amass は外部資産の発見とサブドメイン列挙に有用です。大規模環境では、主要サイトより忘れられたサブドメインの方が問題になることがあります。
OWASP、GitHub、パッケージ管理、セキュリティディストリビューションから入手できます。侵襲性が低いため、まず Passive Enumeration から始めます。
# 自分のドメインまたは許可されたドメインの Passive Enumeration
amass enum -passive -d example.com
使用前にローカルバージョンと現在の構文を確認します。プロジェクトは継続的に開発されており、大きなバージョン間でフラグ、データソース、ワークフローが変わる場合があります。
古いテスト環境、忘れられたステージングシステム、孤立した DNS レコードがまだ外部から見えていないかを調べる用途に適しています。
OSINT Framework
OSINT Framework はプログラムではなく、整理されたリンク集です。そこが有用で、ドメイン、メールアドレス、ソーシャルメディア、画像、電話番号、公的登録簿などに適した情報源を素早く探せます。
インストールは不要で、Web サイトを案内図として使います。
ネットワーク担当者が毎日使うものではありませんが、組織の外部痕跡を理解したいときに、思いつきの検索クエリーを組み立てるより適切な情報源へ導いてくれます。
Gobuster
Gobuster は Web パス、DNS、Virtual Host などを列挙するツールです。Web およびインフラのテストで、忘れられたパスやサブドメインを見つけるのに役立ちます。
ここでは可視性の章に置いています。「文書化されていないのに、何へ到達できるか」という問いに答えるからです。内容的には Web Application Security とも重なります。
Debian、Ubuntu、Kali ではパッケージから導入でき、新しいバージョンが必要なら Go も使えます。
sudo apt install gobuster
意味のある例は、自分のステージング環境またはラボだけを対象にします。
# ラボまたはステージングの対象。第三者の Web サイトには使わない
gobuster dir -u https://staging.example.test -w wordlists/small.txt

# 自分のラボでの VHost 列挙
gobuster vhost -u https://example.test -w wordlists/vhosts.txt
第三者の Web サイトに Gobuster を実行することはありません。しかし自分の Web アプリケーションでは、誰も把握していなかった到達可能な場所を見つける優れた現実確認になります。
脆弱性とハードニング
可視性を確保したら、次に確認するのは、何が脆弱で、古く、または誤って設定されているかです。
ここでは優先順位付けが重要です。CVSS は主に技術的な深刻度を表し、EPSS は実際に悪用される可能性を推定し、CISA KEV は既に悪用が確認された脆弱性を示します。優れたチームは、これらを自社の露出状況と組み合わせます。インターネット公開システムはラボサーバーより優先し、本番環境はテスト環境より優先し、重要サービスは周辺的なシステムより優先します。
Greenbone / OpenVAS
OpenVAS は現在 Greenbone の体系に含まれます。実務でいう OpenVAS は通常、Greenbone Community Edition または Greenbone Vulnerability Management を指します。
小さな CLI ツールのように簡単に入れるものではなく、Feed、Web UI、データベース、複数のサービスからなるスキャナー/管理スタックです。公式 Community Container またはディストリビューションのパッケージを使い、本番サーバーへ片手間に同居させるべきではありません。
定期スキャン、認証付きチェック、レポート、優先順位付けに使います。ただし、スキャナーは Patch Management の代わりではなく、見るべき場所を示すだけです。
Nessus
Nessus は Tenable の商用脆弱性スキャナーです。監査、Compliance 検査、定期的な脆弱性スキャンで多くの管理者が利用しています。
Tenable から各プラットフォーム用インストーラーを入手し、ローカルサービスと Web UI を使います。対象範囲と時間枠を明確にし、可能なら認証付きスキャンを行います。認証付きなら外部から推測するだけでなく、ソフトウェアのバージョンや設定をより正確に確認できます。
Lynis
Lynis は Linux などの Unix 系システム向けの実用的なハードニング/監査ツールです。ここでは Linux の観点で扱います。
インストールは簡単です。
sudo apt install lynis
一般的な監査は次のように実行します。
sudo lynis audit system
Logging、Kernel Parameter、SSH、ファイル権限、パッケージ状態、Malware Scanner、Baseline Hardening について多くの指摘を出します。「すべてを修正するツール」ではなく、技術的に深いチェックリストとして捉えています。
HCL AppScan
HCL AppScan は Web、API、ソフトウェアのセキュリティテスト向け AppSec 製品群です。IBM AppScan という旧名を知っている場合は、HCL へ移ったことを理解しておく必要があります。
商用エディションは HCL から提供され、一般的なネットワーク運用より AppSec/DevSecOps チーム向けです。テスト環境でのスキャン、API 検査、開発者向けレポート、Finding の追跡を Software Lifecycle に組み込むことが重要です。開発と Remediation に結び付かなければ、AppSec ツールは単なる PDF 生成器になります。
InsightVM / Nexpose
Rapid7 の Nexpose と InsightVM は Vulnerability Management の製品です。Nexpose は以前から知られる名称で、InsightVM は Risk、優先順位付け、Integration を含む現代的なプラットフォームです。
Rapid7 から導入します。本当の価値はスキャンそのものではなく、何が本当に重大で、インターネットに露出し、悪用可能で、事業上重要かを優先順位付けすることです。ネットワーク分割、露出、到達可能性が脆弱性の危険度を直接変えるため、ネットワーク担当者にも関係します。
Retina
Retina は、かつて有名だった商用脆弱性スキャナーです。現在は主に Legacy の名称です。BeyondTrust は 2020 年にこの市場からの撤退と旧 Retina ポートフォリオの EOL を発表しました。
現在のツールとして新規採用するべきではありません。古いレポートやインストールが残る環境を記録する場合に、歴史的な意味があります。
現在も廃止済みスキャナーに依存しているなら、ツールを置き換えるだけでなく、Vulnerability Management のプロセス全体を点検すべきです。
Web Application Security
Web ツールは特に Dual Use の性質が強い領域です。自分のアプリを検査する技術は、第三者のアプリにも悪用できます。そのため、明確なスコープ、テスト時間、権限が常に必要です。
Burp Suite
Burp Suite は Web Application Security で最も重要なツールの一つです。ブラウザーとアプリの間で Proxy として動き、HTTP リクエストを可視化し、検査、再送、分析を可能にします。
PortSwigger から導入します。Community Edition は学習と手動の基本テストに使え、Professional は専門的なテスト向けに大幅に強化されています。
典型的には、ブラウザーの Proxy を Burp に設定し、テスト証明書をブラウザーへ入れ、テスト環境のアプリを開いて Request を分析します。ここで攻撃チェーンは示しませんが、正当な AppSec 業務ではほぼ標準です。
ZAP
ZAP は無料の Web アプリスキャナー兼 Intercepting Proxy です。以前は OWASP ZAP と呼ばれていましたが、現在プロジェクトは ZAP または ZAP by Checkmarx と表記しています。
デスクトップアプリとして、または CI/CD に近い構成で利用します。Open Source を重視するチームが DAST を始めるのに適しています。学習環境、内部 Web 検査、ステージングへの自動 Baseline Test に使えますが、Active Scan を第三者の対象へ実行してはいけません。
Nikto
Nikto は既知の誤設定、危険なファイル、古いサーバーバージョン、一般的な Web サーバー問題を探すスキャナーです。多くのディストリビューションで利用できます。
sudo apt install nikto
例は自分のラボまたはステージングだけを対象にします。
nikto -host https://staging.example.test
Nikto は通信量が多く、目立つツールです。だからこそ Baseline Check に向いています。自分の Web サーバーで Nikto が何かを見つけたなら、真剣に確認すべきです。
WPScan
WPScan は WordPress 専用です。WordPress の安全性は Core、Plugin、Theme、設定に強く依存するため、サイト運営者に有用です。
Linux では RubyGems、Container、提供パッケージから導入します。意味のある結果を得るには、脆弱性データベースへの API アクセスが必要な場合があります。
防御目的の例も、許可された自分のステージングまたは本番サイトだけに使います。
wpscan --url https://wp-staging.example.test
Plugin の変更、大規模更新、公開前に使うと有効です。ただし結果は人が評価する必要があり、スキャナー出力は完成した意思決定ではありません。
SQLMap
SQLMap は SQL Injection テストを自動化します。強力であり、明確な悪用リスクがあるツールです。
公式プロジェクト、GitHub、Kali、パッケージ管理から入手できます。実際の悪用に近すぎるため、公開ブログでは操作例を示しません。
正当な利用は、アプリがスコープに含まれ、疑われる SQL Injection が本当に悪用可能かを確認する認可済み AppSec テストです。通常の管理者には、実行方法より何を検査するツールかを理解する方が重要です。
AppSpider
AppSpider は Rapid7 系の DAST 製品で、ネットワーク管理者の小さな道具箱より Enterprise AppSec 向けです。
Rapid7 から導入し、Crawling、Scan、Authentication、Reporting、セキュリティプロセスとの Integration に使います。Web/Mobile アプリを反復可能な形で検査できますが、AppScan と同じく、Finding を開発者へ戻すプロセスがあって初めて価値を持ちます。
パスワードと認証の検査
パスワードツールは正当な監査に有用な一方、直接悪用され得ます。明確な許可、隔離されたデータ、確実な文書化がある場合だけ使います。
John the Ripper
John the Ripper は Password Audit と Recovery の定番です。正当な場面では、自社の Password Hash が単純な Wordlist や Rule で短時間に破られないかを確認します。
インストールは次のとおりです。
sudo apt install john
防御目的のラボ例です。
# 許可されたテスト用 Hash だけに使用
john --wordlist=policy-test.txt hashes.txt
john --show hashes.txt
Password Policy を現実的に検証するために有用です。単純な Cracking Test に耐えて初めて、Policy には説得力があります。
Hashcat
Hashcat は GPU の計算能力を使う場合に強力で、大規模な Password Audit、Recovery、セキュリティチームに適しています。
インストール方法は環境によって異なります。多くのシステムではパッケージ管理から導入できますが、本格的な GPU 構成には適切な Driver が必要です。
sudo apt install hashcat
例は認可されたラボだけで実行します。
# 自分のテスト用 Hash と Wordlist だけを使う例
hashcat -m 0 hashes.txt policy-test.txt
重要なのはコマンドより結果です。Hashcat が弱いパスワードを短時間で見つけるなら、より強い MFA、Password Rule、Password Blocklist、パスワード依存の低減が必要です。
Ophcrack
Ophcrack は Rainbow Table を使い、主に古い Windows Hash の場面で歴史的な意味があります。
プロジェクトサイトや古いパッケージから入手できますが、現代の環境で主要な監査ツールには選びません。
パスワード監査の変化を示すために挙げています。現代的なパスワード、Hash 手法、長い Passphrase によって、中心は John、Hashcat、MFA、Credential Hygiene へ移りました。
Hydra / THC-Hydra
Hydra/THC-Hydra はネットワークサービスへの認証情報を検査する Online Login Audit ツールです。
Kali、パッケージ管理、プロジェクトリポジトリーから入手できますが、実プロトコル向けのコマンド例はここでは示しません。Online Login Test は Credential Attack に近く、ログを発生させ、Account Lockout を起こし、依頼なしでは明確に問題となります。
自分のシステム、定義された Account、明確な Rate Limit と時間枠、システム責任者の許可、Monitoring が揃う狭いテストだけが正当です。通常の管理では、Offline Hash Audit と中央の Identity Control で弱いパスワードへ対応する方が適切です。
Medusa
Medusa は Hydra と同じ分類にあり、ネットワークサービスへの Login Test を並列化します。
パッケージ管理またはリポジトリーから導入できます。ここでも実プロトコルやログインに対する公開コマンドは示しません。
レッドチームが使うなら、スコープと明確な合意が必要です。ブルーチームには、多数の Login Failure、分散した送信元、異常な Protocol、Account Lockout、MFA Prompt といったパターンの検知がより重要です。
Cain & Abel
Cain & Abel は Password Recovery、Sniffing、ARP Spoofing に使われた歴史的な Windows ツールです。現在の実務ツールとしては推奨しません。
古い教材、歴史的なツール一覧、非常に古いラボ環境で目にする程度です。現代では、より適切に管理され、分類しやすいツールに置き換えられています。
現在の価値は歴史にあります。Windows Security、Network Segmentation、EDR、Password Protection がどれほど変わったかを示します。
Wireless Security
Wireless ツールは、Hardware、Driver、電波環境、法律に強く依存します。無線 LAN 監査は、自分のネットワークまたは明確に許可された顧客環境だけで行います。
Aircrack-ng
Aircrack-ng は無線 LAN セキュリティ監査用 Suite です。Capture の分析、無線 LAN 設定の確認、弱点の可視化ができます。
パッケージ管理、Kali、プロジェクトサイトから入手できます。
sudo apt install aircrack-ng
Access Point への攻撃手順は示しません。自分のラボで、弱い Wi-Fi パスワード、古い暗号化、不適切な WPS 設定がなぜ危険かを理解するために使えます。
Wifite
Wifite は無線 LAN 監査のワークフローを自動化し、内部でほかのツールを使います。便利である一方、そのために慎重な扱いが必要です。
Kali またはプロジェクトリポジトリーから入手できます。学習環境では流れを理解する助けになりますが、専門的な監査では、背後でどのツールが何をしているか理解すべきです。
日常的な管理ツールではなく、極めて明確なスコープを持つラボまたはレッドチーム向けです。
Kismet
Kismet は Wireless Monitoring、Survey、Detection に有用で、無線 LAN、Client、電波活動を検出し、不正 Access Point の発見にも役立ちます。
パッケージまたはプロジェクトソースから導入し、構成に応じた無線 LAN Hardware と Driver が必要です。
ブルーチームや Wireless Engineer は、どの Access Point が現れたか、未知の端末がないか、電波環境がどうなっているか、どの Client がどこで通信しているかを確認できます。
AirSnort
AirSnort は WEP の歴史に属するツールで、WEP が暗号学的に持続できないことを示したものの一つです。
歴史研究以外では現在インストールしません。現代の無線 LAN では WPA2/WPA3、弱い Passphrase、Enterprise Authentication、Certificate、Rogue AP、Evil Twin、Segmentation が課題です。
実用上の価値は使用方法ではなく、「古い安全性は永続しない」と理解することにあります。
NetStumbler
NetStumbler は初期の無線 LAN 検出や Site Survey に使われた Windows ツールです。
現在は主に Legacy です。OS、無線 LAN 規格、Driver Model の変化により重要性は大きく下がりました。
現在の無線 LAN 環境を分析するなら、現行の Survey ツール、Kismet、メーカー製ツール、専門的な無線 LAN 設計ソフトウェアを選びます。
Reaver
Reaver は WPS の文脈に属します。WPS は便利でしたが、特に PIN 方式にはセキュリティ上の問題があります。
Kali または Fork から入手できますが、WPS 攻撃の操作例は示しません。
実務上の教訓は明確です。WPS を無効化し、Router を更新し、強い Wi-Fi Passphrase を使い、無線 LAN Client を適切に分離します。この結論を理解するために日常的に Reaver を使う必要はありません。
Blue team、monitoring、detection
ブルーチームのツールはレッドチームほど派手に見えませんが、そもそもインシデントに気付けるかどうかを左右します。
SIEM
SIEM は単一ツールではなく、ログを収集、正規化、相関、検索し、Alert を生成して調査可能にするシステム分類です。
したがって SIEM そのものをインストールするのではなく、Splunk、Elastic Security、Microsoft Sentinel、QRadar、LogRhythm などのプラットフォームを選びます。
ネットワーク機器、Firewall、VPN、DNS、Proxy、IDS/IPS は重要なシグナル源です。これらのデータがなければ、多くの攻撃を勘に頼って判断することになります。
Splunk
Splunk はデータ/分析プラットフォームで、セキュリティ環境では SIEM の基盤として、または Splunk Enterprise Security とともに利用されます。
Server、Indexer、Search Head の構成で自社運用するか、Cloud Service を使います。実務はデータから始まります。どのログが届くか、時刻は正しいか、Field は正規化されているか、有用な Dashboard と Alert があるかを確認します。
ネットワーク担当者にとっては、Firewall、VPN、DNS、Proxy、Authentication のログが特に価値を持ちます。
Elastic Stack
Elastic Stack は古典的には Elasticsearch、Logstash、Kibana で構成され、現在は Beats、Agent、Elastic Security も含みます。
自社運用、Container、Elastic Cloud のいずれでも利用できます。強力ですが、運用、Storage、Retention、Parsing、権限を適切に設計する必要があります。
ログ、検索、Dashboard、Security Use Case に対する柔軟で Engineering 寄りの選択肢です。高い制御性と引き換えに、運用責任も大きくなります。
IDS/IPS
IDS と IPS はシステム分類です。IDS は検知し、IPS はさらに遮断できます。
重要なのは配置、Rule、Tuning、Telemetry です。誤った場所の Sensor は何も見ず、調整不足のシステムはノイズだけを生みます。
監視する Link はどこか、North-South か East-West か、Alert のみか Inline Blocking か、誰が Rule を管理し、誰が検知に対応するかを先に決めます。
Suricata
Suricata は現代的な IDS/IPS/NSM Engine で、Network Telemetry、Protocol Analysis、EVE-JSON Log に強みがあります。
インストールは次のとおりです。
sudo apt install suricata
安全な例として、既存の pcap ファイルを分析できます。
mkdir -p suricata-logs
suricata -r sample.pcap -k none -l ./suricata-logs
本番環境では Sensor の配置、Rule Source、Performance、False Positive、SIEM/ログ基盤への引き渡しが重要です。
Snort
Snort はよく知られた IDS/IPS の定番で、多くのセキュリティ担当者が Snort Rule と Signature から学び始めました。
パッケージまたは公式ソースから導入します。安全な出発点は、いきなり本番で Inline Blocking することではなく、ラボで pcap を分析することです。現代の Snort 3 は snort.lua のような Lua 設定を使うため、Snort 2 の古い snort.conf 例をそのまま流用してはいけません。
# pcap ファイルを使う簡単な Snort 3 の例
snort -r sample.pcap

# Snort 3 設定と Alert 出力を使う例
snort -c /usr/local/etc/snort/snort.lua -r sample.pcap -A alert_fast

# 明示的なローカル Rule を使うラボ例
snort -R local.rules -r sample.pcap -A alert_fast
Snort は Signature の理解に役立ちます。トラフィックのどのパターンを検出しているか、何が真の検知で何が False Positive かを考えられます。
Zeek
Zeek は主に Signature Alert を出す古典的 IDS ではありません。接続、DNS、HTTP、TLS、File、Certificate、SSH、DHCP など、ネットワークトラフィックを構造化ログへ変換する Network Security Monitoring Framework です。
パッケージ、公式リポジトリー、大規模な Sensor 構成の一部として導入できます。簡単なラボ例は pcap の分析です。
zeek -r sample.pcap
ls *.log
パケット通信を調査可能な時系列へ変換するため、ネットワーク担当者に非常に有用です。Suricata も EVE-JSON で強力な Protocol Metadata を提供しますが、より Rule/Alert 中心です。Zeek は時間を通した挙動の理解、Threat Hunting、相関分析に強みがあります。
NetFlow / IPFIX
NetFlow と IPFIX はパケットキャプチャーではなく Flow Metadata です。送信元、宛先、Port、Protocol、接続時間、データ量などは見えますが、Packet Payload は見えません。
すべてのパケットを保存せずに大規模ネットワークを観測できるため、ネットワーク担当者には非常に価値があります。突然大量の外向き通信を始めた端末、予期しない国への内部 Host の接続、想定外の East-West Traffic などを調べられます。
Router、Switch、Firewall、Sensor、専用 Flow Collector から取得します。Security Telemetry としては、「ログしかない」と「全パケットを保存する」の中間に位置します。
Full Packet Capture
Full Packet Capture は、ネットワーク通信全体を pcap または専用プラットフォームへ記録します。強力ですが、Storage、Privacy、運用のコストが高い手法です。
あらゆる場所で常時有効にするべきではありません。Internet Gateway、重要 Server Segment、Lab、Incident Response の時間枠、高リスク環境など、選んだ地点で使います。Arkime、Stenographer、Security Onion は、記録を検索可能で運用に使える形にする助けになります。
利点は、インシデント後にログから推測するだけでなく、選択した Session を実際に再確認できることです。欠点は、極めて機密性の高いデータへの責任を負うことです。
OSSEC
OSSEC は Host Based Intrusion Detection System です。Host 上の Log、File Integrity Monitoring、Rootkit Detection、Policy Check、Active Response を扱います。
パッケージまたはプロジェクトソースから導入します。本番利用には Manager、Agent、Rule、Alert、対応プロセスの構成が必要です。
ネットワーク通信だけを見ない点に価値があります。新しいファイル、Login、不審な Process、変更された設定など、多くの攻撃は Host 上で初めて明確になります。
短い補足: OSCO、OSSEC、OSSIM?
このツール群の文脈で OSCO は、確立したセキュリティツール名ではありません。SIEM、IDS/IPS、Snort、Suricata、Splunk の話で「OSCO」と聞いたなら、まず OSSEC または OSSIM の誤記ではないか確認します。
したがって OSCO をインストールまたは推奨するのではなく、用語を明確にします。誤ったツール名は、誰かが情報源を未確認のまま転載した可能性を示すため、Security では細かな問題ではありません。
Forensics と incident response
フォレンジックツールは「攻撃」するためのものではなく、インシデント後に何が起きたかを理解するためのものです。
The Sleuth Kit
The Sleuth Kit は、Filesystem と Storage Media を分析する Command Line Tool の集合です。
インストールは次のとおりです。
sudo apt install sleuthkit
DFIR で Image を調査し、Filesystem Structure を分析し、Artifact を抽出します。美しい UI というより道具箱です。
Autopsy
Autopsy は Digital Forensics の GUI Platform で、The Sleuth Kit を広く利用しています。
プロジェクトサイトまたはパッケージから導入します。Case を作成し、Image を読み込み、Artifact、Timeline、File、Browser Data など多くの痕跡を分析します。
管理者が毎日使うものではありませんが、Incident Response では非常に価値があります。
Volatility
Volatility は Memory Forensics Framework です。RAM Image を解析し、Process、Network Connection、DLL、Handle、Malware の痕跡などを探します。
現在は Version に応じて Python/Pip またはパッケージから導入します。
一般的なラボ例です。
vol -f memory.raw windows.info
vol -f memory.raw windows.pslist
攻撃によっては Disk より Memory に明確な痕跡を残すため、重要なツールです。
Guymager
Guymager は Storage Media のビット単位の Forensic Image を作成するツールです。
Forensics 用 Linux Distribution やパッケージから入手できます。実際の証拠を扱う場合、ツールだけでなく Chain of Custody、Write Blocker、Hash、文書化が重要です。
通常の管理業務ではまれですが、DFIR では基礎作業に当たります。
Foremost
Foremost は File Carving Tool で、Raw Data から Header と Footer を基にファイルを復元します。
インストールは次のとおりです。
sudo apt install foremost
ラボ例です。
foremost -i disk-image.raw -o recovered-files
ファイルが削除された場合や Filesystem Metadata が壊れた場合に役立ちますが、適切なフォレンジック手順の代わりにはなりません。
Binwalk
Binwalk は Firmware Analysis に強いツールです。Router、IoT、Embedded System の Firmware には Filesystem、Configuration、Key Material が含まれることがあり、ネットワーク担当者にも興味深い領域です。
インストールは次のとおりです。
sudo apt install binwalk
ラボ例です。
binwalk firmware.bin
binwalk -e firmware.bin
製品セキュリティの理解に役立ちますが、実務では法的な明確さが必要です。第三者の機器の Firmware を解析することが常に無条件で許されるわけではありません。
Red team と high-risk dual-use
次のツールは専門的なレッドチーム業務で正当に使えますが、実際の Exploitation、Phishing、Command and Control により近いものです。ここでは位置付けを説明し、操作手順にはしません。
Metasploit Framework
Metasploit は Exploitation Framework で、管理されたテストにおいて脆弱性を検証し、攻撃経路を再現するために使います。
Rapid7、Kali、パッケージから入手できます。
msfconsole
一般的なブログでワークフローとして示すのはここまでです。専門的な利用は Lab または明確な Pentest Scope に限定します。ブルーチームにとっても、既知の手法に対する Detection を試す用途があります。
ExploitDB
ExploitDB は Software Suite ではなく、Exploit と Proof of Concept のデータベースです。
Web サイトまたは Kali の searchsploit のような検索ツールから利用します。
公開 Exploit Code の存在は、Patch の優先度、Exposure の評価、Detection に影響するため、防御面の価値があります。リスクを理解するためにすべての Exploit を実行する必要はありません。
Core Impact
Core Impact は、構造化された認可済みテストを行う専門チーム向けの商用 Pentest Platform です。
メーカーから提供され、Installation、License、利用はいずれも Enterprise の課題であり、気軽に入れるツールではありません。
計画、実行、Reporting、追跡を含む体系的なテストのプラットフォームとして捉えます。価値はプロセスと追跡可能性にあります。
Cobalt Strike
Cobalt Strike は Adversary Simulation と Red Team Operation の Platform で、この記事の中でも特に扱いに注意が必要です。
正規にはメーカーとの契約と License を通してのみ入手できます。個人の実験用 PC や、境界が曖昧な Lab に置くべきではありません。
コマンドや運用パターンは示しません。専門家が使えばブルーチームの Detection を現実的に検証できますが、誤用されれば重大な危険を生みます。
GoPhish
GoPhish は Phishing Simulation と Awareness Training の Framework です。
通常は隔離環境の Server Application として導入します。本番利用前には承認、Privacy の確認、対象者、Communication Plan、明確な評価方法が必要です。
単なる「Phishing Tool」ではなく Awareness の測定手段です。組織が検査内容と結果の扱いを理解している場合にのみ正当です。
HiddenEye
HiddenEye は悪用に非常に近い性質を持つ Phishing Toolkit です。
通常の企業向けツールとしては推奨しません。扱うとしても、Malware/Phishing Research または厳密に管理された Training Environment に限られます。
管理者にとっては導入することより、こうした Toolkit が存在すると知る方が重要です。防御には MFA、Phishing Resistant Authentication、Mail Filter、Browser Isolation、Reporting Process、Awareness が必要です。
SocialFish
SocialFish も HiddenEye と同様の Phishing Toolkit です。
通常の管理業務に正当な用途はほとんどありません。正式な Awareness Program なら、Reporting、同意、Template、Process が整った GoPhish または商用 Platform を選びます。
ブルーチームがこうした Toolkit の手軽さを理解すれば、Password Based MFA と従業員教育だけでは不十分な理由も分かります。
EvilURL
EvilURL は Homograph Domain と Lookalike Domain を扱います。このテーマは Brand Protection と Phishing 防御に関係します。
防御目的では欺瞞的な候補 Domain の検出や Awareness の例に使えますが、その生成自体も悪用できるため、運用には細心の注意が必要です。
ネットワーク担当者と管理者が取るべき対策は、DNS Monitoring、Domain Monitoring、DMARC/DKIM/SPF、明確な公式 Domain、分かりやすいユーザー導線です。
Evilginx
Evilginx は Adversary in the Middle 型 Phishing Framework で、一般的な MFA が必ずしも Phishing Resistant ではないことを示します。
Credential や Session への実際の攻撃に近すぎるため、インストールまたは利用コマンドは公開しません。
正当な利用は、企業が Identity/Session Protection を確認するための厳密に管理された Red Team Test に限られます。防御上の教訓は、FIDO2/WebAuthn、Conditional Access、Device Binding、Token Protection、優れた Login Telemetry、不審 Session への迅速な対応です。
作業環境としての distributions
ディストリビューションはツールではなく、作業台です。
Kali Linux
Kali Linux は Pentesting、Forensics、Reverse Engineering、Security Research 用の多数のツールを備えた Security Distribution です。
VM、Live System、専用 Hardware に導入できます。多くの場合、日常用 OS ではなく Linux Host 上の VM として使います。
多数のツールが導入・調整済みなのが利点です。同時に、理解していない操作を試したくなる危険もあります。Kali は理解そのものを代替しません。
Parrot OS
Parrot OS も Security と Privacy を重視した Distribution で、Pentesting、OSINT、Forensics、一般的な Security Work に使えます。
Kali と同じく、VM、Lab、明確な Snapshot を備え、私的データや本番顧客アクセスと混ぜない隔離環境として扱います。
Kali と Parrot の差より、内部のツールを責任を持って使えるかの方が重要です。
Security Onion
Security Onion はこのツール群の防御側に当たります。Kali と Parrot が Pentesting/Security Research と強く結び付くのに対し、Security Onion は Network Security Monitoring、Threat Hunting、Log Management、Incident Response に重点を置きます。
通常のデスクトップツールとしてではなく、Lab または本番セキュリティ環境向けの Sensor/Monitoring Platform として導入します。Network Sensor、Suricata、Zeek、Log、Dashboard、Alert と調査の Workflow が典型的な構成です。
単体ツールから Detection Setup がどう作られるかを示す点で、ネットワーク担当者にも有用です。一度の tcpdump は瞬間的な問いに答えますが、適切に配置された Sensor は数日、数週間にわたってネットワークで起きたことを示します。
ネットワークエンジニアとして本当に持っておきたいもの
ネットワーク担当者向けにコンパクトな道具箱を作るなら、次のようにします。
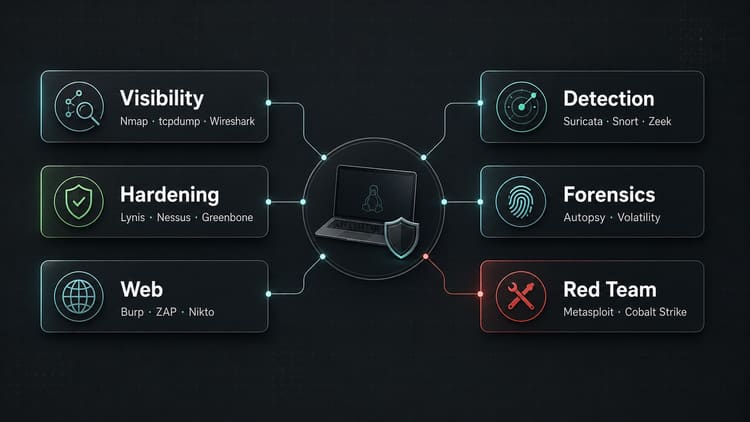
可視性には Nmap、tcpdump、Wireshark。
外部 Attack Surface には Shodan、Censys、Amass、theHarvester。
Hardening と脆弱性には Lynis、Greenbone/OpenVAS、Nessus または同等の Vulnerability Management Platform。
Web Application には Burp Suite、ZAP、Nikto、WPScan。
Detection には Suricata、Snort、OSSEC、そして実用的な SIEM または Log Stack。
Network Security Monitoring には Zeek、Security Onion、NetFlow/IPFIX、必要に応じて Full Packet Capture。
Forensics には Autopsy、The Sleuth Kit、Volatility、Guymager、Foremost、Binwalk。
Red Team には Metasploit、Cobalt Strike、Core Impact、SQLMap、GoPhish、Evilginx。ただし、依頼、スコープ、経験がある場合だけです。
歴史的な位置付けとして、Cain & Abel、AirSnort、NetStumbler、Retina、Ophcrack は明確な Legacy Context とともに扱います。
結論
最良のセキュリティツールキットは、最も長い一覧ではありません。それぞれのツールを入れる理由を理解しているツールキットです。
Nmap と Wireshark はネットワークの理解を助けます。Lynis、Nessus、Greenbone は弱点を可視化します。Snort、Suricata、OSSEC、SIEM は盲目になることを防ぎます。Burp、ZAP、WPScan は Web Security を支え、Forensics Tool はインシデント後の推測を減らします。Red Team Tool は現実的な防御検証に役立ちますが、明確な依頼がある場合だけです。
本当の境界は、「管理ツール」対「ハッキングツール」ではなく、責任ある運用対無許可の利用です。
また次回、
Joe