Инструменты безопасности для сетевых инженеров
Network SecurityСодержание
Если долго работать сетевым инженером или администратором, постоянно встречаются одни и те же названия: Nmap, Wireshark, tcpdump, Nessus, Greenbone, Burp Suite, Shodan, Suricata, Snort, Kali Linux, Metasploit, Hashcat, Cobalt Strike и другие.
Одни из них входят для меня в базовый набор. Другие являются специализированными инструментами AppSec, компьютерной криминалистики, blue team или red team. Третьи стоит знать хотя бы для правильной оценки, даже если самому никогда не придётся применять их в рабочей среде.
Главное: инструмент безопасности не становится автоматически «хакерским». Всё решают задача, целевая система, разрешение, документация и цель использования.
Инструмент становится легитимным или опасным не из-за названия, а из-за контекста, в котором его применяют.
Поэтому эта статья не является ни рейтингом, ни инструкцией по атаке. Я рассматриваю инструменты с позиции сетевого инженера: что помогает в повседневной работе, что скорее относится к специализированной команде безопасности и где необходима особая осторожность.
Все примеры в статье предназначены только для собственных систем, лабораторных и staging-сред либо явно разрешённых тестов. Как только без разрешения появляется чужая цель, граница уже перейдена.
Примеры установки намеренно рассчитаны на Linux, а именно Debian, Ubuntu, Kali и похожие системы с apt. Другие платформы здесь не рассматриваются: профессиональную аналитическую среду проще объяснить на основе чисто отделённой Linux-системы.
Правильная рабочая среда
Для серьёзного сетевого анализа я не стал бы использовать повседневный MacBook Air. На обычном устройстве слишком тесно соседствуют почта, данные клиентов, браузерные сессии, пароли, личные файлы и рабочие доступы, которые при тестах безопасности необходимо строго разделять.
Профессиональнее использовать отдельный компьютер или рабочую станцию с Linux. Инструменты работают нативно, сетевые карты доступны напрямую, захват пакетов проще, а интерфейсы, маршрутизацию, VLAN и права на capture можно контролировать точнее. Многие инструменты всё равно лучше запускать в VM: snapshots, отдельные проекты и надёжные точки отката экономят много времени и нервов.
Реалистичная профессиональная среда выглядит примерно так:
- Повседневное устройство: коммуникация, документация, заявки, менеджер паролей и административные порталы.
- Linux-машина для анализа: зашифрованные диски, захват пакетов, сетевая диагностика, локальные лаборатории, длительные сканы и достаточно RAM для нескольких VM.
- Security VM: Kali или Parrot для red team и AppSec, Debian или Ubuntu для административной и blue-team работы, snapshots перед рискованными тестами.
- Сетевое оборудование: дополнительный USB Ethernet-адаптер, при необходимости 2.5G/10G, небольшой managed switch с VLAN и mirror-/SPAN-портом.
- Wi-Fi оборудование: USB Wi-Fi-адаптер с поддержкой monitor mode и packet injection в Linux, только для разрешённых WLAN-тестов.
- Изолированная лаборатория: тестовые цели, намеренно уязвимые системы, собственные домены и staging-сайты, отдельные каталоги проектов.
- Среда клиента: только с разрешением, документированным scope, определённым временным окном и понятным контактным лицом.
В более зрелой среде дополнительно разделяют сегменты: management-сеть, лабораторную сеть, сенсор с Suricata или Zeek и центральную платформу логов. Это может показаться избыточным, но хорошая работа в сфере безопасности строится не только на инструментах, а и на строгом разделении.
Для Wi-Fi-анализа VM часто решает лишь половину задачи: критично обеспечить корректный USB passthrough подходящего адаптера.
Профессионалы используют не волшебный «ноутбук хакера», а управляемую Linux-среду с разделёнными рабочими областями, воспроизводимыми лабораториями и инструментами, которые можно чисто удалить или откатить.
Сначала разделить уровни
До разговора о конкретных названиях нужно разделить уровни, иначе совершенно разные вещи начинают звучать одинаково.
Инструмент решает одну чёткую задачу. Nmap сканирует сети, tcpdump записывает пакеты, Lynis проверяет систему по пунктам hardening.
Фреймворк представляет собой расширяемый набор инструментов. Metasploit, Recon-ng и Volatility предлагают модули, workflows и собственную логику работы.
Платформа объединяет функции, пользователей, источники данных, отчётность и интеграции. Примеры: Splunk, Censys, Maltego, Nessus, InsightVM, Core Impact и Cobalt Strike.
Дистрибутив — полноценная операционная система со множеством предустановленных инструментов. Kali Linux и Parrot OS являются рабочими средами, а не отдельными программами.
Концепция безопасности ещё абстрактнее. SIEM и IDS/IPS — классы систем, а не продукты. Splunk может предоставлять SIEM-функции, тогда как Snort и Suricata являются конкретными IDS/IPS-движками.
Видимость как основа
Как сетевой инженер я начинаю не с exploit, а с видимости. Какие системы существуют? Какие порты открыты? Какие пакеты действительно проходят по сети? Какие службы отвечают? Какие логи вообще доступны?
Nmap
Nmap для меня один из важнейших инструментов. Не потому, что он выглядит эффектно, а потому, что отвечает на простой вопрос: что доступно в сети?
В Debian, Ubuntu и Kali он устанавливается через пакетный менеджер.
sudo apt install nmap
На практике Nmap нужен для инвентаризации, проверки firewall и верификации служб. Он показывает, открыт ли только ожидаемый набор портов, доступен ли сервис после изменения и не осталась ли забытая тестовая служба.
# Проверка версий на явно разрешённой тестовой цели Nmap
nmap -sV scanme.nmap.org

# Проверить только выбранные порты
nmap -Pn -p 22,80,443 scanme.nmap.org

# Сохранить результат для последующих сравнений
mkdir -p scans
nmap -sV -oA scans/scanme-baseline scanme.nmap.org

# Сканировать собственную сеть только при наличии разрешения
nmap -sV 192.168.1.0/24
Я не запускаю Nmap вслепую против чужих сетей. В собственной сети это отличный способ заменить предположения фактами.
tcpdump
tcpdump — простой и прямой способ захвата пакетов. Когда нужно быстро понять, доходят ли пакеты до сервера или firewall, он часто быстрее любой GUI.
Во многих Linux-системах он уже установлен, иначе доступен через пакетный менеджер.
sudo apt install tcpdump
Типичные задачи: DNS debugging, проблемы маршрутизации, правила firewall, MTU и вопрос «доходит ли клиент до сервера вообще?»
# Показать интерфейсы
sudo tcpdump -D

# Наблюдать DNS-трафик на интерфейсе
# Имя интерфейса может быть eth0, ens18 или wlan0
sudo tcpdump -i eth0 -nn port 53

# Захватить трафик определённого хоста
sudo tcpdump -i eth0 -nn host 192.0.2.10

# Сохранить capture для Wireshark
sudo tcpdump -i eth0 -nn -w debug.pcap
Главное правило: captures быстро накапливают чувствительные данные. Я храню их только необходимое время, не передаю бездумно и предпочитаю узкие фильтры широким.
Wireshark
Wireshark нужен, когда возможностей tcpdump уже недостаточно. tcpdump показывает наличие пакетов, Wireshark помогает понять происходящее внутри протоколов.
В Debian, Ubuntu или Kali он устанавливается через пакетный менеджер. Права на захват нужно выдавать осознанно, поскольку они дают большие возможности.
sudo apt install wireshark
Я использую Wireshark для ошибок HTTP/TLS, проблем DNS, TCP retransmissions, VoIP, SMB и LDAP, а также для анализа pcap с firewall и серверов.
Часто сначала делаю узкий capture через tcpdump, а затем открываю файл в Wireshark. Так меньше шума и не приходится разбирать огромные captures.
Shodan
Shodan — не обычная локальная программа, а поисковая система для доступных из интернета устройств. Она показывает сетевому инженеру, как собственная инфраструктура выглядит снаружи.
Shodan доступен через веб-интерфейс и API; для серьёзного использования нужен аккаунт. Я воспринимаю его не как «инструмент атаки», а как зеркало: какие системы видны публично, хотя не должны быть?
Искать стоит собственные домены, диапазоны IP, сертификаты, баннеры продуктов и забытые сервисы. Особенно полезно проверять VPN gateways, remote access, ICS/IoT, старые web-серверы и ошибочно открытые management-интерфейсы.
Censys
Censys работает в той же области, что Shodan, но сильнее ориентирован на Internet Exposure, сертификаты, hosts и Attack Surface Management.
Он доступен как веб-платформа и API. Команды безопасности используют его, чтобы понимать, какие сертификаты, IP, сервисы и домены видны публично.
Ценность не в поиске ради поиска, а в сравнении: совпадает ли внешняя картина с внутренним inventory? Если Censys находит системы, которых нет в учёте активов, это проблема процесса.
Maltego
Maltego — платформа OSINT и анализа связей. Это не scanner, а инструмент визуализации отношений между доменами, IP, людьми, организациями, адресами электронной почты, социальными профилями и инфраструктурой.
Она устанавливается как desktop application и использует разные источники и transforms в зависимости от редакции. В обычном сетевом администрировании нужна редко, но сильна в Threat Intelligence, Fraud, расследованиях и сложных OSINT-задачах.
Главное здесь не команды, а правильные вопросы: какие домены связаны с организацией, какие сертификаты и DNS-серверы встречаются, какая инфраструктура повторяется и какие связи скрыты в обычной таблице?
theHarvester
theHarvester — классический инструмент OSINT и reconnaissance. Он собирает из открытых источников адреса электронной почты, hosts, subdomains и banners.
В Kali обычно уже доступен, иначе устанавливается из репозитория проекта или пакетов дистрибутива.
# Использовать только для собственных или разрешённых доменов
theHarvester -d example.com -b crtsh
Источники регулярно меняются: некоторые перестают возвращать результаты, другим нужны API keys или мешают rate limits. Пустой ответ не означает, что внешних следов нет.
Я использовал бы его для проверки собственной внешней картины: какие адреса связаны с доменом публично, какие subdomains находятся и что атакующий увидит без входа в систему?
Recon-ng
Recon-ng — OSINT-фреймворк с workspaces, модулями и стилем работы, напоминающим Metasploit, но предназначенный для reconnaissance.
Его обычно устанавливают из Git или используют в security distribution. В отличие от отдельного инструмента он структурирует работу: позволяет создавать workspaces, применять модули, собирать и системно обрабатывать данные.
Он полезнее OSINT-аналитикам, red teams и security engineers, чем обычным администраторам. Смысл появляется при повторяемых recon-процессах, а не при однократном поиске домена.
Amass
Amass полезен для обнаружения внешних активов и перечисления subdomains. В больших средах забытый subdomain часто интереснее главной страницы.
Он доступен через OWASP, GitHub, пакетные менеджеры и security distributions. Я начал бы с passive enumeration, поскольку это менее инвазивно.
# Passive enumeration собственного или разрешённого домена
amass enum -passive -d example.com
Перед запуском нужно проверить локальную версию и актуальный синтаксис: проект развивается, и между крупными версиями меняются flags, источники и workflows.
Практическая задача — найти забытые staging-системы, старые тестовые среды и бесхозные DNS-записи, всё ещё видимые извне.
OSINT Framework
OSINT Framework — не программа, а курируемый каталог ссылок. Именно поэтому он полезен: помогает быстро находить источники для доменов, адресов электронной почты, соцсетей, изображений, телефонных номеров, публичных реестров и других областей OSINT.
Устанавливать ничего не нужно, сайт служит навигатором. Для сетевого инженера это не ежедневный инструмент, но при изучении внешнего следа организации он лучше случайного набора поисковых запросов.
Gobuster
Gobuster перечисляет web-пути, DNS, virtual hosts и похожие структуры. В тестах web-приложений и инфраструктуры он помогает находить забытые пути и subdomains.
Я поместил его в раздел видимости, поскольку он отвечает на вопрос: что доступно, хотя не задокументировано? При этом он, конечно, пересекается с Web Application Security.
В Debian, Ubuntu и Kali он устанавливается через пакеты, а для более новой версии можно использовать Go.
sudo apt install gobuster
Пример допустим только для собственной лаборатории или staging-системы:
# Лабораторная или staging-цель, не чужой сайт
gobuster dir -u https://staging.example.test -w wordlists/small.txt

# VHost enumeration в собственной лаборатории
gobuster vhost -u https://example.test -w wordlists/vhosts.txt
Я никогда не запускал бы Gobuster против чужих сайтов. Для собственного web-приложения это хороший reality check: что доступно, хотя об этом уже никто не помнит?
Уязвимости и hardening
После обеспечения видимости следующий вопрос: что уязвимо, устарело или неверно настроено?
Здесь важна приоритизация. CVSS прежде всего описывает техническую тяжесть, EPSS оценивает вероятность реальной эксплуатации, а CISA KEV показывает уже известные эксплуатируемые уязвимости. Хорошая команда сопоставляет эти сигналы со своей экспозицией: интернет-доступный сервис важнее лабораторного, production важнее test, критическая служба важнее периферийной.
Greenbone / OpenVAS
Сегодня OpenVAS относится к экосистеме Greenbone; обычно речь идёт о Greenbone Community Edition или Greenbone Vulnerability Management.
Это не маленькая CLI-утилита, а scanner и management stack с feeds, web-интерфейсом, базой данных и службами. Я использовал бы официальные community containers или пакеты дистрибутива, а не ставил его попутно на production server.
Он нужен для регулярных и authenticated scans, отчётности и приоритизации. Scanner не заменяет patch management, а лишь показывает, куда смотреть.
Nessus
Nessus — коммерческий vulnerability scanner от Tenable, знакомый многим администраторам по аудитам, compliance-проверкам и регулярным scans.
Установщик получают у Tenable, после чего работает локальная служба с web-интерфейсом. Я запускал бы его в определённом окне, с чётким target scope и по возможности с аутентификацией: authenticated scan точнее видит версии ПО и настройки, а не только делает выводы снаружи.
Lynis
Lynis — практичный инструмент аудита и hardening для Linux и других Unix-подобных систем. Здесь он рассматривается с позиции Linux.
Установка проста:
sudo apt install lynis
Типичный аудит:
sudo lynis audit system
Lynis выдаёт рекомендации по logging, параметрам ядра, SSH, правам файлов, пакетам, malware scanners и baseline hardening. Это не средство, которое «исправляет всё», а технически глубокий checklist.
HCL AppScan
HCL AppScan — линейка AppSec для тестирования web, API и software security. Тем, кто помнит IBM AppScan, следует учитывать переход продукта к HCL.
Коммерческие редакции получают через HCL; это скорее инструмент AppSec и DevSecOps, чем классической сетевой эксплуатации. Ценность появляется при интеграции в software lifecycle: scans в тестовой среде, API-проверки, отчёты разработчикам и отслеживание findings. Без связи с development и remediation он становится лишь генератором PDF.
InsightVM / Nexpose
Rapid7 Nexpose и InsightVM относятся к Vulnerability Management. Nexpose — более старое известное имя, InsightVM — современная платформа с risk, приоритизацией и integrations.
Решение получают у Rapid7. Основная ценность не в сканировании, а в ответе на вопрос, что действительно критично, exposed в интернет, пригодно для эксплуатации или важно бизнесу. Сегментация, экспозиция и достижимость напрямую меняют опасность уязвимости, поэтому это важно и сетевым инженерам.
Retina
Retina был известным коммерческим vulnerability scanner, но сегодня это главным образом legacy-термин. В 2020 году BeyondTrust объявил об уходе с этого рынка и EOL прежнего Retina portfolio.
Я не стал бы планировать его как современный инструмент. Он интересен исторически и при документировании старых сред, где остались прежние установки и отчёты.
Если процесс Vulnerability Management всё ещё зависит от снятого с поддержки scanner, следует заменить не только программу, но и проверить весь процесс.
Web Application Security
Web-инструменты особенно явно dual use: та же техника, которой проверяют собственное приложение, может быть применена против чужого. Поэтому scope, тестовое окно и разрешения обязательны.
Burp Suite
Burp Suite — один из важнейших инструментов Web Application Security. Он работает как proxy между браузером и приложением, делает HTTP requests видимыми и позволяет анализировать и повторять их.
Burp устанавливается с сайта PortSwigger. Community Edition подходит для обучения и ручных основ, Professional значительно мощнее для профессиональных тестов.
Обычный процесс: настроить браузер на proxy Burp, установить тестовый сертификат, открыть приложение в тестовой среде и анализировать requests. Цепочки атак здесь не нужны, но для легитимной AppSec-работы Burp почти стандарт.
ZAP
ZAP — свободный web scanner и intercepting proxy. Раньше было привычно название OWASP ZAP, сейчас проект использует ZAP или ZAP by Checkmarx.
Он работает как desktop application или в процессах, близких к CI/CD, и хорошо подходит open-source-командам для начала работы с DAST. Я применял бы его в учебной среде, для внутренних web-checks и автоматических baseline tests на staging. Active scan по чужой цели недопустим.
Nikto
Nikto сканирует web server на известные неверные настройки, опасные файлы, старые версии и типичные проблемы. Он доступен во многих дистрибутивах.
sudo apt install nikto
Пример относится только к собственной лаборатории или staging:
nikto -host https://staging.example.test
Nikto работает шумно и совсем не скрытно. Именно поэтому он хорош для baseline checks: если он находит проблему на собственном сервере, её стоит воспринимать серьёзно.
WPScan
WPScan специализируется на WordPress, безопасность которого сильно зависит от core, plugins, themes и конфигурации.
В Linux его устанавливают через RubyGems, container или готовые пакеты. Для полезных результатов часто нужен API-доступ к vulnerability database.
Защитный пример допустим только для собственной разрешённой staging- или production-системы:
wpscan --url https://wp-staging.example.test
Он полезен после изменений plugins, крупных обновлений и перед go-live. Затем человек должен оценить результаты: scanner output не является готовым решением.
SQLMap
SQLMap автоматизирует тесты SQL injection. Это мощный инструмент с очевидным риском злоупотребления.
Он доступен через официальный проект, GitHub, Kali и package managers. Я намеренно не показываю практические команды: инструмент слишком близок к реальной эксплуатации.
Легитимен он в разрешённом AppSec-тесте, когда приложение входит в scope и нужно проверить, действительно ли предполагаемая SQL injection эксплуатируема. Обычному администратору важнее понимать назначение SQLMap, чем запускать его.
AppSpider
AppSpider — DAST-продукт экосистемы Rapid7, скорее для Enterprise AppSec, чем для маленького набора сетевого администратора.
Он используется для crawling, scans, authentication, reporting и интеграции с процессами безопасности. Практическая ценность — повторяемые тесты web и mobile applications. Как и AppScan, он полезен только при наличии процесса возврата findings разработчикам.
Пароли и аутентификация
Инструменты для паролей полезны в легитимном аудите, но легко используются во вред. Я применял бы их лишь при чёткой авторизации, изолированных данных и полной документации.
John the Ripper
John the Ripper — классика password audit и recovery. В легитимном сценарии им проверяют, насколько быстро собственные password hashes поддаются простым wordlists или rules.
Установка:
sudo apt install john
Защитный лабораторный пример:
# Использовать только с разрешёнными тестовыми hashes
john --wordlist=policy-test.txt hashes.txt
john --show hashes.txt
John позволяет реалистично проверять password policy. Политика убедительна лишь тогда, когда выдерживает простые cracking tests.
Hashcat
Hashcat особенно силён при использовании GPU и нужен большим password audits, recovery-сценариям и security teams.
Установка зависит от платформы. Во многих системах есть пакет, а серьёзному GPU setup нужны подходящие драйверы.
sudo apt install hashcat
Пример допустим только в разрешённой лаборатории:
# Только собственные тестовые hashes и wordlist
hashcat -m 0 hashes.txt policy-test.txt
Важнее команды её последствия: если Hashcat быстро находит слабые пароли, нужны лучшая MFA, правила, password blocklists и меньшая зависимость от паролей.
Ophcrack
Ophcrack использует Rainbow Tables и исторически связан прежде всего со старыми Windows hashes.
Он доступен на сайте проекта и в старых пакетах, но для современной среды я не выбрал бы его основным audit tool.
Он показывает эволюцию password audit. Современные пароли, hashing и длинные passphrases сместили фокус к John, Hashcat, MFA и credential hygiene.
Hydra / THC-Hydra
Hydra, или THC-Hydra, проверяет credentials против сетевых служб в режиме online login audit.
Она доступна в Kali, пакетах и репозитории проекта, но практические команды для реальных протоколов здесь намеренно не приводятся. Такие тесты близки к credential attacks, создают логи, блокируют accounts и без задания явно недопустимы.
Легитимен только узкий тест собственных систем с заданными accounts, rate limits, окном, разрешением владельца и monitoring. В обычной эксплуатации слабые пароли разумнее выявлять offline hash audit и ограничивать через центральные identity controls.
Medusa
Medusa относится к той же категории, что Hydra: параллельные login tests сетевых служб.
Она устанавливается через packages или repository, но здесь также нет команд для реальных протоколов и учётных записей.
Red team может применять её только в scope и по согласованию. Blue team важнее распознавать шаблоны: множество неудачных входов, распределённые источники, необычные протоколы, account lockouts и MFA prompts.
Cain & Abel
Cain & Abel — исторический Windows-инструмент для password recovery, sniffing и ARP spoofing. Сегодня я не рекомендовал бы его как практический инструмент.
Он встречается в старых учебных материалах и legacy labs, а в современной работе заменён более актуальными средствами.
Его ценность историческая: он показывает, насколько изменились Windows security, network segmentation, EDR и password protection.
Wireless Security
Wireless-инструменты особенно зависят от hardware, drivers, радиообстановки и закона. WLAN-аудит допустим только в собственной сети или явно разрешённой среде клиента.
Aircrack-ng
Aircrack-ng — suite для аудита WLAN security. Он анализирует captures, проверяет конфигурацию Wi-Fi и показывает слабые места.
Доступен через package managers, Kali и сайт проекта.
sudo apt install aircrack-ng
Я не привожу шаги атаки на access points. В собственной лаборатории Aircrack-ng помогает понять риски слабых Wi-Fi-паролей, старого шифрования и плохо настроенного WPS.
Wifite
Wifite автоматизирует WLAN audit workflows и вызывает другие инструменты. Это удобно, но именно поэтому требует осторожности.
Он доступен в Kali и репозитории проекта. В учебной среде помогает понять процесс, однако профессионал должен знать, какой инструмент что делает за кулисами.
Это не повседневный admin tool, а лабораторный или red-team инструмент с очень чётким scope.
Kismet
Kismet полезен для wireless monitoring, survey и detection. Он обнаруживает сети, клиентов и радиоактивность, а также помогает находить rogue access points.
Устанавливается из пакетов или источников проекта; нужны подходящие Wi-Fi hardware и drivers.
Blue teams и wireless engineers могут увидеть, какие access points появились, есть ли неизвестные устройства, как выглядит радиообстановка и где работают клиенты.
AirSnort
AirSnort относится к истории WEP и был одним из инструментов, показавших криптографическую несостоятельность этого протокола.
Сегодня я ставил бы его только ради исторического исследования. Современные проблемы — WPA2/WPA3, слабые passphrases, Enterprise Auth, сертификаты, rogue AP, Evil Twins и segmentation.
Практический смысл не в применении, а в понимании: старая защита не остаётся защитой навсегда.
NetStumbler
NetStumbler был Windows-инструментом раннего обнаружения WLAN и site survey.
Сегодня это legacy: современные ОС, стандарты Wi-Fi и модели драйверов сильно снизили его актуальность.
Для анализа современной беспроводной среды лучше выбирать актуальные survey tools, Kismet, средства производителя или профессиональное ПО планирования WLAN.
Reaver
Reaver связан с WPS. WPS был удобен, но небезопасен, особенно в вариантах с PIN.
Он доступен в Kali и forks, но практические примеры атак WPS здесь неуместны.
Вывод прост: отключить WPS, обновлять router, использовать сильные WLAN passphrases и разумно сегментировать клиентов. Для понимания этого не нужно применять Reaver в повседневной работе.
Blue team, monitoring и detection
Инструменты blue team выглядят менее эффектно, чем red-team средства, но именно от них зависит, заметит ли организация инцидент вообще.
SIEM
SIEM — не отдельный инструмент, а класс систем: они собирают, нормализуют, коррелируют и ищут logs, формируют alerts и сохраняют данные для расследований.
То есть устанавливают не «SIEM», а выбирают платформу: Splunk, Elastic Security, Microsoft Sentinel, QRadar, LogRhythm или другую.
Для сетевого инженера SIEM важен потому, что network devices, firewalls, VPN, DNS, proxies и IDS/IPS дают огромное количество сигналов. Без этих данных многие атаки заметны лишь на уровне догадки.
Splunk
Splunk — data и analytics platform, часто применяемая как основа SIEM или вместе со Splunk Enterprise Security.
Она разворачивается в архитектуре server/indexer/search head либо используется как cloud service. Всё начинается с данных: какие logs приходят, верно ли время, нормализованы ли поля, существуют ли полезные dashboards и alerts?
Особенно ценны firewall, VPN, DNS, proxy и authentication logs.
Elastic Stack
Классический Elastic Stack состоит из Elasticsearch, Logstash и Kibana, а сегодня дополнен Beats, agents и Elastic Security.
Его разворачивают самостоятельно, в containers или используют Elastic Cloud. Stack мощный, но эксплуатация, storage, retention, parsing и permissions требуют продуманной архитектуры.
Это гибкая engineering-ориентированная альтернатива для logs, поиска, dashboards и security use cases. Контроль велик, но и эксплуатационная ответственность тоже.
IDS/IPS
IDS и IPS — классы систем. IDS обнаруживает, IPS может дополнительно блокировать.
Эффективность зависит от размещения, rules, tuning и telemetry. Сенсор не в том месте ничего не увидит, а плохо настроенная система создаст только шум.
Сначала нужно решить, какие links наблюдать, North-South или East-West, нужны только alerts или inline blocking, кто обслуживает rules и кто реагирует на срабатывания.
Suricata
Suricata — современный IDS/IPS/NSM engine, сильный в network telemetry, protocol analysis и EVE-JSON logs.
Установка:
sudo apt install suricata
Безопасный пример — анализ имеющегося pcap-файла:
mkdir -p suricata-logs
suricata -r sample.pcap -k none -l ./suricata-logs
В production важны размещение сенсоров, источники rules, performance, false positives и передача данных в SIEM или log platform.
Snort
Snort — известная классика IDS/IPS. Многие специалисты начинали с правил и signatures Snort.
Он устанавливается из пакетов или официальных источников. Безопасный старт — pcap-анализ в лаборатории, а не inline blocking в production. Современный Snort 3 использует Lua-конфигурацию вроде snort.lua; старые примеры Snort 2 с snort.conf нельзя переносить без проверки.
# Простой старт Snort 3 с pcap-файлом
snort -r sample.pcap

# Вывод alerts с конфигурацией Snort 3
snort -c /usr/local/etc/snort/snort.lua -r sample.pcap -A alert_fast

# Лабораторный вариант с явным локальным файлом правил
snort -R local.rules -r sample.pcap -A alert_fast
Snort особенно полезен для понимания signatures: какой шаблон виден в трафике, что является настоящим срабатыванием, а что false positive?
Zeek
Zeek — не классическая IDS, выдающая в основном alerts по signatures. Это Network Security Monitoring framework, преобразующий трафик в структурированные logs: соединения, DNS, HTTP, TLS, файлы, сертификаты, SSH, DHCP и многое другое.
Он доступен через пакеты, официальные repositories и крупные sensor setups. Простой лабораторный старт — анализ pcap:
zeek -r sample.pcap
ls *.log
Zeek превращает пакеты в пригодную для исследования временную линию. Suricata тоже даёт богатые protocol metadata через EVE-JSON, но чаще ориентирована на rules и alerts. Zeek сильнее в понимании поведения во времени, hunting и корреляции.
NetFlow / IPFIX
NetFlow и IPFIX — не packet captures, а flow metadata. Они показывают источник, назначение, порты, протокол, длительность и объём соединения, но не содержимое пакета.
Это позволяет наблюдать крупные сети без полного захвата. Можно увидеть системы с неожиданно большим исходящим трафиком, соединения внутренних hosts с необычными странами и неожиданный East-West traffic.
Данные поступают из routers, switches, firewalls, sensors и flow collectors. Для безопасности это компромисс между «у меня только logs» и «я сохраняю каждый пакет».
Full Packet Capture
Full Packet Capture записывает сетевой трафик целиком в pcap или специализированную платформу. Это мощно, но дорого с точки зрения storage, privacy и эксплуатации.
Я не включал бы Full-PCAP постоянно везде. Он уместен в выбранных точках: интернет-шлюз, критический server segment, лаборатория, incident-response window или high-risk среда. Arkime, Stenographer и Security Onion помогают сделать captures доступными для поиска.
Преимущество: после инцидента можно не только реконструировать события по logs, но и пересмотреть выбранные sessions. Недостаток: ответственность за крайне чувствительные данные.
OSSEC
OSSEC — host-based intrusion detection system. Он анализирует logs, File Integrity Monitoring, rootkit detection, policy checks и active response на hosts.
Устанавливается из пакетов или исходников проекта. Для production нужны manager, agents, rules, alerts и процессы реакции.
OSSEC ценен тем, что смотрит не только на сеть. Новые файлы, logins, подозрительные процессы и изменённые конфигурации часто делают атаку видимой лишь на host.
Короткое отступление: OSCO, OSSEC или OSSIM?
OSCO в этом контексте не является устоявшимся названием security tool. Если его упоминают рядом с SIEM, IDS/IPS, Snort, Suricata и Splunk, я сначала проверил бы, не имеется ли в виду OSSEC или OSSIM.
Я не стал бы устанавливать или рекомендовать OSCO, а уточнил бы термин. Ошибочное название может означать, что источник был скопирован без проверки, и для безопасности это не мелочь.
Forensics и incident response
Forensics tools нужны не для «атаки», а для понимания произошедшего после инцидента.
The Sleuth Kit
The Sleuth Kit — набор command-line tools для анализа файловых систем и носителей.
Установка:
sudo apt install sleuthkit
В DFIR он используется для исследования images, структуры файловых систем и извлечения artifacts. Это скорее набор инструментов, чем красивая оболочка.
Autopsy
Autopsy — графическая платформа digital forensics, во многом построенная на The Sleuth Kit.
Она устанавливается с сайта проекта или из пакетов. Аналитик создаёт cases, импортирует images, изучает artifacts, timelines, files, browser data и другие следы.
Для администратора это не ежедневный инструмент, но он очень ценен при incident response.
Volatility
Volatility — framework для memory forensics. Он анализирует RAM images и помогает находить процессы, network connections, DLLs, handles, следы malware и другие artifacts.
В зависимости от версии он устанавливается через Python/Pip или пакеты.
Типичный лабораторный пример:
vol -f memory.raw windows.info
vol -f memory.raw windows.pslist
Некоторые атаки заметнее в памяти, чем на диске, и в этом главная ценность Volatility.
Guymager
Guymager создаёт побитовые forensic images носителей.
Он часто встречается в forensic Linux distributions и пакетах. В реальной работе с доказательствами важен не только инструмент, но и chain of custody, write protection, hashes и документация.
Обычному администратору нужен редко, но для DFIR это базовая работа.
Foremost
Foremost — file carving tool, восстанавливающий файлы по headers и footers из raw data.
Установка:
sudo apt install foremost
Лабораторный пример:
foremost -i disk-image.raw -o recovered-files
Это полезно при удалённых файлах или повреждённой metadata файловой системы, но не заменяет корректную forensic methodology.
Binwalk
Binwalk силён в firmware analysis. Firmware routers, IoT и embedded devices часто содержит файловые системы, конфигурации и key material.
Установка:
sudo apt install binwalk
Лабораторный пример:
binwalk firmware.bin
binwalk -e firmware.bin
Сетевому инженеру он помогает понять security устройств. Однако нужна правовая ясность: разбор firmware чужого устройства не всегда автоматически допустим.
Red team и high-risk dual-use
Эти инструменты легитимны в профессиональных red-team engagements, но ближе к реальной эксплуатации, phishing и command-and-control. Поэтому я объясняю их место, не превращая статью в руководство.
Metasploit Framework
Metasploit — exploitation framework для проверки уязвимостей и воспроизведения attack paths в контролируемом тесте.
Он доступен через Rapid7, Kali и пакеты.
msfconsole
В общей статье рабочий процесс на этом заканчивается. Профессиональное применение допустимо только в лаборатории или явном pentest scope. Blue teams также могут проверять с его помощью detection известных техник.
ExploitDB
ExploitDB — не software suite, а база exploits и proofs of concept.
Она доступна через сайт и инструменты поиска вроде searchsploit в Kali.
Публичный exploit code влияет на patch priority, оценку exposure и detection. Для понимания риска не нужно выполнять каждый exploit.
Core Impact
Core Impact — коммерческая pentest platform для профессиональных команд, проводящих структурированные разрешённые тесты.
Её получают у производителя; installation, licensing и эксплуатация являются enterprise-задачами.
Я воспринимаю её как платформу организованного тестирования с планированием, выполнением, reporting и follow-up. Ценность заключается в процессе и доказуемости.
Cobalt Strike
Cobalt Strike — платформа adversary simulation и red-team operations, один из самых чувствительных инструментов статьи.
Официально он доступен только через производителя и лицензирование. Ему не место на личной машине или в лаборатории с неясными границами.
Я не публикую команды и operational patterns. В профессиональных руках он реалистично проверяет detection blue team, в неправильных — становится серьёзным средством злоупотребления.
GoPhish
GoPhish — framework для phishing simulations и awareness training.
Он устанавливается как server application, обычно в изолированной среде. До production нужны approvals, privacy review, target groups, communication plan и понятная оценка.
Это не просто «phishing tool», а средство измерения awareness. Оно легитимно лишь тогда, когда организация понимает, что тестируется и как обрабатываются результаты.
HiddenEye
HiddenEye — phishing toolkit, очень близкий к злоупотреблению.
Я не рекомендовал бы его как обычный корпоративный инструмент. Возможные области — malware/phishing research и строго контролируемое обучение.
Администраторам важнее знать о существовании таких kits, чем устанавливать их. Защита включает MFA, phishing-resistant authentication, mail filters, browser isolation, reporting и awareness.
SocialFish
SocialFish находится в той же категории phishing toolkits.
Нормальной административной пользы почти нет. Для серьёзной awareness-программы лучше GoPhish или коммерческая платформа с корректными reporting, consent, templates и processes.
Понимание доступности таких toolkits объясняет blue team, почему одной password-based MFA и обучения сотрудников недостаточно.
EvilURL
EvilURL связан с homograph и lookalike domains, что важно для brand protection и phishing defense.
Подобные средства можно защитно использовать для поиска обманных доменов и примеров awareness, но их генерация также допускает злоупотребление.
Главные меры для сетевых инженеров: DNS и domain monitoring, DMARC/DKIM/SPF, понятные официальные домены и хорошее ведение пользователей.
Evilginx
Evilginx — adversary-in-the-middle phishing framework, показывающий, почему обычная MFA не обязательно является phishing-resistant.
Команды установки и применения здесь недопустимы: инструмент слишком близок к атакам на credentials и sessions.
Легитимная область — строго контролируемый red-team test защиты identity и sessions. Защитный вывод: FIDO2/WebAuthn, Conditional Access, привязка устройств, token protection, качественная login telemetry и быстрая реакция на подозрительные sessions.
Дистрибутивы как рабочая среда
Дистрибутив — не инструмент, а верстак.
Kali Linux
Kali Linux — security distribution со множеством предустановленных инструментов для pentesting, forensics, reverse engineering и security research.
Он устанавливается как VM, live system или на отдельное hardware. Обычно я использовал бы его как VM на Linux host, а не как повседневную ОС.
Преимущество — готовые и согласованные инструменты. Недостаток — соблазн выполнять непонятные действия. Kali не заменяет понимание.
Parrot OS
Parrot OS также ориентирован на security и privacy и подходит для pentesting, OSINT, forensics и общей security-работы.
Как и Kali, его лучше считать изолированной средой: VM, лаборатория, ясные snapshots, никакого смешивания с личными данными и production-доступами клиентов.
Разница между Kali и Parrot менее важна, чем ответственное использование инструментов внутри.
Security Onion
Security Onion — защитная сторона этой группы. В то время как Kali и Parrot связаны с pentesting и security research, Security Onion ориентирован на Network Security Monitoring, Threat Hunting, Log Management и Incident Response.
Это не обычное desktop-приложение, а sensor и monitoring platform для лабораторий или production security. Типичная среда включает network sensors, Suricata, Zeek, logs, dashboards и workflows для alerts и investigations.
Для сетевого инженера это пример превращения отдельных tools в detection setup. Один tcpdump отвечает на вопрос момента, правильно размещённый сенсор показывает происходившее в сети днями и неделями.
Что я бы взял как сетевой инженер
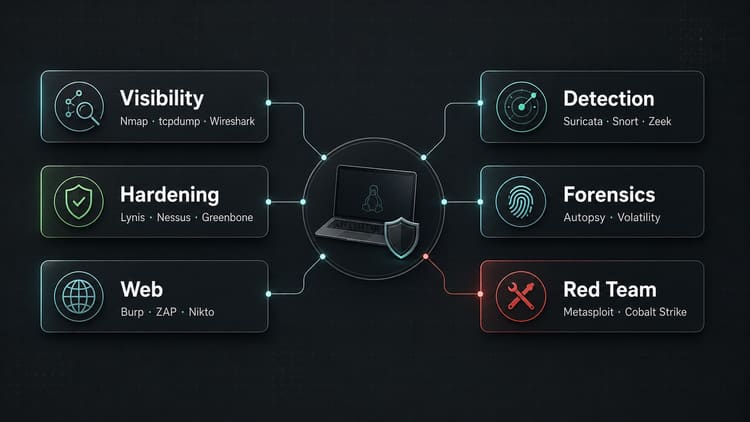
Видимость: Nmap, tcpdump, Wireshark.
Внешняя поверхность: Shodan, Censys, Amass, theHarvester.
Hardening: Lynis, Greenbone/OpenVAS, Nessus.
Web: Burp Suite, ZAP, Nikto, WPScan.
Detection: Suricata, Snort, OSSEC, SIEM.
NSM: Zeek, Security Onion, NetFlow/IPFIX, Full Packet Capture.
Forensics: Autopsy, The Sleuth Kit, Volatility, Guymager, Foremost, Binwalk.
Red team: Metasploit, Cobalt Strike, Core Impact, SQLMap, GoPhish, Evilginx только при наличии задания, scope и опыта.
Для исторического контекста: Cain & Abel, AirSnort, NetStumbler, Retina, Ophcrack с чёткой пометкой legacy.
Вывод
Лучший набор инструментов безопасности — не самый длинный, а тот, где понятно, зачем нужен каждый инструмент.
Nmap и Wireshark помогают понимать сеть. Lynis, Nessus и Greenbone делают слабости видимыми. Snort, Suricata, OSSEC и SIEM не дают оставаться слепыми. Burp, ZAP и WPScan помогают в Web Security. Forensics tools уменьшают догадки после инцидента. Red-team tools реалистично проверяют защиту, но только по чёткому заданию.
Настоящая граница проходит не между «admin tool» и «hacker tool», а между ответственным применением и несанкционированным использованием.
До следующего раза,
Joe